
 #1
समझौता किए गए नेटवर्क के भीतर नियंत्रण का पता लगाने और उसका विस्तार करने के उपकरण, सिस्टम के बीच घूमते हुए।
Kitploit अनुशंसित
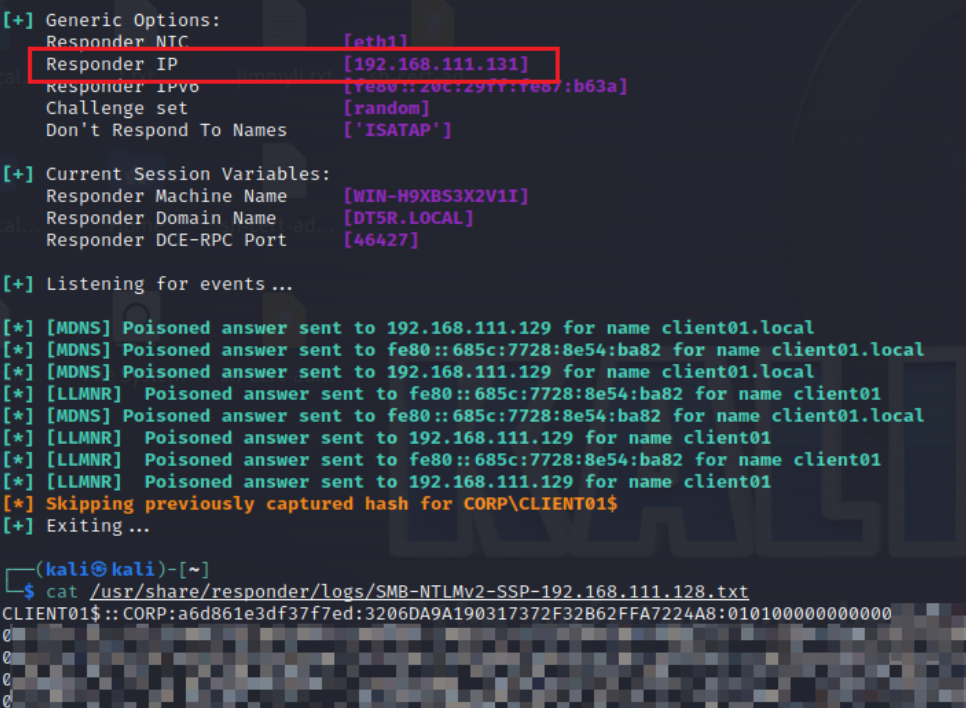
 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
CVE-2024-40586 के लिए शोषण: यह एक कमजोर FortiClient नामित पाइप के माध्यम से विंडोज होस्ट को प्रमाणीकरण के लिए मजबूर करता है, जिससे SYSTEM तक…
 zhulin837/checkmk_cve-2024-0670
Checkmk CVE-2024-0670 के लिए एक्सप्लॉइट, जिसमें स्वचालित फ़ाइल स्थानांतरण, रिवर्स शेल और RunasCs के माध्यम से विशेषाधिकार वृद्धि शामिल है — पैठ…
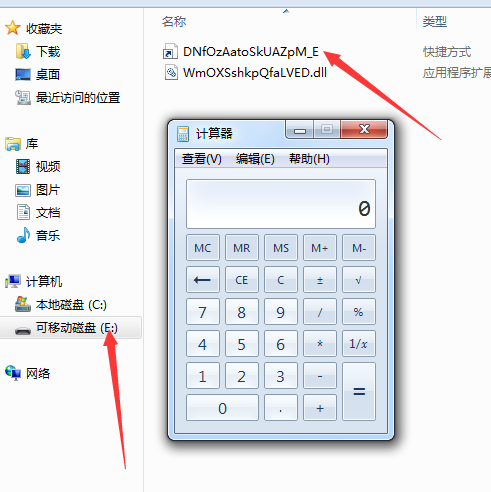 xssfile/cve-2017-8464-exp
CVE-2017-8464 LNK दूरस्थ कोड निष्पादन भेद्यता के लिए शोषण। USB-आधारित पेलोड डिलीवरी के लिए दुर्भावनापूर्ण .lnk फ़ाइलें उत्पन्न करता है, x86 और x64…
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – मेटा नीचे सिमलिंक के बाद स्थानीय विशेषाधिकार वृद्धि (HackTheBox CTF)
 mrk336/cve-2021-3456
एक व्यावहारिक श्रृंखला जो एक हानिरहित PDF फ़ाइल से शुरू होती है और AWS EC2 इंस्टेंस पर reverse shell में समाप्त होती है।
 mrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover
CVE-2025-59359, Chaos-Mesh में एक महत्वपूर्ण OS कमांड इंजेक्शन दोष, का एक व्यावहारिक फॉरेंसिक वॉकथ्रू। जानें कैसे हमलावर GraphQL म्यूटेशन के माध्यम…
 simoesctt/chrono-drip-temporal-viscosity-exploitation-framework-cve-2022-0847
यह उपकरण मौलिक भौतिकी खोजों के साइबर सुरक्षा में अनुप्रयोग को प्रदर्शित करता है।
 themursalin/htb-mailing-a-complete-walkthrough
अगर आप HackTheBox मशीनों पर कड़ी मेहनत कर रहे हैं, तो Mailing उन बॉक्सों में से एक है जो वास्तव में आपको कुछ सिखाता है। इसे Easy रेटेड किया गया है,…
 mrk336/patch-the-path-cve-2025-55234-detection-defense
यह कार्ययोजना CVE-2025-55234 के लिए पता लगाने, नियंत्रण और सुधार रणनीतियों को रेखांकित करती है, जो एक गंभीर Windows SMB विशेषाधिकार वृद्धि खामी है।
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413 का एक केस स्टडी। TryHackMe Moniker Link (CVE-2024-21413) रूम को पैरामीटर के रूप में उपयोग किया गया। एक्सप्लॉइट में claude code के साथ…
 blue0x1/sqlwinds
SQLWinds - SQL Server सुरक्षा मूल्यांकन और पोस्ट-एक्सप्लॉइटेशन टूलकिट
 vignesh-hp/lockbit-ransomware-analysis
LockBit रैंसमवेयर द्वारा CVE-2023-4966 (Citrix Bleed) का शोषण करने पर थ्रेट इंटेलिजेंस और इंसिडेंट रिस्पॉन्स केस स्टडी।
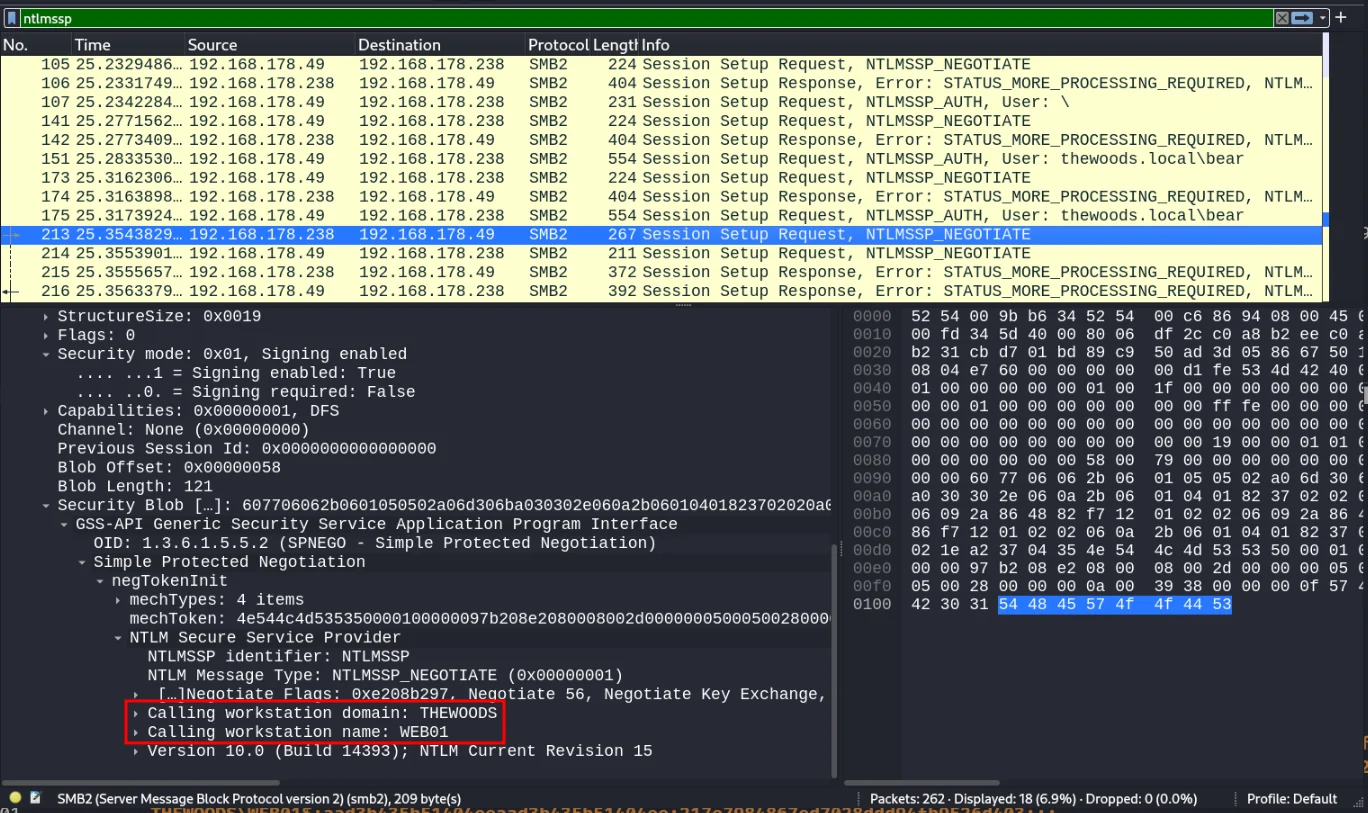 starscow/cve-2025-33073
NTLM रिफ्लेक्शन SMB दोष के लिए PoC एक्सप्लॉइट।
 grupooruss/cve-2020-1472
PowerShell स्क्रिप्ट जो WMI के माध्यम से स्थापित हॉटफिक्स की जाँच करके CVE-2020-1472 (Netlogon EoP) के विरुद्ध डोमेन कंट्रोलरों को सत्यापित करती है,…
 alvinsmith-eroad/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 रिवर्स शेल (Python3 समर्थन)
 carlos55ml/zerologon
सक्रिय निर्देशिका में Zerologon भेद्यता (CVE-2020-1472) का परीक्षण और शोषण करने के लिए स्क्रिप्ट, डोमेन नियंत्रकों के पासवर्ड रीसेट और हैश डंपिंग को…
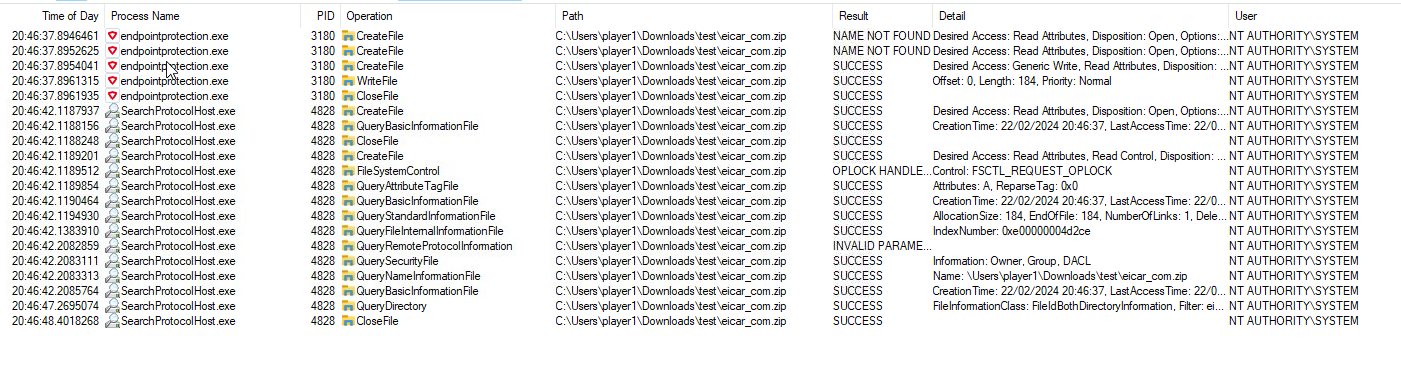 restdone/cve-2024-31771
CVE-2024-31771 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो TotalAV में सिम्बोलिक लिंक हमले के माध्यम से मनमाना फ़ाइल लेखन का प्रदर्शन करता है, जिससे DLL…
 tuancui22/zerologonwithimpacket-cve2020-1472
CVE-2020-1472 (Zerologon) के लिए एक व्यावहारिक प्रूफ-ऑफ-कॉन्सेप्ट जो Impacket लाइब्रेरी का उपयोग करके Netlogon कमजोरी का शोषण करता है और अनधिकृत…








