
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित
 googlesky/cve-2026-116366
CVE-2026-116366 के लिए PoC, डिफरेंशियल डिटेक्टर, हथियारीकृत DoS, और कंटेनरीकृत vulnerable-vs-fixed लैब, जो ClickHouse में Brotli डिकोडर OOB राइट के…
 googlesky/cve-2026-116244
CVE-2026-116244 के लिए कंटेनरीकृत लैब और केवल-stdlib PoC: pgAdmin 4 सर्वर मोड अपने सर्विस अकाउंट के Kerberos क्रेडेंशियल्स को GSSAPI PostgreSQL को…
 googlesky/cve-2026-115560
CVE-2026-115560 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और Docker लैब: अनऑथेंटिकेटेड PHP सत्र अपलोड-प्रगति serialize_handler बेमेल जिसके कारण ऑब्जेक्ट इंजेक्शन और…
 googlesky/cve-2026-115290
CVE-2026-115290 के लिए PoC और कंटेनरीकृत A/B लैब, जो अनबाउंडेड डीसीरियलाइज़ेशन रिकर्सन (CWE-674) के माध्यम से Elasticsearch रिमोट क्लस्टर सर्वर में…
 googlesky/cve-2026-114550
Podman लैब और PoC जो libwebsockets MQTT PUBACK out-of-bounds write (ZDI-CAN-31039) को पुनरुत्पादित करता है, जिसमें एक दुर्भावनापूर्ण broker, ASan…
 rhinosecuritylabs/cloudgoat
CloudGoat Rhino Security Labs का "Vulnerable by Design" AWS डिप्लॉयमेंट टूल है
 owasp/wrongsecrets
कमजोर ऐप जिसमें उदाहरण हैं जो दिखाते हैं कि रहस्यों का उपयोग कैसे न करें
 devcop95/bugbounty-lab101
HackerOne शोधकर्ताओं के लिए एक पूर्ण बग बाउंटी कार्यक्षेत्र। इसमें स्कोप प्रवर्तन, स्वचालित रिकॉन/वल्न पाइपलाइन (400+ टूल्स), रिपोर्ट टेम्पलेट्स,…
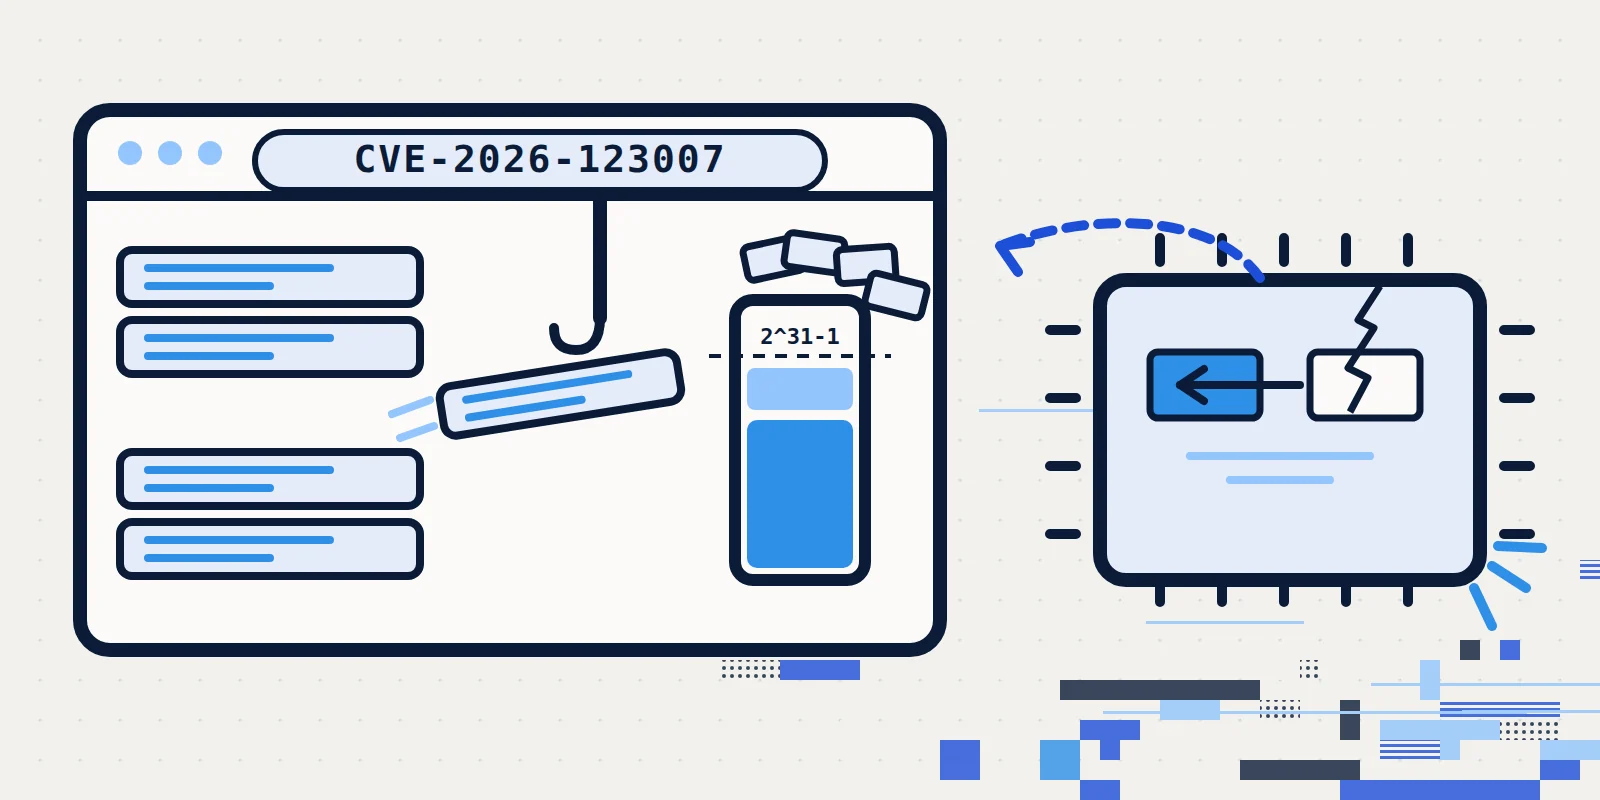 akarkode/nginx-http2-cve-2026-123007-lab
CVE-2026-123007 (nginx HTTP/2 पूर्णांक अंडरफ़्लो) के लिए स्थानीय लैब: भेद्य Docker कंटेनर + प्रूफ़-ऑफ़-कॉन्सेप्ट
 censys-research/nginx2root
पाँच nginx2root कमज़ोरियों के पृथक-लैब पुनरुत्पादन, जिनमें एक संक्षिप्त HTTP/2 फ़्लो-कंट्रोल अकाउंटिंग PoC, पैकेट कैप्चर, RCE साक्ष्य, और एक सुरक्षित…
 c0re-i5/intbug-lab
HTTP/2 फ़्लो-कंट्रोल पूर्णांक बग (nginx CVE-2026-123007 श्रेणी) के लिए पुनरुत्पादनीय लूपबैक लैब + इनवेरिएंट बैटरी। केवल-लैब, समन्वित-प्रकटीकरण।
 alt3kx/cve-2026-114938
CVE-2026-114938 (Java4Shell) के लिए प्रूफ-ऑफ-कॉन्सेप्ट और लैब टूलिंग, जो एक OpenJDK HotSpot Base64 intrinsic हीप ओवरफ़्लो है, जिसमें रिमोट ट्रिगर,…
 vardonborin/exploring_cve-2026-123158
एक संक्षिप्त Docker लैब जो एक कमज़ोर OpenSSH Linux वातावरण को पुनः प्रस्तुत करती है और बताती है कि CVE-2026-123158 कैसे काम करता है और इसका शोषण कैसे…
 yanixos/apache-cve-2026-129448
CVE-2026-129448 Apache Roller XML-RPC डीसेरियलाइज़ेशन : PoC, स्कैनर, एक्सप्लॉइट, लैब
 timthebeastnl/nginx2root
Bash स्क्रिप्ट्स जो NGINX2Root एक्सपोज़र के लिए nginx होस्ट्स की जाँच करती हैं: वर्ज़न, HTTP/2, HTTP/3 और मेल पोर्ट्स के लिए बाहरी सतह स्कैन, साथ ही…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 llcforge/cve-2026-120967
Python PoC और Docker लैब जो CVE-2026-120967 का प्रदर्शन करता है, जो nginx stream SNI क्लाइंट सर्टिफिकेट सत्यापन बायपास है जिससे क्लाइंट बिना…
 llcforge/cve-2026-120993
Docker-आधारित PoC लैब जो CVE-2026-120993 को पुनः उत्पन्न करती है, यह nginx stream SSL NULL pointer dereference DoS है जो PROXY protocol v2 हेडर में…







