
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 zhengxr930/apex_official
LLM एजेंट सुरक्षा के लिए डिफेंडर फ्रेमवर्क जो कार्य अनुबंधों को संकलित करता है, क्षमता मैनिफेस्ट को मान्य करता है, और बेंचमार्क हमले के मामलों के…
 carterperez-dev/cybersecurity-projects
70 परियोजनाओं का निर्माण, शुरुआती से लेकर उन्नत स्तर तक, ताकि कोई भी — इनसे सीख सके, इन पर आगे निर्माण कर सके, संदर्भ के रूप में उपयोग कर सके, या…
 kaill-jlq/mmskillrisk
मल्टीमॉडल स्किल इमेज में छिपे दुर्भावनापूर्ण निर्देशों का LLM एजेंट्स द्वारा प्रतिरोध किए जाने की जाँच करने वाला बेंचमार्क और मूल्यांकन हार्नेस,…
 devzero-security/redstackpro
कैनवास पर रेड टीम इंफ्रास्ट्रक्चर और Active Directory रेंज बनाएं, फिर उन्हें एक पूर्ण Terraform और Ansible कार्यशील डायरेक्टरी में संकलित करें जिसे…
 gmh5225/awesome-ai-security
पेंटेस्टर्स, बग हंटर्स और सुरक्षा शोधकर्ताओं के लिए AI सुरक्षा सामग्री और संसाधनों की एक चुनिंदा सूची।
 renode/renode
मल्टी-नोड एम्बेडेड और IoT सिस्टम के लिए अपरिवर्तित सॉफ्टवेयर के विकास, परीक्षण और डिबगिंग के लिए खुला-स्रोत सिमुलेशन ढांचा, जो ARM, RISC-V, x86 और…
 ko0ler/homelab
GNS3 होम लैब जिसमें Cisco ASAv फ़ायरवॉल, L3 कोर, DMZ और नेटवर्किंग, सिसएडमिन और आक्रामक सुरक्षा का अभ्यास करने के लिए एक Active Directory डोमेन वाला…
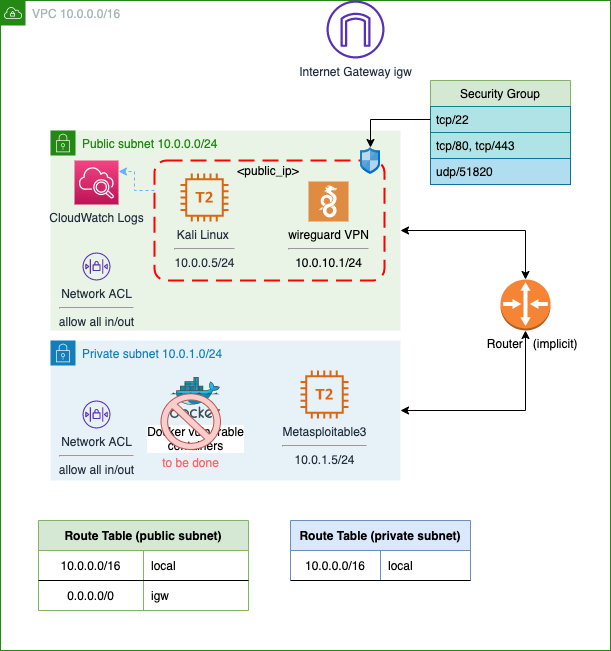 juanjosanz/aws-pentesting-lab
पेनटेस्टिंग लैब जिसमें एक Kali Linux इंस्टेंस ssh और wireguard VPN के माध्यम से सुलभ है और एक निजी सबनेट में असुरक्षित इंस्टेंस के साथ
 horkimhab/cve-2026-wordpress
WordPress कमज़ोरियों को लक्षित करने वाला शैक्षिक CVE proof-of-concept संग्रह, जिसमें अधिकृत सुरक्षा अनुसंधान और परीक्षण के लिए सेटअप स्क्रिप्ट और लैब…
 euph00/zoneclaw-code
OpenClaw-शैली कंप्यूटर-उपयोग एजेंटों पर स्थायी मेमोरी हमलों के लिए बेंचमार्क और रक्षा कोड, जिसमें मेमोरी-ज़ोनिंग शमन, हमला परिदृश्य, और मूल्यांकन…
 xairy/linux-kernel-exploitation
लिनक्स कर्नेल सुरक्षा और शोषण से संबंधित लिंक का एक संग्रह
 mfthomps/labtainers
Labtainers: एक Docker-आधारित साइबर लैब फ्रेमवर्क
 whgojp/javaseclab
जावा भेद्यता प्रयोगशाला जिसमें भेद्य और ठीक किया गया कोड, आक्रमण परिदृश्य, स्रोत/सिंक ऑडिट नोट्स, और सुरक्षा प्रशिक्षण एवं टूल मूल्यांकन के लिए…
 owasp/wrongsecrets
कमजोर ऐप जिसमें उदाहरण हैं जो दिखाते हैं कि रहस्यों का उपयोग कैसे न करें
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible भूमिका जो वास्तविक CrushFTP CVE-2025-31161 शोषण परिदृश्य का अनुकरण करती है, जिसमें घूमने वाली संवेदनशील डेटा फ़ाइलें और पेंटेस्टिंग अभ्यास के…
 pinksawtooth/how_to_become_a_malware_analyst
मैलवेयर विश्लेषक बनने के लिए एक क्यूरेटेड मार्गदर्शिका, जिसमें आवश्यक ज्ञान, रिवर्स इंजीनियरिंग, विश्लेषण उपकरण, और व्यावहारिक अभ्यासों तथा संसाधनों…
 cr0nx/awesome-linux-attack-forensics-purplelabs
यह पृष्ठ उन्नत Linux हमलों, डिटेक्शन और फोरेंसिक तकनीकों और टूल्स के आसपास चल रहे व्यावहारिक शोध का परिणाम है।
 cyberharsh/apache-couchdb-cve-2017-12635
Apache CouchDB CVE-2017-12635 के लिए डॉकर-आधारित पुनरुत्पादन वातावरण, JSON पार्सर असंगति के माध्यम से ऊर्ध्वाधर विशेषाधिकार वृद्धि, अप्रमाणित…







