
 #1
सुरक्षा बचावों में समझौता संकेतक (IOCs) को प्रबंधित करने, साझा करने और एकीकृत करने के उपकरण।
Kitploit अनुशंसित
 michael-kanda/wp2shell-ioc-scanner
WordPress में कॉन्फ़िगर करने योग्य संकेतकों और ह्यूरिस्टिक्स के माध्यम से शैडो-एडमिनिस्ट्रेटर खातों का पता लगाता है, फिर सुरक्षित, लॉग की गई सफाई के…
 hackinglz/panrapidcheck
CVE-2024-3400 के लिए PANOS समर्थन फ़ाइल से उपयोगी जानकारी निकालें
 grayxploit/cve-2026-0257
CVE-2026-0257 (PAN-OS GlobalProtect प्रमाणीकरण बाईपास) के लिए स्वचालित भेद्यता स्कैनर, जिसमें TLS प्रमाणपत्र गणना, प्रमाणीकरण कुकी सत्यापन,…
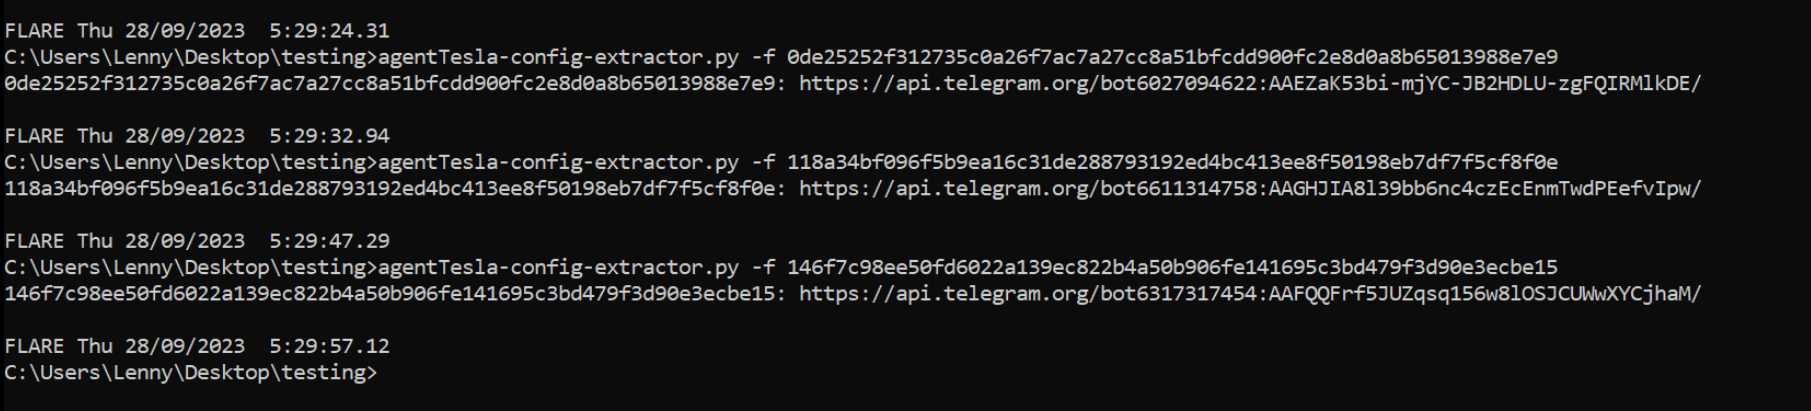 embee-research/agenttesla-config-extractor
AgentTesla - Discord/Telegram वैरिएंट के लिए Config एक्सट्रैक्टर
 threatmonit/log4j-iocs
log4j CVE-2021-44228 के बारे में सार्वजनिक IOCs
 dmitry-matvienko/malware-analysis-fake-hwmonitor
HWMonitor के रूप में छिपाए गए DLL Sideloading अभियान के लिए तकनीकी विश्लेषण, writeup, और YARA नियम
 lukeslp/redtail-ioc
IOCs और एक वास्तविक Linux रूट समझौते से एक रीड-ओनली ट्राइएज चेकलिस्ट: RedTail miner, XorDDoS persistence, MoneroOcean miner, DirtyFrag LPE…
 lukehebe/kql-hunting_and_detection-queries
मेरे कुछ KQL हंटिंग क्वेरी
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs Path Traversal → Git Hooks RCE) रक्षात्मक रिपोर्ट: मूल कारण और पैच विश्लेषण, Sigma/SIEM पहचान नियम, IOCs, गैर-हस्तक्षेपी संस्करण…
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
रीड-ओनली PowerShell सुरक्षा ऑडिटर Windows एंडपॉइंट्स और सर्वर्स के लिए: Defender कॉन्फ़िगरेशन, पैच स्थिति, क्रेडेंशियल्स, पर्सिस्टेंस, नेटवर्क…
 corelight/zeek-cve-enrichment
नेटवर्क सुरक्षा निगरानी लॉग्स को CVE पहचानकर्ताओं से समृद्ध करने के लिए Zeek स्क्रिप्ट और Python उपयोगिता, जो बेहतर खतरा खुफिया जानकारी और भेद्यता…
 respondiq/jsp-webshell-scanner
🔍 मैलिशियस JSP वेबशेल्स का पता लगाने के लिए एक सरल Bash स्क्रिप्ट, जिसमें SAP NetWeaver CVE-2025-31324 के शोषण में उपयोग किए जाने वाले शामिल हैं।
 byinarie/zirconium
HAFNIUM से संबंधित IOC खोजने के लिए टूल: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
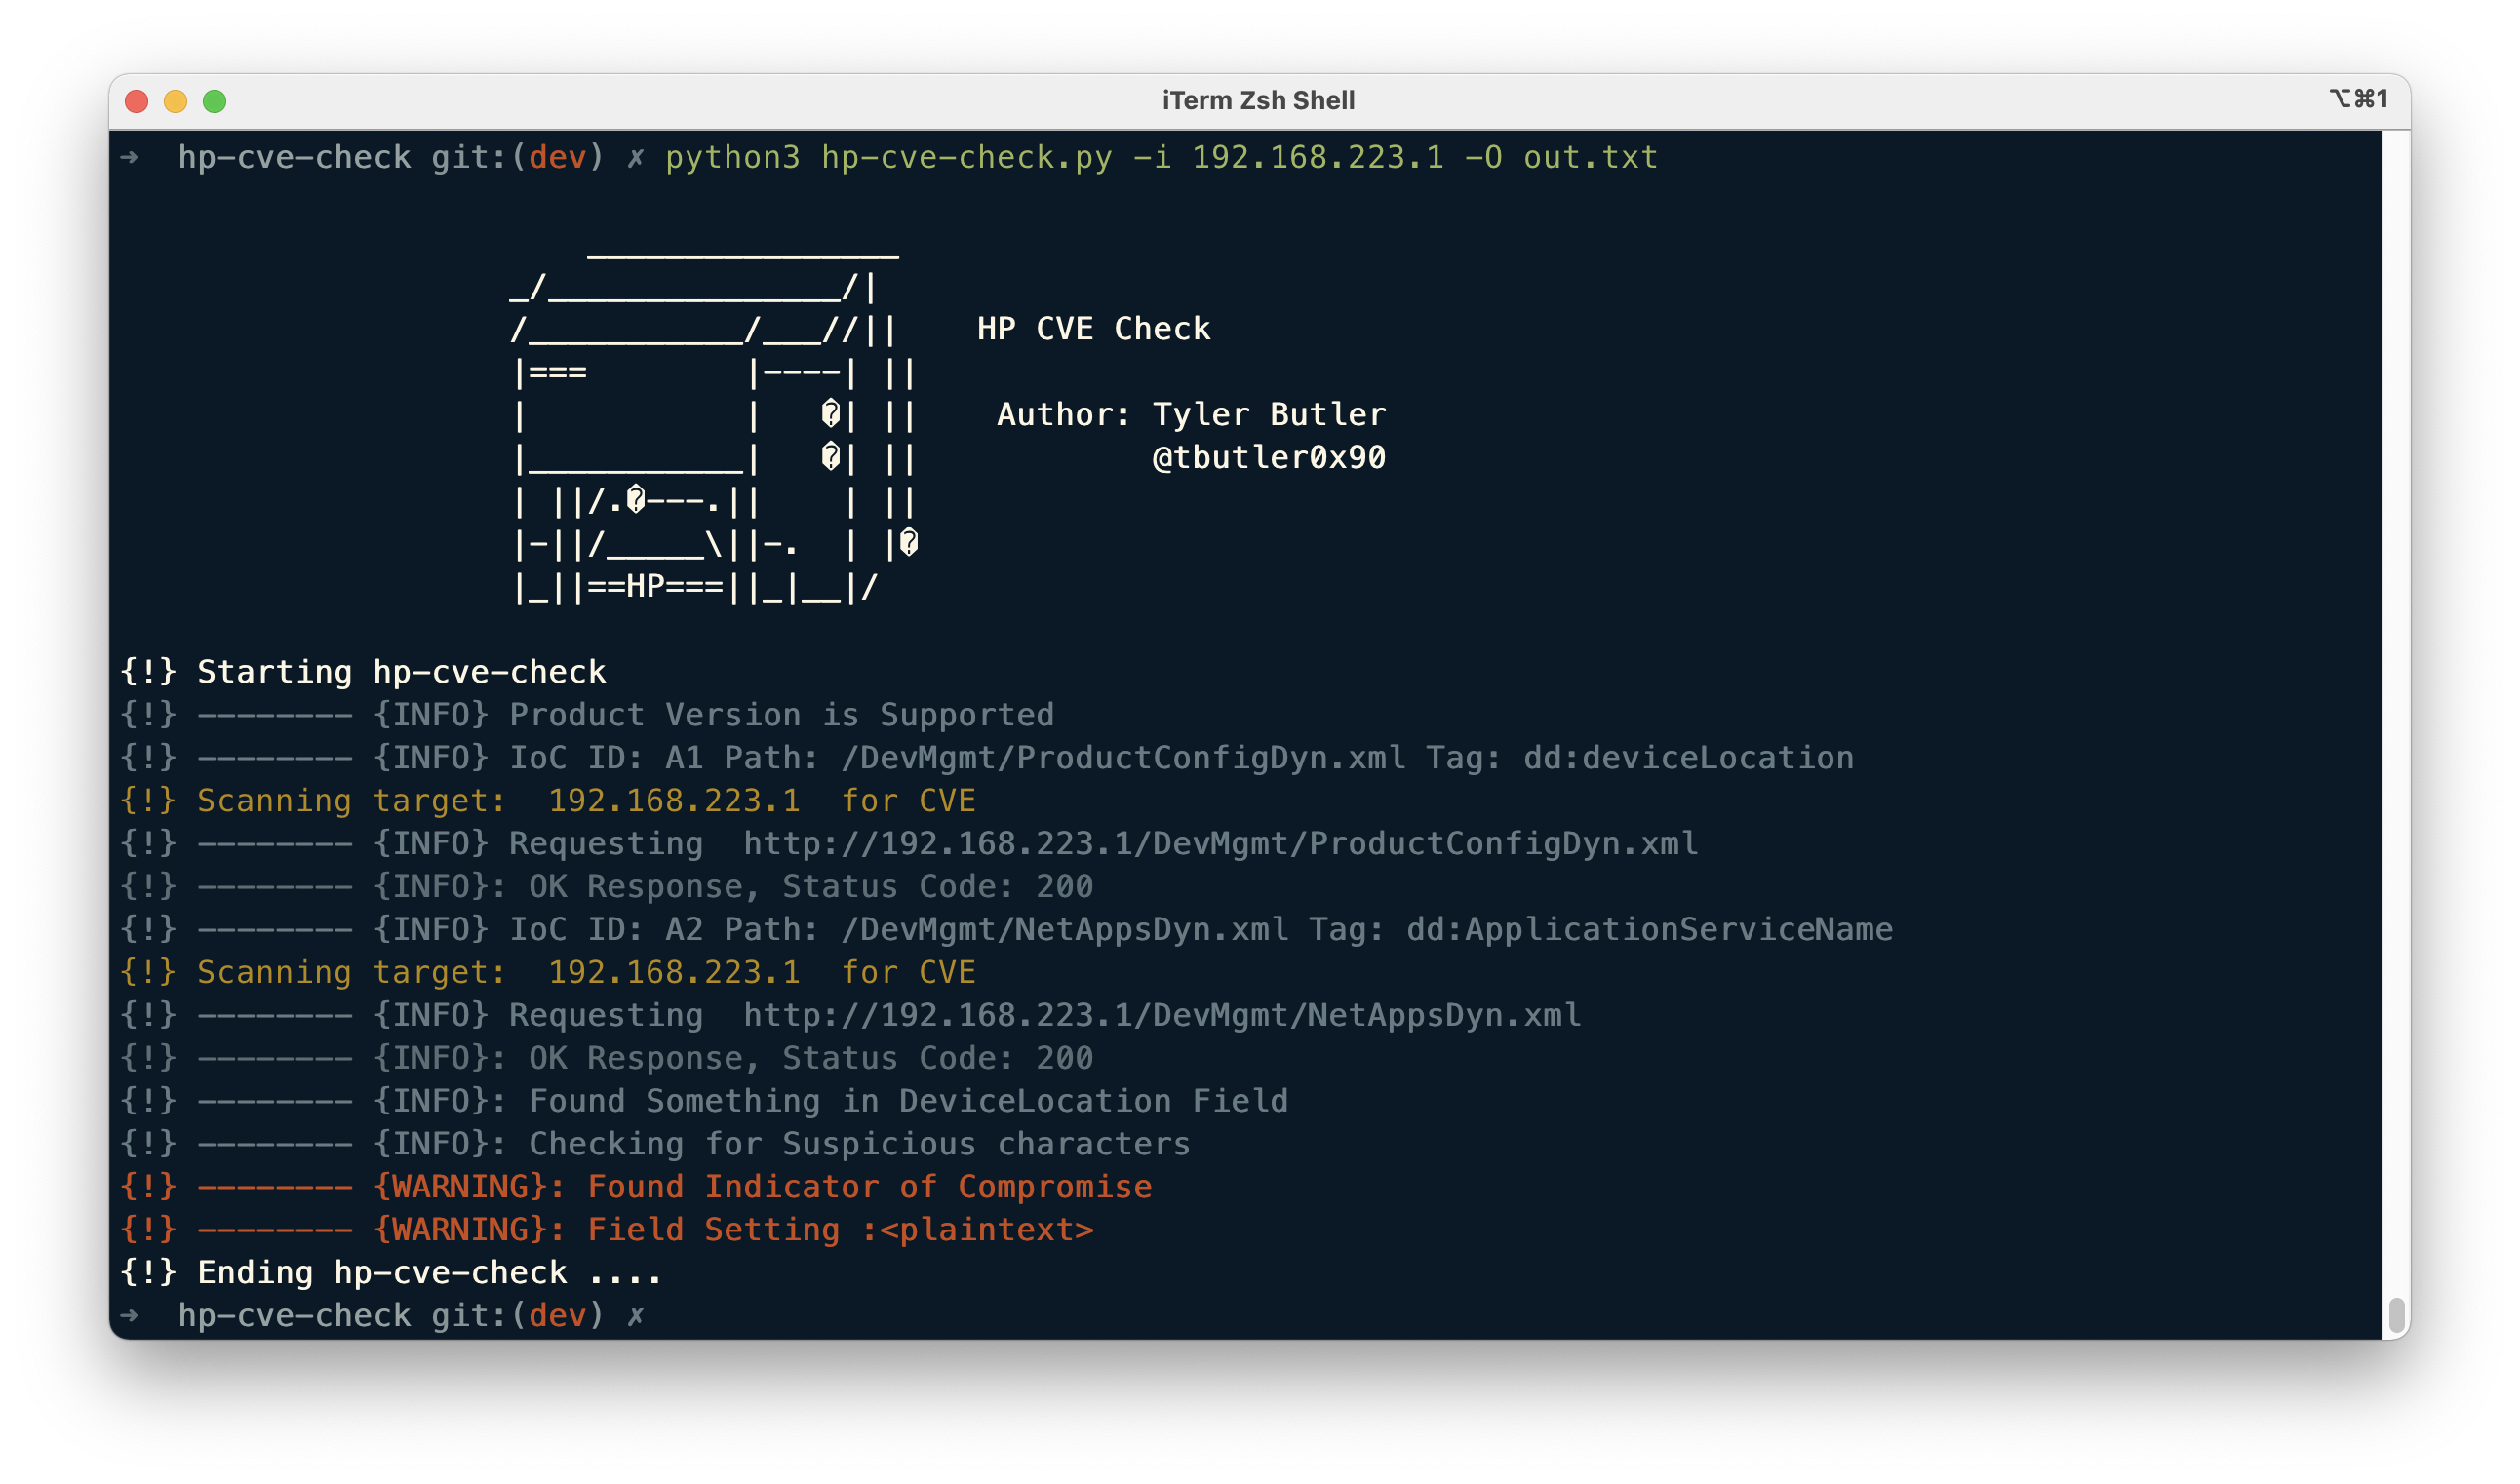 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check एक पायथन स्क्रिप्ट है जो CVE-2021-3441 से समझौते के संकेतकों (indicators of compromise) के लिए लक्ष्यों की खोज करती है।
 svtagan/wp-cve-2026-87902
Read-only PHP डायग्नोस्टिक स्क्रिप्ट जो WordPress संस्करण, core checksums, अतिरिक्त PHP फ़ाइलों, और ज्ञात plugin पथों की CVE-2026-87902 एक्सपोज़र और…
 qi-scape/scan-shai-hulud
Detect CVE-2026-45321 Mini Shai-Hulud आपूर्ति श्रृंखला समझौते का पता लगाएं — TanStack, Mistral AI, UiPath, OpenSearch, Guardrails AI में 170 npm + 2…
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…








