
 #1
सुरक्षा बचावों में समझौता संकेतक (IOCs) को प्रबंधित करने, साझा करने और एकीकृत करने के उपकरण।
Kitploit अनुशंसित
 fastfire/ioc_attack_esxi_feb_2023
ESXi इंफ्रास्ट्रक्चर पर हुए हमलों से संबंधित उपलब्ध IoCs का संग्रह, जो शुक्रवार, 3 फ़रवरी 2023 तक हुए।
 00gxd14g/misp-extractor
चयनित MISP विशेषताओं, जिनमें IP पते, URL और हैश शामिल हैं, को पुन: प्रयोग करने योग्य आउटपुट फ़ाइलों में निकालता है।
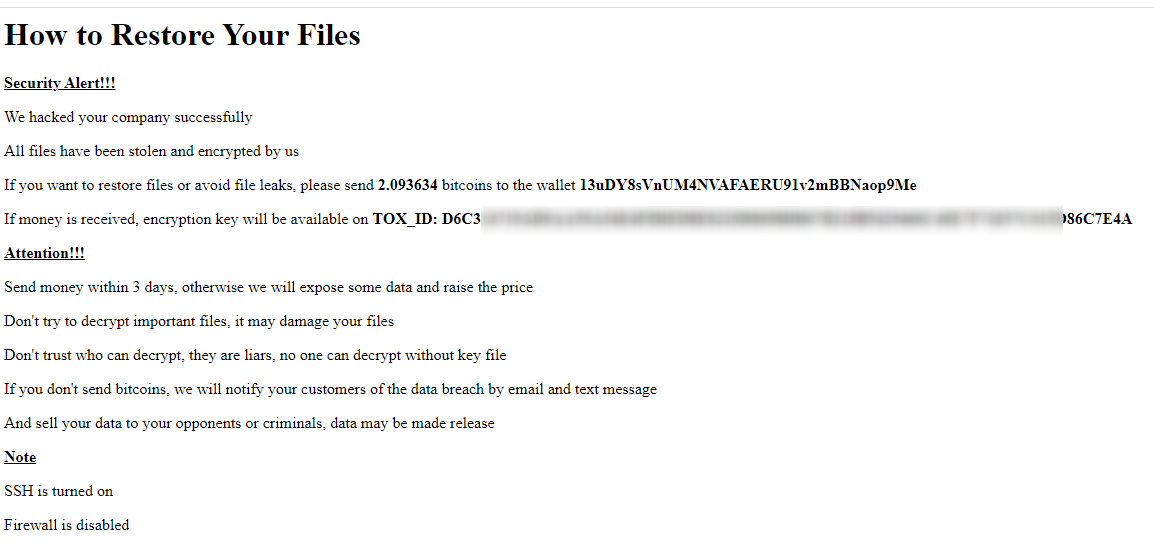 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi अर्ध-स्वचालित ransomware हमले bitcoin वॉलेट
 demining/log4j-vulnerability
Log4Shell (CVE-2021-44228) भेद्यता का शैक्षिक विश्लेषण, क्रिप्टोकरेंसी माइनिंग अभियान में इसके शोषण का विवरण IoCs, MITRE ATT&CK मैपिंग और पहचान…
 ace-responder/cve-2022-47966_checker
अपने ManageEngine सर्वर पर चलाएं
 fastmo/cve-2022-28672
CVE-2022-28672 Foxit PDF Reader भेद्यता - UaF - RCE - JIT Spraying
 carbonblack/active_c2_ioc_public
सक्रिय C2 IoCs
 ncsc-nl/openssl-2022
OpenSSL 3 में दो कमजोरियों CVE-2022-3602 और CVE-2022-3786 से संबंधित परिचालन जानकारी
 rjsudlow/proxynotshell-ioc-checker
ProxyNotShell (CVE-2022-41040 और CVE-2022-41082) द्वारा निर्मित IOC की जाँच करने के लिए स्क्रिप्ट
 payloadsecurity/sandbox_scryer
सार्वजनिक सैंडबॉक्स विस्फोट रिपोर्टों को पार्स करता है, खतरा शिकार बुद्धिमत्ता उत्पन्न करता है, MITRE ATT&CK के माध्यम से निष्कर्षों को व्यवस्थित…
 nccgroup/mimikatz-detector-busylight
USB HID ड्राइवर इम्यूलेशन, Plenom A/S Busylight Alpha के PID/VID (0x3bca/0x27bb) के साथ, जो Mimikatz द्वारा समर्थित है। जब mimikatz निष्पादित किया…
 0xtoxin/malware-iocs
बस मैलवेयर के बारे में मेरे निष्कर्ष
 cybercom-malware-alert/iocs
मैलवेयर अलर्ट ट्रैक करने के लिए Indicators of Compromise (IOCs) का क्यूरेटेड संग्रह, जिसमें सुरक्षा संचालन के लिए हैश, डोमेन और अन्य थ्रेट आर्टिफैक्ट…
 360netlab/dga
PDNS और सैंडबॉक्स से संदिग्ध DGA।
 emcghee/payloadautomation
Cobalt Strike पेलोड विकास, परीक्षण और तैनाती को Python-to-Sleep ब्रिज के माध्यम से स्वचालित करता है; इसमें आर्टिफैक्ट निरीक्षण, IoC ट्रैकिंग और संकलन…
 ernestak/sigma-rule-for-cve-2022-30190
CVE-2022-30190 (Follina) के शोषण का पता लगाने के लिए सिग्मा नियम, जो विंडोज़ प्रोसेस निर्माण ईवेंट के माध्यम से SOC टीमों को दुर्भावनापूर्ण Office…
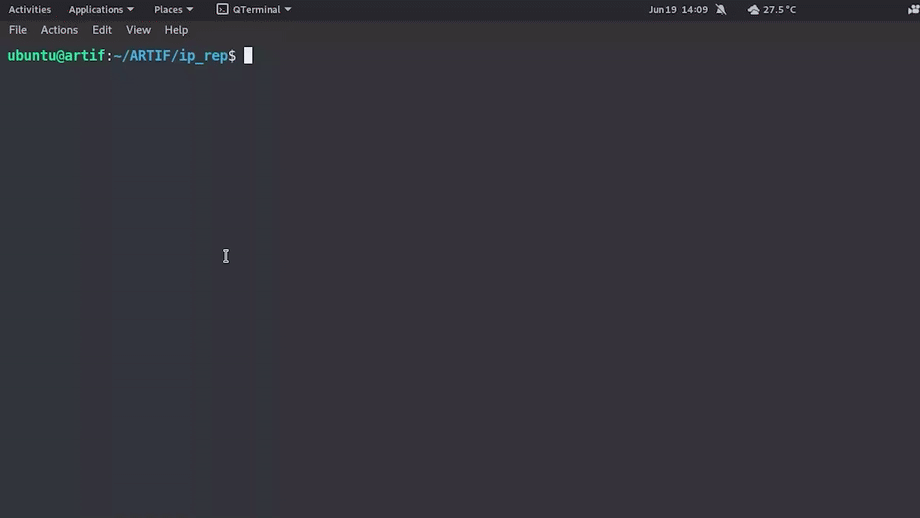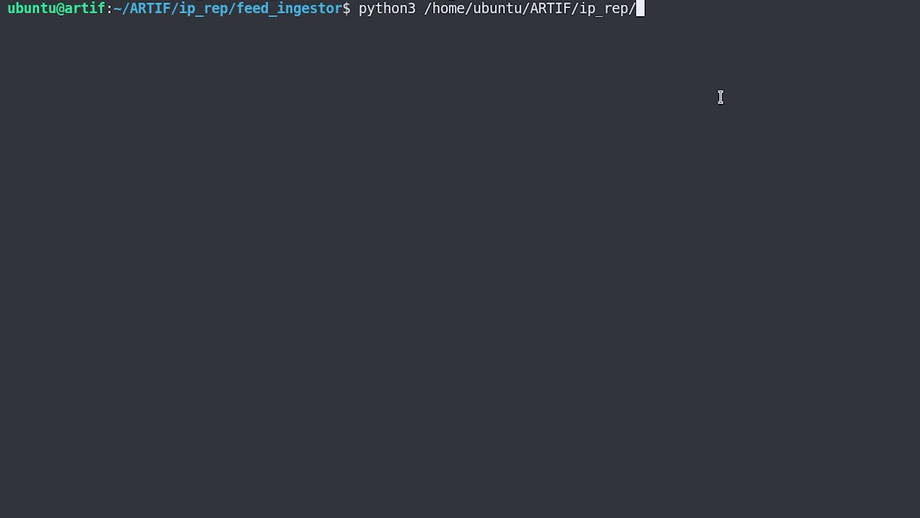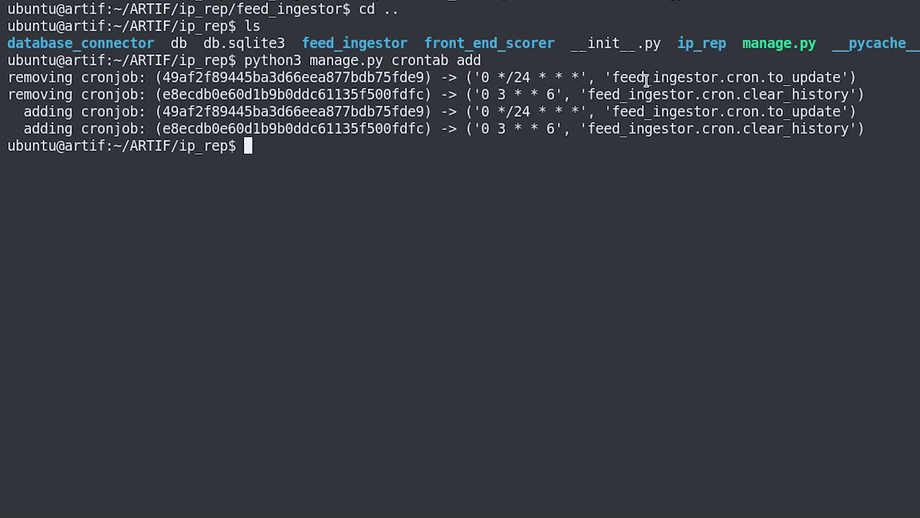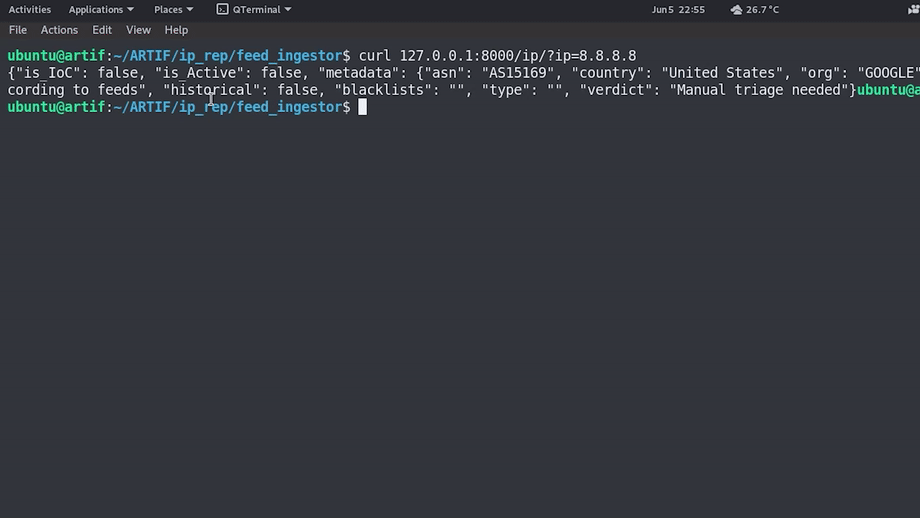 cred-club/artif
IP प्रतिष्ठा और ऐतिहासिक डेटा के आधार पर खतरों और दुर्भावनापूर्ण वेब ट्रैफिक की पहचान करने के लिए एक उन्नत रीयल-टाइम खतरा खुफिया ढांचा।








