
 #1
IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।
Kitploit अनुशंसित

 stackrox/stackrox
StackRox Kubernetes Security Platform कंटेनर वातावरण का जोखिम विश्लेषण करता है, दृश्यता और रनटाइम अलर्ट प्रदान करता है, और वातावरण को सख्त करके…
 bert-janp/open-source-threat-intel-feeds
यह रिपॉजिटरी ओपन सोर्स, स्वतंत्र रूप से उपयोग योग्य थ्रेट इंटेल फीड्स शामिल करता है जिन्हें अतिरिक्त आवश्यकताओं के बिना उपयोग किया जा सकता है। इसमें…
 digitalruby/ipban
एक स्वचालित आईपी प्रतिबंध सेवा जो इवेंट लॉग और फ़ाइलों से असफल लॉगिन प्रयासों का पता लगाती है, फ़ायरवॉल एकीकरण के माध्यम से विंडोज और लिनक्स पर…
 cyb3rmik3/kql-threat-hunting-queries
Microsoft Sentinel और Microsoft XDR (पूर्व में Microsoft 365 Defender) के लिए थ्रेट हंटिंग और थ्रेट डिटेक्शन पर केंद्रित KQL क्वेरीज़ का एक रिपॉजिटरी।
 neo23x0/auditd
सर्वोत्तम अभ्यास Auditd कॉन्फ़िगरेशन
 withsecurelabs/doublepulsar-detection-script
नेटवर्क में DOUBLEPULSAR इम्प्लांट से समझौता किए गए Windows सिस्टम को खोजने के लिए एक python2 स्क्रिप्ट।
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
पांच डिटेक्शन चरणों (MD5, HEX पैटर्न, YARA, ClamAV, सांख्यिकीय), रीयल-टाइम inotify मॉनिटरिंग, क्वारंटाइन और मल्टी-चैनल अलर्टिंग के साथ मल्टी-इंजन…
 certtools/intelmq
IntelMQ आईटी सुरक्षा टीमों के लिए एक समाधान है, जो मैसेज क्यूइंग प्रोटोकॉल का उपयोग करके सुरक्षा फ़ीड को एकत्र और संसाधित करता है।
 nfstream/nfstream
NFStream: एक लचीला नेटवर्क डेटा विश्लेषण ढांचा।
 gendigitalinc/ioc
खतरा इंटेल IoCs + डार्क मैटर के कुछ टुकड़े। Gen Threat Labs द्वारा प्रकाशित।
 trustedsec/sysmoncommunityguide
TrustedSec Sysinternals Sysmon सामुदायिक गाइड
 jsitech/jshielder
लिनक्स सर्वरों के लिए हार्डनिंग स्क्रिप्ट/ सुरक्षित LAMP-LEMP डिप्लॉयर/ CIS बेंचमार्क
 travisfsmith/sweetsecurity
नेटवर्क सुरक्षा निगरानी रास्पबेरी पाई प्रकार के उपकरणों पर
 echowei/deeptraffic
नेटवर्क ट्रैफ़िक वर्गीकरण के लिए डीप लर्निंग मॉडल
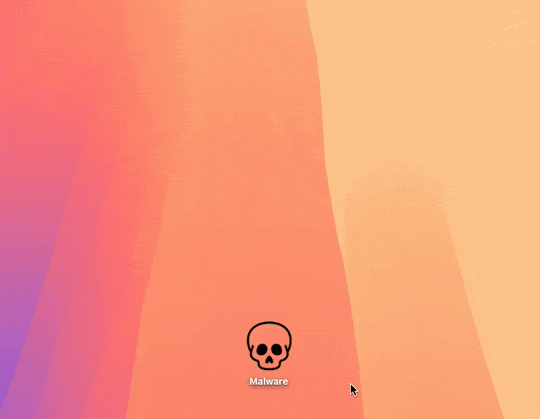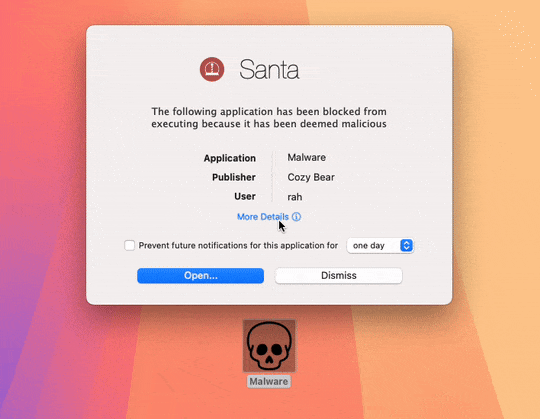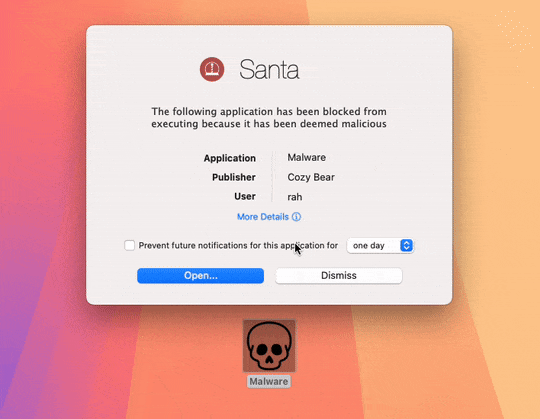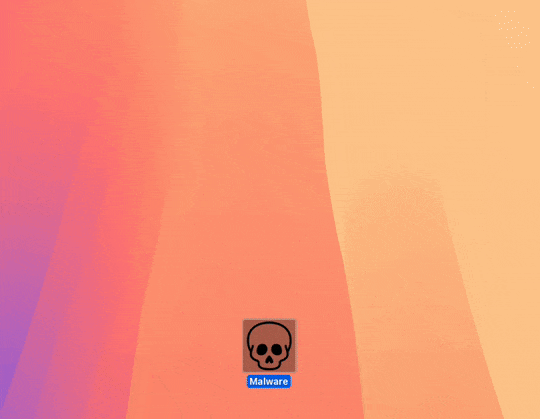 northpolesec/santa
macOS के लिए एक बाइनरी और फ़ाइल एक्सेस प्राधिकरण प्रणाली।
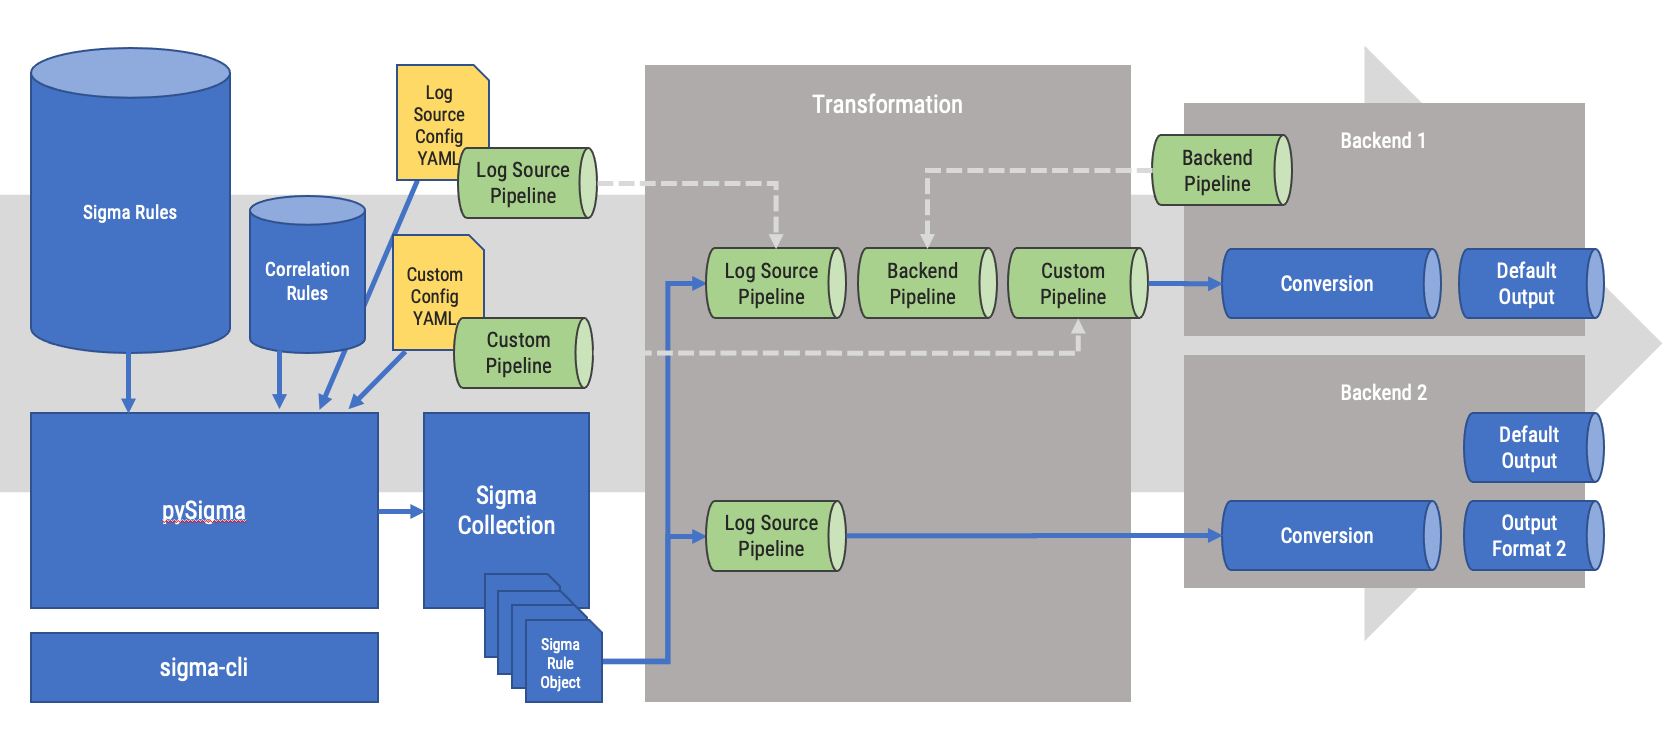 sigmahq/pysigma
Sigma नियमों को क्वेरी में पार्स और परिवर्तित करने के लिए Python लाइब्रेरी (और जो कुछ भी आप कल्पना कर सकते हैं)








