
 #1
IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।
Kitploit अनुशंसित
 logisek/baconsampler
आउटबाउंड ट्रैफ़िक में संदिग्ध, बीकन-जैसे कॉलबैक को सूँघता है, क्योंकि अगर यह नियमित रूप से वापस आता रहे, तो संभवतः यह नाश्ता नहीं है।
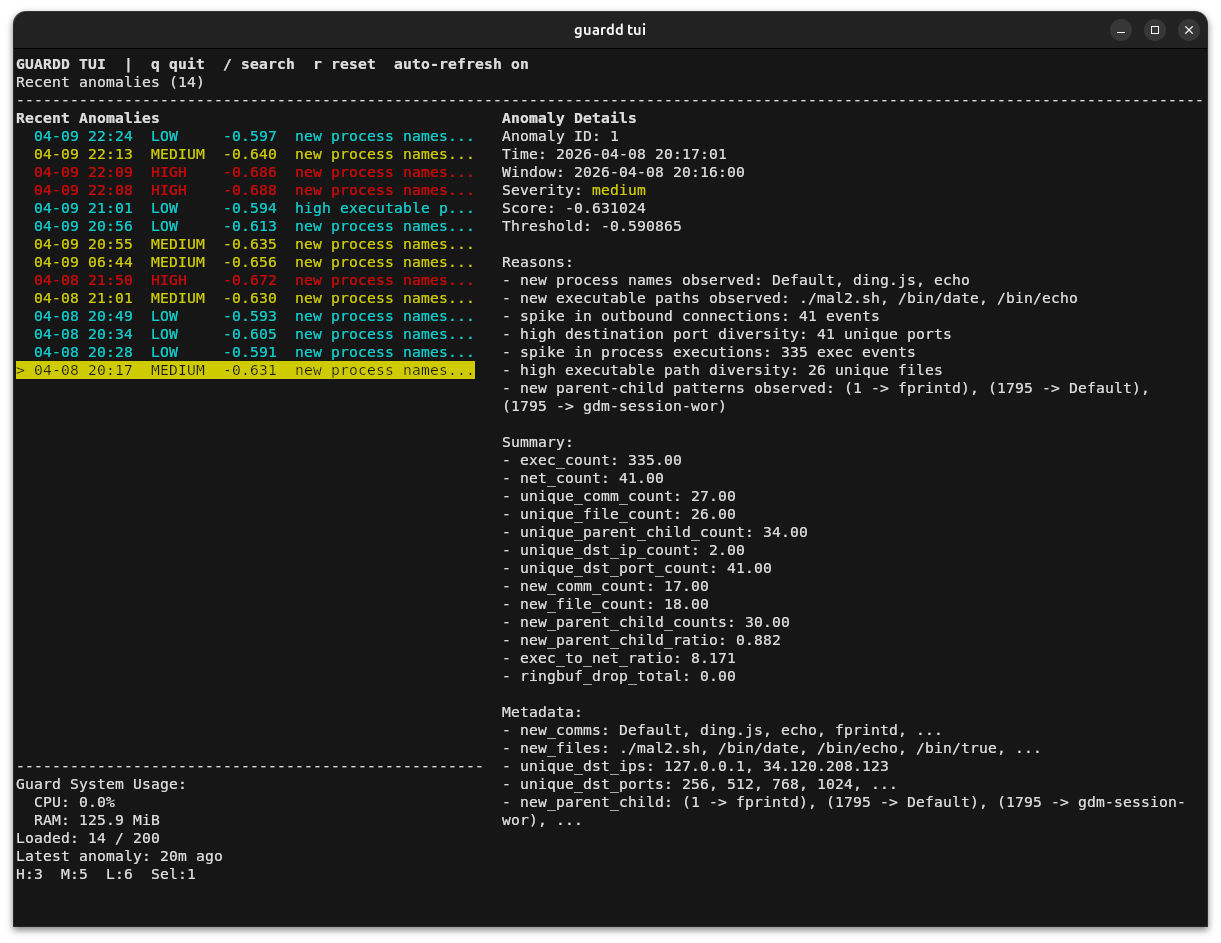 benny-e/guardd
ML-आधारित व्यवहारिक एंडपॉइंट डिटेक्शन सिस्टम लिनक्स मशीनों के लिए
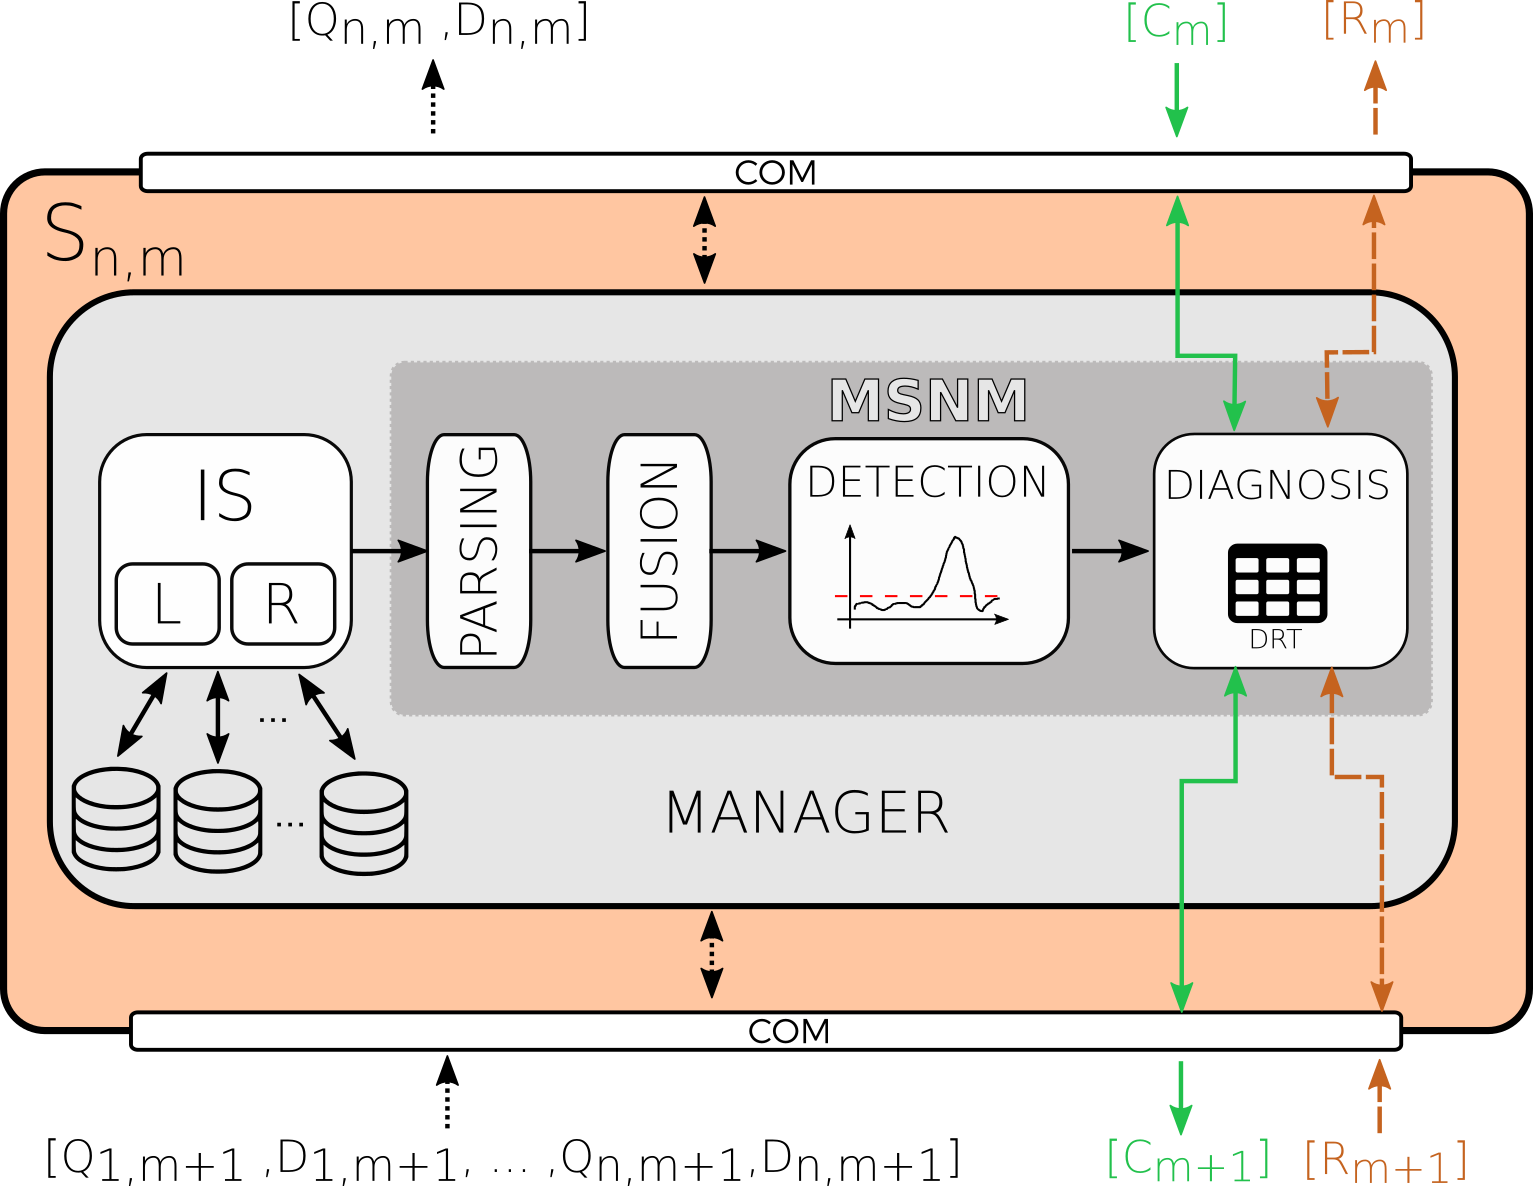 nesg-ugr/msnm-sensor
बहुविभाज्य सांख्यिकीय नेटवर्क निगरानी सेंसर जो PCA-आधारित तकनीकों का उपयोग करके विसंगतियों का पता लगाता है, स्केलेबल घुसपैठ का पता लगाने के लिए…
 corelight/cve-2021-1675
Zeek स्क्रिप्ट और Suricata नियम RpcAddPrinterDriver DCE RPC इवेंट्स के माध्यम से PrintNightmare (CVE-2021-1675) शोषण का पता लगाने के लिए, PCAP-आधारित…
 armadito/armadito-windows-driver
आर्माडिटो के लिए विंडोज़ ड्राइवर
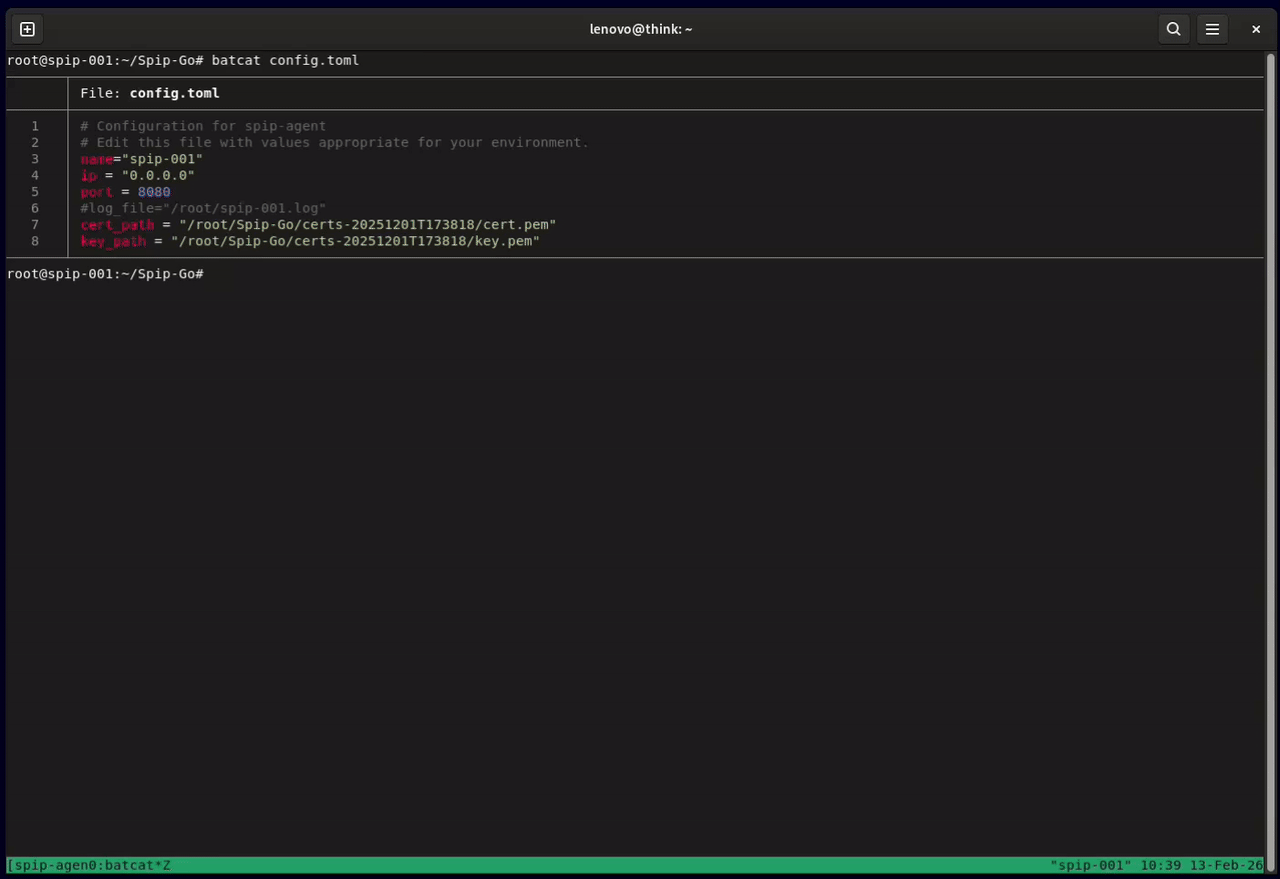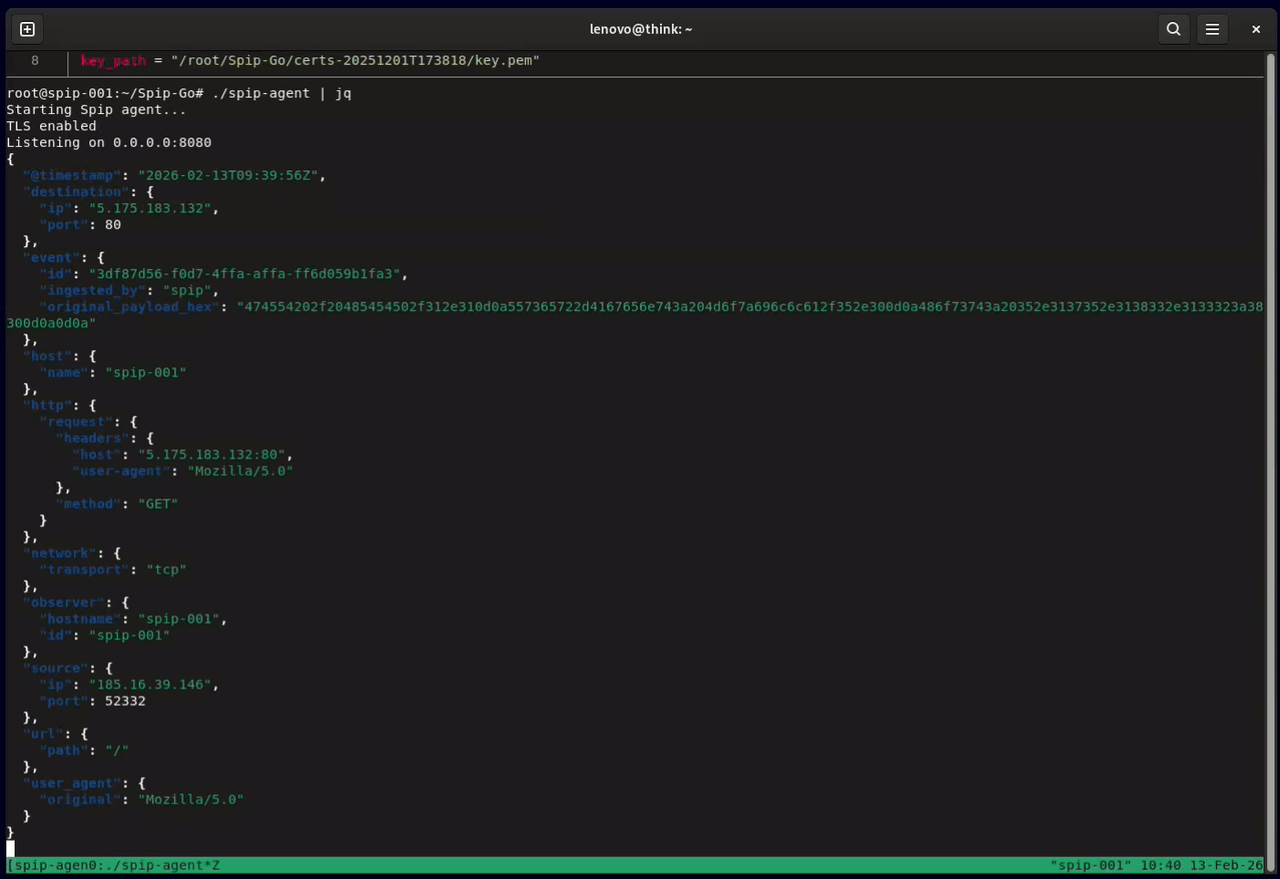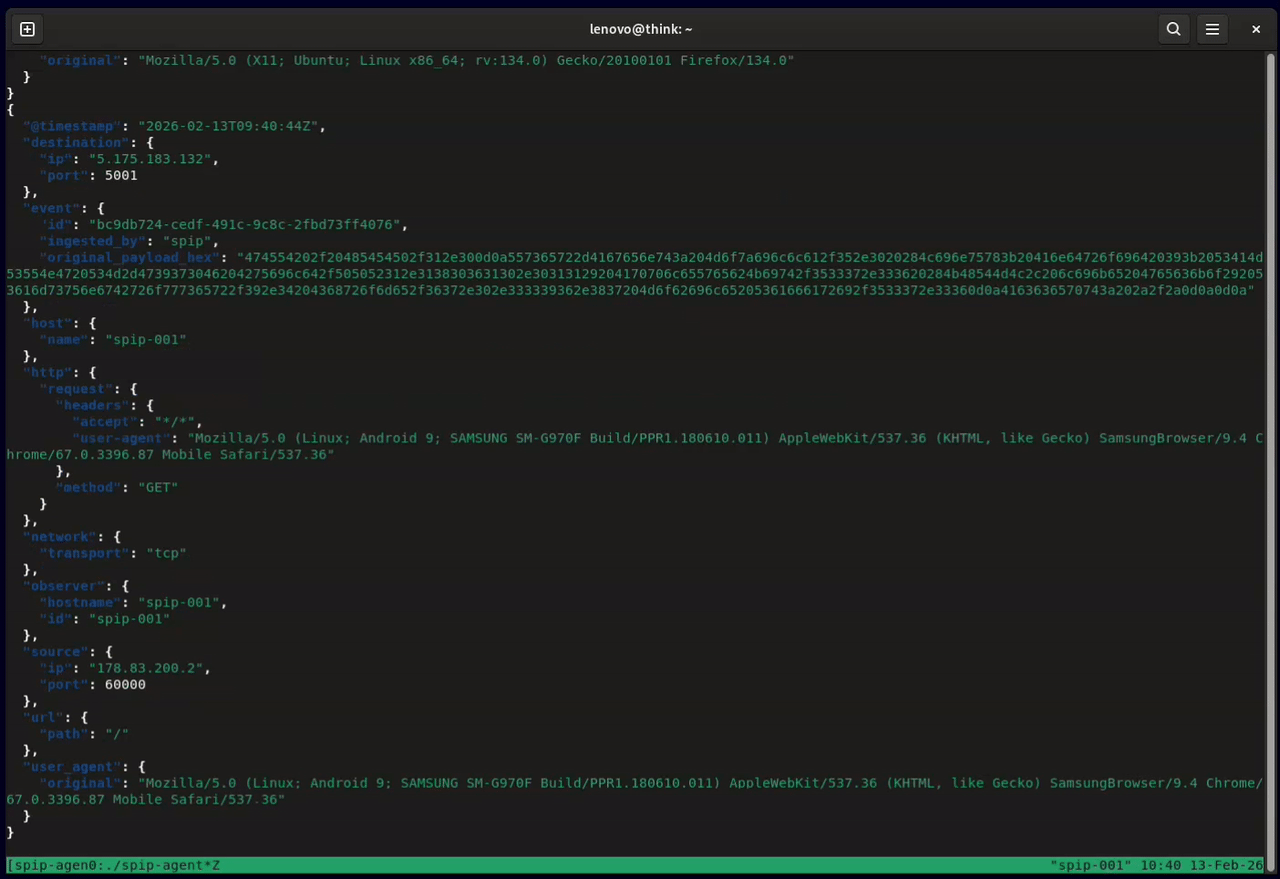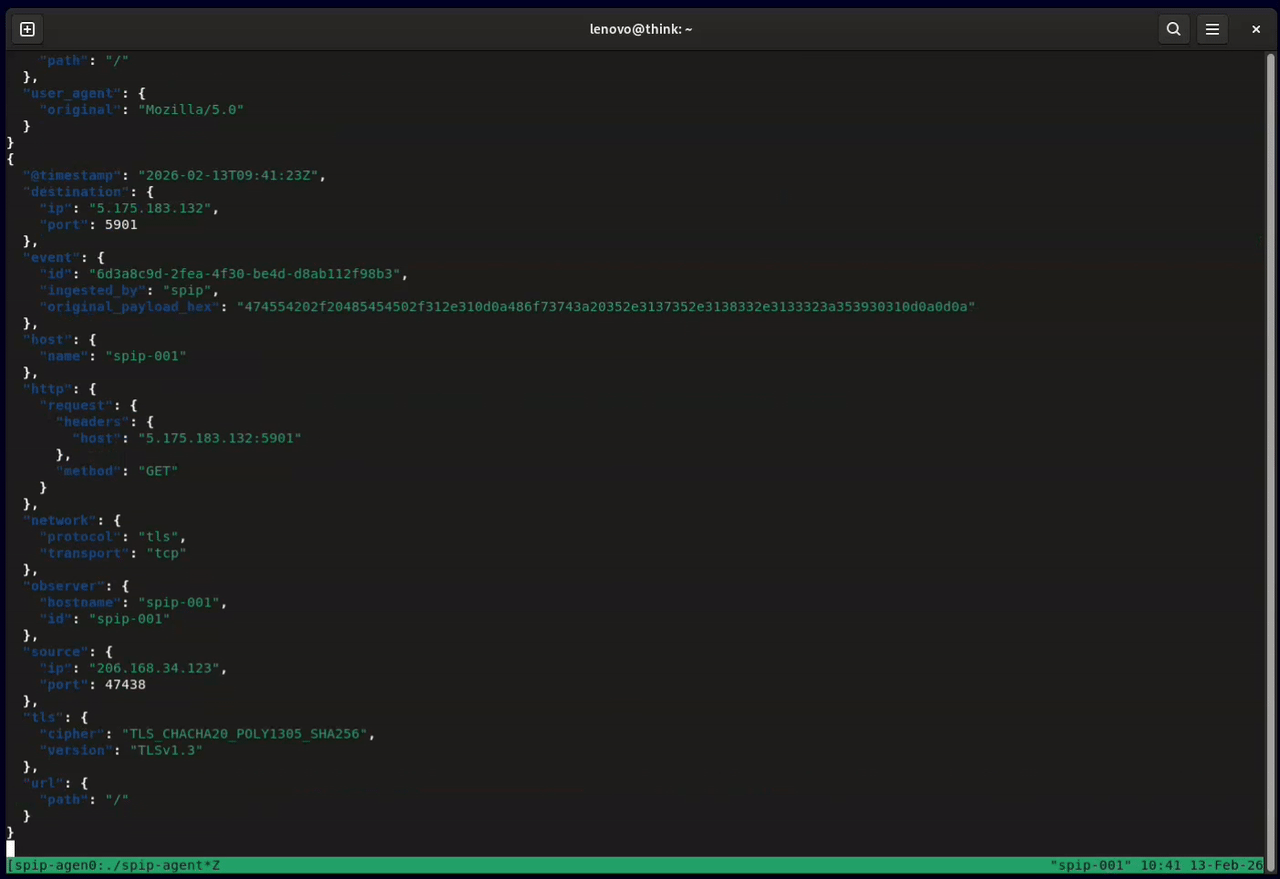 honeylabshq/spip-go
Spip नेटवर्क सेंसर जो Go में लिखा गया है
 corelight/sigred
बड़े DNS SIG/KEY प्रतिक्रिया विश्लेषण के माध्यम से CVE-2020-1350 (SIGRed) Windows DNS सर्वर एक्सप्लॉइट प्रयासों का पता लगाने के लिए Zeek पैकेज,…
 corelight/zeek-spicy-ipsec
Spicy पर आधारित एक Zeek IPSec प्रोटोकॉल विश्लेषक।
 mr-r3b00t/cve-2021-44228
PowerShell-आधारित बैकडोर डिटेक्शन टूल VMware Horizon कनेक्शन सर्वर के लिए, जो CVE-2021-44228 को लक्षित करता है। इसमें वैकल्पिक थ्रेट इंटेलिजेंस…
 letlaka/redsun-bluehammer-undefend-detection-pack
Microsoft Defender XDR KQL डिटेक्शन, RedSun, BlueHammer, UnDefend, और CVE-2026-33825 से संबंधित Defender दुरुपयोग व्यवहारों के लिए।
 mustafadalga/arp-spoof-detector
आपके कंप्यूटर पर ARP Spoofing हमलों का पता लगाने वाला ARP Spoof Detector Script.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles Ansible Roles और playbooks का एक संग्रह है जो विभिन्न Corelight, Suricata और Zeek समाधानों को स्थापित, कॉन्फ़िगर, चलाता और…
 corelight/cve-2020-14882-weblogicrce
Oracle के WebLogic Server में RCE (CVE-2020-14882 / CVE-2020-14750) का पता लगाना
 corelight/zerologon
Zeek पैकेज Zerologon का पता लगाने के लिए
 corelight/top-dns
शीर्ष DNS मापन ब्रो के लिए
 corelight/zeek-quic
Bro विश्लेषक जो Google के QUIC प्रोटोकॉल का पता लगाता है
 lucadibello/network-attack-detection
मशीन लर्निंग तकनीकों का उपयोग करके पोर्ट स्कैनिंग, DoS और मैलवेयर हमलों की उन्नत पहचान
 corelight/pingback
एक Zeek पैकेज जो Pingback मैलवेयर ICMP टनल कमांड और कंट्रोल (C2) नेटवर्क ट्रैफ़िक का पता लगाने के लिए है।








