
 #1
IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।
Kitploit अनुशंसित
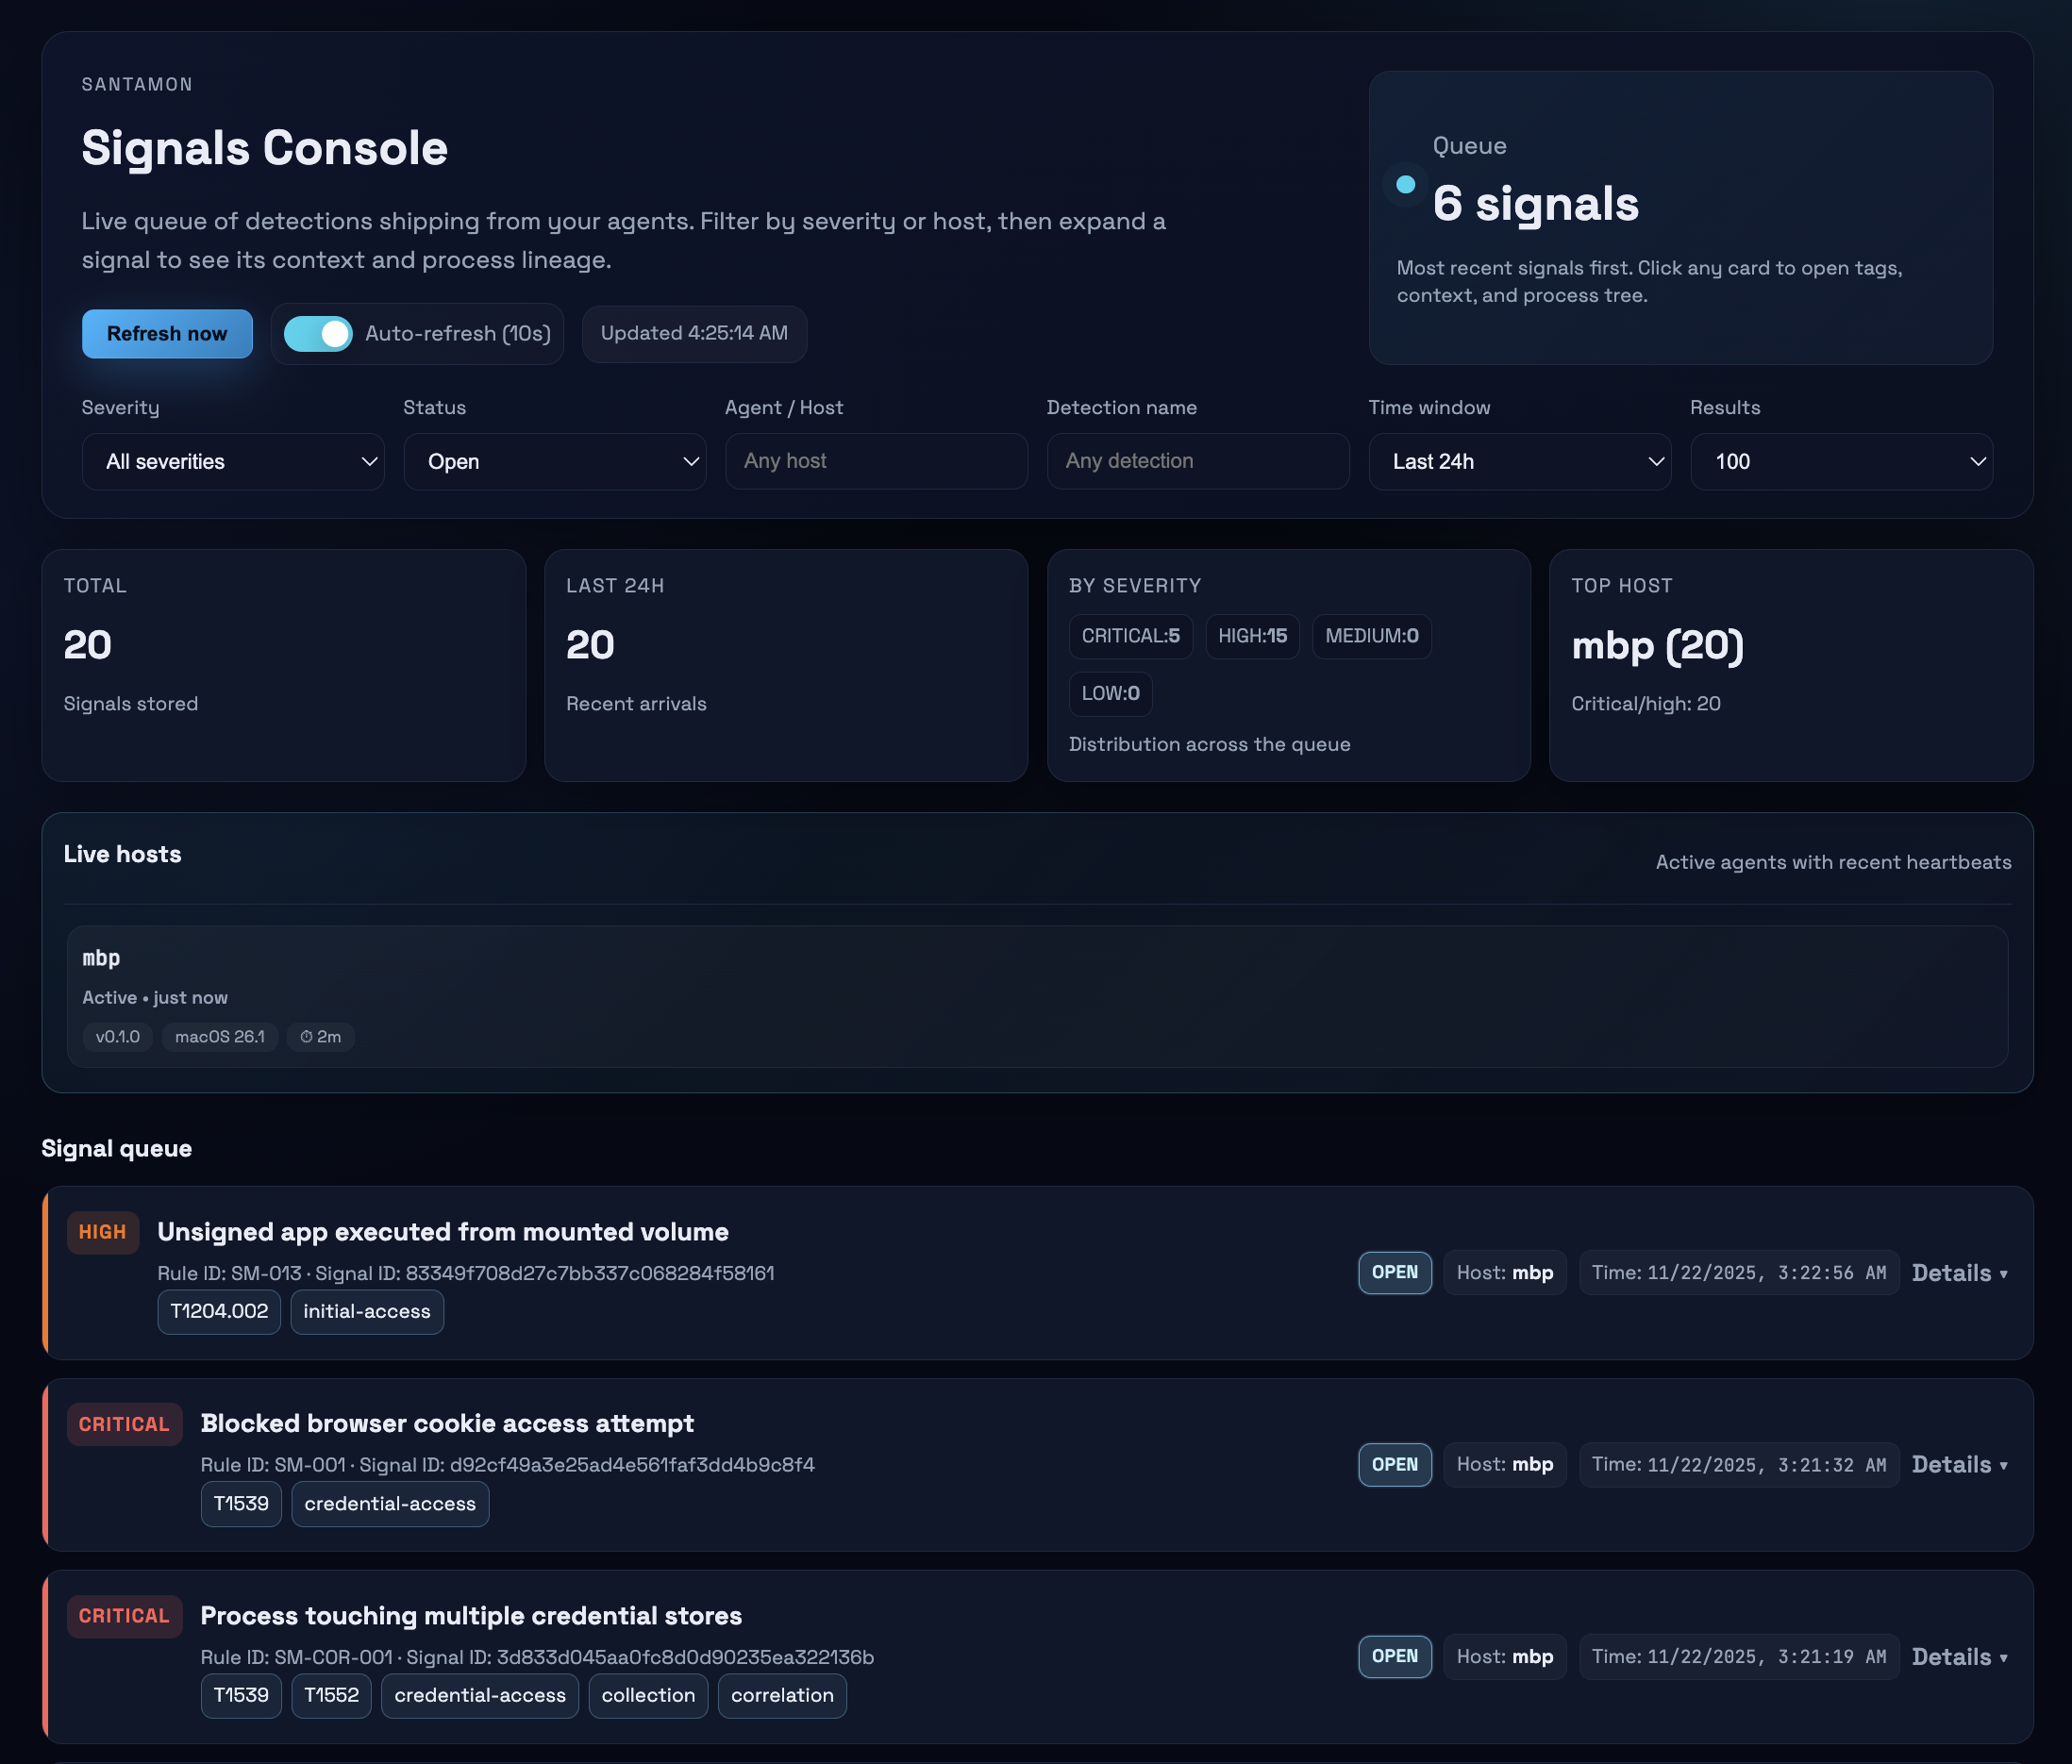
 0x4d31/santamon
हल्का macOS डिटेक्शन एजेंट जो Santa के एंडपॉइंट सिक्योरिटी टेलीमेट्री पर आधारित है।
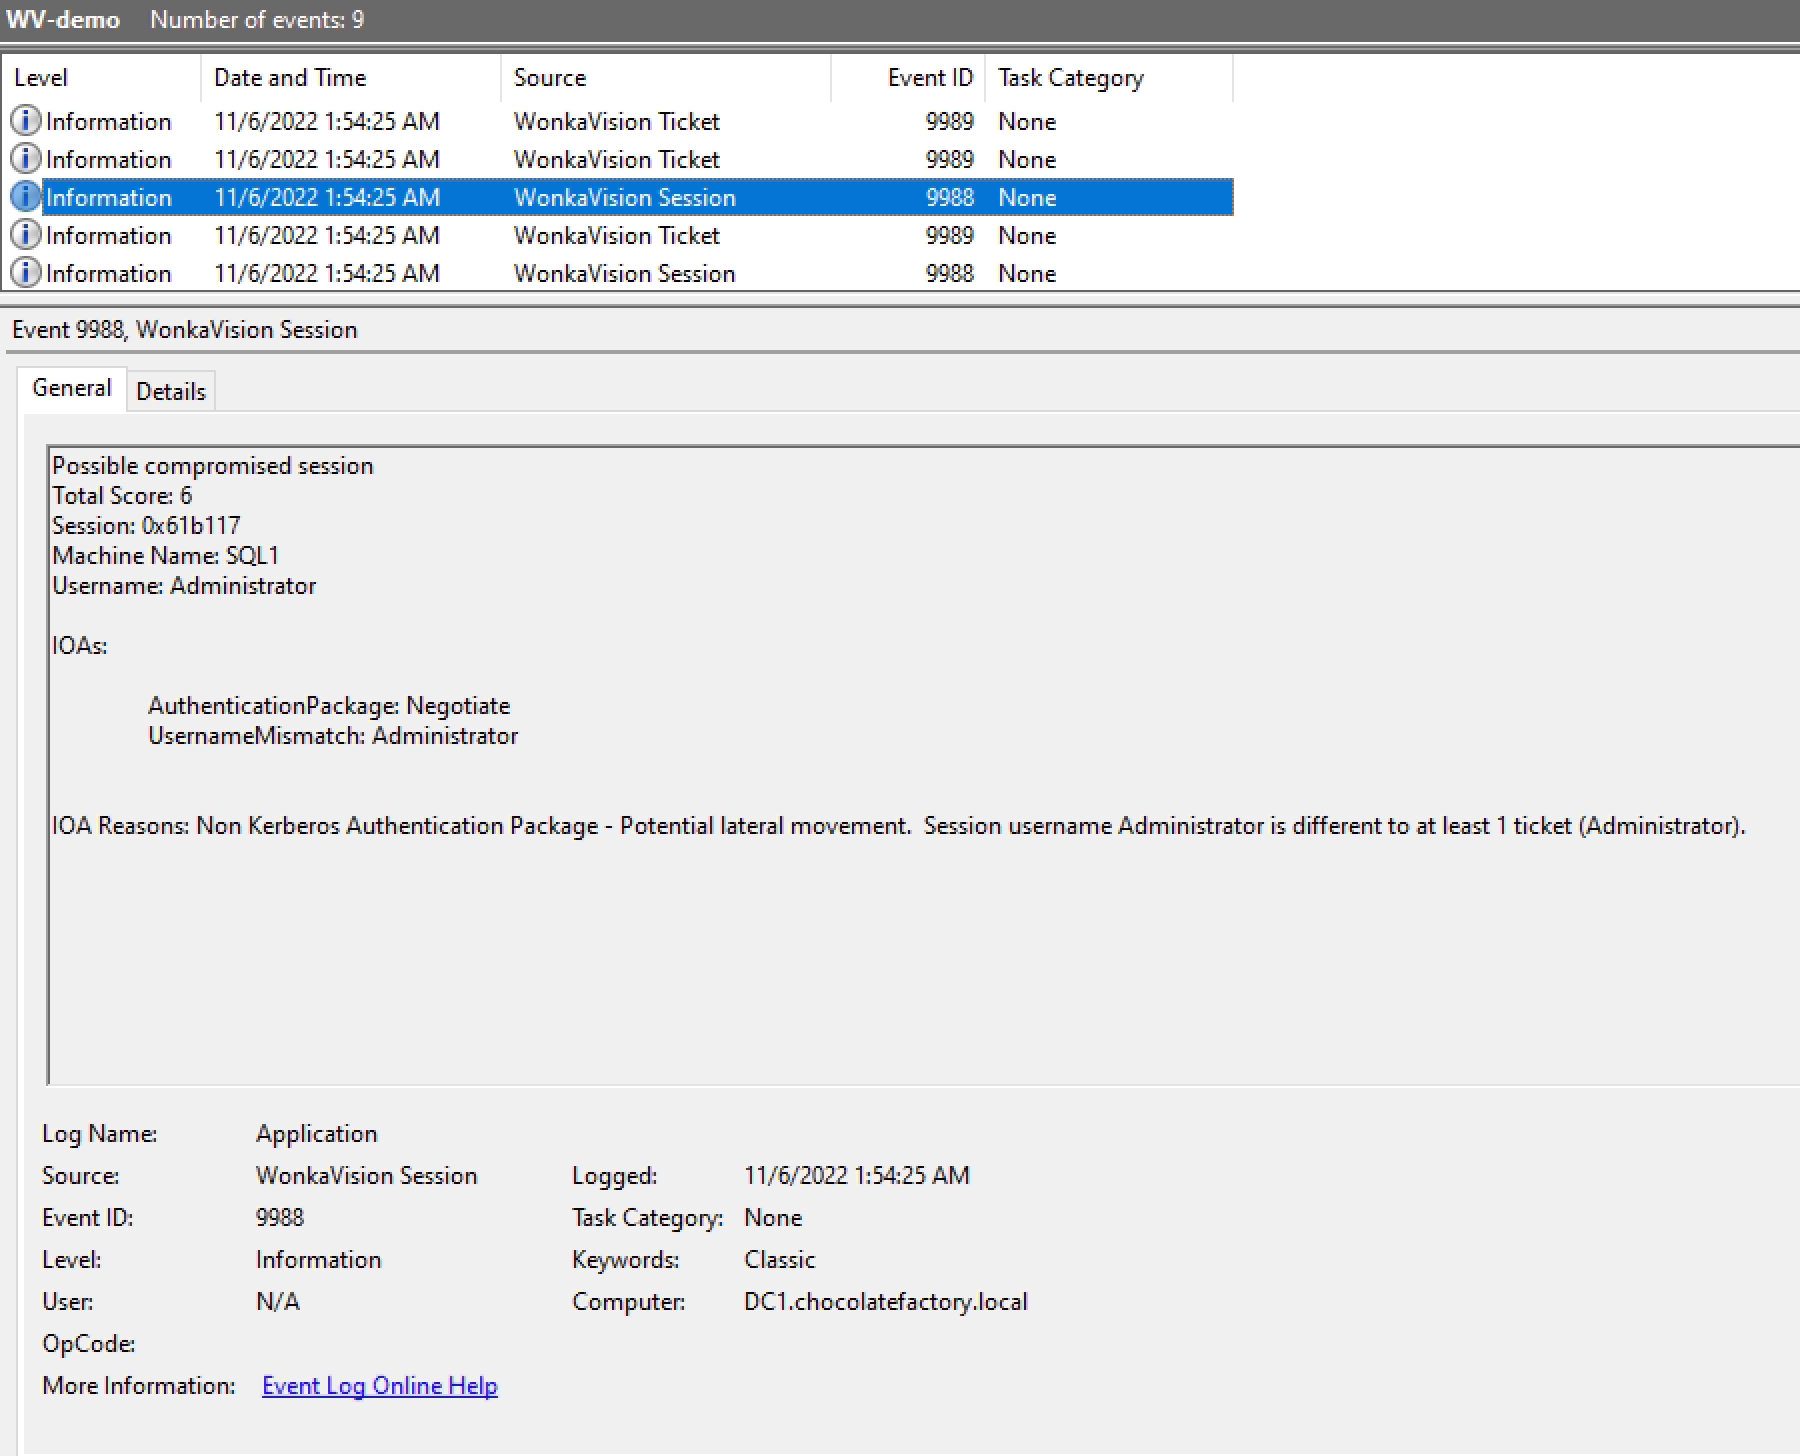 0xe7/wonkavision
सत्र और टिकट डेटा डंप करके, विसंगतियों को स्कोर करके, और SIEM-आधारित घटना प्रतिक्रिया के लिए Windows इवेंट-लॉग संकेतक उत्पन्न करके जाली Kerberos…
 matheuzsecurity/ksentinel
Linux kernel अखंडता मॉनिटर syscall hooking का पता लगाने के लिए
 kube-tarian/tarian
Kubernetes के लिए eBPF-आधारित रनटाइम सुरक्षा एजेंट जो अज्ञात प्रक्रियाओं और फ़ाइल परिवर्तनों का पता लगाता है, पूर्व-पंजीकृत बाधाओं को लागू करता है,…
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
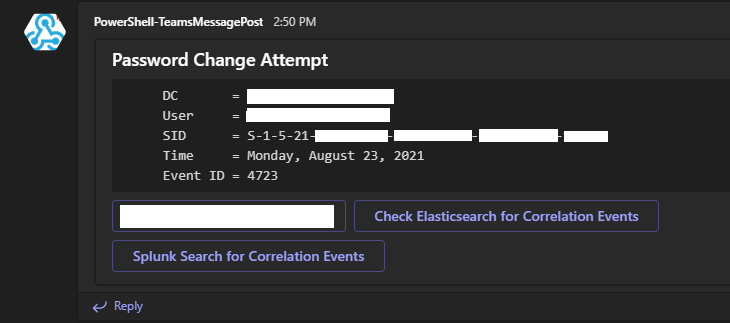 osbornepro/btps-secpack
PowerShell-आधारित सुरक्षा टूलकिट जो छोटे से मध्यम उद्यमों के लिए है, जो स्वचालित अलर्ट, Active Directory हार्डनिंग, Windows Event Forwarding, Sysmon…
 randomaccess3/detections
एंटरप्राइज़ वातावरणों में दुर्भावनापूर्ण गतिविधि की पहचान के लिए पता लगाने की जानकारी और सत्यापन मार्गदर्शन का क्यूरेटेड भंडार।
 petabi/sniffles
Sniffles: IDS और रेगुलर एक्सप्रेशन मूल्यांकन के लिए पैकेट कैप्चर जनरेटर
 corelight/threat-hunting-guide
Zeek लॉग्स का उपयोग करके थ्रेट हंटिंग के लिए संरचित मार्गदर्शिका, जो प्रतिद्वंद्वी रणनीति और तकनीकों का सक्रिय पता लगाने के लिए MITRE ATT&CK…
 nccgroup/ip-reputation-snort-rule-generator
सार्वजनिक IP प्रतिष्ठा डेटा के आधार पर Snort नियम उत्पन्न करने के लिए एक उपकरण
 ncsc-nl/citrix-2025
डिजिटल फोरेंसिक और घटना प्रतिक्रिया उपकरण जो YARA नियमों का उपयोग करके Citrix NetScaler कोर डंप, डिस्क इमेज और लाइव होस्ट को समझौते के संकेतों के लिए…
 fksvs/siper
XDP आधारित हल्का और तेज़ फ़ायरवॉल
 julioliraup/antiphishing
Advanced Phishing Protection: Suricata rulesets open and free
 alloysecuregroup/phantomfs
विंडोज हनीपॉट जो ProjFS का उपयोग करके डिकॉय फ़ाइलें प्रोजेक्ट करता है, जो एक्सेस किए जाने पर Event Log और डेस्कटॉप अलर्ट ट्रिगर करती हैं, और लैटरल…
 rushyo/vindicatetool
LLMNR/NBNS/mDNS स्पूफिंग डिटेक्शन टूलकिट
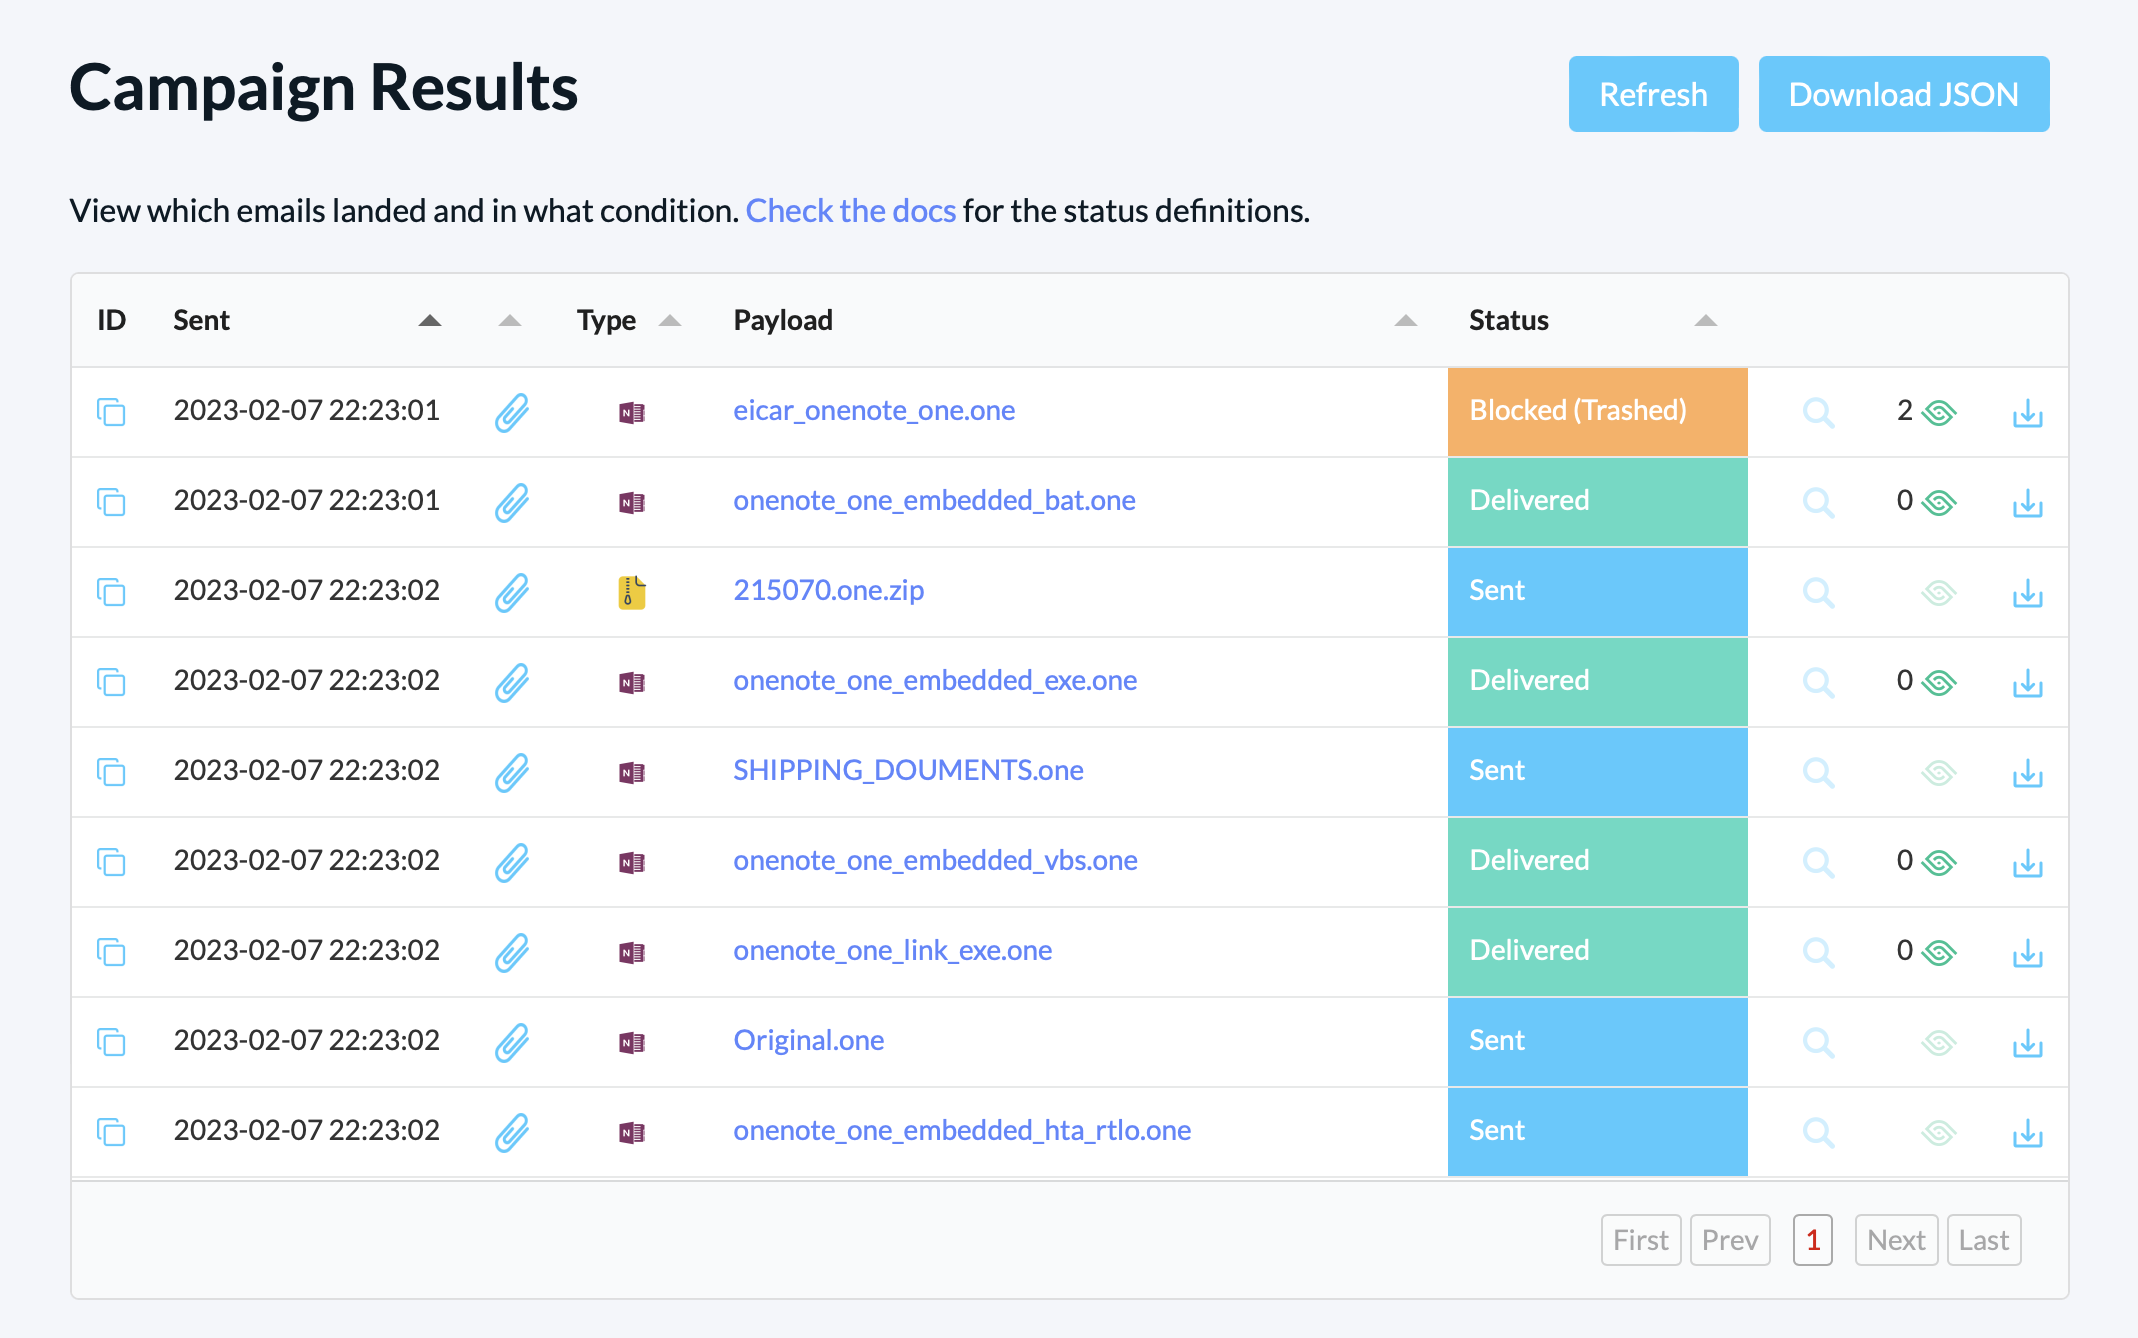 delivr-to/detections
delivr.to टीम द्वारा विकसित डिटेक्शन सामग्री का घर
 corelight/zeek-long-connections
लंबे कनेक्शनों को ट्रैक करने के लिए Zeek पैकेज, ताकि उनके पूर्ण होने से पहले ही उनकी रिपोर्ट की जा सके।
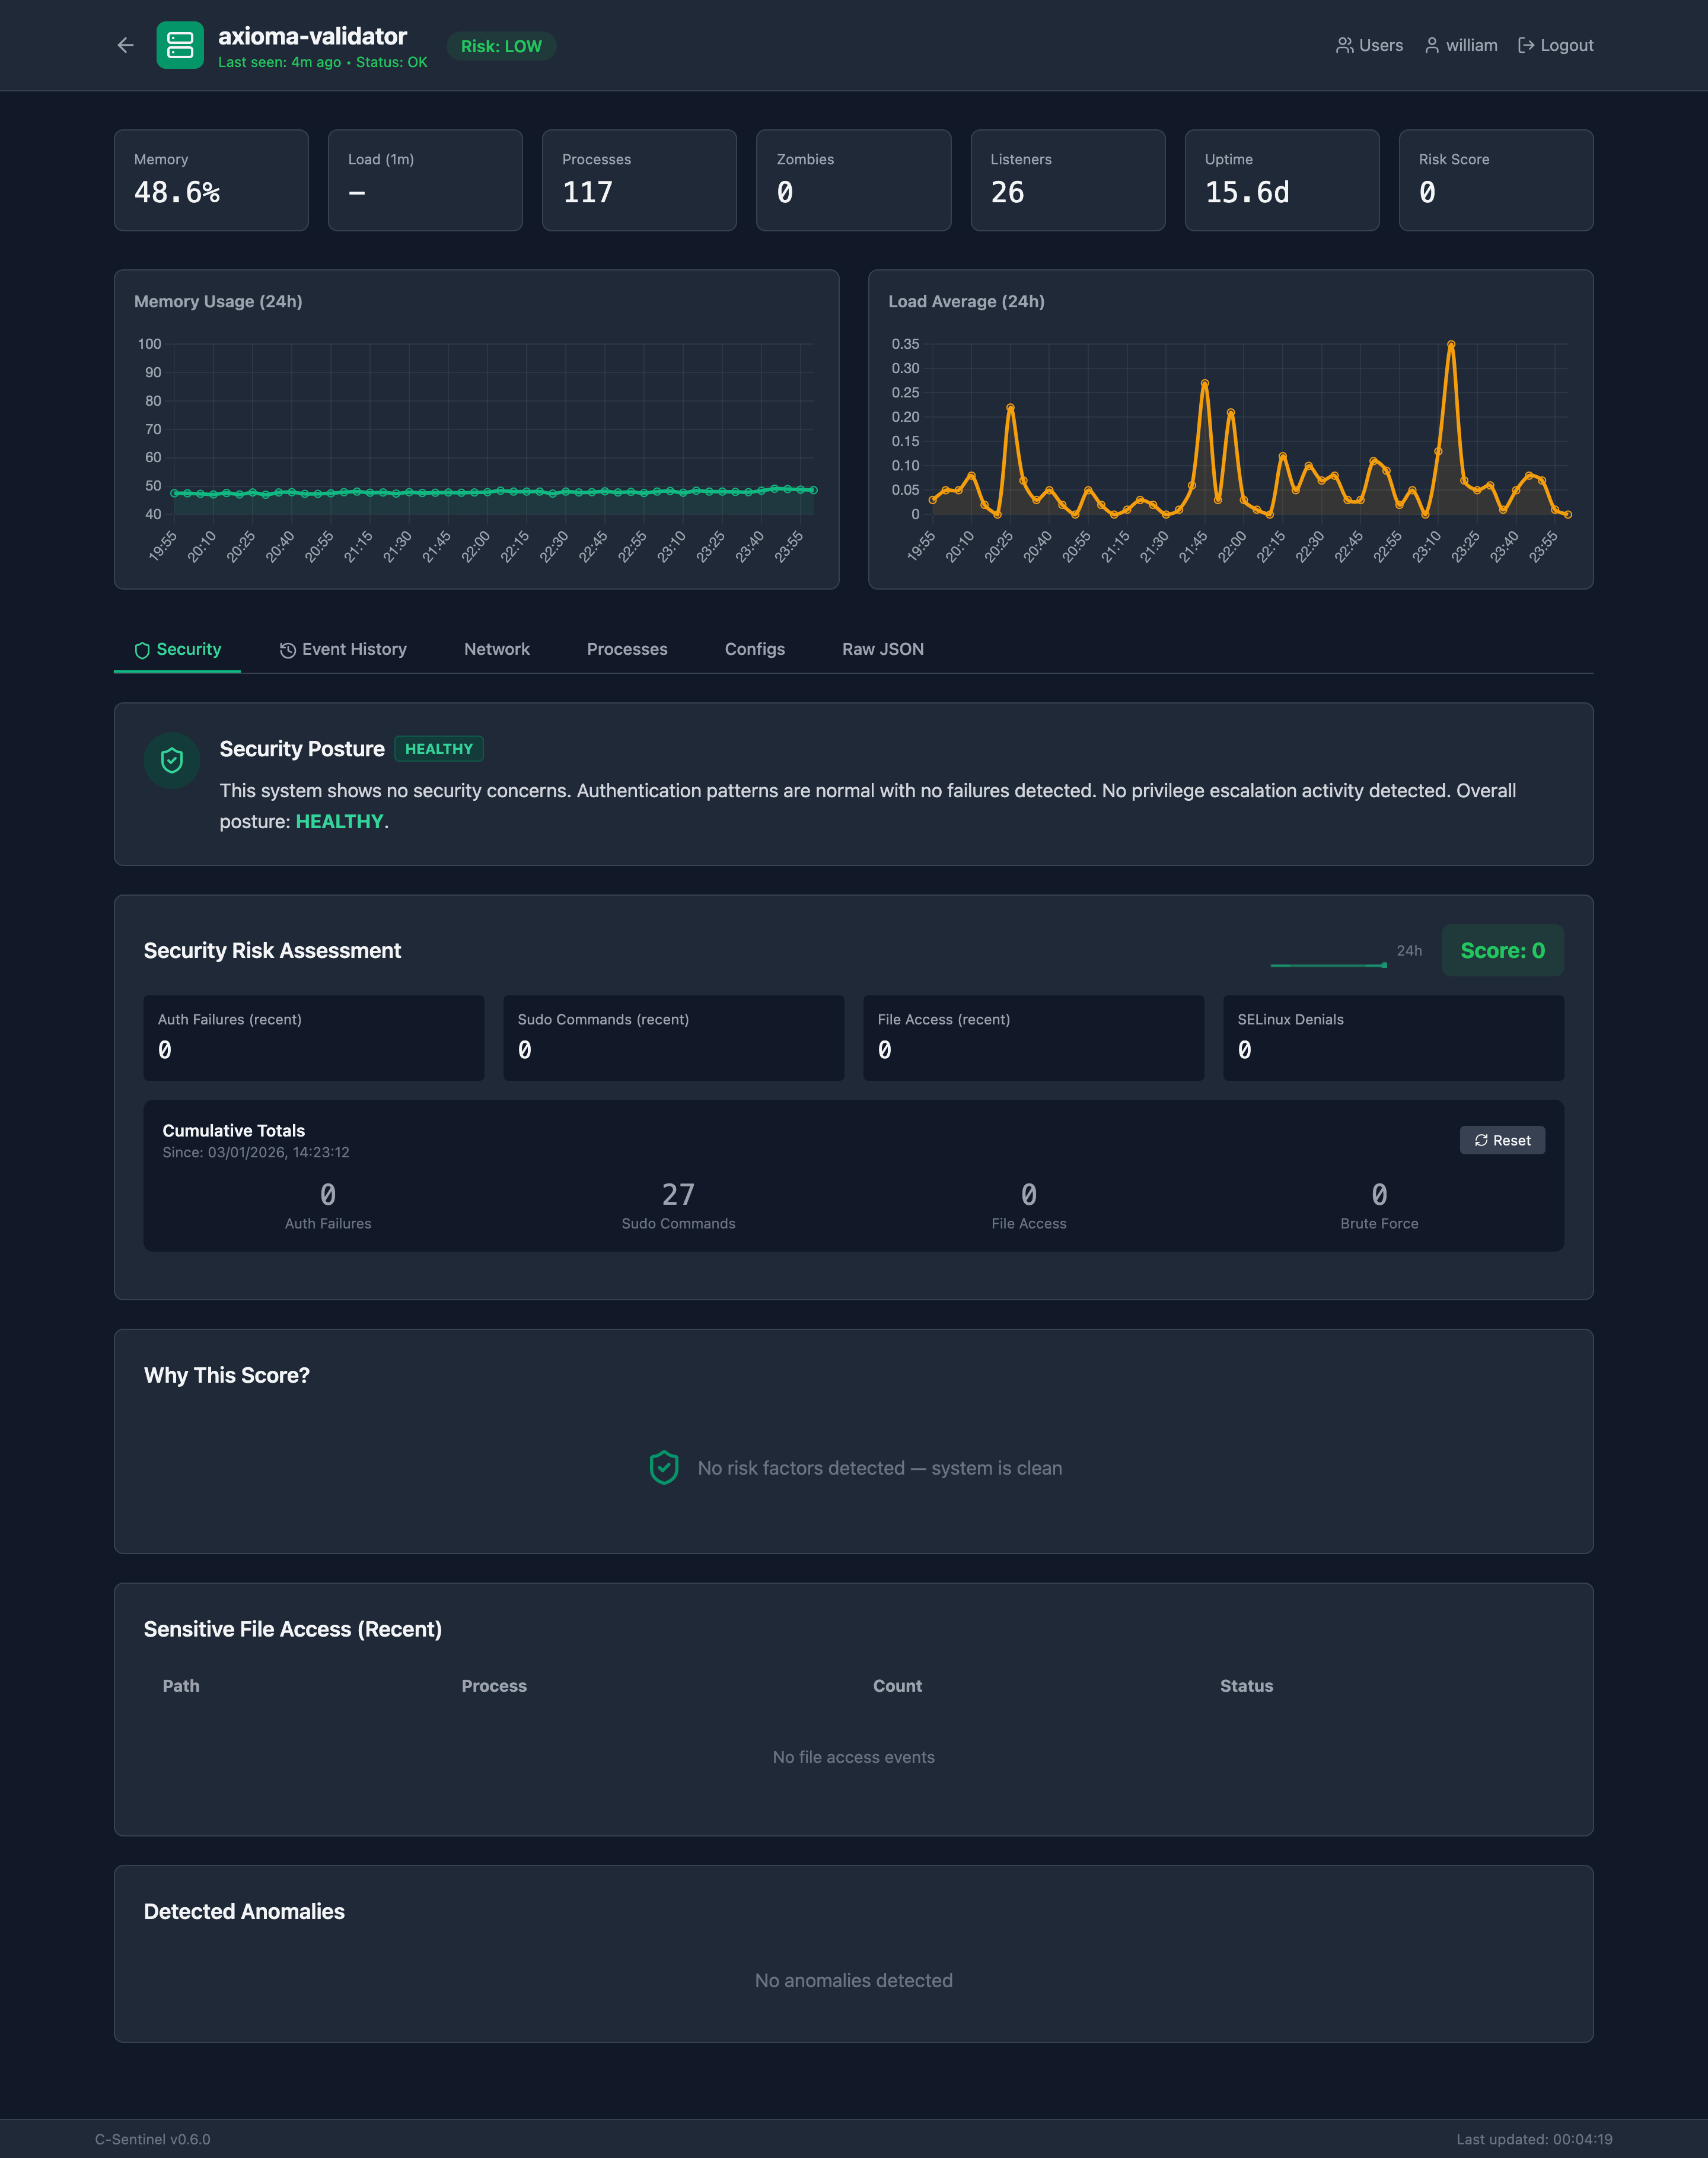 speytech/c-sentinel
Semantic Observability for UNIX Systems - एक हल्का C-आधारित सिस्टम प्रोबर AI-संचालित विश्लेषण के साथ








