
 #1
IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।
Kitploit अनुशंसित
 camp0/aiengine
Programmable packet inspection engine with NIDS, DNS classification, frequency analysis, and auto-regex generation. Supports Python/Ruby/Java/Lua…
 hardenedvault/ved-ebpf
eBPF-आधारित रनटाइम कर्नेल सुरक्षा मॉनिटर जो कंट्रोल फ्लो इंटीग्रिटी (wCFI) और प्रिविलेज एस्केलेशन डिटेक्शन (PSD) के माध्यम से Linux सिस्टम के लिए…
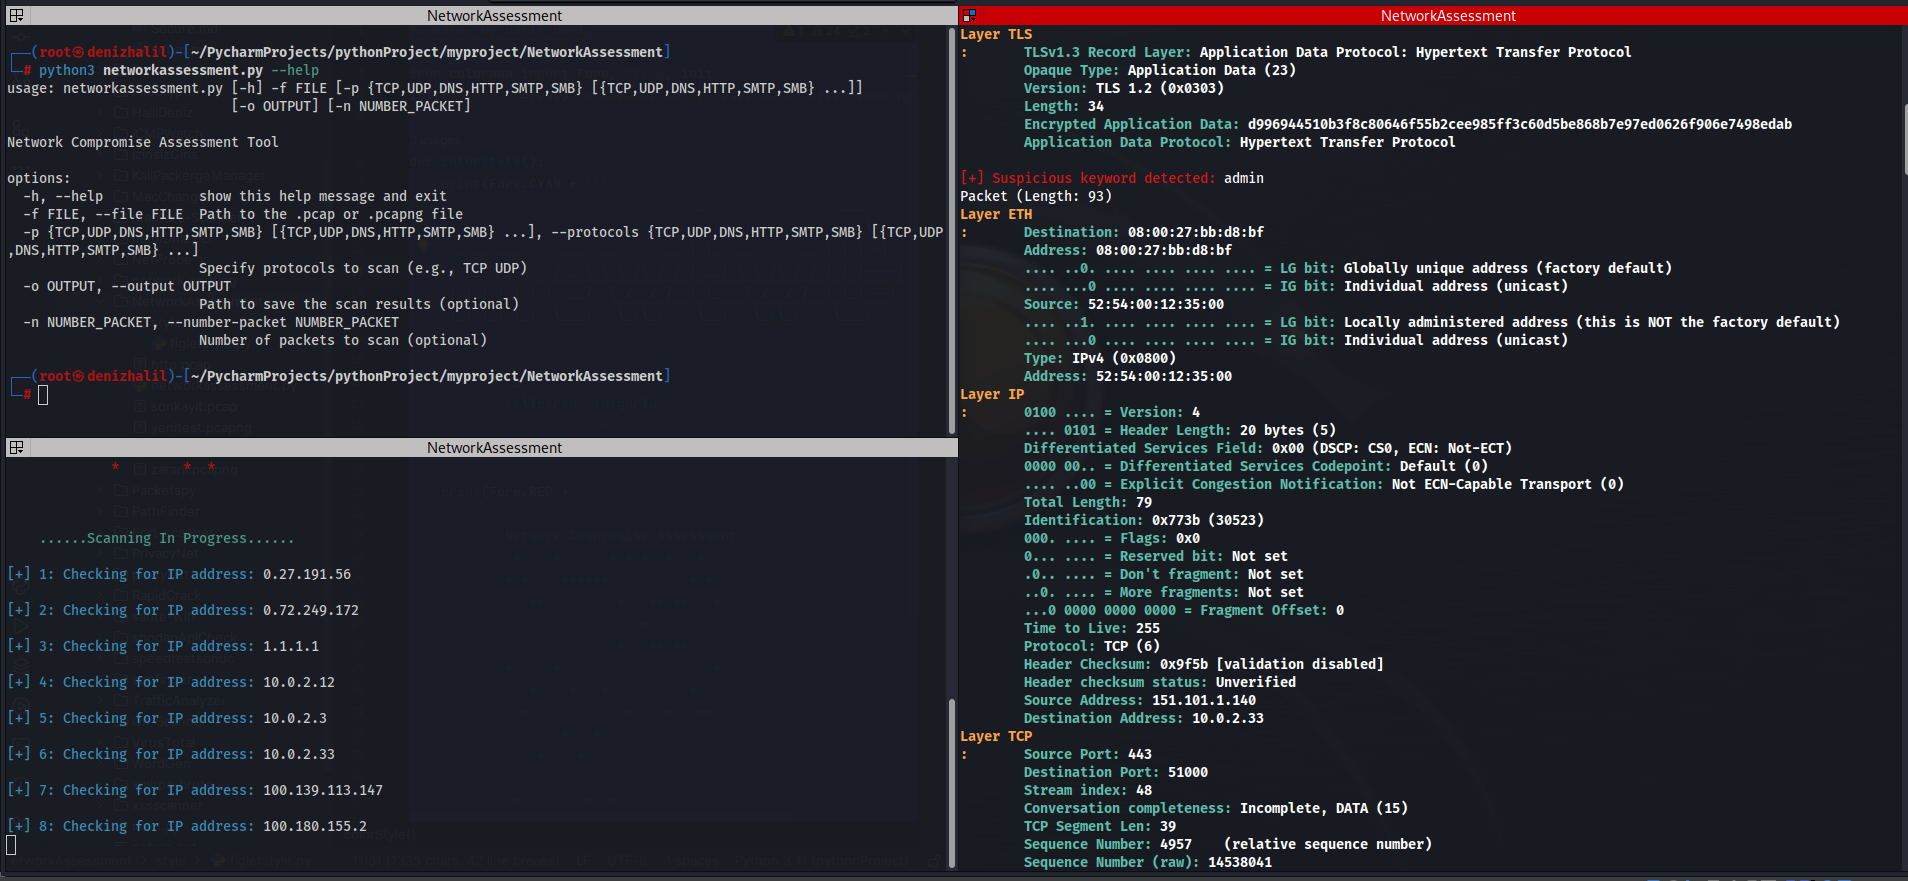 halildeniz/networkassessment
NetworkAssessment: नेटवर्क समझौता मूल्यांकन उपकरण
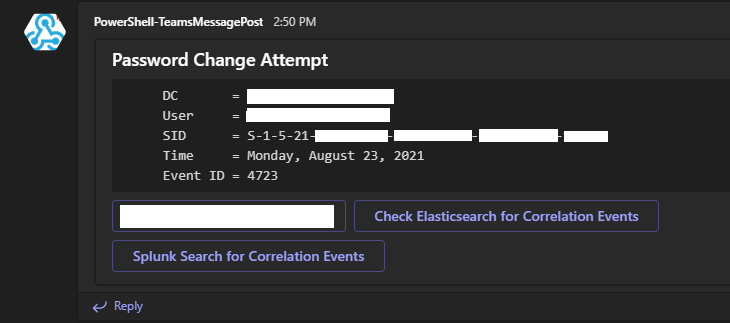 osbornepro/btps-secpack
PowerShell-आधारित सुरक्षा टूलकिट जो छोटे से मध्यम उद्यमों के लिए है, जो स्वचालित अलर्ट, Active Directory हार्डनिंग, Windows Event Forwarding, Sysmon…
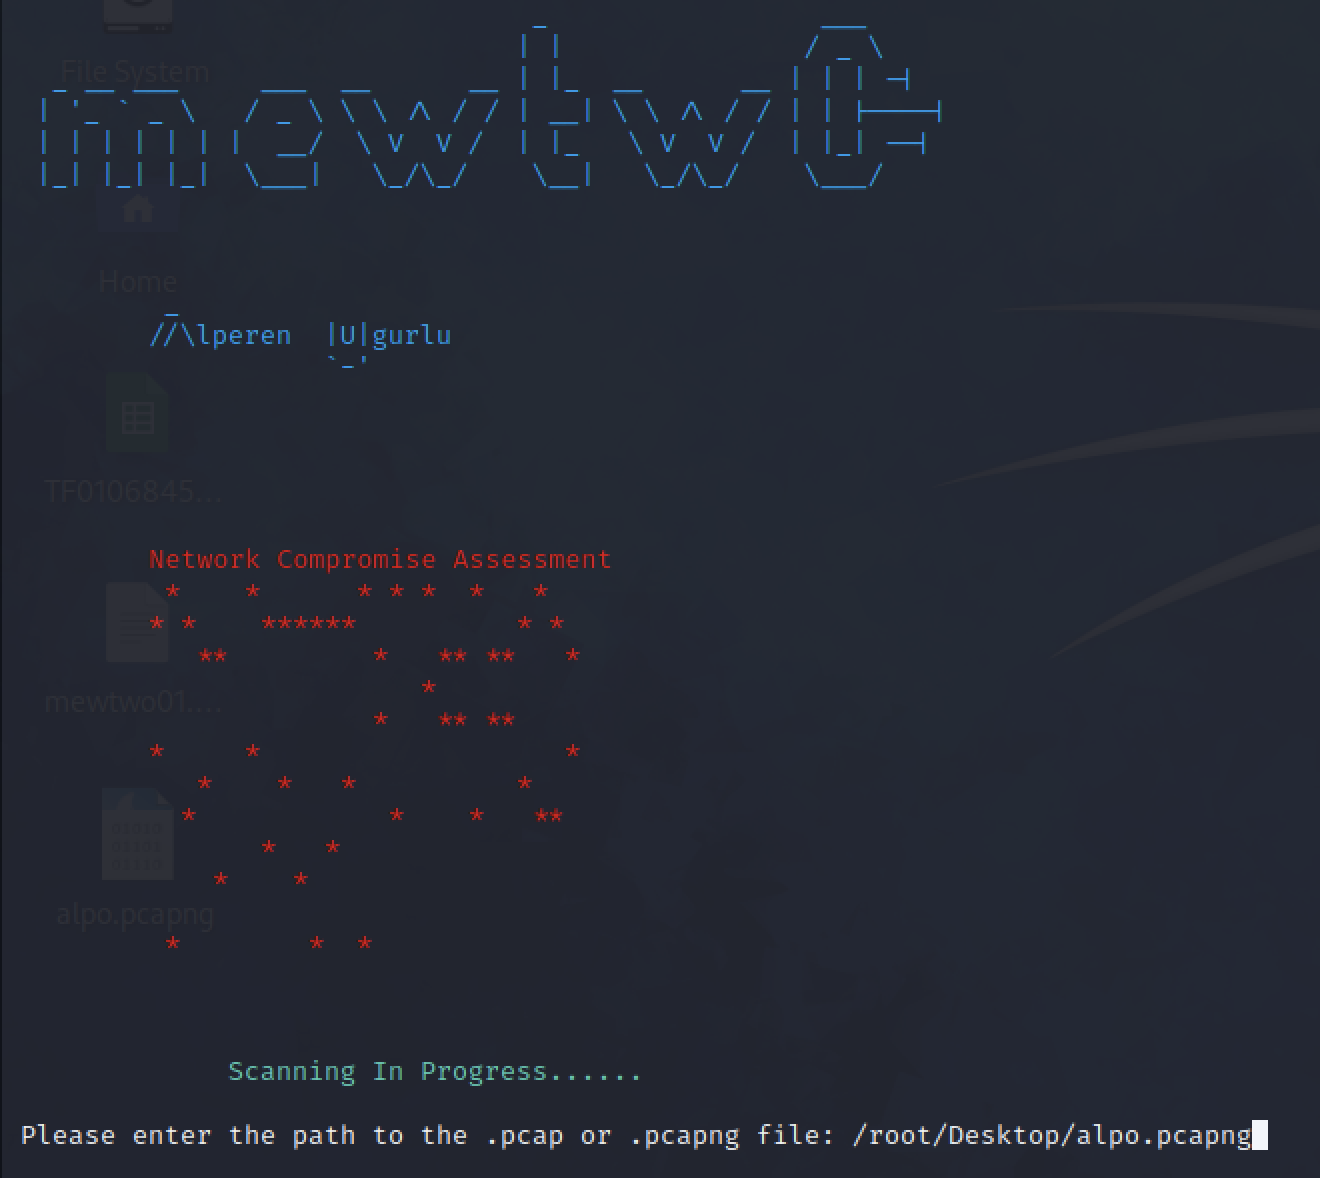 alperenugurlu/network_assessment
Wireshark या TCPdump के साथ, आप यह निर्धारित कर सकते हैं कि आपके नेटवर्क ट्रैफ़िक में कोई हानिकारक गतिविधि है या नहीं, जिसे आपने अपने मॉनिटर किए जा…
 bytedance/elkeid
Elkeid एक ओपन सोर्स समाधान है जो विभिन्न कार्यभारों जैसे होस्ट, कंटेनर, K8s और सर्वरलेस की सुरक्षा आवश्यकताओं को पूरा कर सकता है। यह ByteDance के…
 mfthomps/labtainers
Labtainers: एक Docker-आधारित साइबर लैब फ्रेमवर्क
 wecooperate/imonitor
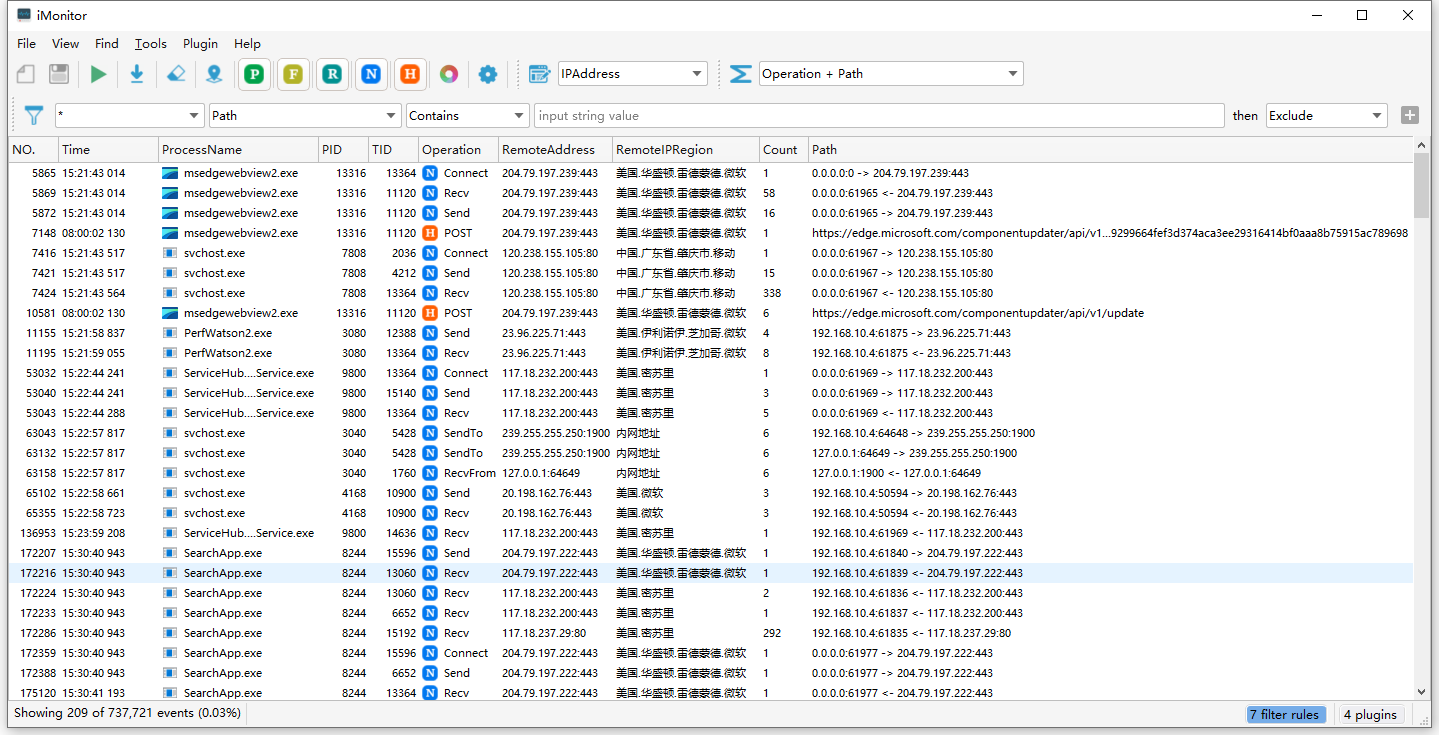
एंडपॉइंट व्यवहार निगरानी और विश्लेषण प्रणाली प्रक्रियाओं, फ़ाइलों, रजिस्ट्री और नेटवर्क के लिए। स्क्रिप्टिंग, एक्सटेंशन और प्लगइन्स का समर्थन करता है…
 stamusnetworks/scirius
Suricata नियमसेट प्रबंधन, खतरा शिकार, और नियम ट्यूनिंग के लिए वेब इंटरफ़ेस, जिसमें बहु-स्रोत फ़ीड एकत्रीकरण, रूपांतरण और गतिविधि आँकड़े शामिल हैं।
 ait-aecid/logdata-anomaly-miner
यह उपकरण लॉग डेटा को पार्स करता है और विसंगति पहचान के लिए विश्लेषण पाइपलाइनों को परिभाषित करने की अनुमति देता है। इसे सीमित संसाधनों और न्यूनतम संभव…
 op7ic/blueteam.lab
Azure में Terraform और Ansible का उपयोग करके बनाया गया ब्लू टीम डिटेक्शन लैब।
 stackrox/stackrox
StackRox Kubernetes Security Platform कंटेनर वातावरण का जोखिम विश्लेषण करता है, दृश्यता और रनटाइम अलर्ट प्रदान करता है, और वातावरण को सख्त करके…
 v1d1an/s1em
यह परियोजना एक SIEM है जिसमें SIRP और Threat Intel शामिल हैं, सभी एक में।
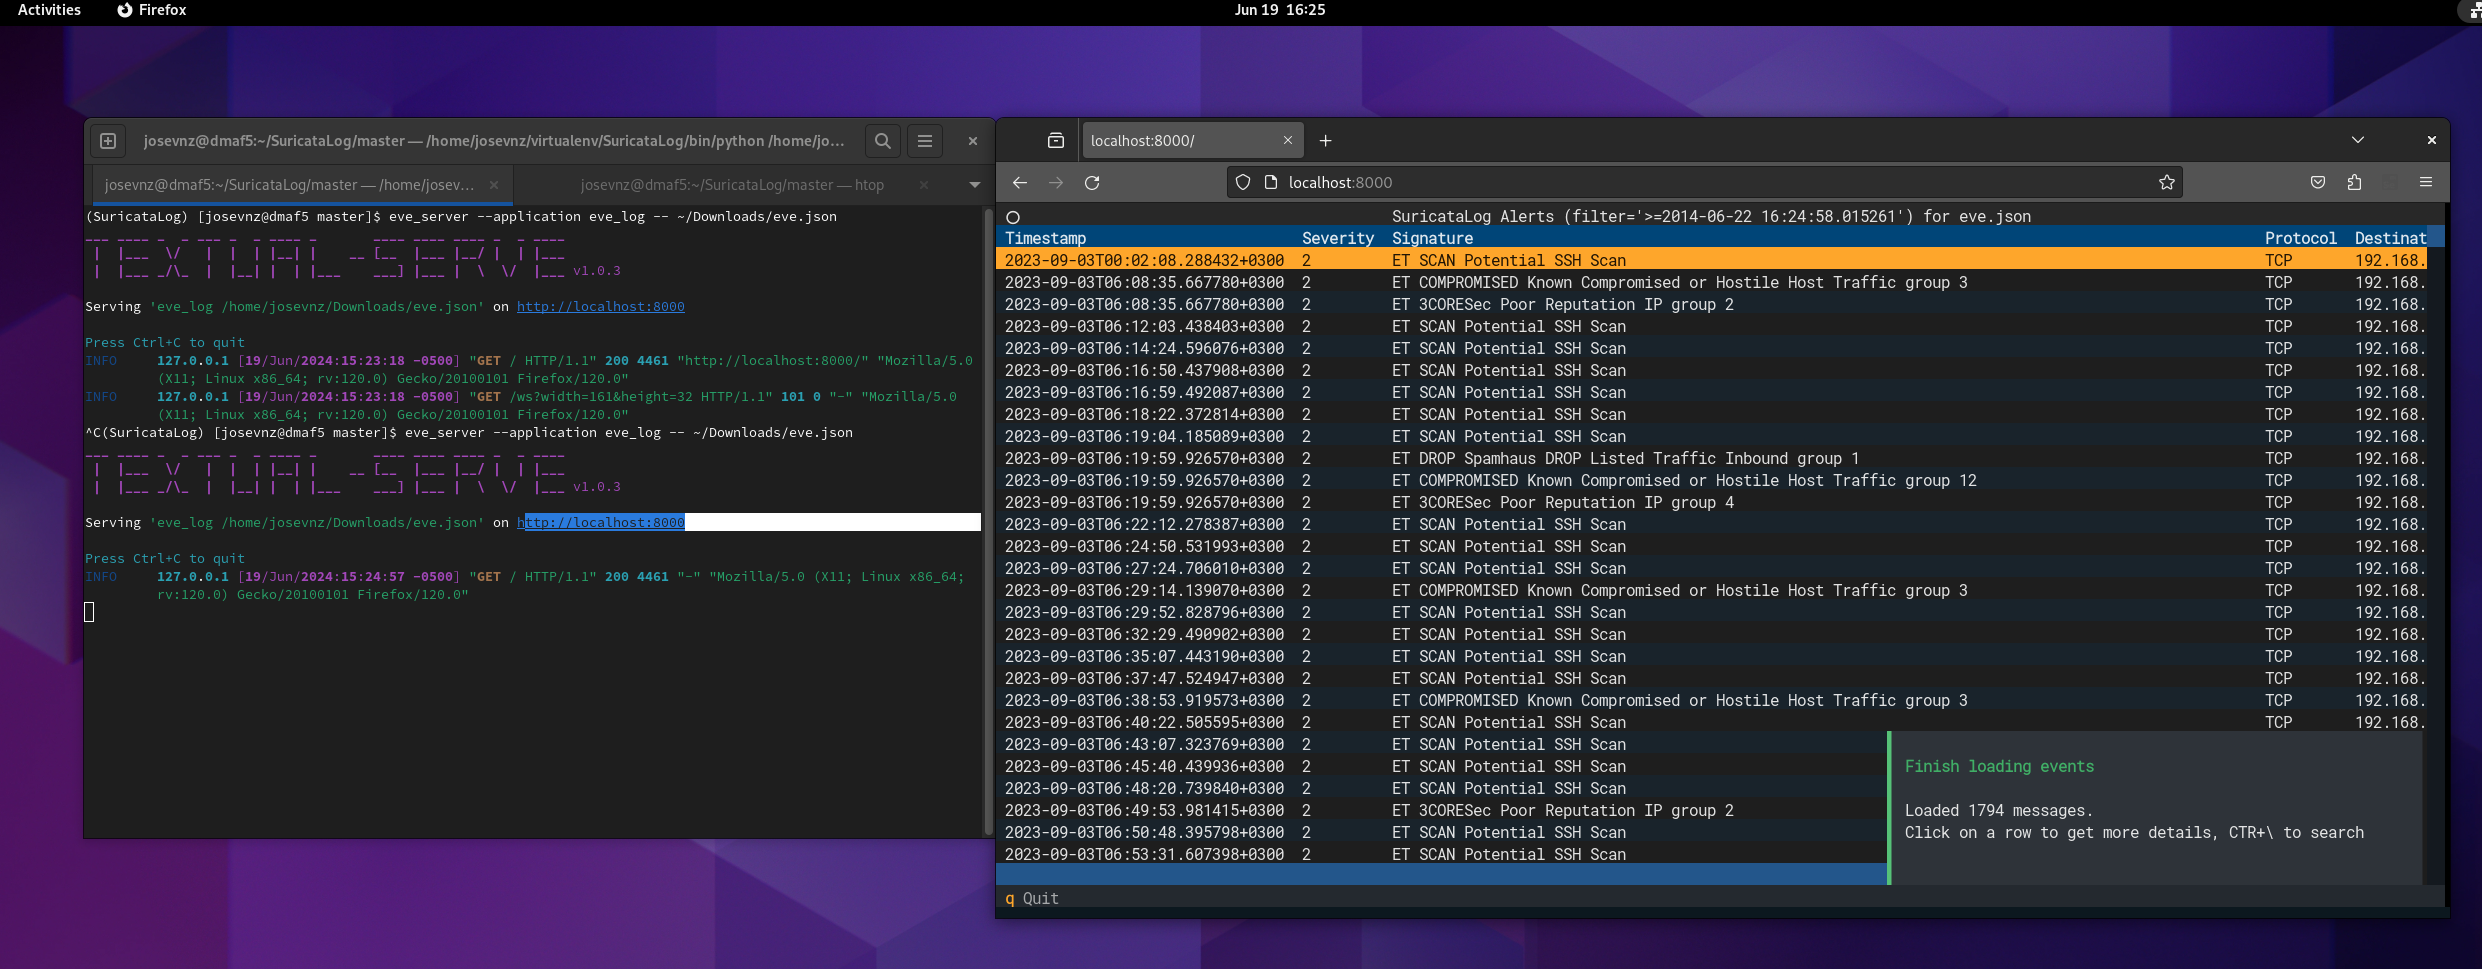 josevnz/suricatalog
पार्स करें, फ़िल्टर करें, और Suricata eve.json लॉग को CLI उपकरणों के साथ विज़ुअलाइज़ करें, अलर्ट, फ़्लो, DNS और पेलोड के लिए। इसमें Suricata सीखने और…
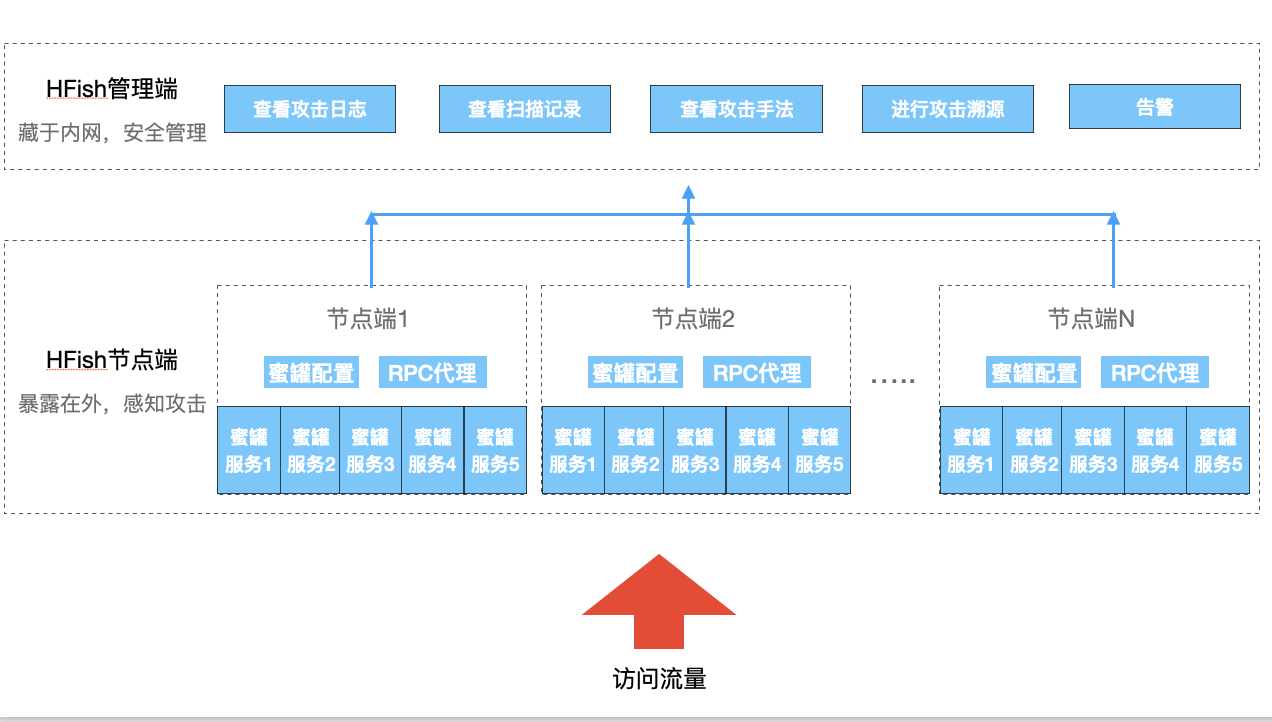 hacklcx/hfish
एंटरप्राइज-ग्रेड हनीपॉट सिस्टम आंतरिक नेटवर्क उल्लंघनों और बाहरी खतरों का पता लगाने तथा 90+ सेवा अनुकरणों और अनुकूलन योग्य वेब हनीपॉट्स के साथ खतरा…
 devopstoday11/tarian
K8s के लिए एंटी-वायरस। कुबेरनेटीज़ पर चल रहे अपने एप्लिकेशन को पूर्व-पंजीकृत स्रोत कोड, रनटाइम प्रक्रियाओं की निगरानी, विश्लेषण, अलर्टिंग और समुदाय…
 kube-tarian/tarian
Kubernetes के लिए eBPF-आधारित रनटाइम सुरक्षा एजेंट जो अज्ञात प्रक्रियाओं और फ़ाइल परिवर्तनों का पता लगाता है, पूर्व-पंजीकृत बाधाओं को लागू करता है,…








