
 #1
IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।
Kitploit अनुशंसित
 17patmaks/my-sigma-rule-collection
CVE-2025-49666 के लिए Sigma Rule
 tsale/sigma_rules
समुदाय के साथ साझा करने के लिए Sigma नियम
 yardenshafir/conference_talks
विभिन्न सम्मेलन वार्ताओं से स्लाइड्स
 ait-aecid/rootkit-detection-ebpf-time-trace
कर्नेल फ़ंक्शन निष्पादन समय में परिवर्तनों के विश्लेषण के माध्यम से रूटकिट फ़ाइल छुपाने की गतिविधियों का पता लगाना।
 corelight/cve-2021-42292
ज़ीक पैकेज जो CVE-2021-42292 Microsoft Excel स्थानीय विशेषाधिकार वृद्धि शोषण का पता स्प्रेडशीट डाउनलोड के नेटवर्क ट्रैफ़िक विश्लेषण के माध्यम से…
 corelight/cve-2021-31166
पता लगाने के नियम (Suricata + Zeek) CVE-2021-31166 HTTP प्रोटोकॉल स्टैक भेद्यता के लिए, जो Windows IIS सर्वरों के विरुद्ध शोषण प्रयासों पर…
 corelight/zerologon
Zeek पैकेज Zerologon का पता लगाने के लिए
 corelight/zeek-agenttesla-detector
ज़ीक आधारित एजेंट टेस्ला मालवेयर C2 डिटेक्टर।
 corelight/bro-shellshock
Bro के लिए ShellShock हमले और शोषण का पता लगाने वाला उपकरण।
 kimobu/cve-2021-44228
CVE-2021-44228 जांच टूलकिट, जिसमें Log4j RCE PoC, JNDIExploit पेलोड रनर, Snort डिटेक्शन नियम और रेड और ब्लू टीम अभ्यास के लिए PCAP विश्लेषण शामिल है।
 freeguy-6/dmz-security-monitoring-hardening
CY376 ब्लू टीम परियोजना — pfSense DMZ, Suricata IDS/IPS, और CVE-2014-6271 के विरुद्ध स्वचालित होस्ट हार्डनिंग
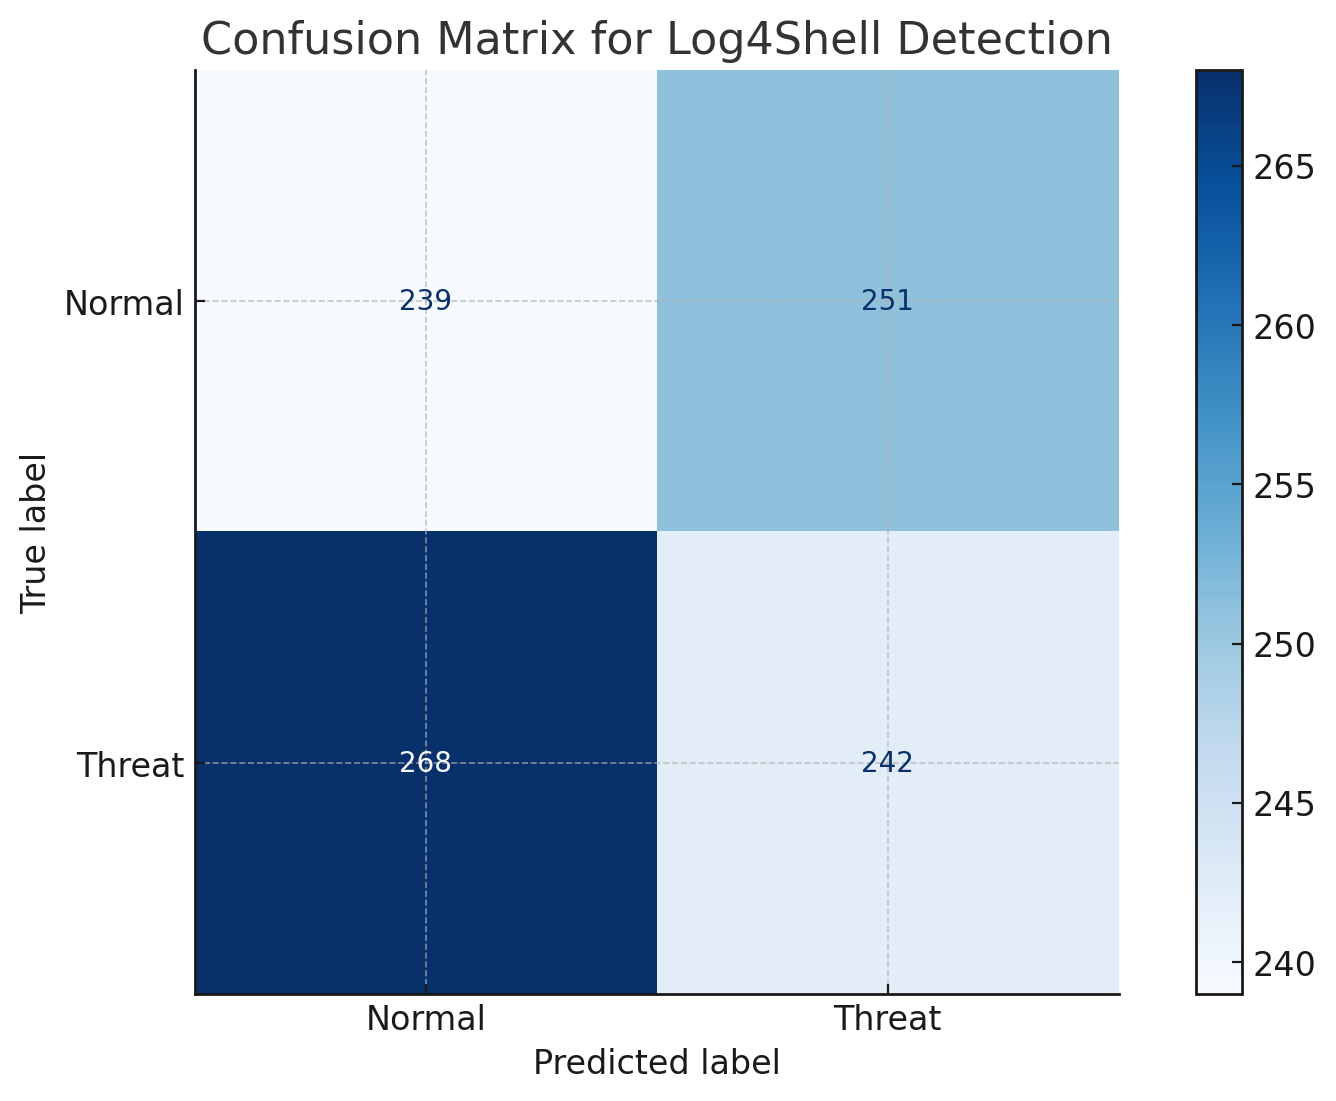 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
यह रिपॉज़िटरी Log4Shell भेद्यता (CVE-2021-44228) का गहन विश्लेषण प्रदान करती है और लॉग डेटा में शोषण प्रयासों का पता लगाने के लिए मशीन लर्निंग-आधारित…
 rohitmalik7/cve-2024-38063-detection-mitigation-system
एंड-टू-एंड साइबर सुरक्षा परियोजना जो IDS, होस्ट-आधारित निगरानी, और वर्चुअल लैब हमला सिमुलेशन का उपयोग करके CVE-2024-38063 का पता लगाने और शमन का…
 azdevops143/fragnesia-charan-cve-2026-46300
हार्डन्ड कंटेनर स्टेजिंग फ्रेमवर्क जिसमें seccomp syscall व्हाइटलिस्टिंग और eBPF टेलीमेट्री शामिल है, जो कंटेनर एस्केप और कर्नेल ULP भ्रष्टाचार के…
 gmh5225/maldec-edr
यूनिक्स एंडपॉइंट डिटेक्शन और रिस्पॉन्स समाधान जो वास्तविक समय में विसंगतियों और मैलवेयर हमलों का पता लगाने के लिए कर्नेल-स्तरीय तंत्र का उपयोग करता…
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 g0tmi1k/kippo-g0tmi1k
मध्यम-अंतःक्रिया SSH हनीपॉट जो ब्रूट फोर्स हमलों और पूर्ण आक्रमणकारी शेल अंतःक्रियाओं को लॉग करता है, साथ ही फिंगरप्रिंटिंग कम करने के लिए अनुकूलन…








