
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित
 quantika14/osint-suite-tools
OSINT और SOCMINT करने के लिए Dante's Gates Minimal Version के साथ उपकरणों के सेट का रिपॉजिटरी।
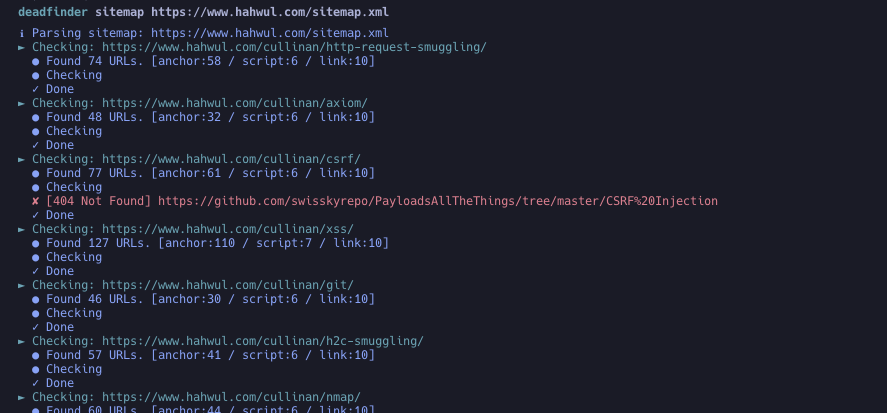 hahwul/deadfinder
वेबसाइटों, साइटमैप और URL सूचियों में टूटे हुए लिंक खोजने के लिए तेज़ CLI टूल, जिसमें समवर्ती वर्कर्स, कवरेज रिपोर्टिंग और कई आउटपुट प्रारूप शामिल…
 andromeda1957/netpwn
पेंटेस्टिंग के कार्यों को स्वचालित करने के लिए बनाया गया उपकरण।
 tismayil/ohmybackup
पीड़ित के बैकअप निर्देशिकाओं और बैकअप फ़ाइलों को स्कैन करें
 ebryx/gitdump
एक पेंटेस्टिंग टूल जो .git से सोर्स कोड डंप करता है, भले ही डायरेक्टरी ट्रैवर्सल अक्षम हो।
 b3rito/peeko
peeko – ब्राउज़र-आधारित XSS C2, संक्रमित ब्राउज़र के माध्यम से गुप्त आंतरिक नेटवर्क अन्वेषण के लिए।
 projectdiscovery/useragent
वर्गीकृत उपयोगकर्ता एजेंटों की क्यूरेटेड सूची
 shivamrai2003/reconky-automated_bash_script
Reconky एक बेहतरीन कंटेंट डिस्कवरी bash स्क्रिप्ट है जो बग बाउंटी हंटर्स के लिए है, जो बहुत सारे कार्यों को स्वचालित करती है और उन्हें अच्छी तरह से…
 luemmelsec/apex
Azure पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क
 whxitte/white-deface
यह एक सरल Python टूल है जो स्वचालित रूप से WebDAV असुरक्षित वेबसाइटों को विकृत करता है।
 0xshe/fuck-cdn
Claude Code के लिए स्वचालित CDN origin-IP खोज कौशल जो 40+ प्राथमिकता-क्रमित OSINT विधियाँ चलाता है, SSL और HTTP व्यवहार के माध्यम से उम्मीदवारों को…
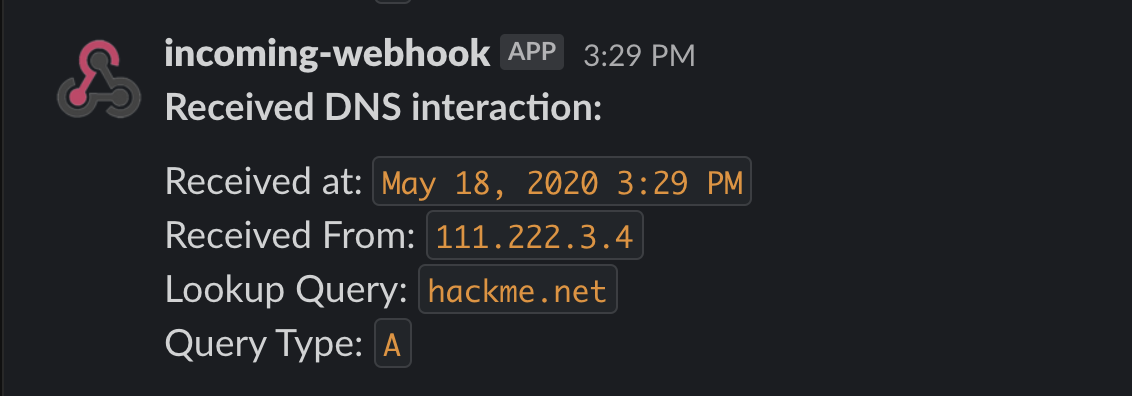 allyomalley/dnsobserver
ब्लाइंड कमजोरियों के कई प्रकारों का पता लगाने में सहायता के लिए Go में लिखी गई एक उपयोगी DNS सेवा। यह एक पेंटेस्टर के सर्वर पर आउट-ऑफ-बैंड DNS…
 tothi/servicedetector
बिना स्थानीय एडमिन विशेषाधिकारों का उपयोग किए, यह पता लगाएं कि किसी रिमोट मशीन पर कोई सेवा स्थापित है (बिना प्रत्यक्ष दृश्यता के) और/या चल रही है…
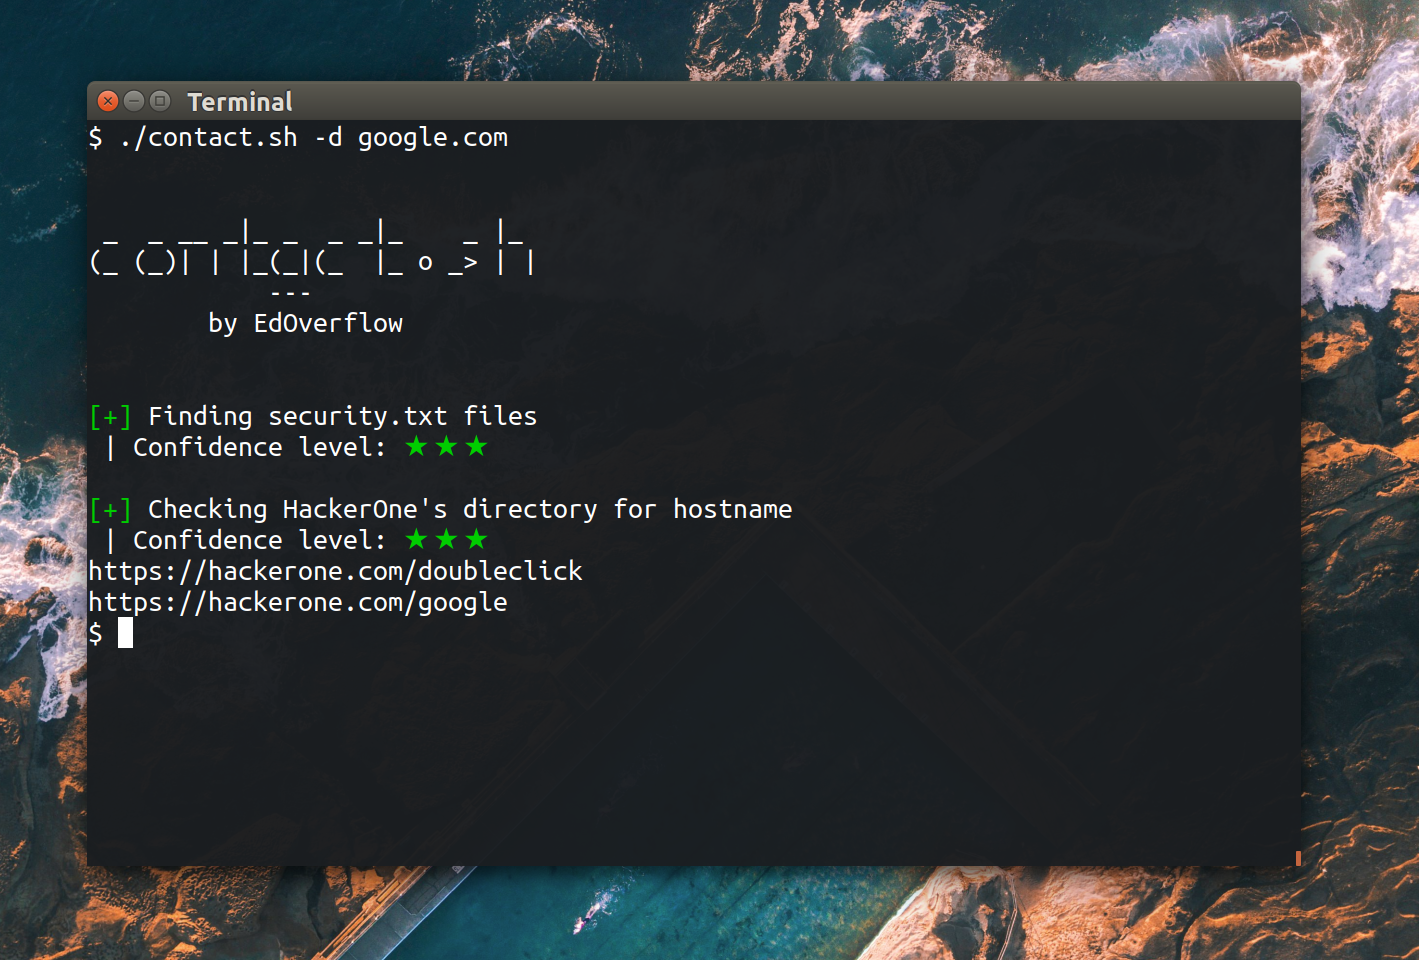 edoverflow/contact.sh
सुरक्षा कमजोरियों की रिपोर्ट करने के लिए संपर्क खोजने हेतु एक OSINT उपकरण।
 codingo/dorky
OSINT और bug bounty recon के लिए Gitlab और Github पर त्वरित कीवर्ड खोज करने का एक टूल
 ctxis/snitchdns
डेटाबेस संचालित DNS सर्वर वेब UI के साथ
 daffainfo/oneliner-bugbounty
बग बाउंटी के लिए वन-लाइनर स्क्रिप्ट्स का संग्रह
 nvisosecurity/pycobalthound
pyCobaltHound Cobalt Strike के लिए एक Aggressor स्क्रिप्ट एक्सटेंशन है जिसका उद्देश्य Cobalt Strike और Bloodhound के बीच गहरा एकीकरण प्रदान करना है।








