#1

 abdulgaphy/r3con1z3r
R3con1z3r एक हल्का वेब जानकारी संग्रह उपकरण है जिसमें सहज ज्ञान युक्त सुविधाएँ हैं, जो पायथन में लिखा गया है। यह एक शक्तिशाली वातावरण प्रदान करता है…
 brinhosa/apidetector
वेब डोमेन और उपडोमेन में उजागर Swagger/OpenAPI एंडपॉइंट का पता लगाने के लिए मल्टी-थ्रेडेड स्कैनर, जिसमें स्वचालित XSS का पता लगाना, PoC जनरेशन, और…
 werdhaihai/atlasreaper
Confluence और Jira इंस्टेंस पर टोही और लक्षित लेखन संचालन के लिए एक कमांड-लाइन उपकरण।
 mayyhem/maestro
Azure सेवाओं का C2 के माध्यम से दुरुपयोग
 postuf/telegram-osint-lib
Telegram OSINT परिदृश्यों को निष्पादित करने के लिए PHP लाइब्रेरी: उपयोगकर्ताओं को खोजें, समूह सदस्यों को पार्स करें, ऑनलाइन स्थिति की निगरानी करें,…
 ghostpack/deeppass
डीप लर्निंग के साथ पासवर्ड की खोज
 mgeeky/azurert
AzureRT - एक PowerShell मॉड्यूल जो विभिन्न Azure Red Team रणनीतियों को लागू करता है
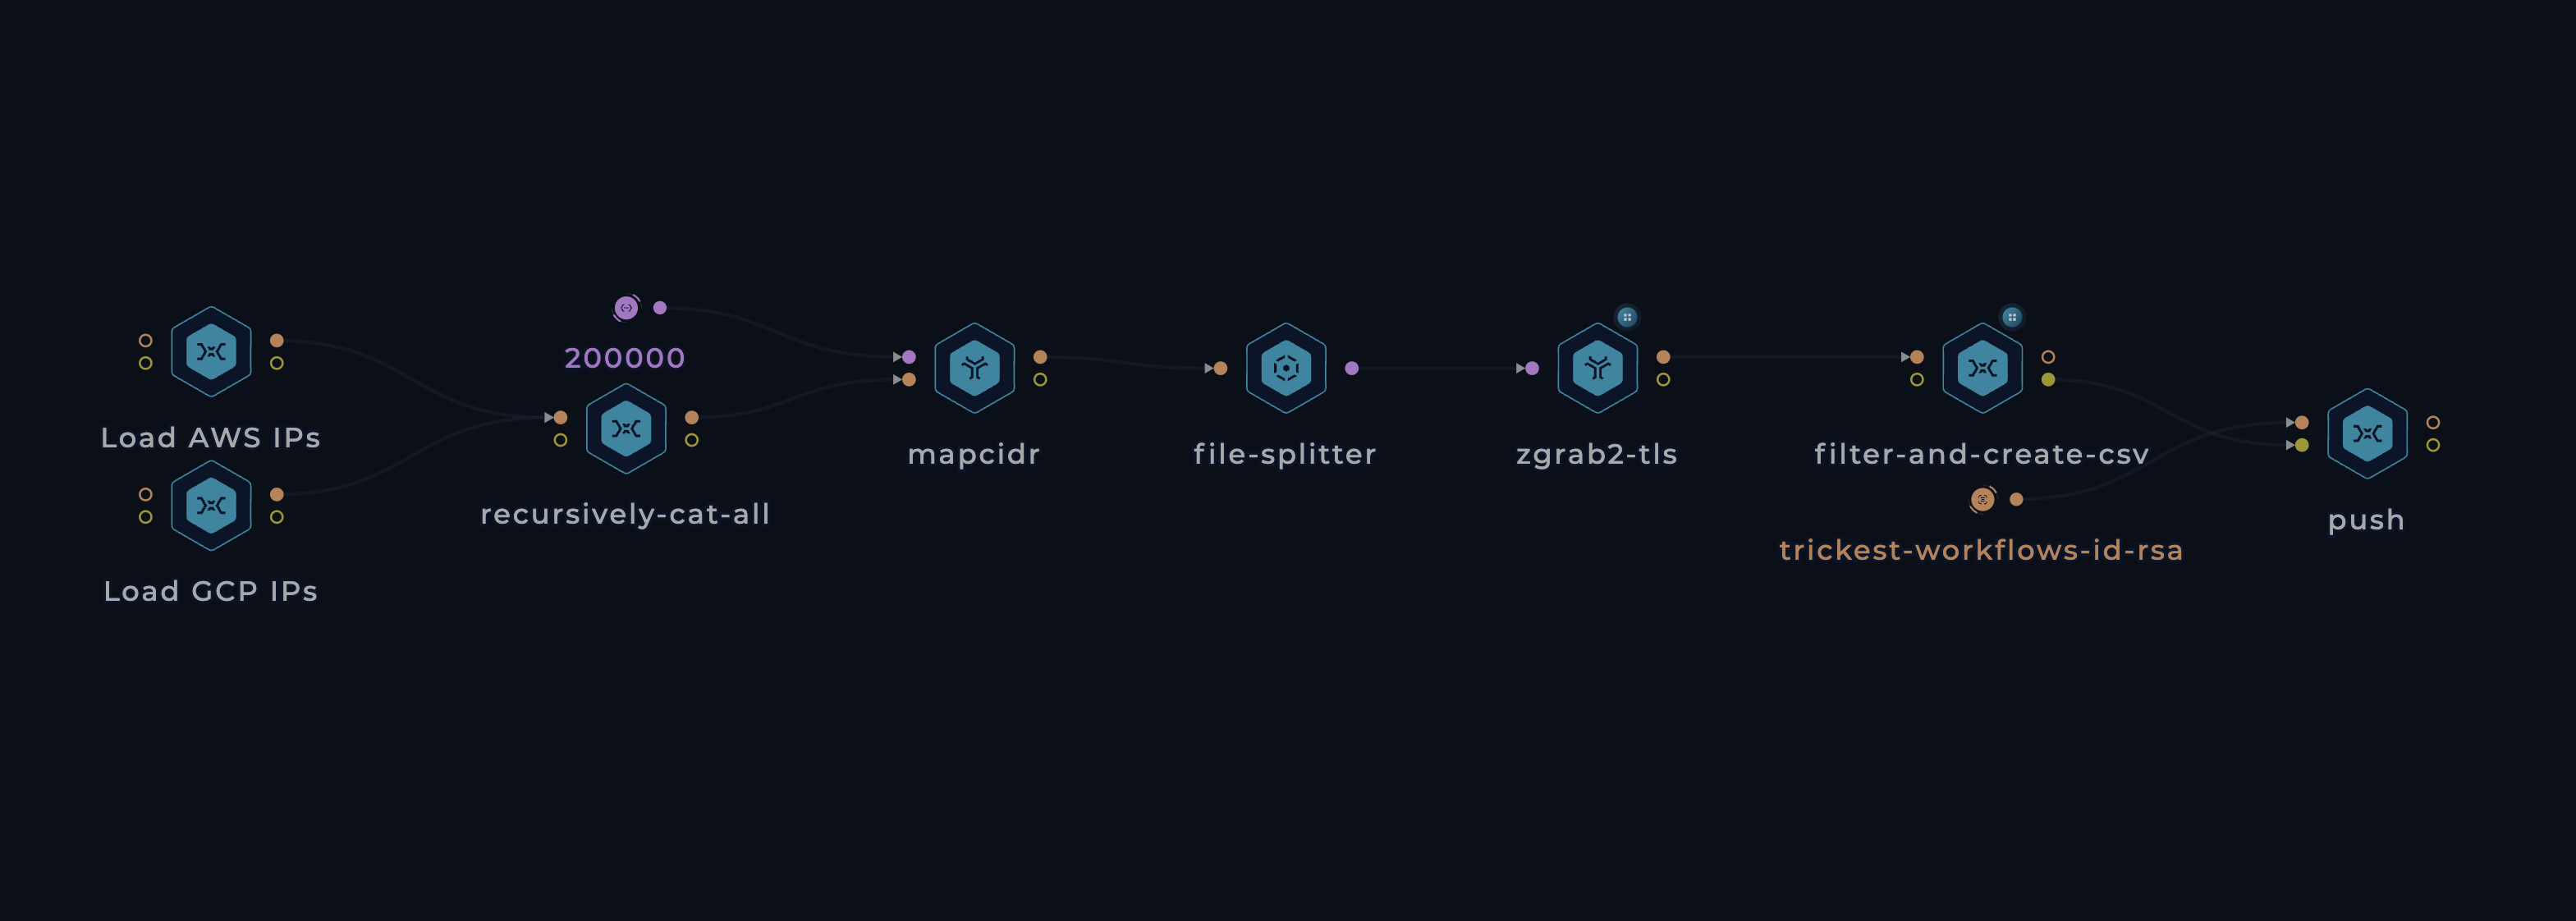
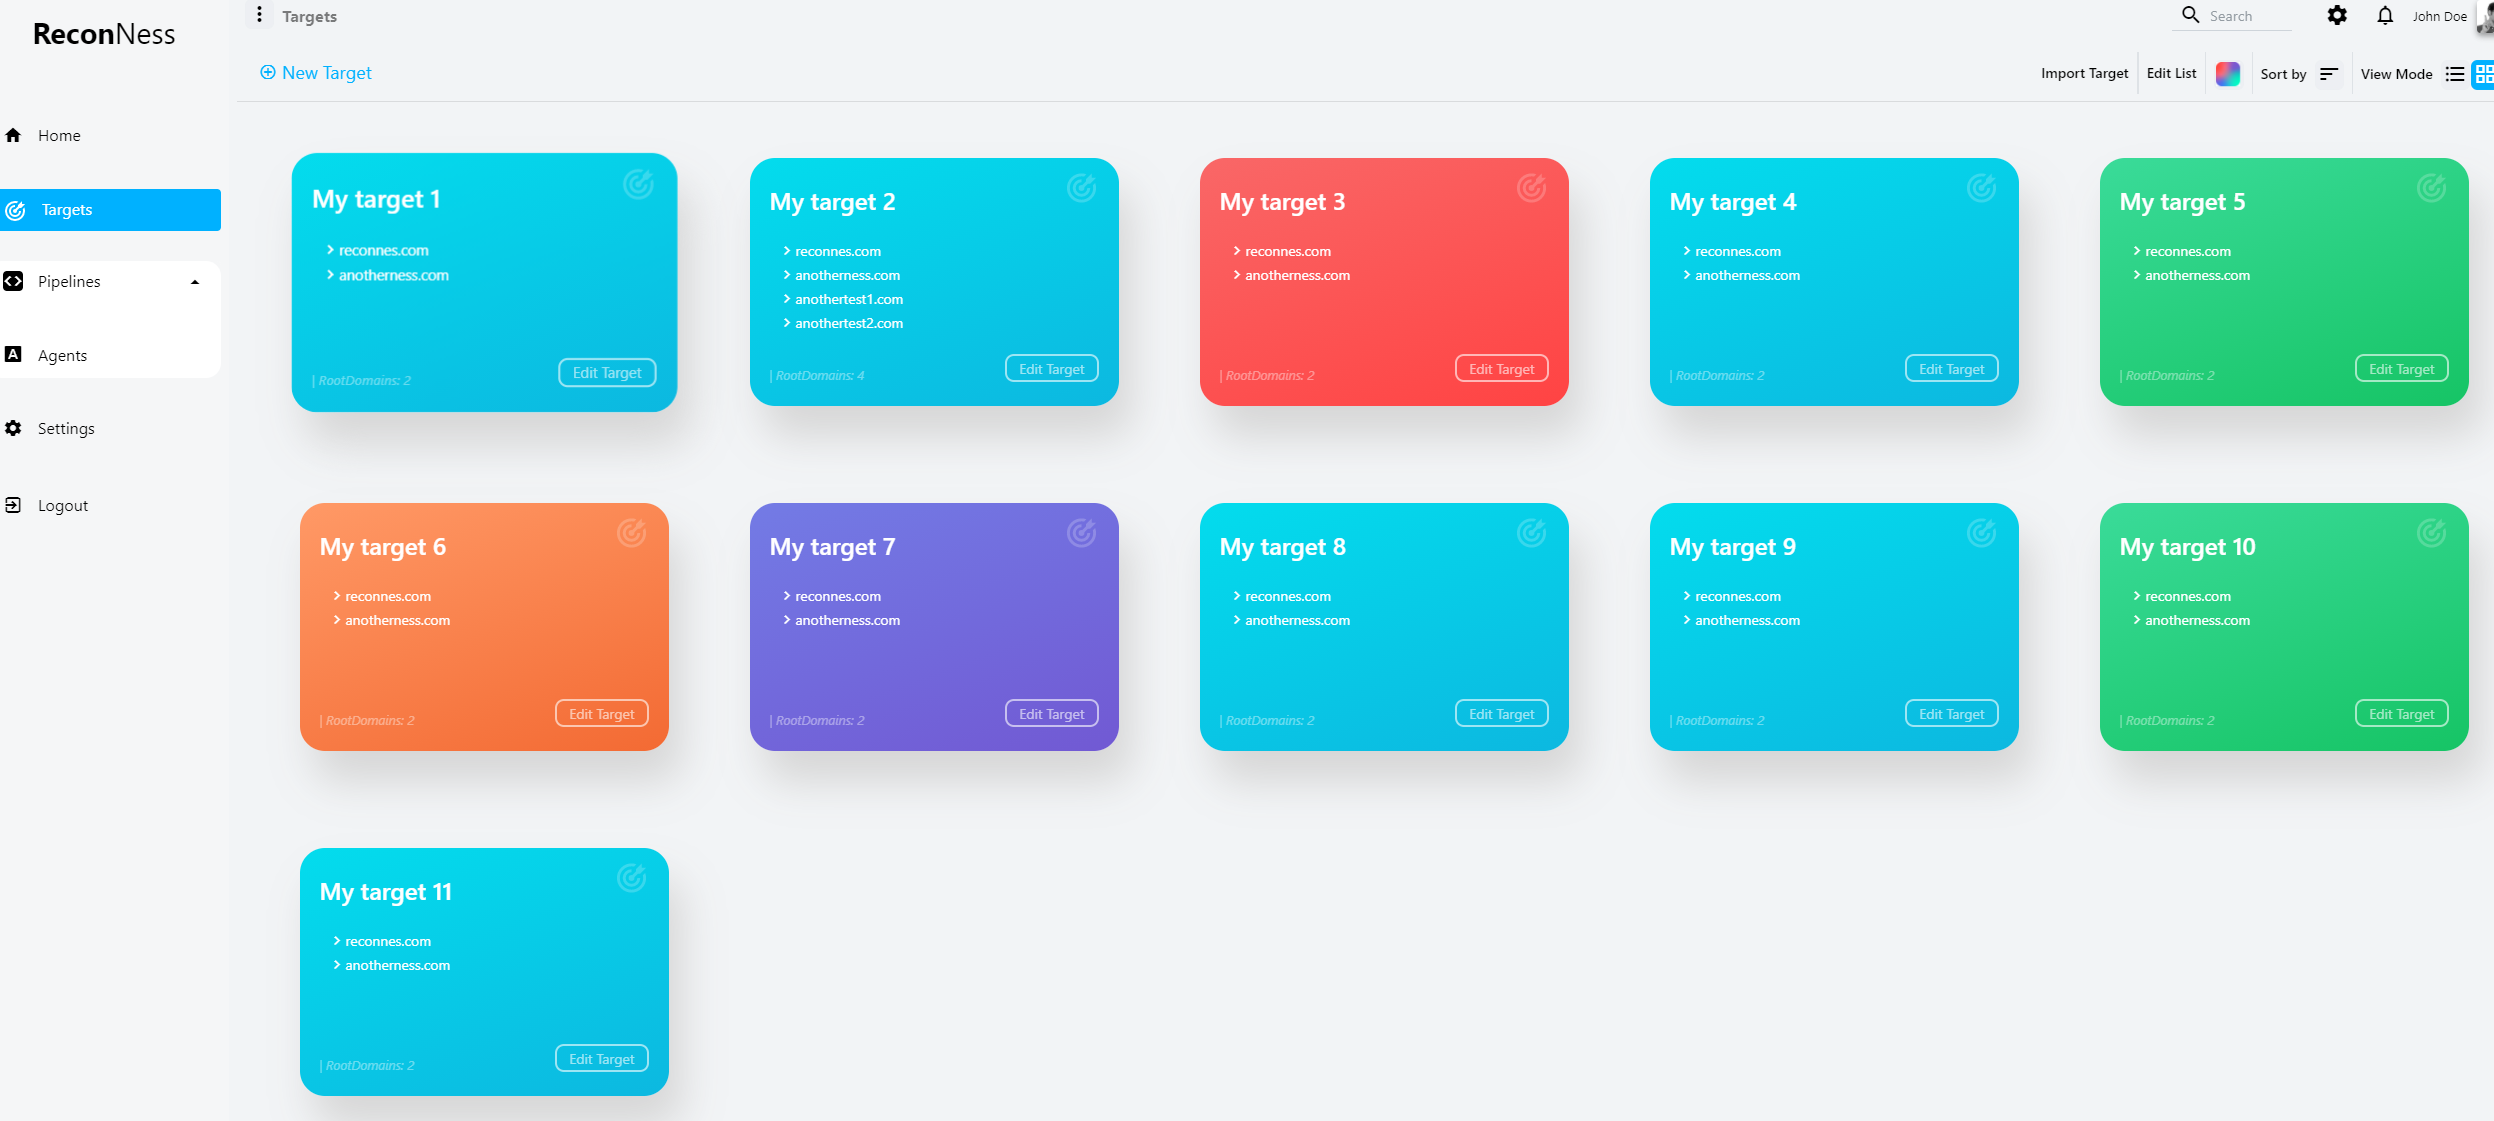 reconness/reconness
स्वचालित निरंतर टोही मंच जो अनुसूचित या घटना-संचालित ट्रिगर्स के माध्यम से टोही उपकरणों की एक पाइपलाइन व्यवस्थित करता है, जिससे सुरक्षा शोधकर्ताओं को…
 nox-project/nox-framework
उच्च-प्रदर्शन OSINT/CTI ढाँचा जो 120+ स्रोतों में स्वचालित पहचान पिवोटिंग और जोखिम विश्लेषण के लिए है।
 cujanovic/content-bruteforcing-wordlist
Burp या dirsearch के साथ content (directory) ब्रूटफोर्स डिस्कवरी के लिए वर्डलिस्ट

 sensepost/heartbleed-poc
SSL हार्टबीट भेद्यता के लिए परीक्षण (CVE-2014-0160)
 espressocake/defender_exclusions-bof
एक BOF जो Windows Defender बहिष्करणों का निर्धारण करता है।
 bonsaiviking/nfspy
आईडी-स्पूफिंग NFS क्लाइंट
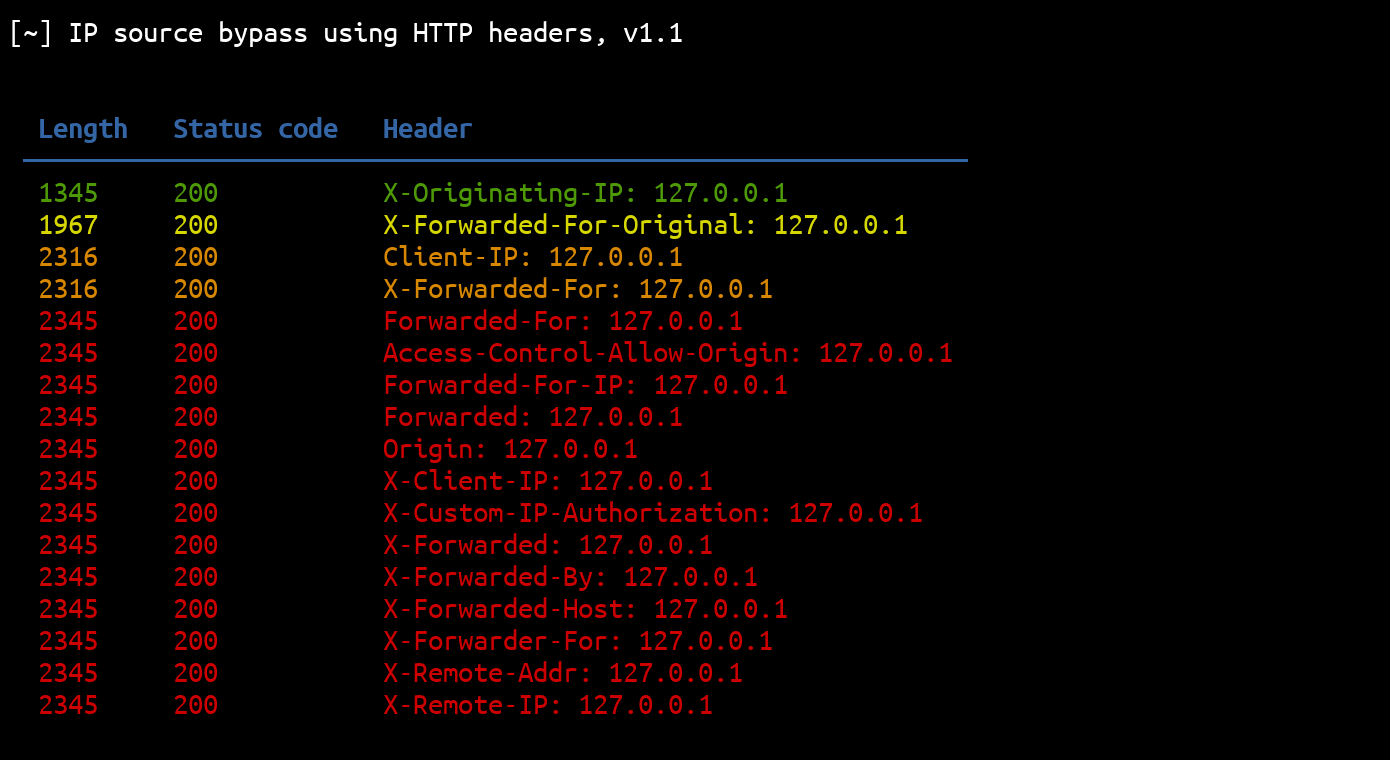 p0dalirius/ipsourcebypass
यह Python स्क्रिप्ट HTTP हेडर का उपयोग करके IP स्रोत प्रतिबंधों को बायपास करने के लिए उपयोग की जा सकती है।
 otterhacker/m365pwned
एप्लिकेशन-स्तरीय OAuth टोकन का उपयोग करके M365 वातावरण से डेटा की गणना (enumeration), खोज और बाहर निकालने (exfiltration) के लिए दो WinForms GUI उपकरण।