 trickest/cloud
क्लाउड परिदृश्य की निगरानी


इस परियोजना के साथ हमारा मिशन प्रत्येक प्रमुख क्लाउड सेवा प्रदाता के लिए क्लाउड परिदृश्य का हमेशा अद्यतित और स्वतंत्र रूप से सुलभ मानचित्र प्रदान करना है।
हमने AWS EC2 और GCP मशीनों का SSL प्रमाणपत्र डेटा एकत्र करने के साथ शुरुआत करने का निर्णय लिया है, सुरक्षा शोधकर्ताओं के लिए इस डेटा के मूल्य को ध्यान में रखते हुए। हालांकि, हम निकट भविष्य में अधिक डेटा और प्रदाताओं को शामिल करने के लिए परियोजना का विस्तार करने की योजना बना रहे हैं। आपके इनपुट और सुझाव हमारे लिए अविश्वसनीय रूप से मूल्यवान हैं, इसलिए कृपया Twitter या Discord पर हमसे संपर्क करने में संकोच न करें और हमें बताएं कि आपके अनुसार हमें आगे किन क्षेत्रों को प्राथमिकता देनी चाहिए!
SSL डेटा को CSV फ़ाइलों में व्यवस्थित किया गया है, जिसमें प्रत्येक पाए गए प्रमाणपत्र के लिए निम्नलिखित गुण एकत्र किए गए हैं:
| IP पता | सामान्य नाम | संगठन | देश | स्थान | प्रांत | विषय वैकल्पिक DNS नाम | विषय वैकल्पिक IP पता | स्व-हस्ताक्षरित |
|---|---|---|---|---|---|---|---|---|
| 1.2.3.4 | example.com | Example, Inc. | US | San Francisco | California | example.com | 1.2.3.4 | false |
| 5.6.7.8 | acme.net | Acme, Inc. | US | Seattle | Washington | *.acme.net | 5.6.7.8 | false |
तो आप इस डेटा के साथ क्या कर सकते हैं?
अपने लक्ष्य के डोमेन नाम (जैसे example.com) खोजें और एकत्रित प्रमाणपत्रों के Common Name और Subject Alternative Name फ़ील्ड में हिट खोजें। सभी IP श्रेणियों को प्रतिदिन स्कैन किया जाता है और डेटासेट तदनुसार अद्यतन होता है, इसलिए आपको अस्थायी होस्ट मिलने की अत्यधिक संभावना है, इससे पहले कि वे हटा दिए जाएं।
अपने लक्ष्य की कंपनी का नाम (जैसे Example, Inc.) खोजें, Organization फ़ील्ड में हिट खोजें, और संबंधित Common Name और Subject Alternative Name फ़ील्ड का अन्वेषण करें। परिणामों में संभवतः आपके परिचित डोमेन के उपडोमेन शामिल होंगे और यदि आप भाग्यशाली हैं तो आपको नए रूट डोमेन मिल सकते हैं, जो दायरा बढ़ाते हैं।
यदि प्रमाणपत्र किसी वाइल्डकार्ड (जैसे *.foo.example.com) के लिए जारी किया गया है, तो संभावना है कि वहां ब्रूट-फोर्सिंग द्वारा अन्य उपडोमेन पाए जा सकते हैं। और आप जानते हैं कि यह तकनीक कितनी प्रभावी हो सकती है। यहाँ कुछ wordlists हैं जो इसमें आपकी सहायता करेंगे!
💡 नोट: डेटासेट की प्रतिदिन अपडेट के लिए निगरानी करना याद रखें ताकि जब भी कोई नई संपत्ति आए तो आपको सूचित किया जाए!
एक IP पते (जैसे 3.122.37.147) के लिए खोजें, उससे जुड़े होस्ट नाम ढूंढें, और Common Name, Subject Alternative Name, और Organization फ़ील्ड का अन्वेषण करें ताकि उस पते के बारे में अधिक जानकारी प्राप्त हो सके।
जब कोई वेबसाइट Cloudflare, Akamai, Incapsula और अन्य जैसी सुरक्षा प्रॉक्सी सेवाओं के पीछे छिपी होती है, तो डेटासेट में होस्ट नाम (जैसे example.com) खोजना संभव है। यह खोज मूल IP पते का पता लगा सकती है, जिससे आप प्रॉक्सी को बायपास कर सकते हैं। हमने अपने ब्लॉग पर इसी तरह की तकनीक पर चर्चा की है, जिसे आप यहाँ पा सकते हैं!
डेटासेट में प्रत्येक IP पता पोर्ट 443 पर चलने वाले एक HTTPS सर्वर से मेल खाता है। आप इस डेटा का उपयोग बड़े पैमाने पर अनुसंधान के लिए कर सकते हैं, बिना इसे स्वयं एकत्र करने में समय बिताए।
यदि आप इस डेटा का उपयोग किसी अच्छी परियोजना या अनुसंधान के लिए करते हैं, तो हमें इसके बारे में सुनकर खुशी होगी!
इसके अतिरिक्त, नीचे आपको हमारी डेटा संग्रह प्रक्रिया का विस्तृत विवरण मिलेगा और आप अपनी स्वयं की IP श्रेणियों से जानकारी एकत्र करने के लिए उसी तकनीक को कैसे लागू कर सकते हैं।
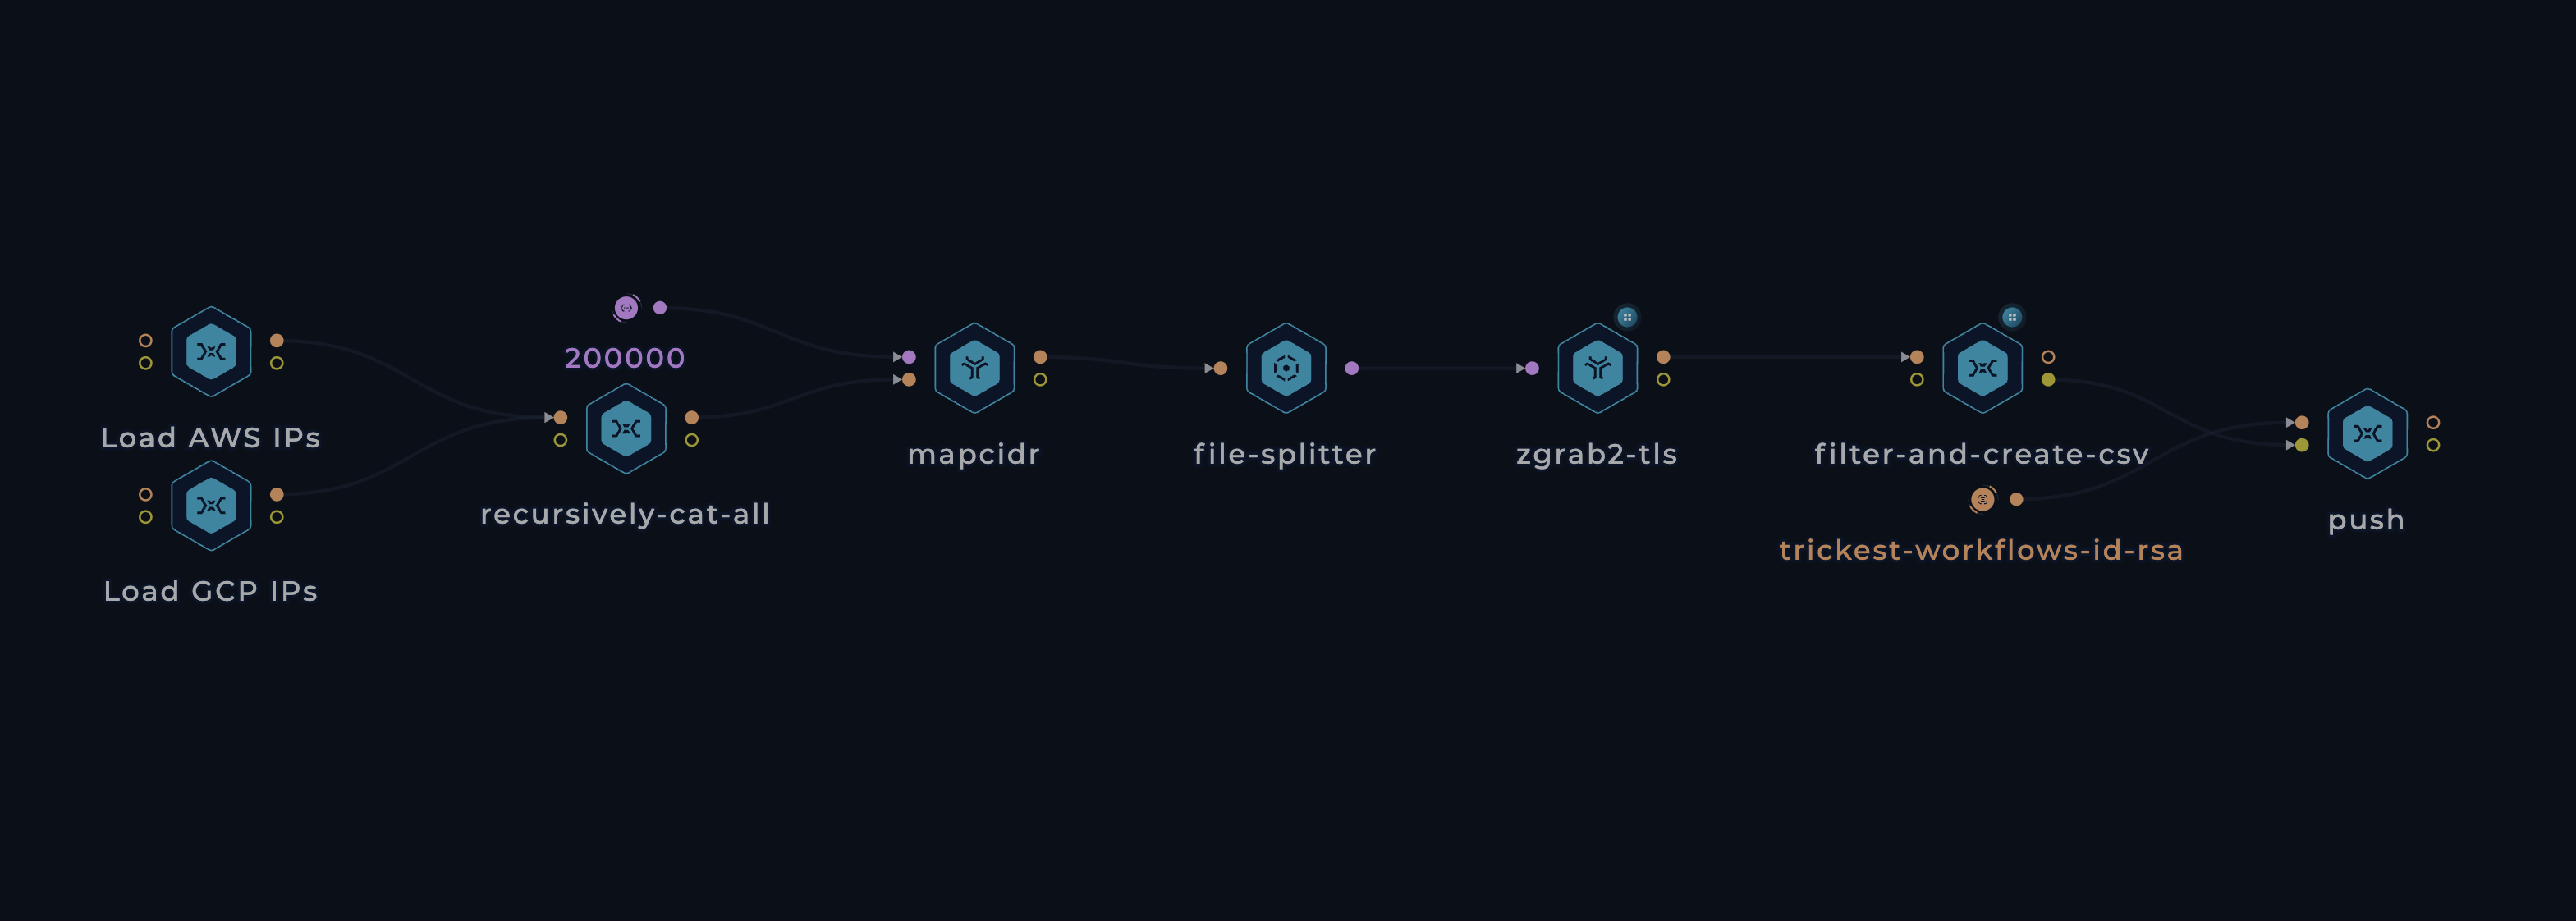
.prefixes[] | select(.service=="EC2") | .ip_prefix के लिए फ़िल्टर करके EC2 मशीनों की IP श्रेणियाँ निकालते हैं। अन्य सेवाओं को इस वर्कफ़्लो से बाहर रखा गया है क्योंकि वे कस्टम SSL प्रमाणपत्रों का समर्थन नहीं करती हैं, जिससे उनका डेटा हमारे डेटासेट के लिए अप्रासंगिक हो जाता है।.prefixes[].ipv4Prefix.file-splitter नोड काम आता है। यह नोड mapcidr से इनपुट पर पुनरावृत्ति करता है और प्रत्येक श्रेणी के लिए अलग-अलग कार्य शुरू करता है। जब इस वर्कफ़्लो को कई मशीनों (मान लीजिए 30) पर निष्पादित किया जाता है, तो वे समवर्ती रूप से इन कार्यों को समानांतर में संसाधित करते हैं, जिससे समग्र रनटाइम काफी कम हो जाता है। यह दक्षता हमें वर्कफ़्लो को दैनिक आधार पर चलाने में सक्षम बनाती है, डेटा को लगातार अद्यतित रखते हुए।zgrab2 का tls मॉड्यूल सबसे तेज़ और सबसे विश्वसनीय विकल्प के रूप में उभरा। The ZMap Project टीम को धन्यवाद!सभी योगदान/विचार/सुझावों का स्वागत है! GitHub issues के माध्यम से एक नया टिकट बनाने, हमें @trick3st पर ट्वीट करने, या Discord पर बातचीत में शामिल होने में संकोच न करें।
हम छेड़छाड़ के मूल्य में विश्वास करते हैं; एक-सा समाधान शायद ही काम करते हैं। अपने उपयोग के मामले के अनुसार इस वर्कफ़्लो को अनुकूलित करने, कई और वर्कफ़्लो तक पहुँच प्राप्त करने, या शुरू से अपने स्वयं के वर्कफ़्लो बनाने के लिए Trickest डेमो के लिए साइन अप करें!