
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित
 sohelyousef/cve-2024-58290-xhibiter-sqli
Xhibiter NFT Marketplace 1.10.2 (Collections Endpoint) में SQL Injection के लिए प्रूफ ऑफ कॉन्सेप्ट (PoC)। Sohel Yousef द्वारा खोजा गया।
 projectdiscovery/shuffledns
गो में लिखा गया MassDNS रैपर जो सक्रिय ब्रूटफोर्स के उपयोग से मान्य उपडोमेन की गणना करता है और साथ ही वाइल्डकार्ड फ़िल्टरिंग और आसान इनपुट-आउटपुट…
 mayyhem/maestro
Azure सेवाओं का C2 के माध्यम से दुरुपयोग
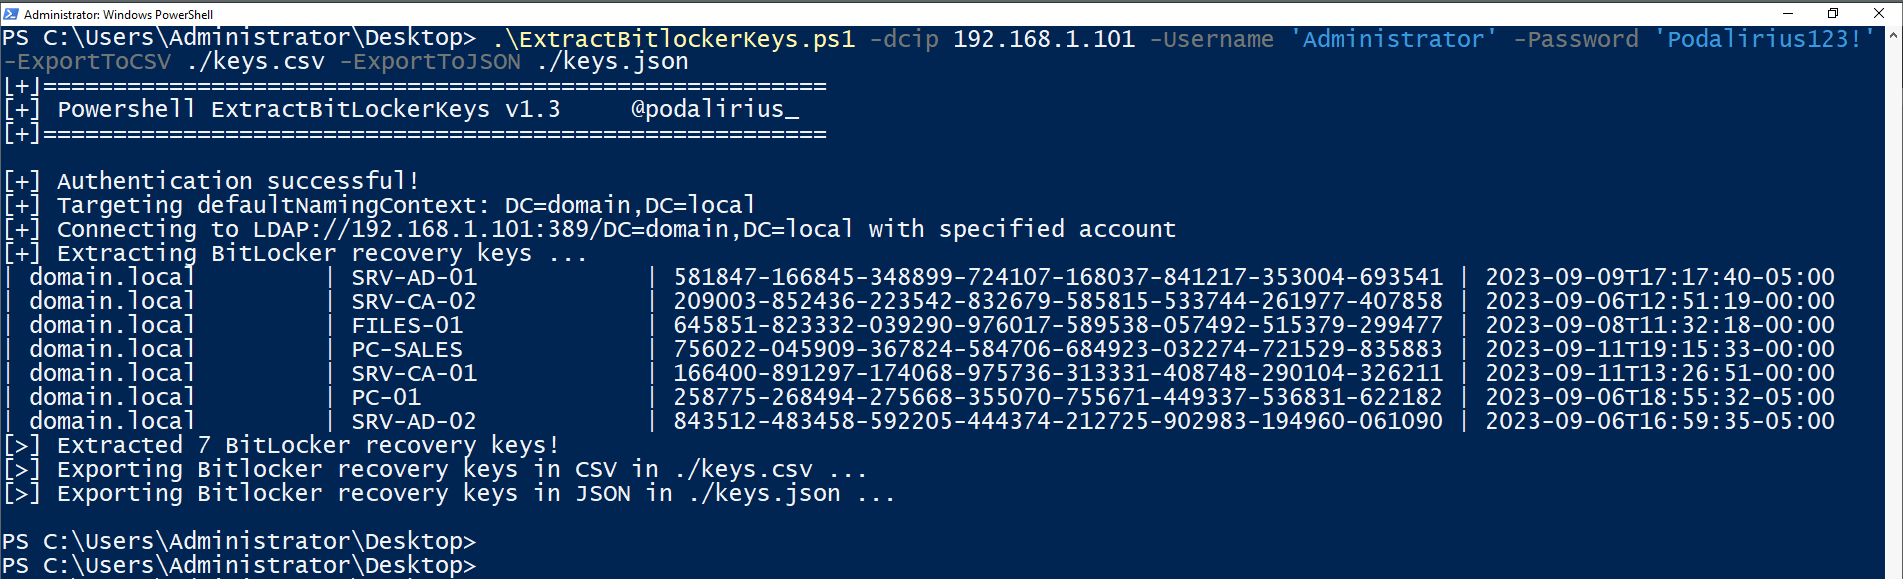 p0dalirius/extractbitlockerkeys
एक सिस्टम प्रशासन या पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट जो स्वचालित रूप से किसी डोमेन से बिटलॉकर रिकवरी कुंजियाँ निकालती है।
 caybermods/cve-2026-22812-poc
पायथन टूल जो OpenCode में CVE-2026-22812 की जाँच और शोषण करता है, कमांड निष्पादन, फ़ाइल पढ़ने, और पोर्ट 4095-4100 पर मल्टी-टारगेट स्कैनिंग का समर्थन…
 lem0naids/cve-2025-66417-poc
CVE-2025-66417 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो वेब एप्लिकेशन इन्वेंट्री एंडपॉइंट से डेटाबेस जानकारी निकालने के लिए XML POST अनुरोध के माध्यम…
 amnnrth/cve-2025-14847
यह स्क्रिप्ट उन MongoDB सेवाओं की पहचान करने के लिए उपयोग की जाती है जो नेटवर्क-एक्सपोज़्ड हैं और बिना प्रमाणीकरण के प्रोटोकॉल हैंडशेक की अनुमति देती…
 rain321654/cve-2024-43400
CVE-2024-43400 के लिए एक्सप्लॉइट कार्यान्वयन, जो प्रभावित सिस्टम के विरुद्ध स्वचालित भेद्यता सत्यापन और पेनेट्रेशन टेस्टिंग को सक्षम बनाता है।
 uzair-baig0900/cve-2026-20805-poc
माइक्रोसॉफ्ट डेस्कटॉप विंडोज मैनेजमेंट में सूचना प्रकटीकरण का PoC।
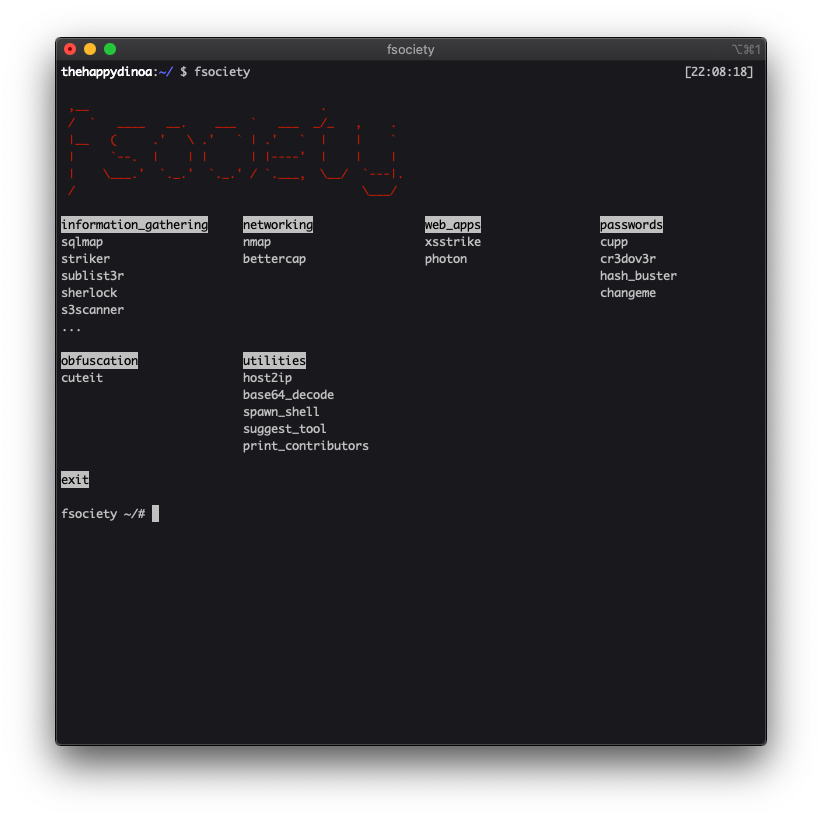 fsociety-team/fsociety
एक मॉड्यूलर पेनिट्रेशन परीक्षण ढांचा
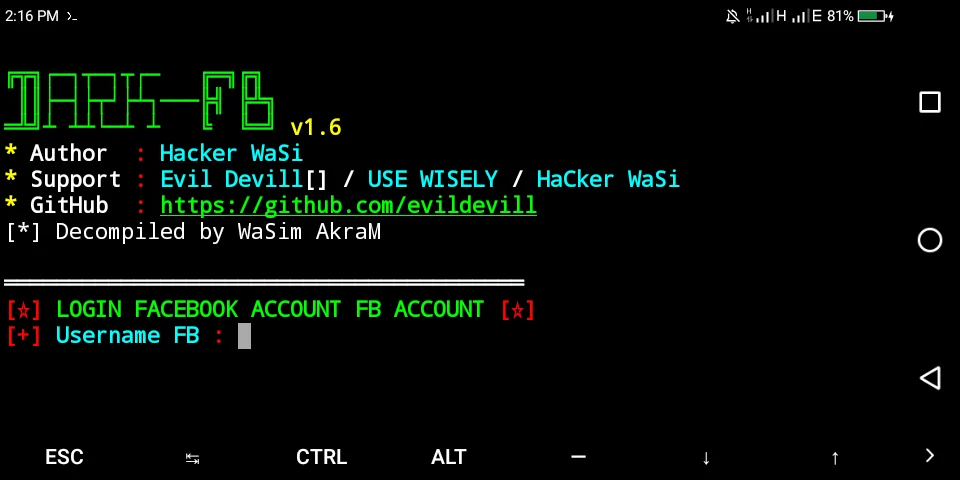 evildevill/devil
Kali Linux और Termux के लिए ब्रूट-फोर्स लॉगिन हमले, फ्रेंडलिस्ट और प्रोफ़ाइल डेटा हार्वेस्टिंग, और स्वचालित Facebook अकाउंट-ग्रैबिंग मॉड्यूल को एक…
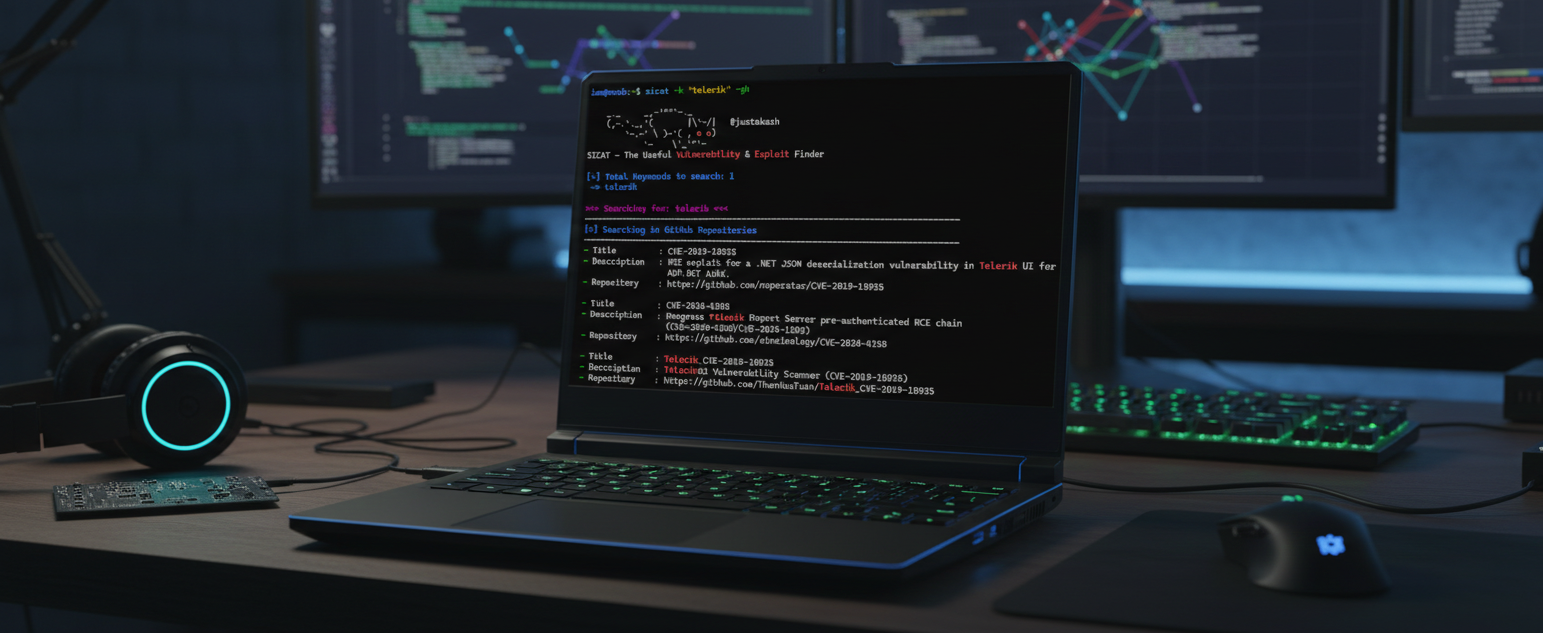 justakazh/sicat
Nmap और Wappalyzer के माध्यम से स्वचालित खोज के साथ बहु-स्रोत भेद्यता और शोषण एकत्रीकरणकर्ता, पैठ परीक्षण टोही के लिए Exploit-DB, NVD, CVE.org,…
 caspergn/activedirectoryenumeration
LDAP के माध्यम से AD को सूचीबद्ध करने के लिए सहायक स्क्रिप्ट्स का एक संग्रह बंडल किया गया है।
 fleetcaptain/everest-backup-cve-2025-11380
CVE-2025-11380 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Everest Backup WordPress प्लगइन में बिना प्रमाणीकरण के बैकअप एक्सेस को प्रदर्शित करता है,…
 expert21/hermes-osint
Hermes — परीक्षण, प्रयोग और सुरक्षित जांच स्वचालन हेतु एक अस्थायी, Docker-संचालित OSINT फ्रेमवर्क।
 steampunk424/cve-2025-36911-wisper_pair_target_finder
यह CVE-2025-36911 के लिए एक एक्सप्लॉइट नहीं है!!! यह संभावित रूप से असुरक्षित डिवाइसों का पता लगाने के लिए एक डिटेक्टर है! केवल अपने स्वयं के…
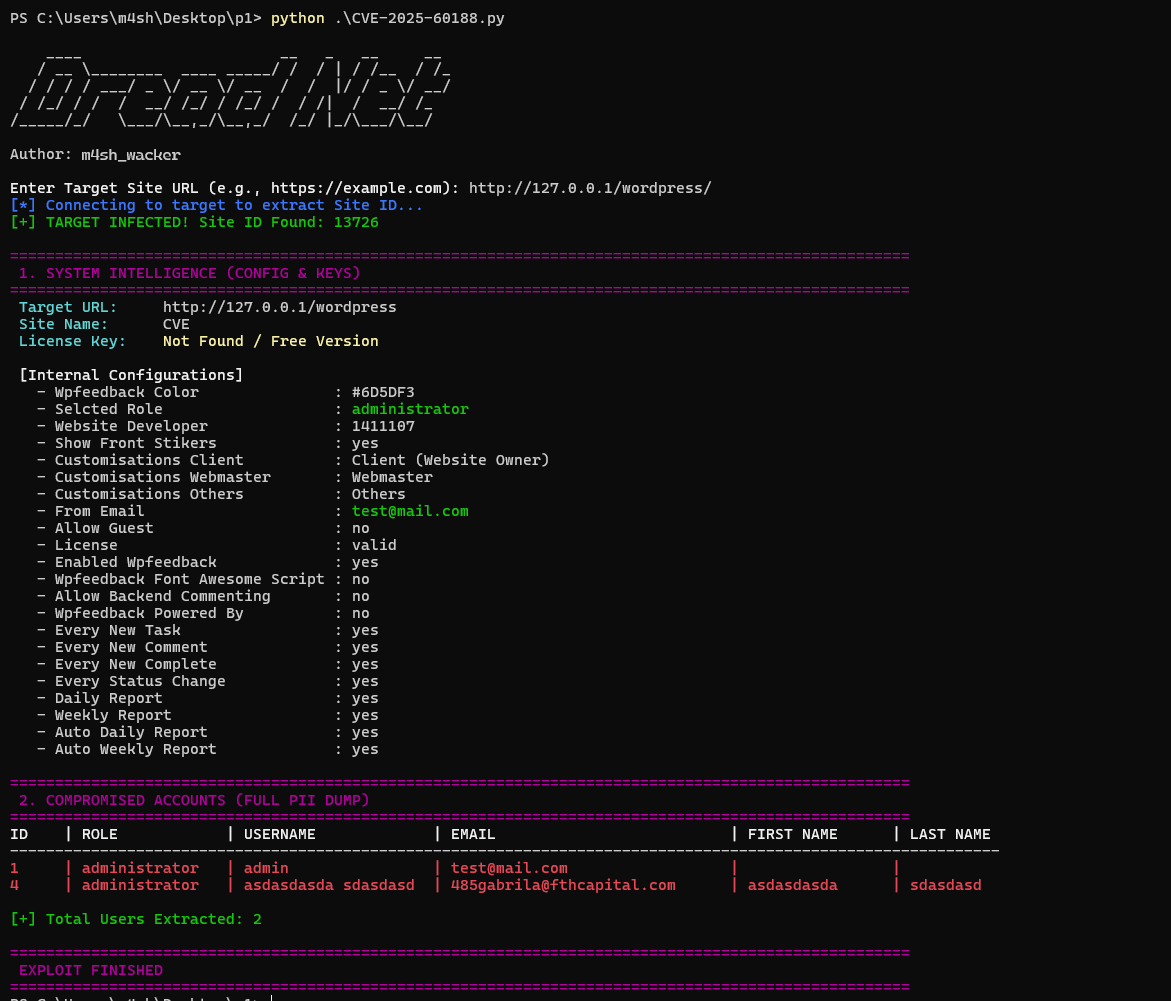 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim प्लगइन एक्सप्लॉइट
 cedric-martz/cve-2025-36911_scan
यह स्क्रिप्ट यह जाँचने के लिए उपयोग की जा सकती है कि क्या कोई ब्लूटूथ डिवाइस CVE-2025-36911 के लिए संवेदनशील है।








