
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 bughunt4me/cpanelcve-2026-41940
CVE-2026-41940 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, cPanel और WHM में एक गंभीर प्रमाणीकरण बायपास, जो सत्र-फ़ाइल CRLF इंजेक्शन के माध्यम से होता है,…
 eduardolat/authkeysync
🔐 दूरस्थ URLs से SSH सार्वजनिक कुंजियों को स्थानीय authorized_keys फ़ाइलों में सिंक्रनाइज़ करने के लिए डिज़ाइन की गई हल्की-फुल्की CLI उपयोगिता
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment बाईपास
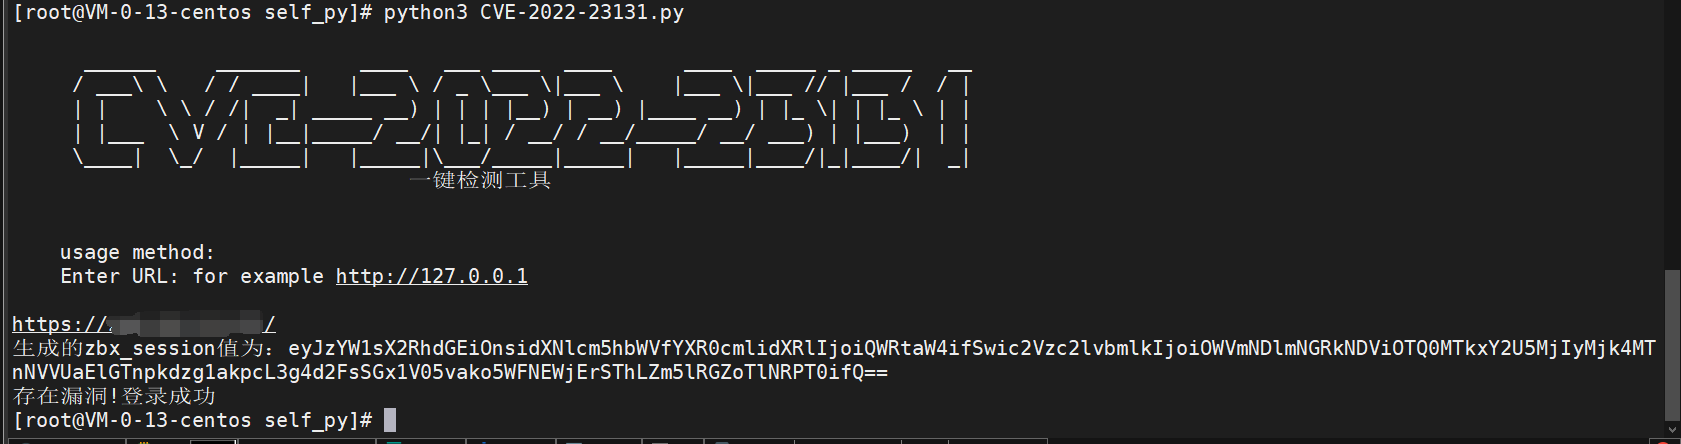 kazaf6s/cve-2022-23131
CVE-2022-23131 भेद्यता शोषण उपकरण तत्काल उपयोग के लिए तैयार।
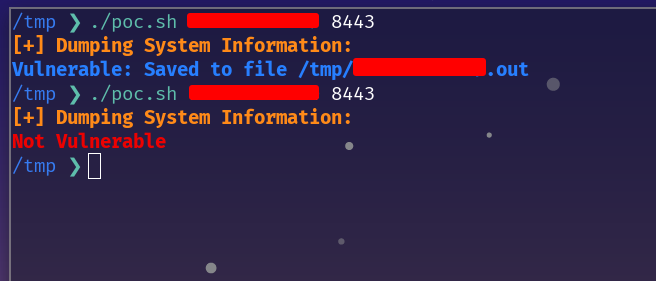 filiplain/fortinet-poc-auth-bypass
Fortinet प्रमाणीकरण बायपास के लिए Bash PoC - CVE-2022-40684
 theronielanddaronpodcastshow/svja
The Super Vulnerable Java Application (SVJA), जैसा कि Roniel और DaRon पॉडकास्ट शो में प्रदर्शित किया गया है, एक Apache Struts एप्लीकेशन है जिसे कई…
 synacktiv/eipp
Entra ID Password Protection प्रतिबंधित पासवर्ड सूचियाँ
 zhzyker/cve-2020-11444
Nexus 3 अनधिकृत पहुंच शोषण स्क्रिप्ट
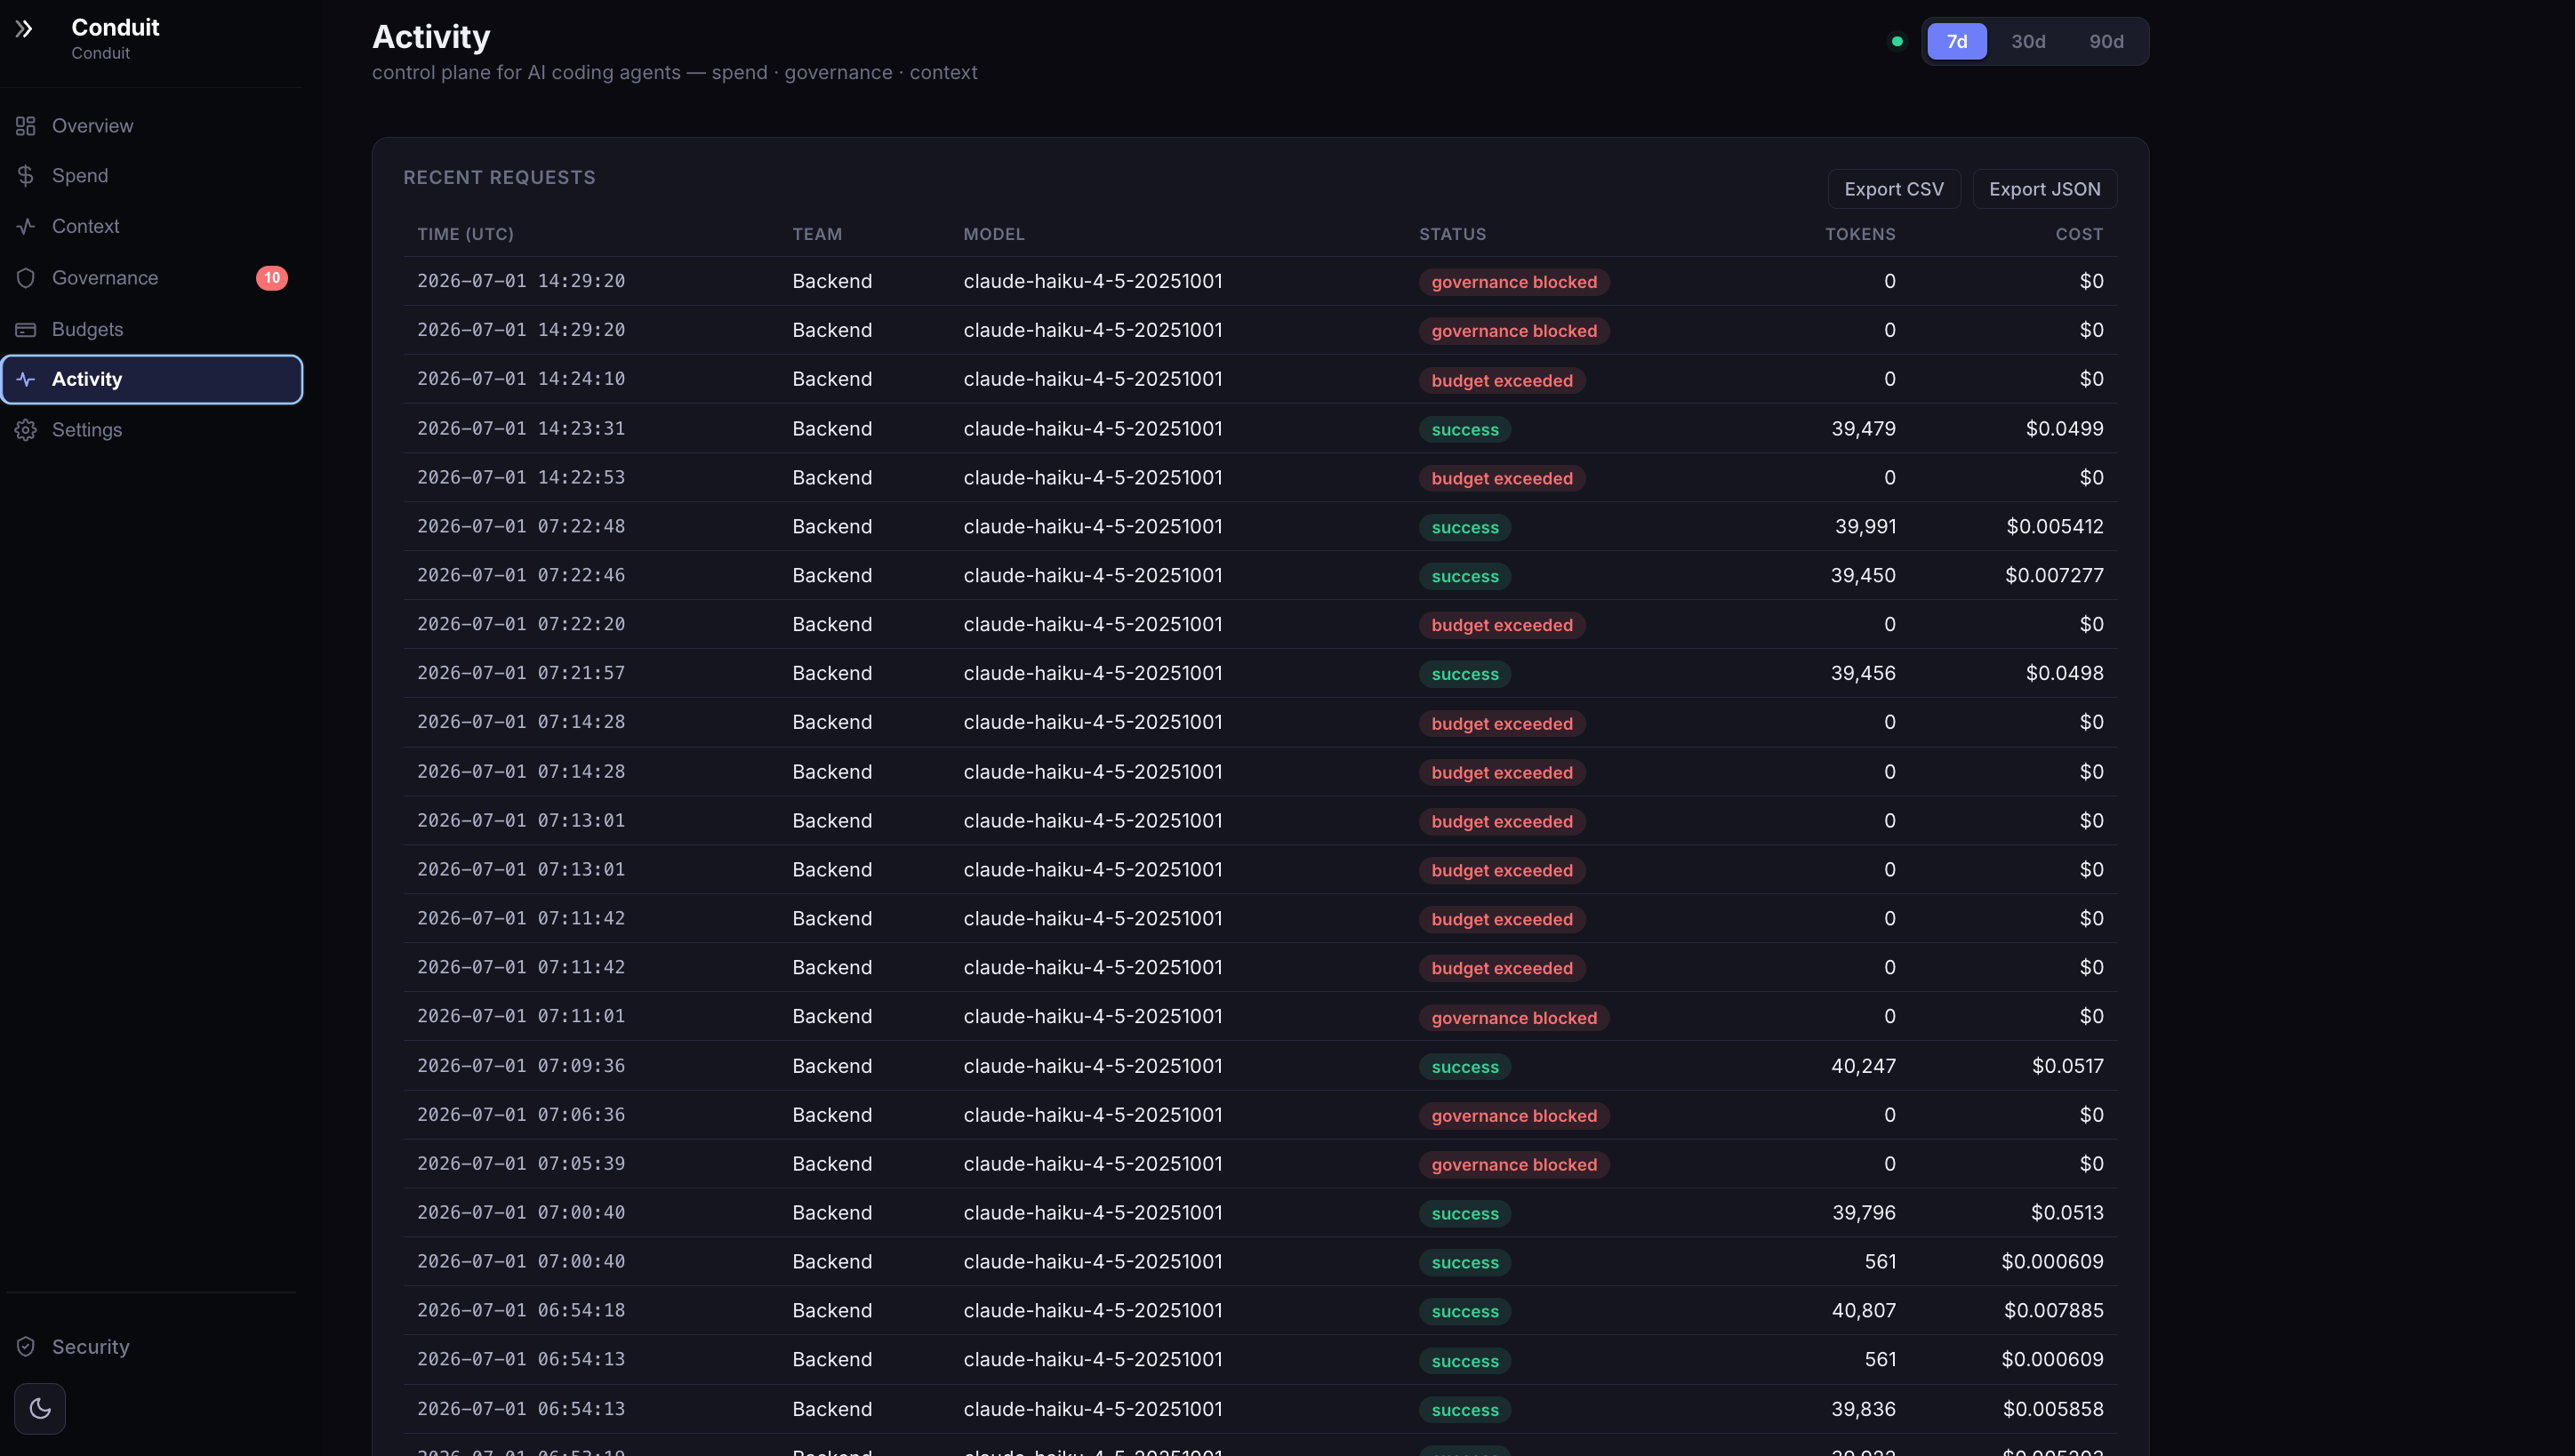 anee769/conduit
AI कोडिंग एजेंटों के लिए ऑन-प्रिम API गेटवे, जिसमें प्रति-इंजीनियर लागत आरोपण, कठोर बजट, एग्रेस गवर्नेंस (रहस्य/इकाई स्कैनिंग), कॉन्टेक्स्ट-रोट…
 tomjwxf/scopeblind-gateway
सुरक्षा गेटवे MCP सर्वरों के लिए प्रति-उपकरण नीति प्रवर्तन, Ed25519-हस्ताक्षरित ऑडिट रसीदें, और शैडो-मोड लॉगिंग के साथ। AI एजेंट पहुंच नियंत्रण के…
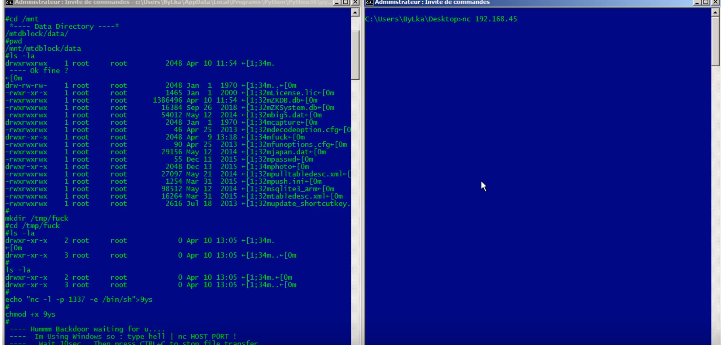 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass और स्वचालित उपकरणों में बैकडोरिंग
 hughink/cve-2022-40684
CVE-2022-40684 के लिए PoC और शोषण, Fortinet FortiOS, FortiProxy और FortiSwitchManager प्रबंधन इंटरफेस में एक प्रमाणीकरण बाईपास, जो तैयार HTTP…
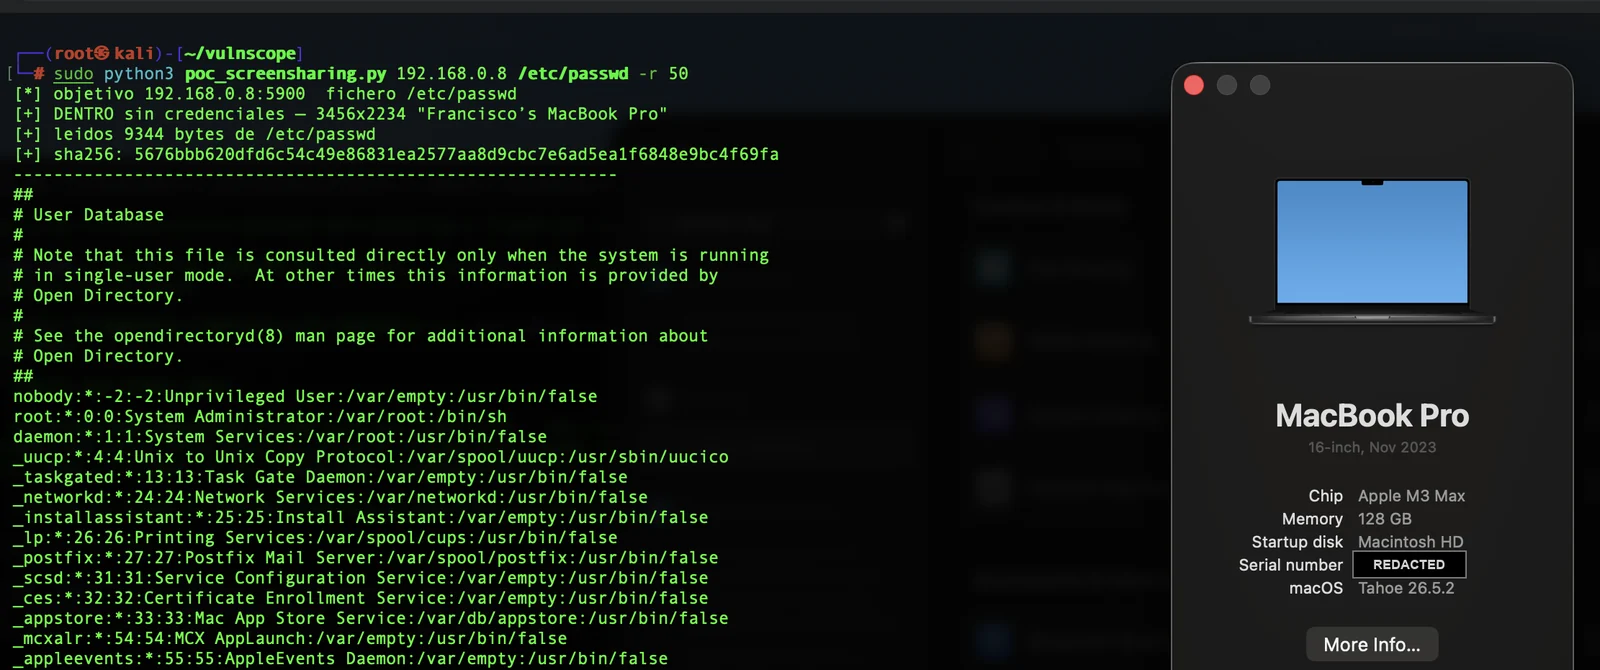 panchocosil/cve-2026-65400-poc
CVE-2026-65400 के लिए रीड-ओनली PoC — macOS Screen Sharing (screensharingd) प्री-ऑथ SRP बाईपास जो रूट फ़ाइल रीड की अनुमति देता है। macOS 26.6.1 /…
 horizon3ai/secureconnect-auth-bypass
ConnectWise SecureConnect प्रमाणीकरण बायपास भेद्यता के लिए एक एक्सप्लॉइट प्रूफ ऑफ कॉन्सेप्ट।
 ducluongtran9121/cve-2022-22978-poc
Spring Security फ्रेमवर्क में CVE-2022-22978 भेद्यता का PoC
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM कॉन्फ़िगरेशन विज़ार्ड) प्रमाणीकरण बायपास (सरल और व्यवस्थापक Java उपयोगकर्ता बनाएं)
 eugexo/security-baseline-ubuntu
Ubuntu 24.04/26.04 LTS के लिए प्रोडक्शन-ग्रेड सुरक्षा बेसलाइन और हार्डनिंग गाइड। कर्नेल आइसोलेशन, इमरजेंसी पैनिक बटन, कस्टम AppArmor/Firejail 0.9.80…
 johnearle/coalmine
क्लाउड कैनरी ऑब्जेक्ट ऑर्केस्ट्रेशन प्रबंधन प्लेटफ़ॉर्म








