
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 horizon3ai/cve-2024-1403
Progress OpenEdge प्रमाणीकरण बाईपास
 fengchenzxc/cve-2020-28148
वाई-फाई पोर्टल प्रमाणीकरण बायपास एक्सप्लॉइट जो MAC एड्रेस स्पूफिंग का उपयोग करके अनधिकृत नेटवर्क एक्सेस प्राप्त करता है, जिसे एंटरप्राइज़ AC और AP…
 lay0us/cve-2022-32532
Apache Shiro CVE-2022-32532
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG एक संप्रभु, अल्ट्रा-लाइटवेट और शून्य-निर्भरता वाला विंडोज एजेंट है जो PKCS#11, SSH-एजेंट, Pageant और CNG/स्मार्टकार्ड को…
 garrettfoster13/cve-2025-59501
CVE-2025-59501 POC कोड
 synacktiv/bissap
SAP अनुमतियों का त्वरित ऑडिट करने के लिए एक नया ओपन-सोर्स टूल।
 deepingh0st/cve-2022-22978
CVE-2022-22978 Spring-Security बायपास डेमो
 muirlandoracle/cve-2019-17662
CVE-2019-17662 के लिए एक्सप्लॉइट कोड
 synacktiv/kcmapper
KcMapper Keycloak के लिए एक सुरक्षा ऑडिटिंग टूल है। यह आपके Keycloak कॉन्फ़िगरेशन (realms, clients, users, roles, आदि) को Neo4j ग्राफ डेटाबेस में…
 qarait/gate0
एक छोटा, ऑडिट योग्य, समापनशील, नियतात्मक माइक्रो-पॉलिसी इंजन
 corelight/corelight-client
Corelight सेंसर API कमांड-लाइन क्लाइंट
 karaaslanlabs/kl-security-key
प्रायोगिक RP2040 FIDO2/WebAuthn प्रमाणक, पैक्ड अटेस्टेशन और प्रलेखित Windows/Entra अंतर-संचालनीयता के साथ
 contrastsecurity/contrast
Java, JavaScript और .NET अनुप्रयोगों के साथ-साथ AWS Lambda फ़ंक्शन को स्कैन करने, कोड भेद्यताओं और अति-अनुज्ञेय IAM नीतियों का पता लगाने के लिए SAST…
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC-प्रतिरूपण PoC। पैच किया गया SAN हैंडलिंग + MAQ-सुरक्षित खाता पुन: उपयोग।
 virgula0/poc-cve-2018-10933
RCE का उपयोग करके LibSSH प्रमाणीकरण बाईपास शोषण
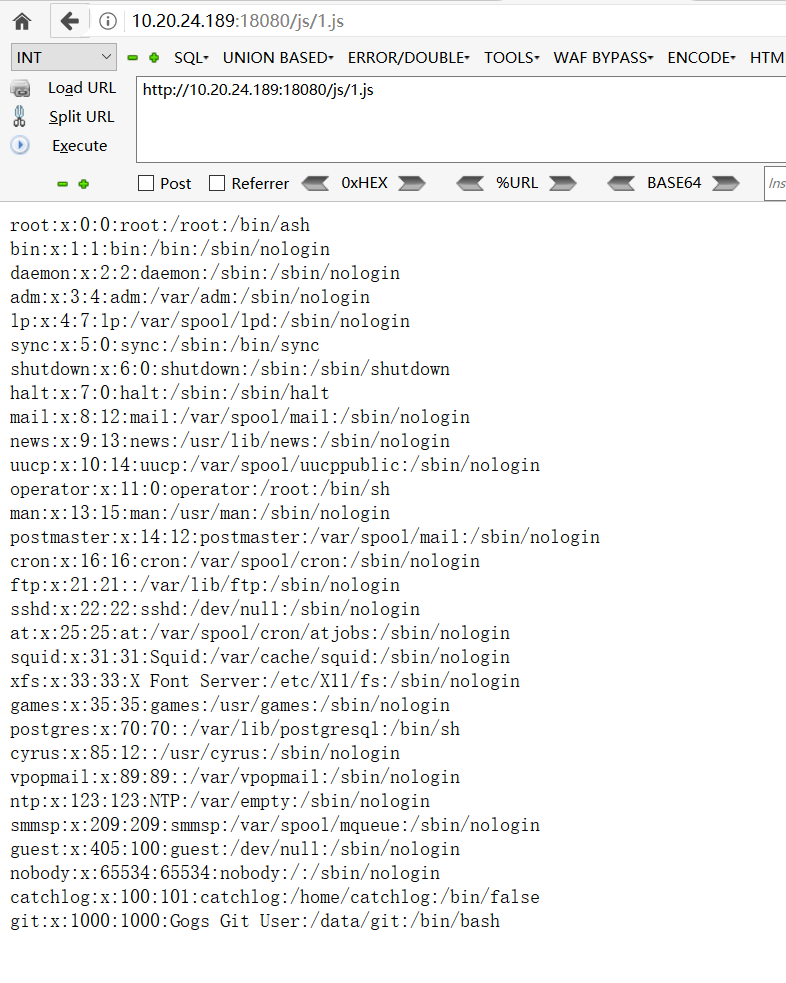 jas502n/gogs_rce
Gogs RCE (CVE-2018-18925) के लिए एक्सप्लॉइट जो सत्र जालसाज़ी (session forgery) और Git हुक इंजेक्शन का लाभ उठाकर रूट विशेषाधिकारों के साथ मनमाना कमांड…
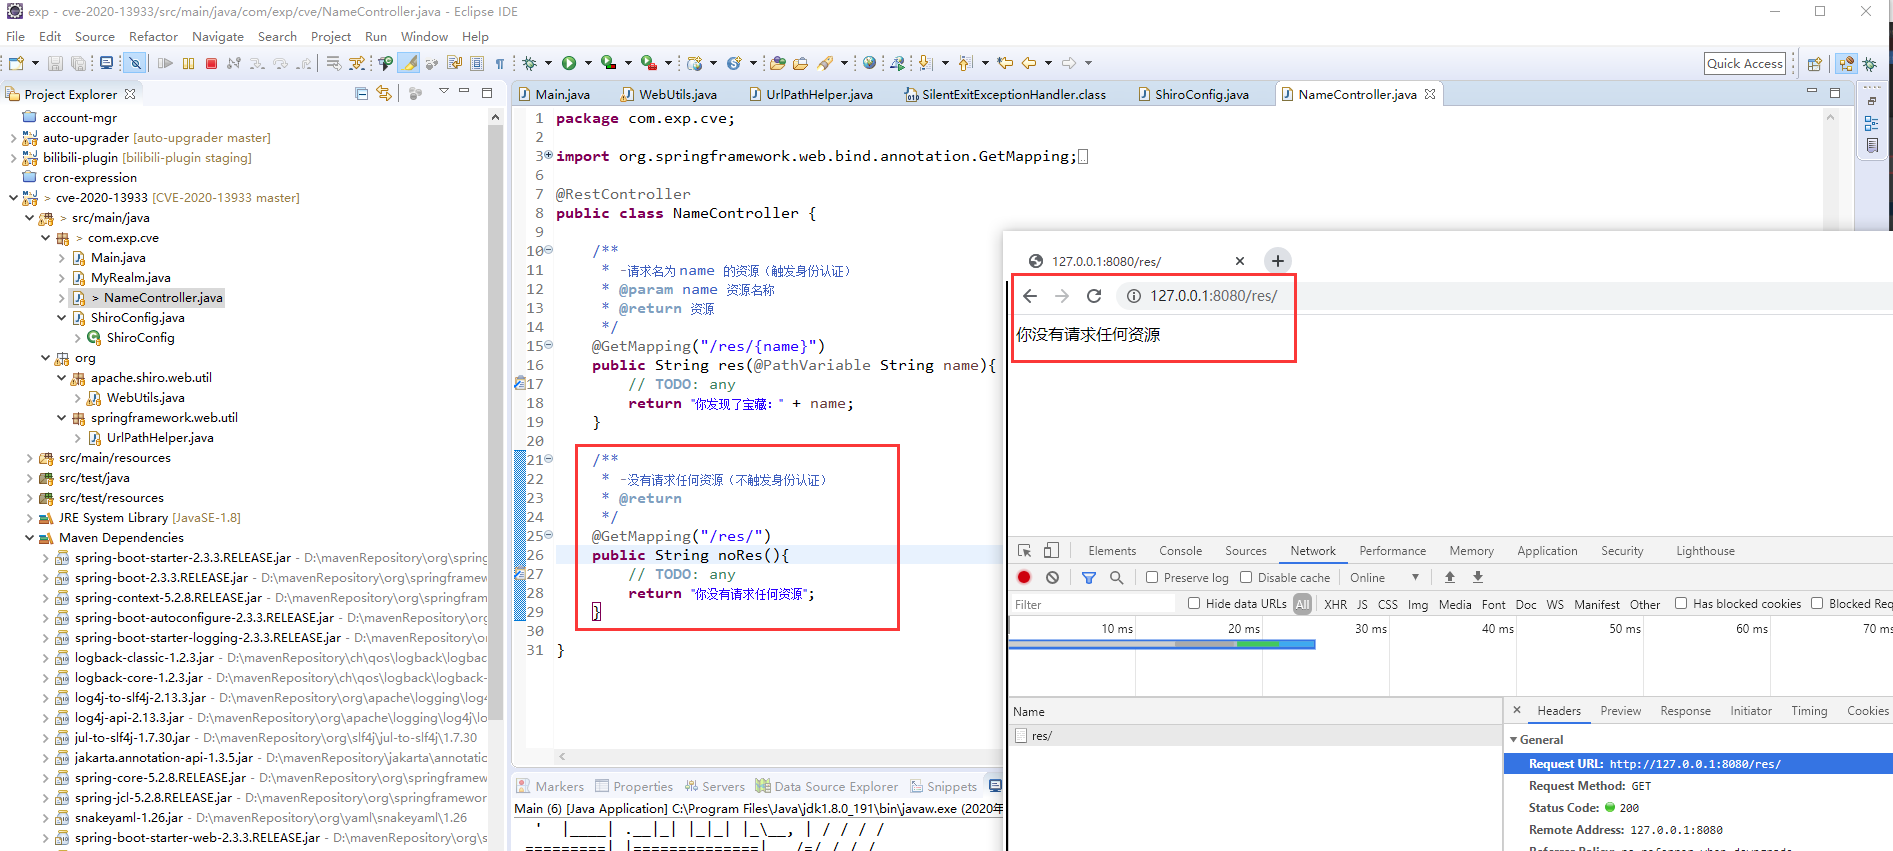 exp-docs/cve-2020-13933
CVE-2020-13933 रेंज: shiro प्रमाणीकरण बाइपास भेद्यता
 bughunt4me/cpanelcve-2026-41940
CVE-2026-41940 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, cPanel और WHM में एक गंभीर प्रमाणीकरण बायपास, जो सत्र-फ़ाइल CRLF इंजेक्शन के माध्यम से होता है,…








