
 #1
म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।
Kitploit अनुशंसित

 teycir/burpapisecuritysuite
API सुरक्षा परीक्षण के लिए Burp Suite एक्सटेंशन - 15 हमले के प्रकार, 108+ पेलोड, बुद्धिमान फज़िंग, BOLA/IDOR पहचान, AI एकीकरण और स्वचालित टोही के…
 0xm3r/cgpwn
हार्डवेयर हैकिंग, रिवर्स इंजीनियरिंग (फज़िंग, सिम्बोलिक एक्ज़ीक्यूशन, एक्सप्लॉइटिंग आदि) और वॉरगेमिंग कार्यों के लिए एक हल्का वर्चुअल मशीन (VM)
 phra/rustbuster
एक व्यापक वेब फ़ज़र और सामग्री खोज उपकरण
 ex0dus-0x/fuzzable
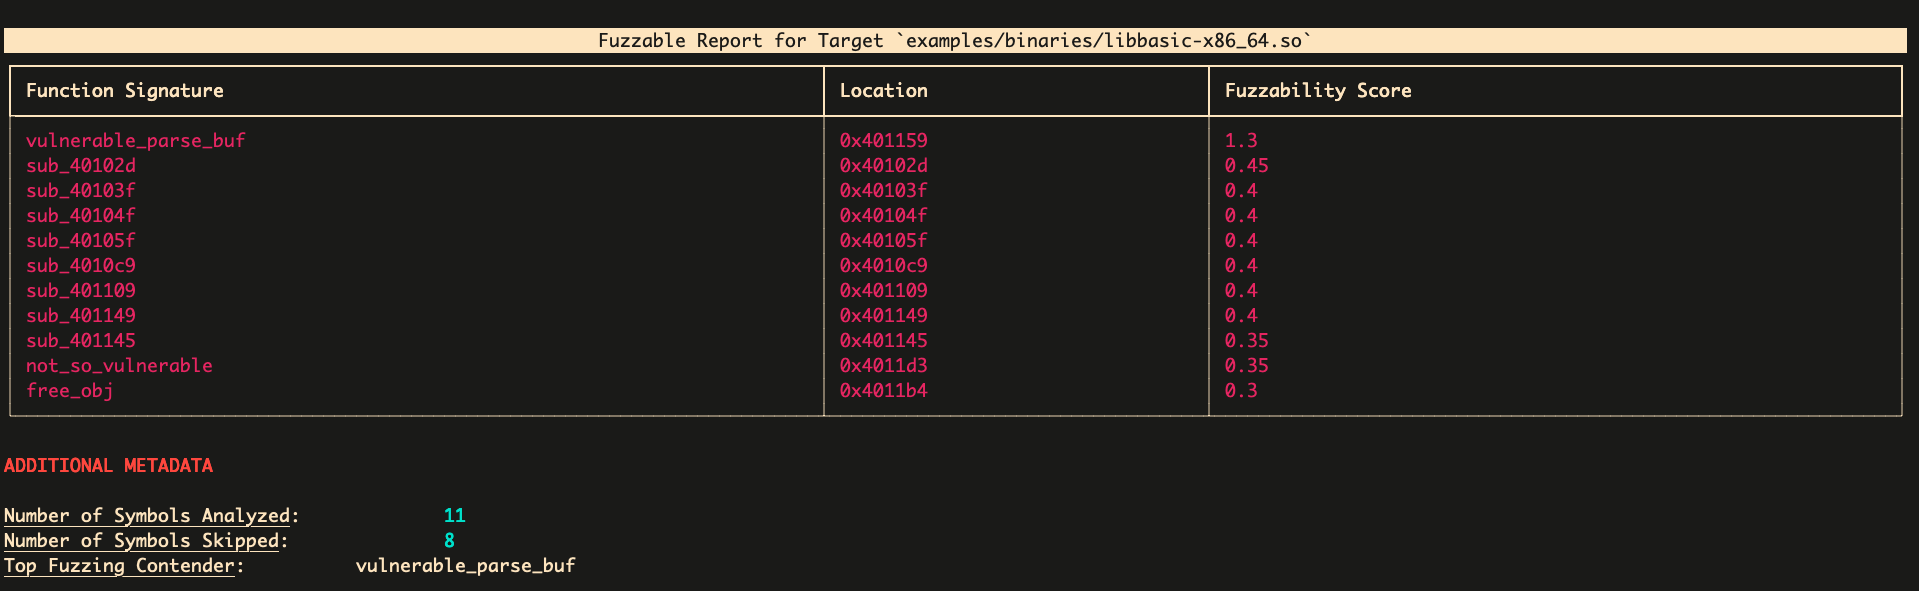
स्थैतिक विश्लेषण ढांचा जो स्रोत कोड और बाइनरी में fuzzable फंक्शन लक्ष्यों की पहचान करता है, harness टेम्पलेट उत्पन्न करता है, और स्वचालित भेद्यता…
 jiangsir404/poc-s
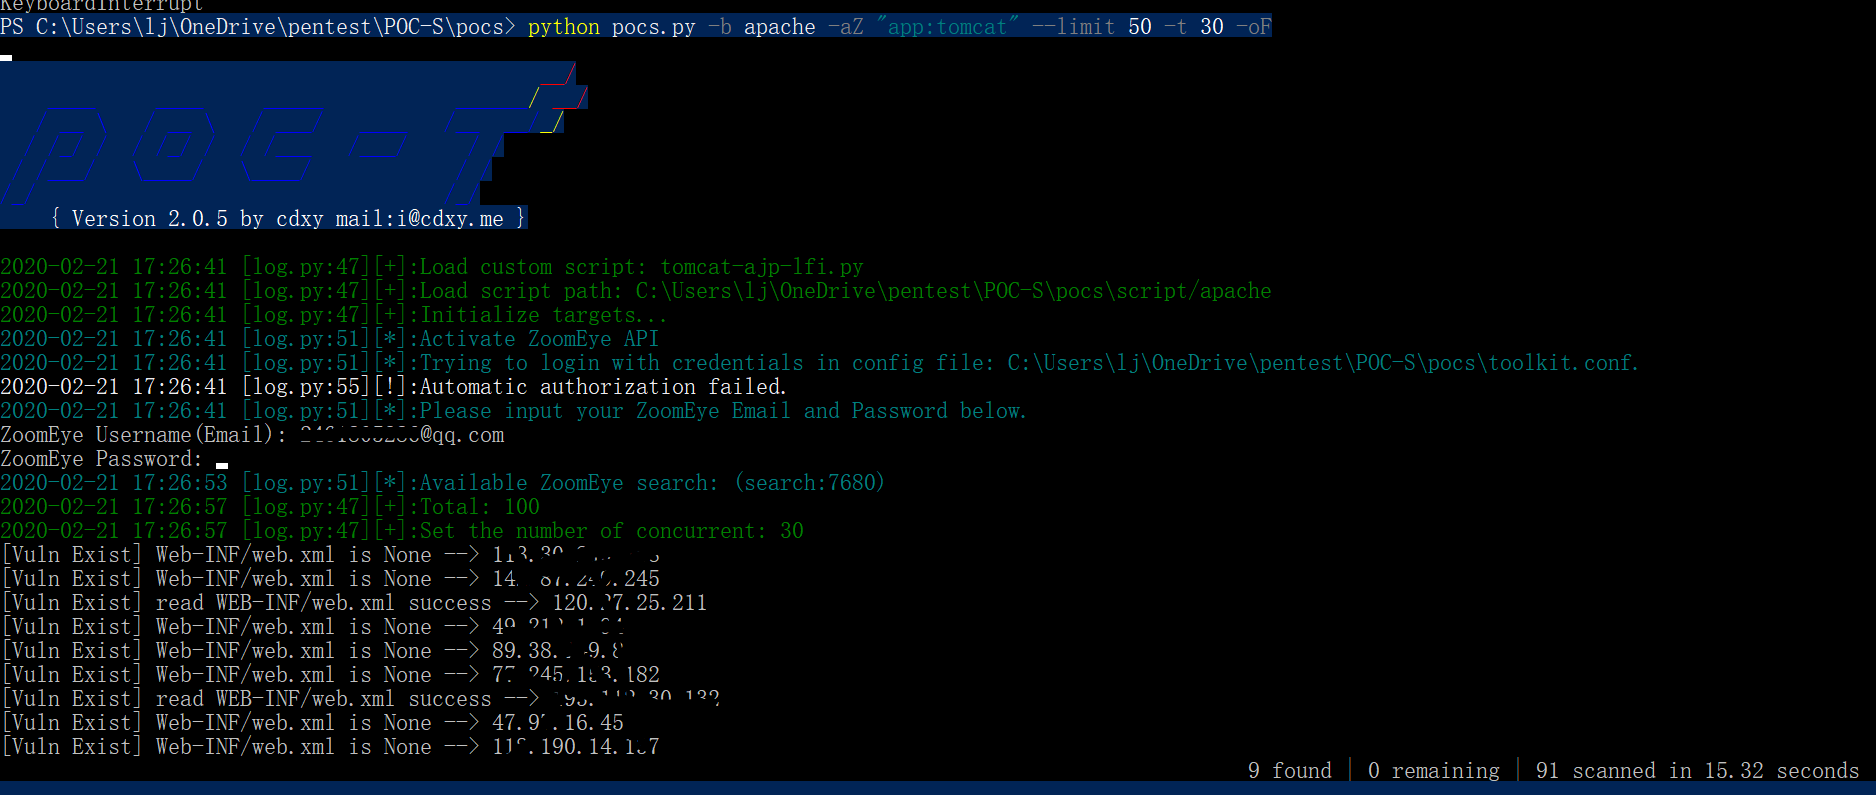
POC-T का सशक्त संस्करण POC-S, जो रेड-ब्लू टीम अभ्यास में वेब एप्लिकेशन कमजोरियों के त्वरित सत्यापन के लिए उपयोग किया जाता है। इसमें कार्यक्षमता को…
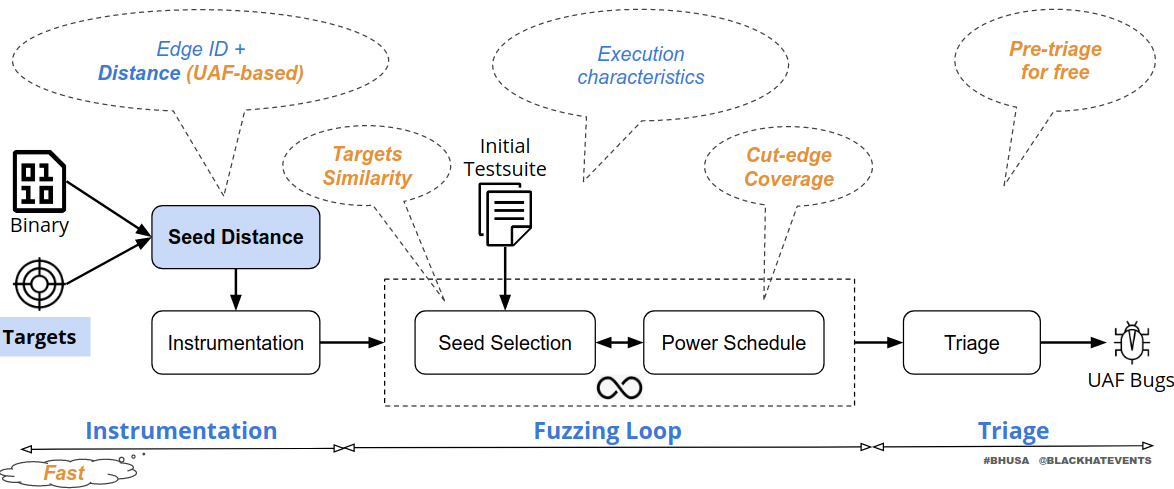 strongcourage/uafuzz
बाइनरी-स्तरीय निर्देशित फज़र जो ऑर्डरिंग-जागरूक इनपुट मेट्रिक्स और स्थैतिक विश्लेषण के माध्यम से Use-After-Free कमजोरियों का पता लगाने में विशेषज्ञ…
 pagalaxylab/unifuzzer
Unicorn और LibFuzzer पर आधारित बंद-स्रोत बाइनरी के लिए एक फ़ज़िंग टूल
 gbrindisi/xsssniper
एक स्वचालित XSS खोज उपकरण
 libnet/nemesis
एक कमांड-लाइन नेटवर्क पैकेट निर्माण और इंजेक्शन उपयोगिता
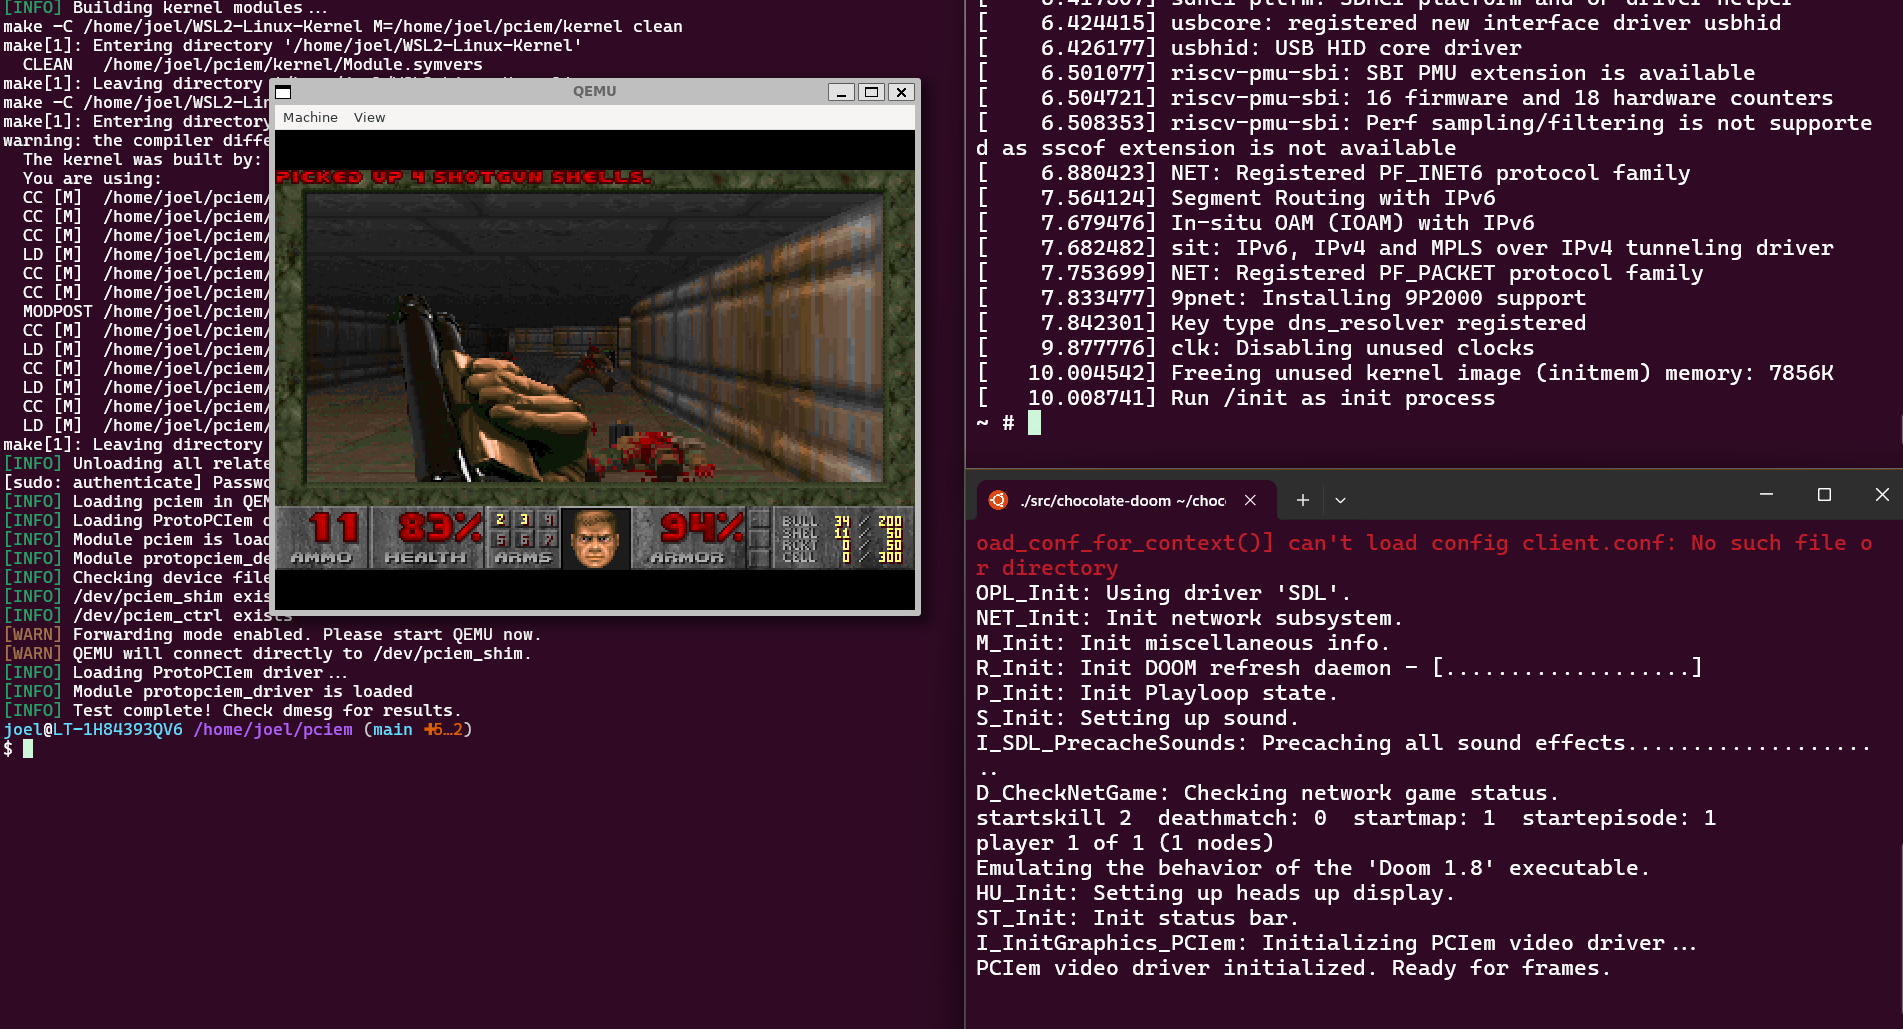 cakehonolulu/pciem
एक लिनक्स फ्रेमवर्क जो उपयोगकर्ता-स्थान द्वारा परिभाषित "वर्चुअल" PCIe कार्ड शिम्स को सक्षम करता है ताकि इन-होस्ट PCIe कार्ड ड्राइवर विकास किया जा…
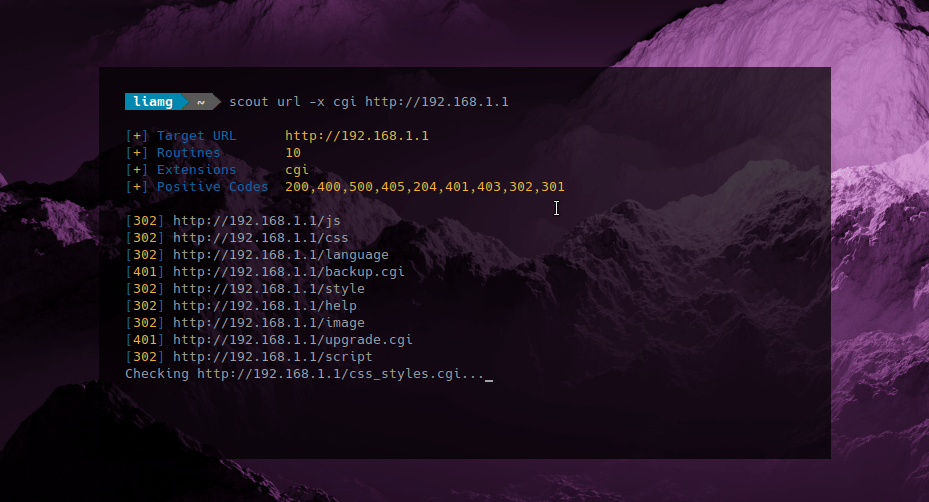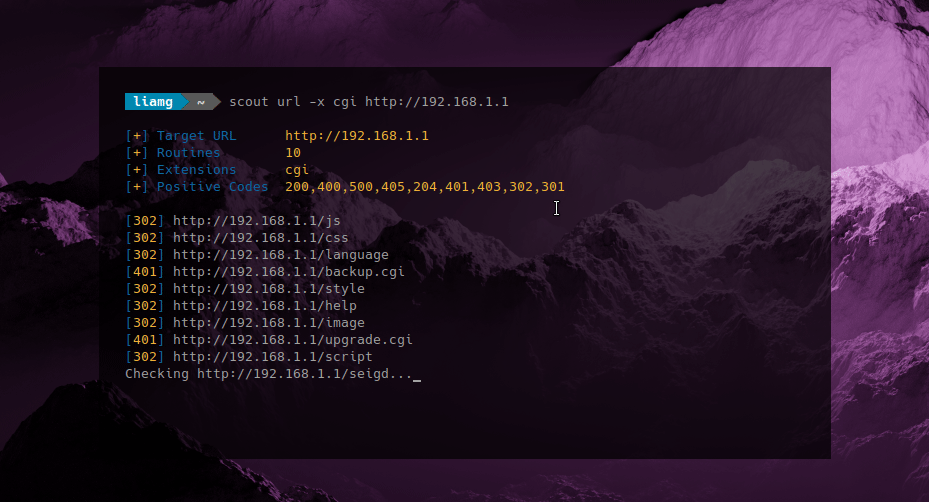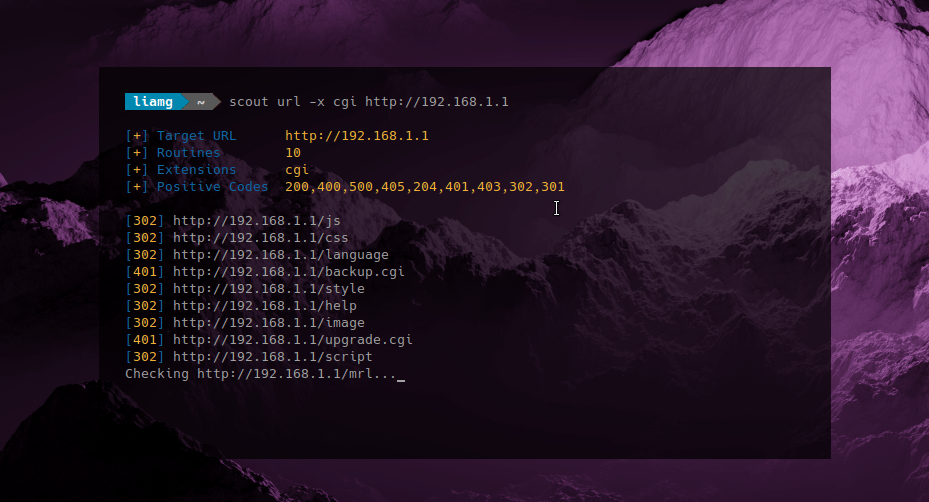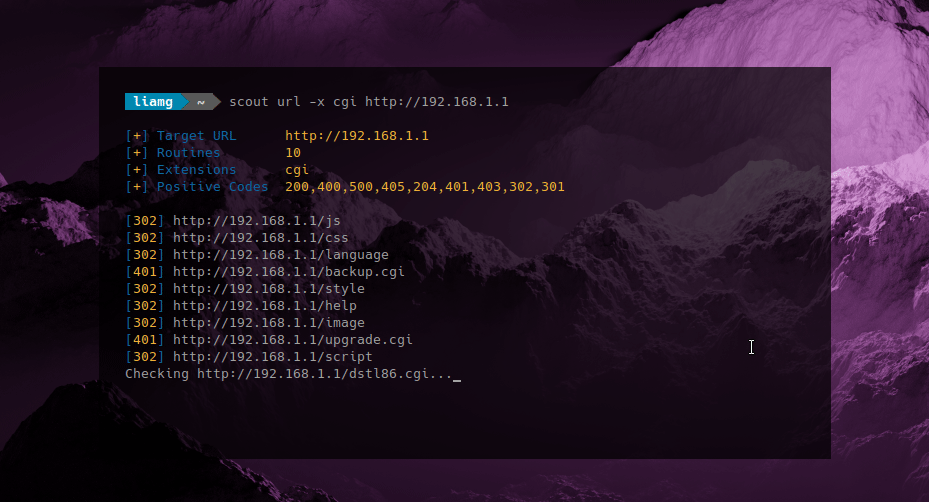 liamg/scout
🔭 हल्का URL फ़ज़र और स्पाइडर: वेब सर्वर की अप्रकटित फ़ाइलों, निर्देशिकाओं और VHOSTs की खोज करें
 cisco-sas/kitty
पायथन में लिखा गया फ़ज़िंग फ्रेमवर्क
 flankerhqd/vendor-android-cves
मेरे Android वेंडर CVEs के लिए POCs का संग्रह
 noptrix/lulzbuster
libcurl पर आधारित C में लिखा गया एक मल्टीथ्रेडेड, बहुत तेज़ और स्मार्ट HTTP(S) निर्देशिका और फ़ाइल ब्रूटफोर्सर
 jesusprubio/bluebox
विभिन्न VoIP उत्पादों के लिए एक्सप्लॉइट्स का संग्रह।
 trailofbits/test-fuzz
Rust macros and Cargo subcommand to automate fuzzing with afl.rs, including corpus generation and harness implementation, integrated with Rust's…
 sjkim1127/reversecore_mcp
एक सुरक्षा-प्रथम MCP सर्वर जो AI एजेंटों को स्वचालित रिवर्स इंजीनियरिंग, मैलवेयर विश्लेषण, फोरेंसिक, भेद्यता अनुसंधान और SAST करने में सक्षम बनाता है…








