#1

 seanheelan/anamnesis-release
उन LLM एजेंटों का अध्ययन करने के लिए मूल्यांकन ढांचा जो स्वचालित रूप से कमजोरी रिपोर्ट से काम करने वाले एक्सप्लॉइट उत्पन्न करते हैं, आधुनिक सुरक्षा…
 rub-nds/ws-attacker
WS-Attacker वेब सेवाओं की पैठ परीक्षण के लिए एक मॉड्यूलर ढाँचा है। इसे नेटवर्क और डेटा सुरक्षा के अध्यक्ष, रूर विश्वविद्यालय बोखुम…
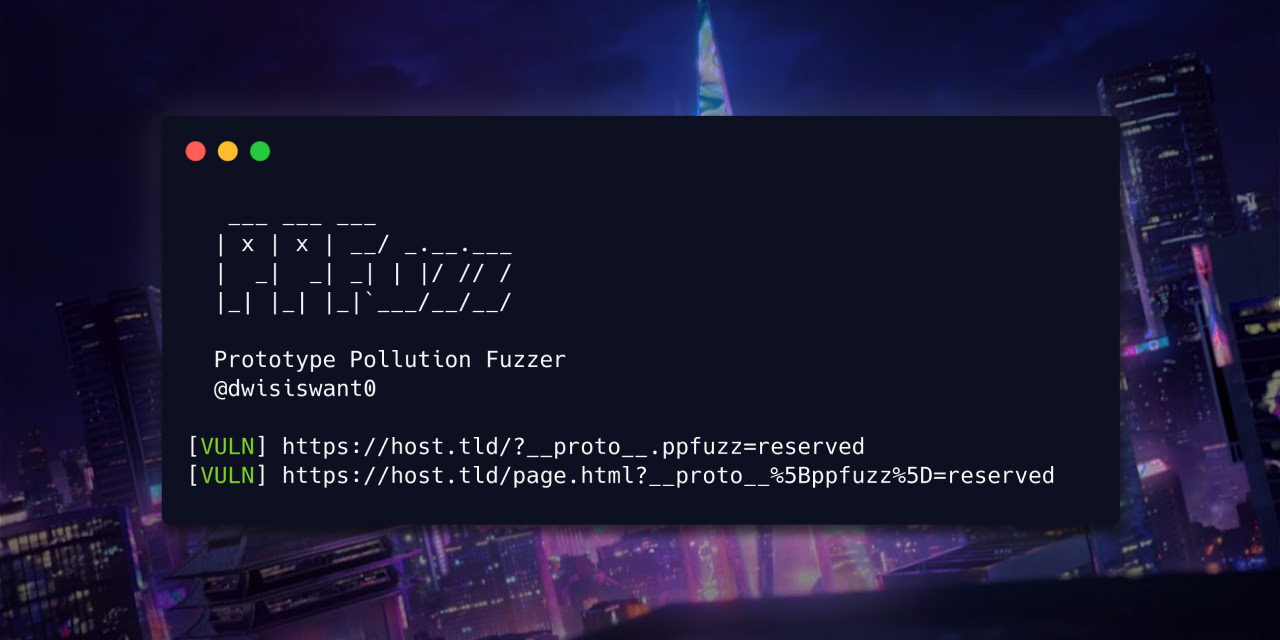 dwisiswant0/ppfuzz
क्लाइंट-साइड प्रोटोटाइप प्रदूषण भेद्यता को स्कैन करने का एक तेज़ उपकरण, जो Rust में लिखा गया है। 🦀
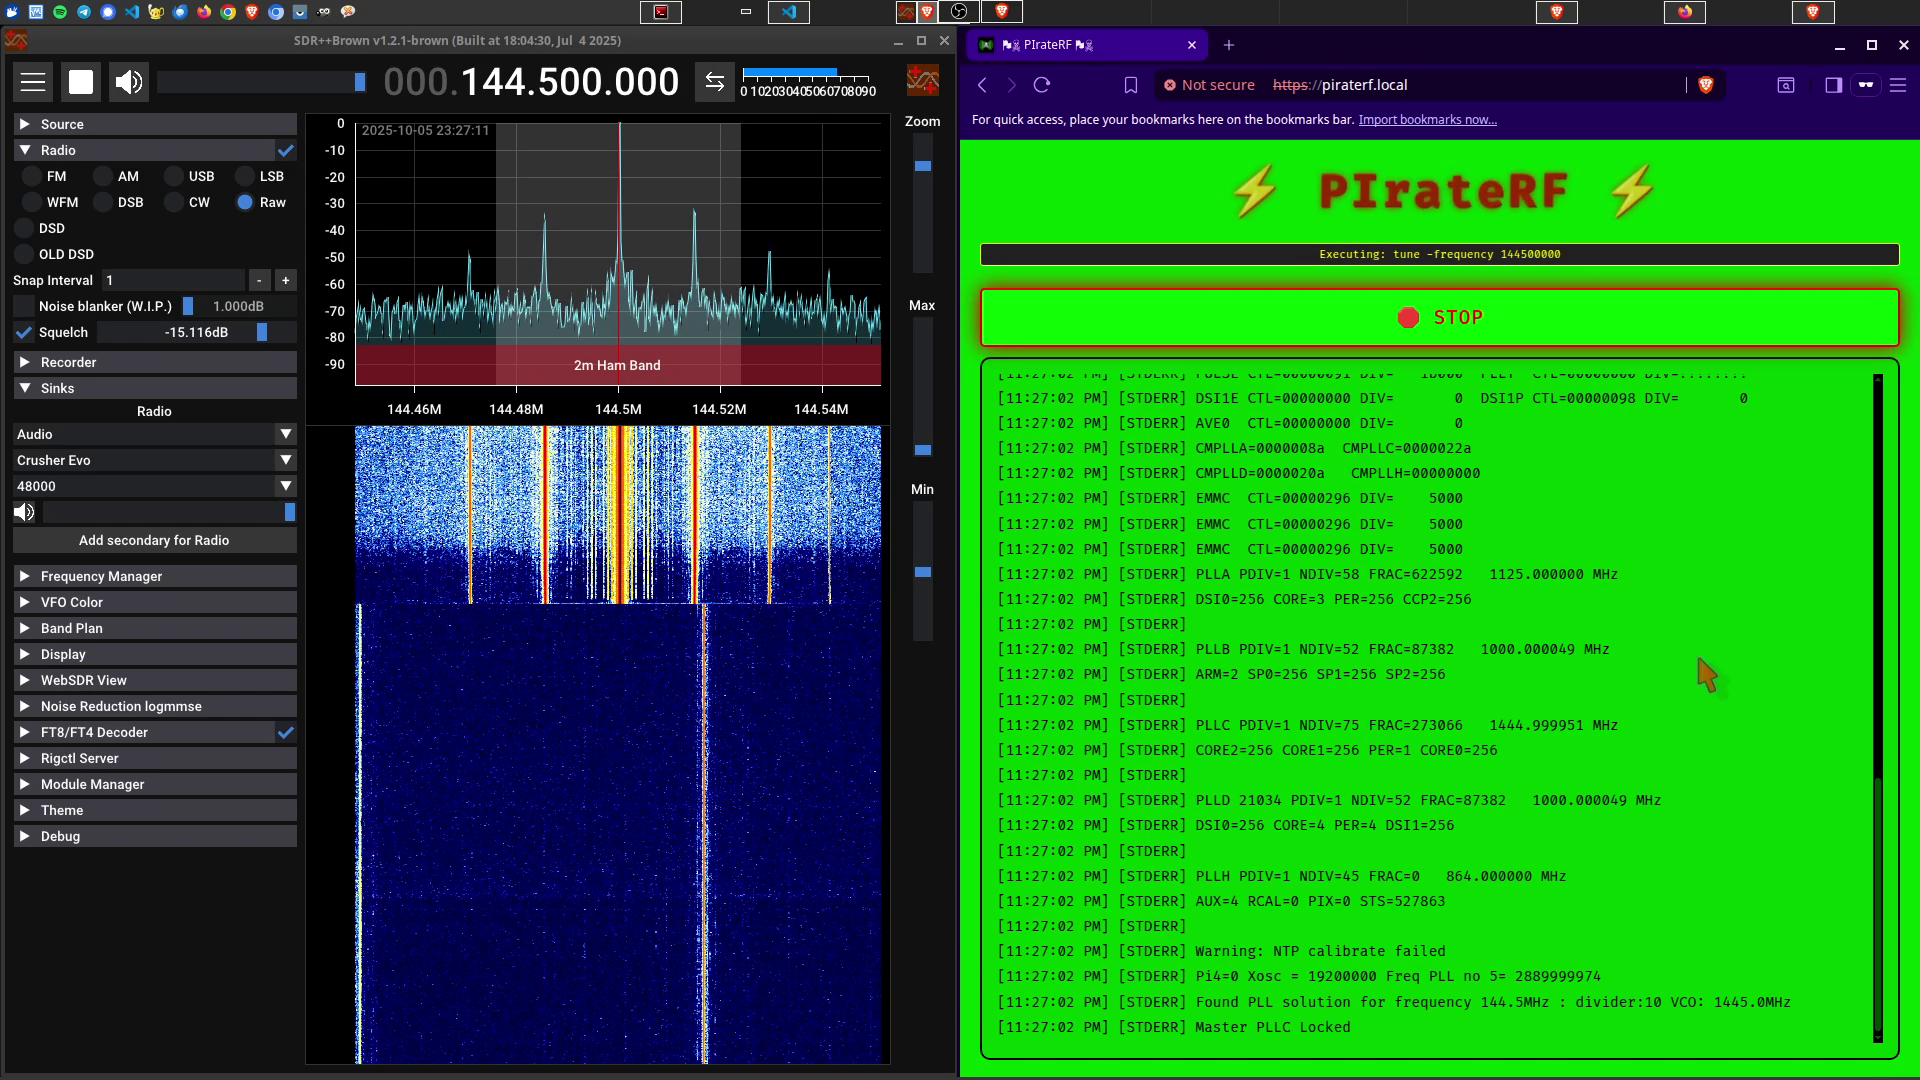 psyb0t/piraterf
PIrateRF आपके Raspberry Pi Zero W को एक पोर्टेबल RF सिग्नल जनरेटर में बदल देता है जो अपना स्वयं का WiFi हॉटस्पॉट बनाता है। FM प्रसारण से लेकर डिजिटल…
 jaeles-project/jaeles-signatures
जेल्स स्कैनर के लिए डिफ़ॉल्ट हस्ताक्षर
 0xinfection/logmepwn
लॉग4जी आरसीई सीवीई-2021-44228 भेद्यता के लिए एक पूरी तरह से स्वचालित, विश्वसनीय, अत्यंत तेज, स्कैनिंग और वैलिडेशन टूलकिट।
 skylined/bugid
Windows अनुप्रयोगों में क्रैश का पता लगाएं, उनका विश्लेषण करें और उन्हें विशिष्ट रूप से पहचानें
 luisfontes19/xxexploiter
XXE कमजोरियों का शोषण करने में मदद करने वाला उपकरण
 awslabs/snapchange
KVM का उपयोग करके मेमोरी स्नैपशॉट की हल्की फ़ज़िंग
 hgascon/pulsar
प्रोटोकॉल सीखना और स्टेटफुल फ़ज़िंग
 nccgroup/umap2
Umap2, NCC Group के पायथन-आधारित USB होस्ट सुरक्षा मूल्यांकन उपकरण का दूसरा संशोधन है।
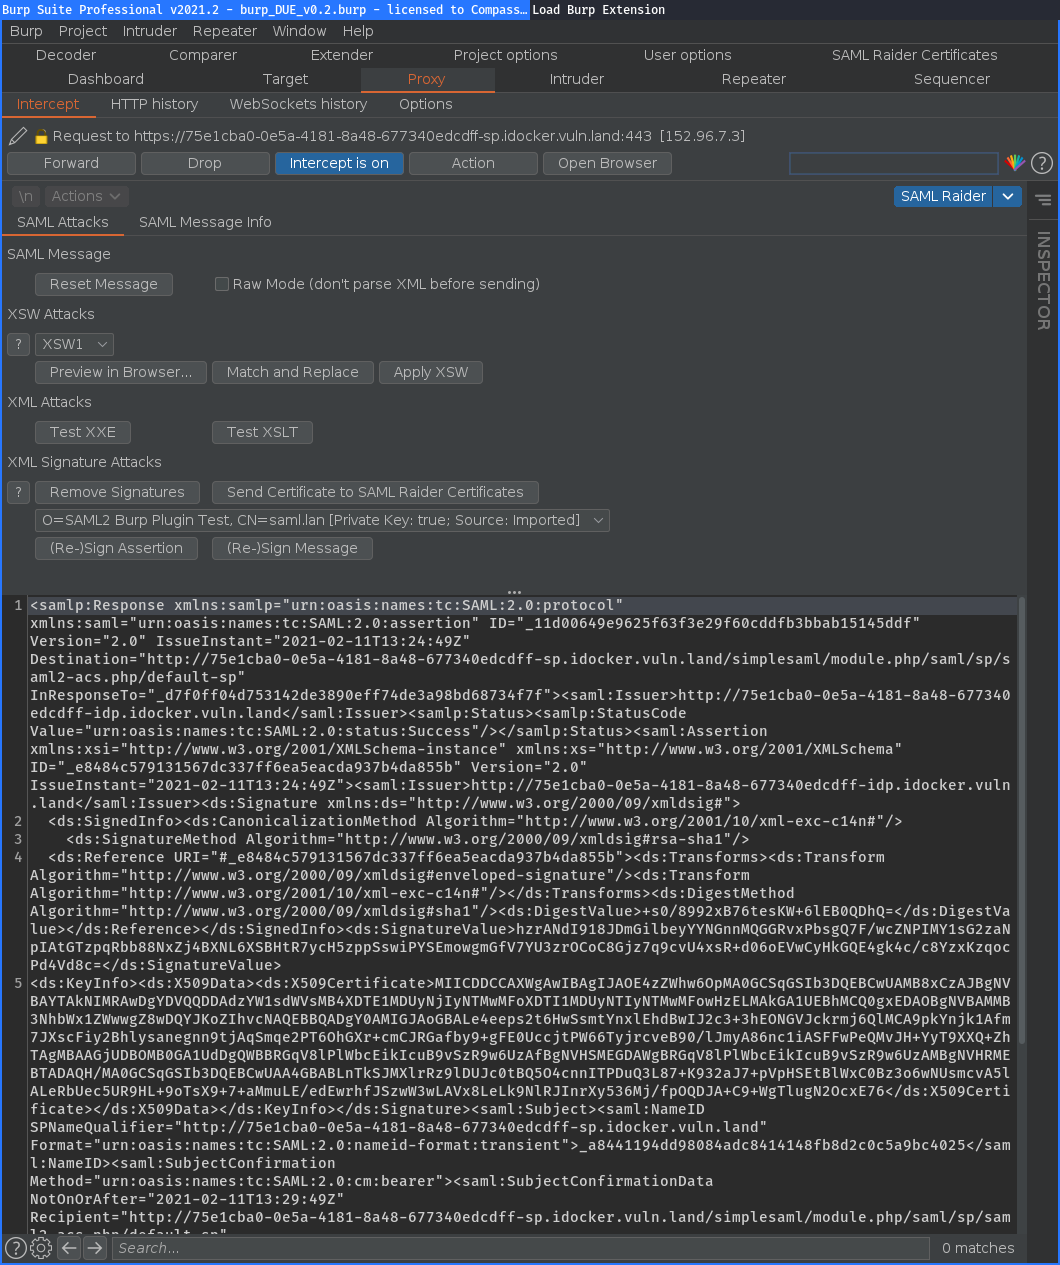 compasssecurity/samlraider
SAML2 Burp एक्सटेंशन
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 ya551n3/bug-bounty-wordlists
बग बाउंटी हंटिंग के लिए वर्डलिस्ट्स का चुनिंदा संग्रह, जिसमें डायरेक्टरीज़, सबडोमेन्स, पैरामीटर्स, यूज़रनेम्स, पासवर्ड्स और वेब फज़िंग पेलोड्स शामिल…
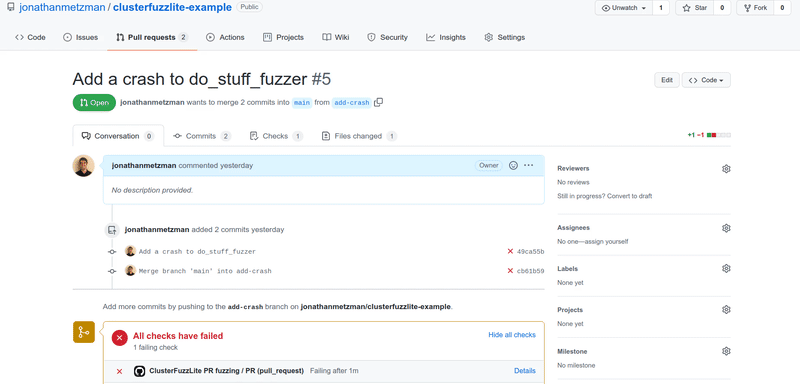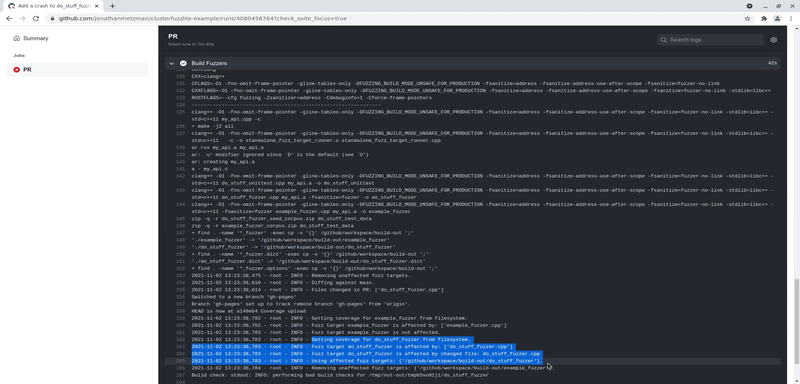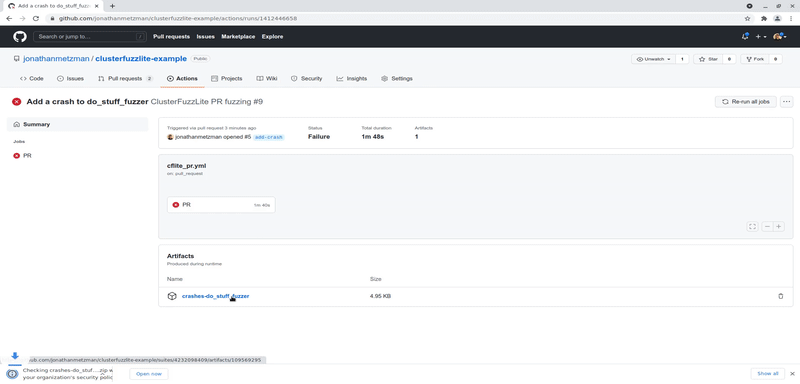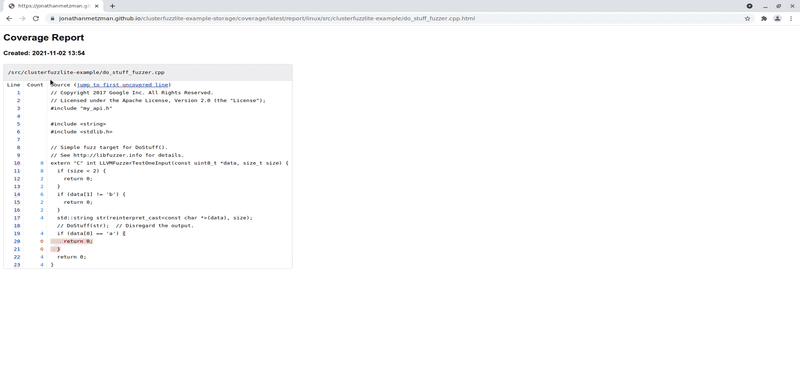 google/clusterfuzzlite
निरंतर फ़ज़िंग समाधान जो CI वर्कफ़्लो में एकीकृत है, कोड परिवर्तनों और बैच रन में कमजोरियों का पता लगाने के लिए, कई भाषाओं और CI प्रणालियों का समर्थन…
 dzonerzy/gowapt
Go वेब एप्लिकेशन पेनिट्रेशन टेस्ट
 blackarch/wordlistctl
वेबसाइटों और टोरेंट पीयर्स से वर्डलिस्ट आर्काइव प्राप्त करें, स्थापित करें और खोजें।