Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — पृष्ठ 51 | Kitploit
श्रेणियाँ

फोरेंसिक

डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k10 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2 दिन पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k10 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k7घं 9मि पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k7 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k2 दिन पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2302 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k2 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
930 परिणाम
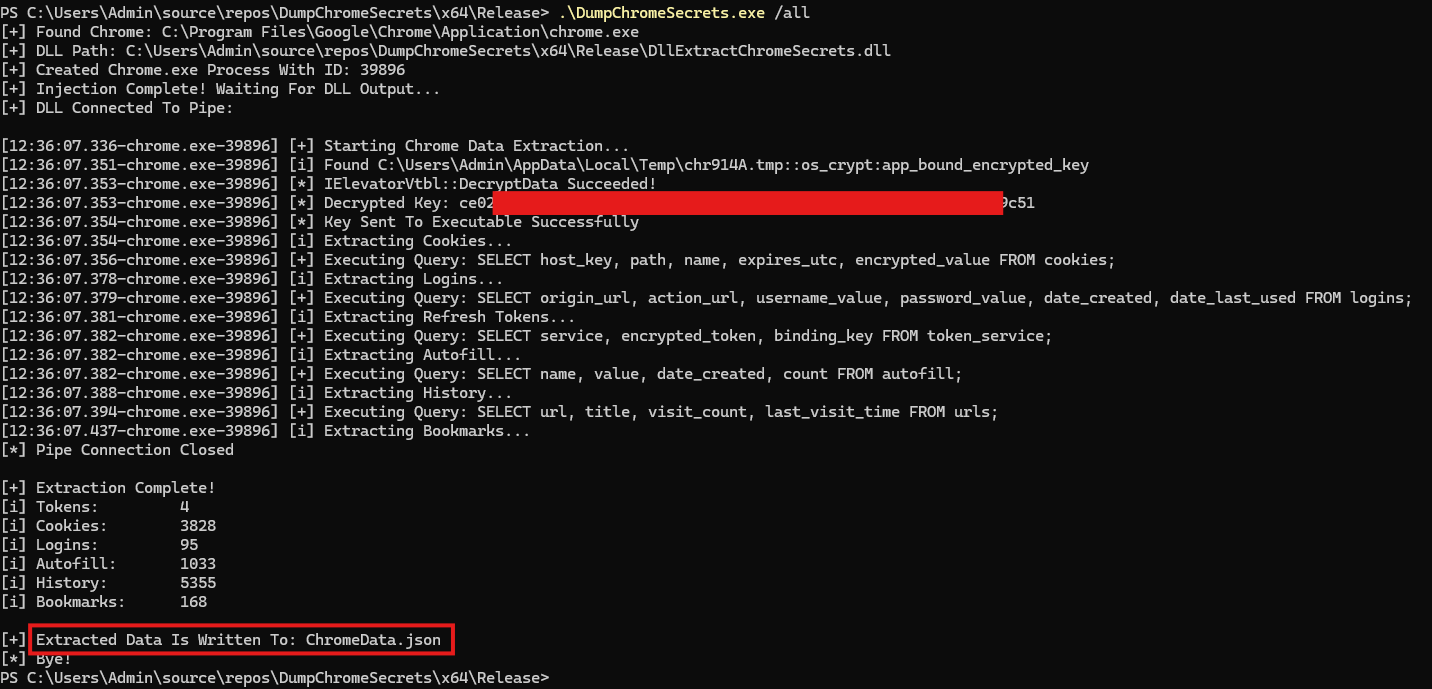
DumpChromeSecrets preview
Archived

DumpChromeSecrets

GitHubmaldev-academy/dumpchromesecrets

आधुनिक Chrome संस्करणों से डेटा निकालें, जिसमें refresh tokens, कुकीज़, सहेजे गए क्रेडेंशियल, ऑटोफिल डेटा, ब्राउज़िंग इतिहास और बुकमार्क शामिल हैं
password-crackingreconnaissancedata-exfiltration+8
5589 महीने पहले
Depixelization_poc preview
Archived

Depixelization_poc

GitHubspipm/depixelization_poc

Depix एक PoC है जो पिक्सेलाइज़्ड स्क्रीनशॉट से प्लेनटेक्स्ट को पुनर्प्राप्त करने की एक तकनीक के लिए है।

osintencryption-decryption-toolsforensics+3
4.5k6 महीने पहले
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix एक PowerShell टूल है जो सुरक्षा निगरानी के लिए Windows Event Audit Policies को त्वरित रूप से कॉन्फ़िगर करता है।

defensive-toolsconfiguration-auditingforensics+4
1181 साल पहले
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

डिटेक्शन और रिस्पॉन्स के लिए ग्राफ प्लेटफॉर्म

reconnaissancethreat-feeds-aggregatorsforensics+8
6993 साल पहले
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

OS X के लिए एक फोरेंसिक साक्ष्य संग्रह और विश्लेषण टूलकिट
disk-forensicsosintmemory-forensics+3
1.9k7 साल पहले
flashmingo preview
Archived

flashmingo

GitHubmandiant/flashmingo

कुछ ह्युरिस्टिक्स के आधार पर SWF फाइलों का स्वचालित विश्लेषण। प्लगइन्स के माध्यम से विस्तार योग्य।

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1207 साल पहले
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

ETW के लिए C# रैपर जो थ्रेट हंटिंग, मैलवेयर विश्लेषण और घटना प्रतिक्रिया के लिए कर्नेल और यूज़र-मोड इवेंट डेटा को JSON में सीरियलाइज़ करता है, जिसमें…

defensive-toolsmemory-forensicsforensics+8
8523 साल पहले
dnSpy preview
Archived

dnSpy

GitHubdnspy/dnspy

.NET डिबगर और असेंबली संपादक

static-analysisdynamic-analysis-sandboxingmemory-forensics+8
29.7k5 साल पहले
varc preview
Archived

varc

GitHubcado-security/varc

Volatile Artifact Collector सिस्टम से वाष्पशील डेटा का एक स्नैपशॉट एकत्र करता है। यह आपको बताता है कि सिस्टम पर क्या हो रहा है, और सुरक्षा घटना की…

container-securitymemory-forensicsforensics+3
2541 साल पहले
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

कर्नेल और उपयोगकर्ता मेमोरी में गुप्त जानकारी ढूँढना

encryption-decryption-toolsmemory-forensicsforensics+4
1183 साल पहले
PacketStreamer preview
Archived

PacketStreamer

GitHubdeepfence/packetstreamer

⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐

packet-sniffing-analysiscontainer-securitynetwork-mapping+6
1.9k2 साल पहले
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw समझौता किए गए Linux सिस्टम की मेमोरी का विश्लेषण करने के लिए एक छोटा उपकरण है।

memory-forensicsforensicsdata-recovery+3
1334 साल पहले
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

एक frida उपकरण जो मेमोरी में dex को डंप करता है ताकि सुरक्षा इंजीनियरों को मैलवेयर का विश्लेषण करने में सहायता मिल सके।
android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6k3 साल पहले
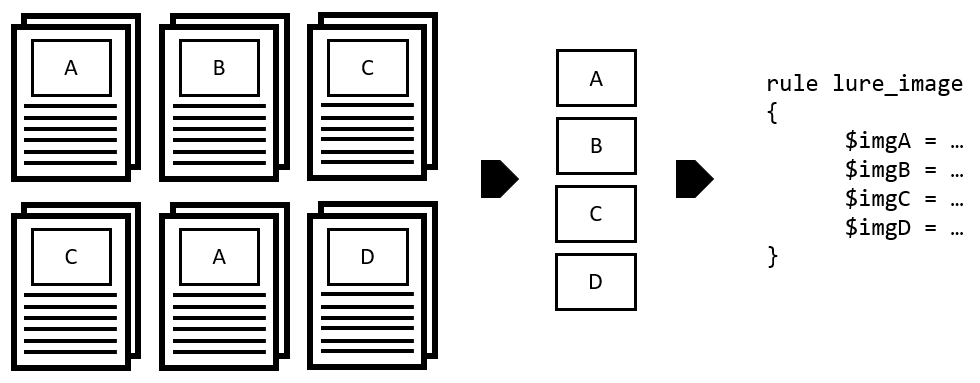
halogen preview
Archived

halogen

GitHubtarget/halogen

दुर्भावनापूर्ण दस्तावेज़ों से स्वचालित रूप से YARA नियम बनाएं।

static-analysisforensicsmalware-analysis+2
2114 साल पहले
FAMA preview
Archived

FAMA

GitHublabcif/fama

मोबाइल ऐप्स के लिए फोरेंसिक विश्लेषण (FAMA) -- ऑटोप्सी फोरेंसिक ब्राउज़र के लिए मॉड्यूल

android-securityforensicsinformation-gathering+3
1532 साल पहले
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Python मॉड्यूल जो pefile और PyQt5 का उपयोग करके Portable Executable (PE) फ़ाइलों को ट्री-व्यू में देखने के लिए है। इसका उपयोग IDA Pro और Rekall के…


memory-forensicsvulnerability-analysisreverse-engineering+5
1.3k4 साल पहले
kirjuri preview
Archived

kirjuri

GitHubanttikurittu/kirjuri

Kirjuri मामलों और भौतिक फोरेंसिक साक्ष्य वस्तुओं के प्रबंधन के लिए एक वेब एप्लिकेशन है।

forensicsdigital-forensicsincident-response
1095 महीने पहले
usbrip preview
Archived

usbrip

GitHubsnovvcrash/usbrip

GNU/Linux पर USB घटनाओं के इतिहास को ट्रैक करना

forensicsdigital-forensicsthreat-intelligence+2
1.2k4 साल पहले
पिछला1…505152अगला