
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित
 frenchcisco/ratel
RAT-el एक ओपन सोर्स पेनिट्रेशन टेस्ट टूल है जो आपको विंडोज मशीन पर नियंत्रण लेने की अनुमति देता है। यह क्लाइंट-सर्वर मॉडल पर काम करता है, सर्वर कमांड…
 s3cur3th1ssh1t/nimsyscallpacker
C# असेंब्लियों, PE फ़ाइलों या शेलकोड को एन्क्रिप्टेड Nim बाइनरीज़ में पैक करता है, जिसमें AMSI/ETW बायपास, सैंडबॉक्स डिटेक्शन, और रेड टीम ऑपरेशन के…
 connormcgarr/littlecorporal
LittleCorporal: एक C# स्वचालित Maldoc जनरेटर
 lucasfrag/kali-linux-tools-interface
सुरक्षा सूचना उपकरणों के उपयोग को सुविधाजनक बनाने के लिए विकसित ग्राफिकल वेब इंटरफ़ेस।
 alt3kx/cve-2021-21985_poc
CVE-2021-21985 के लिए PoC शोषण और NSE स्कैनर, vSAN हेल्थ चेक प्लगइन में vCenter सर्वर RCE कमजोरी, मैन्युअल शोषण चरणों और पहचान स्क्रिप्ट के साथ।
 darknavysecurity/poc
वास्तविक-विश्व CVE के लिए चयनित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो iOS, macOS, Chrome Renderer, और Steam क्लाइंट को प्रभावित करते हैं, साथ ही…
 nccgroup/tpmgenie
TPM Genie एक I2C बस इंटरपोज़र है जो डिस्क्रीट ट्रस्टेड प्लेटफॉर्म मॉड्यूल के लिए होता है।
 kudaes/split
EDRs को बायपास करने के लिए divide and conquer दृष्टिकोण लागू करें
 ergrelet/themida-unmutate
Themida, WinLicense और Code Virtualizer 3.x के म्यूटेशन-आधारित ऑबफस्केशन के लिए स्टैटिक डिऑबफस्केटर।
 bishopfox/cve-2023-3519
CVE-2023-3519 के लिए RCE एक्सप्लॉइट
 enelg52/kittystager
किटीस्टेजर एक सरल स्टेज 0 C2 है। यह शेलकोड होस्ट करने के लिए एक वेब सर्वर और एक इम्प्लांट, जिसे किटन कहा जाता है, से बना है। इस प्रोजेक्ट का उद्देश्य…
 bonsaiviking/nfspy
आईडी-स्पूफिंग NFS क्लाइंट
 v4bel/zapscape
PoC एक्सप्लॉइट CVE-2026-64561 के लिए, एक KVM/x86 शैडो MMU use-after-free जो होस्ट पर कर्नेल रूट कोड निष्पादन के साथ गेस्ट-टू-होस्ट एस्केप सक्षम करता…
 netspooky/scare
आपकी कमांड लाइन के लिए एक मल्टी-आर्क असेंबली REPL और इम्यूलेटर।
 ioactive/laf
यह परियोजना LoRaWAN पैकेटों के एक सेट को तैयार करने, पार्स करने, भेजने, विश्लेषण करने और क्रैक करने के लिए उपकरणों की एक श्रृंखला प्रदान करने का…
 gpoulios/ropinjector
ROP-एन्कोडेड शेलकोड्स को PEs में पैच करना
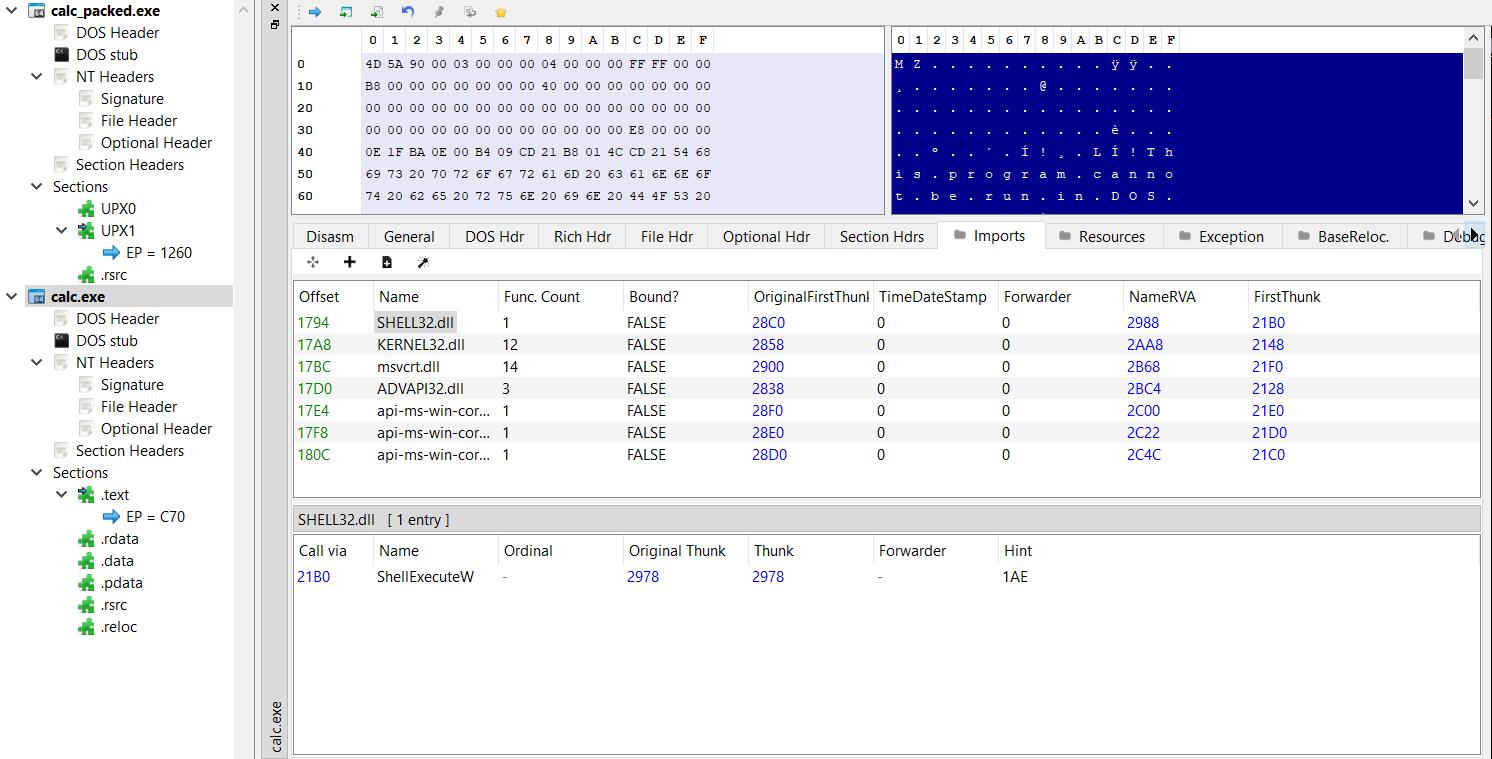 senzee1984/inflativeloading
एक अनमैनेज्ड EXE या DLL फ़ाइल को शेलकोड स्टब को प्रीपेंड करके PIC शेलकोड में गतिशील रूप से रूपांतरित करें।
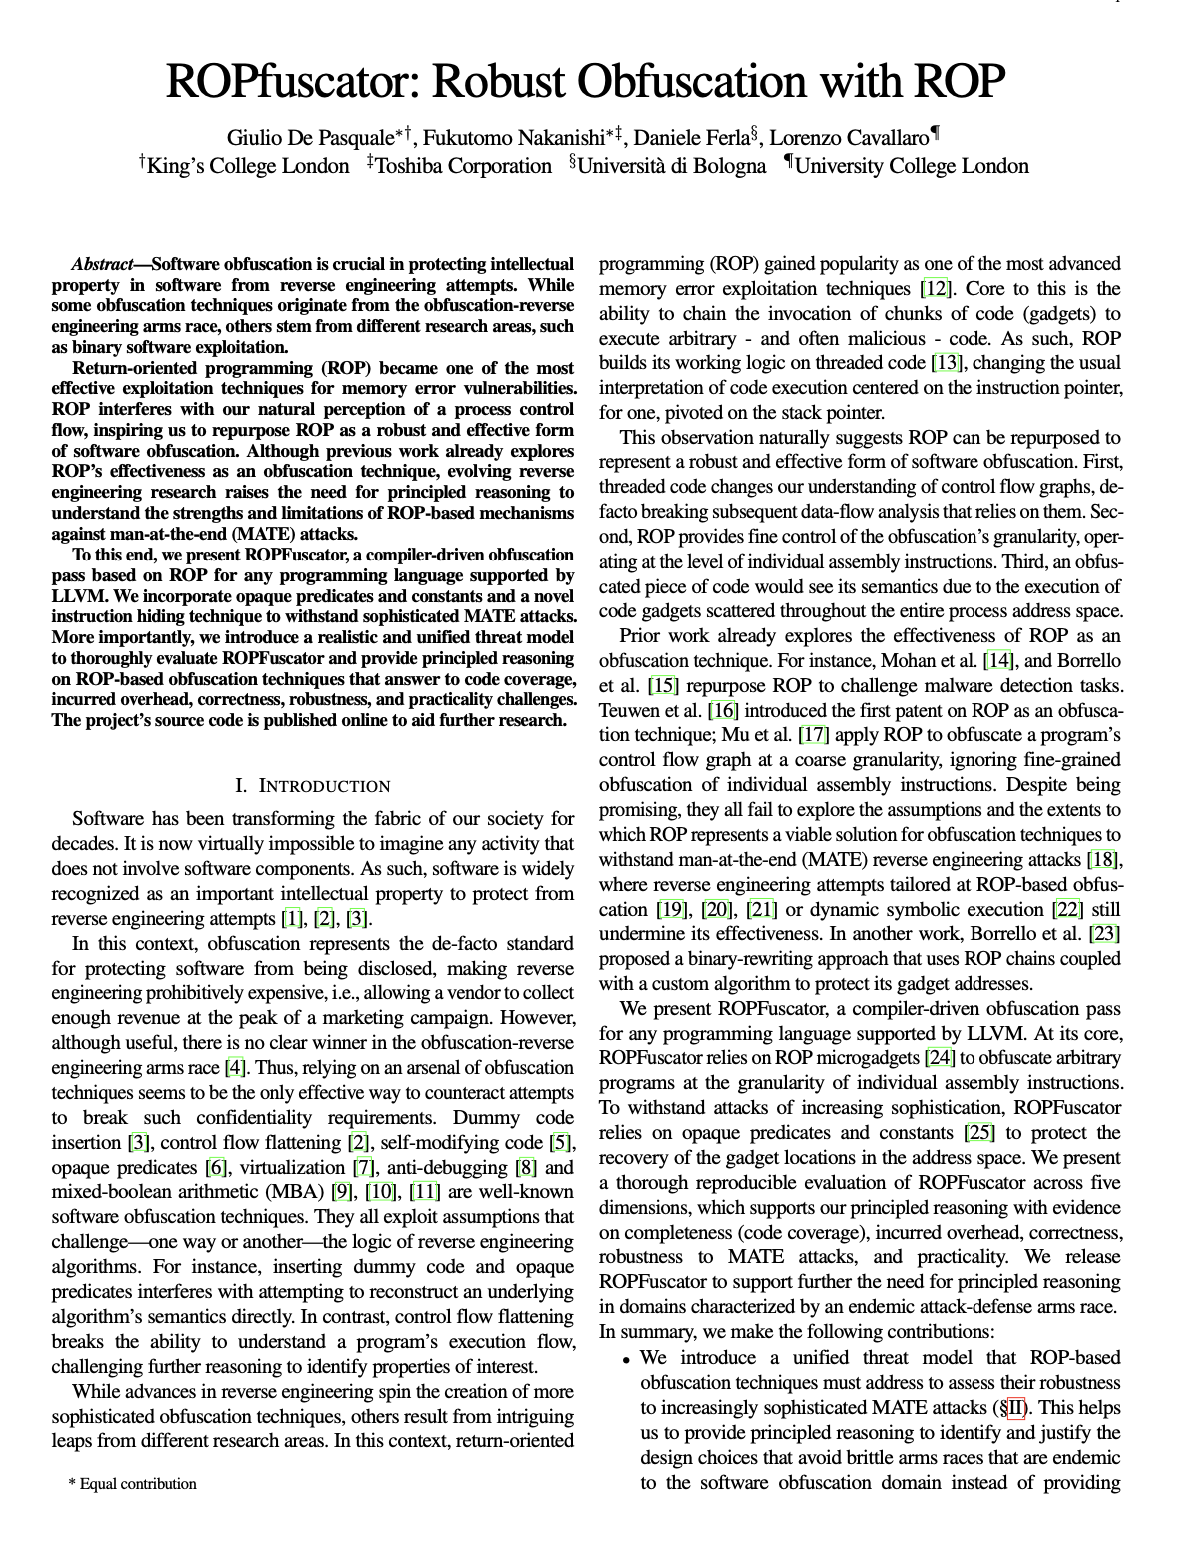 ropfuscator/ropfuscator
ROPfuscator C/C++ प्रोग्रामों के लिए ROP (रिटर्न-ओरिएंटेड प्रोग्रामिंग) का उपयोग करके एक बारीक-दानेदार कोड अस्पष्टीकरण (code obfuscation) फ्रेमवर्क…








