
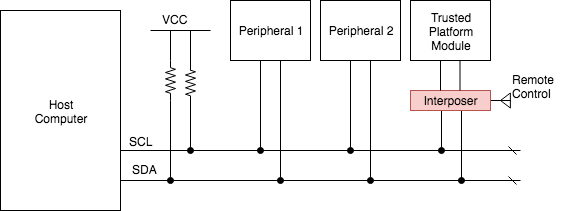
TPM Genie एक I2C बस इंटरपोज़र है जो डिस्क्रीट ट्रस्टेड प्लेटफॉर्म मॉड्यूल के लिए होता है।

TPM Genie को ट्रस्टेड प्लेटफ़ॉर्म मॉड्यूल (TPM) की भेद्यता अनुसंधान में सहायता के लिए डिज़ाइन किया गया है। एक सीरियल बस इंटरपोज़र के रूप में, TPM Genie होस्ट मशीन और एक अलग TPM चिप के बीच I2C चैनल पर भेजे गए सभी ट्रैफ़िक को इंटरसेप्ट और संशोधित करने में सक्षम है।
अनुसंधान के अलावा, TPM Genie द्वारा प्रदर्शित खतरे के मॉडल के लिए हमलावर को इंटरपोज़र डिवाइस को प्रत्यारोपित करने के लिए प्रभावित मशीन तक अस्थायी भौतिक पहुंच की आवश्यकता होगी। ऐसा हमला "एविल मेड" परिदृश्य में, TPM सक्षम एंटरप्राइज़ सर्वर वाले डेटासेंटर में एक दुष्ट कर्मचारी द्वारा, या NSA ANT कैटलॉग में पाए गए हार्डवेयर इम्प्लांट्स की शैली में आपूर्ति श्रृंखला रुकावट हमले द्वारा किया जा सकता है।
कई अलग-अलग TPM को एक डॉटर कार्ड पर लाया जाता है जो एक साधारण हेडर या सॉकेट के माध्यम से मुख्य बोर्ड से जुड़ा होता है। परिणामस्वरूप, एक इंटरपोज़र को प्रत्यारोपित करने की प्रक्रिया काफी सीधी है क्योंकि इसके लिए हमलावर को कोई सर्किट संशोधन हमला करने की आवश्यकता नहीं होगी। इम्प्लांट को केवल कुछ सेकंड में स्थापित किया जा सकता है।
TPM Genie का व्यापक रूप से Infineon SLB9645 I2C TPM के साथ परीक्षण किया गया, जो TPM v1.2 प्रोटोकॉल विनिर्देश का अनुपालन करता है।
यह उपकरण मुख्य रूप से TPM प्रतिक्रिया पैकेटों में हेरफेर करने के लिए विकसित किया गया था ताकि होस्ट-साइड TPM ड्राइवरों में पार्सिंग बग ट्रिगर हो सकें। ये बग Linux कर्नेल के साथ-साथ Tboot और Tianocore EDKII जैसे विभिन्न बूटलोडरों में पाए जा सकते हैं। इन कमजोरियों का लाभ उठाकर, एक हमलावर होस्ट मशीन से समझौता कर सकता है, जब वह पूरी तरह से मापी और प्रमाणित स्थिति में बूट हो चुकी हो।
TPM Genie PCR Extend संचालनों में मैन-इन-द-मिडल करने में भी सक्षम है, जो TPM के अधिकांश बताए गए उद्देश्यों को कमजोर करने की क्षमता प्रदान करता है: मापित बूट, दूरस्थ प्रमाणीकरण, और सीलबंद भंडारण। सामान्यतः, प्रमाणीकरण या अनसीलिंग विफल होनी चाहिए यदि हमलावर मापित बूट प्रक्रिया के किसी भी घटक को संशोधित करता है। हालांकि, इंटरपोज़र इन मापों को नकली बनाना संभव बनाता है, बस के पार प्रेषित होने पर PCR Extend ऑर्डिनल से जुड़े पेलोड को बदलकर।
इसके अतिरिक्त, TPM Genie Linux हार्डवेयर रैंडम नंबर जनरेटर को कमजोर कर सकता है। कुछ सिस्टमों पर, /dev/hwrng ट्रस्टेड प्लेटफ़ॉर्म मॉड्यूल से जुड़ा होता है, जिससे कैरेक्टर डिवाइस पर सभी रीड वास्तव में TPM चिप द्वारा रैंडम बाइट्स प्रदान करने का परिणाम होते हैं। इस तरह, इंटरपोज़र प्लेटफ़ॉर्म के RNG को सूक्ष्म रूप से बदल सकता है जो होस्ट पर क्रिप्टोग्राफ़िक संचालनों को क्षीण कर सकता है।
अंत में, TPM Genie का उपयोग केवल बस को सूँघने के लिए किया जा सकता है ताकि रहस्यों को कैप्चर किया जा सके, जैसे कि OIAP और OSAP कमांड से जुड़ा सत्र डेटा। और नाममात्र अतिरिक्त इंजीनियरिंग प्रयास के साथ, TPM Genie को एंडोर्समेंट की को नकली बनाने, AuthData का नियंत्रण प्राप्त करने और ऑथराइज़ेशन सत्र HMAC की पुनर्गणना करने में सक्षम होना चाहिए। (इसके बारे में अधिक जानकारी मेरे व्हाइटपेपर में। मैं वादा करता हूँ कि मैं इसे जल्द ही लागू करूंगा।)








