
 0liverflow/cve2poc
CVE2PoC एक उपकरण है जो पैठ परीक्षकों, बग शिकारियों और सुरक्षा शोधकर्ताओं को किसी CVE ID से संबंधित सार्वजनिक एक्सप्लॉइट या PoC शीघ्रता से खोजने में मदद करता है



CVE2PoC एक टूल है जो पेनिट्रेशन टेस्टर्स, बग हंटर्स और सुरक्षा शोधकर्ताओं को किसी CVE ID से संबंधित सार्वजनिक एक्सप्लॉइट्स, Proof-of-Concepts (PoCs) और एडवाइज़रीज़ को शीघ्रता से खोजने में सहायता करता है।
CVE2PoC को pipx या uv का उपयोग करके इंस्टॉल किया जा सकता है।
pipx install git+https://github.com/0liverFlow/cve2poc
uv tool install git+https://github.com/0liverFlow/CVE2PoC
uvx git+https://github.com/0liverFlow/CVE2PoC
CVE2PoC का उपयोग सरल है। आप इसे केवल एक CVE ID निर्दिष्ट करके उपयोग कर सकते हैं।
टूल की विशेषताओं को बेहतर ढंग से समझने के लिए नीचे दिए गए सहायता मेनू और प्रदर्शन अनुभाग को देखें।
usage: cve2poc.py [-h] [-x] [-d] [-f FILE] [-o OUTPUT] [-l LANGUAGE] [--limit LIMIT] [-t] [--labs CVE ID]
                  [--bugbounty-reports CVE ID] [--mitigations CVE ID] [--cve2cpe CVE ID] [--cpe2cve CPE] [-s FILE]
                  [--api-keys] [--no-banner]
                  [cve]

A simple yet powerful tool to quickly find PoCs related to a CVE ID

positional arguments:
  cve                               CVE ID

options:
  -h, --help                        show this help message and exit
  -x , --examine                    Examine an exploit's README file
  -d, --description                 Display a CVE ID description
  -f FILE, --file FILE              Specify a file containing a list of CVE IDs
  -o OUTPUT, --output OUTPUT        Output directory to store the reports
  -l LANGUAGE, --language LANGUAGE  Filter PoCs by programming language
  --limit LIMIT                     Number of PoCs to display
  -t , --threads                    Number of concurrent threads
  --labs CVE ID                     Search pre-built docker environments and Hands-on labs related to a CVE ID
  --bugbounty-reports CVE ID        Search Bug Bounty reports related to a CVE ID
  --mitigations CVE ID              Remediation steps to fix a vulnerability
  --cve2cpe CVE ID                  Retrieve CPEs related to a CVE ID
  --cpe2cve CPE                     Retrieve CVEs related to a CPE
  -s FILE, --save FILE              Output file to save CPE2CVE results
  --api-keys                        Configure your GitHub and NVD API keys (Not required)
  --no-banner                       Remove banner
किसी CVE ID से संबंधित सार्वजनिक एक्सप्लॉइट खोजने के लिए यह कमांड चलाएँ:
cve2poc <CVE ID>
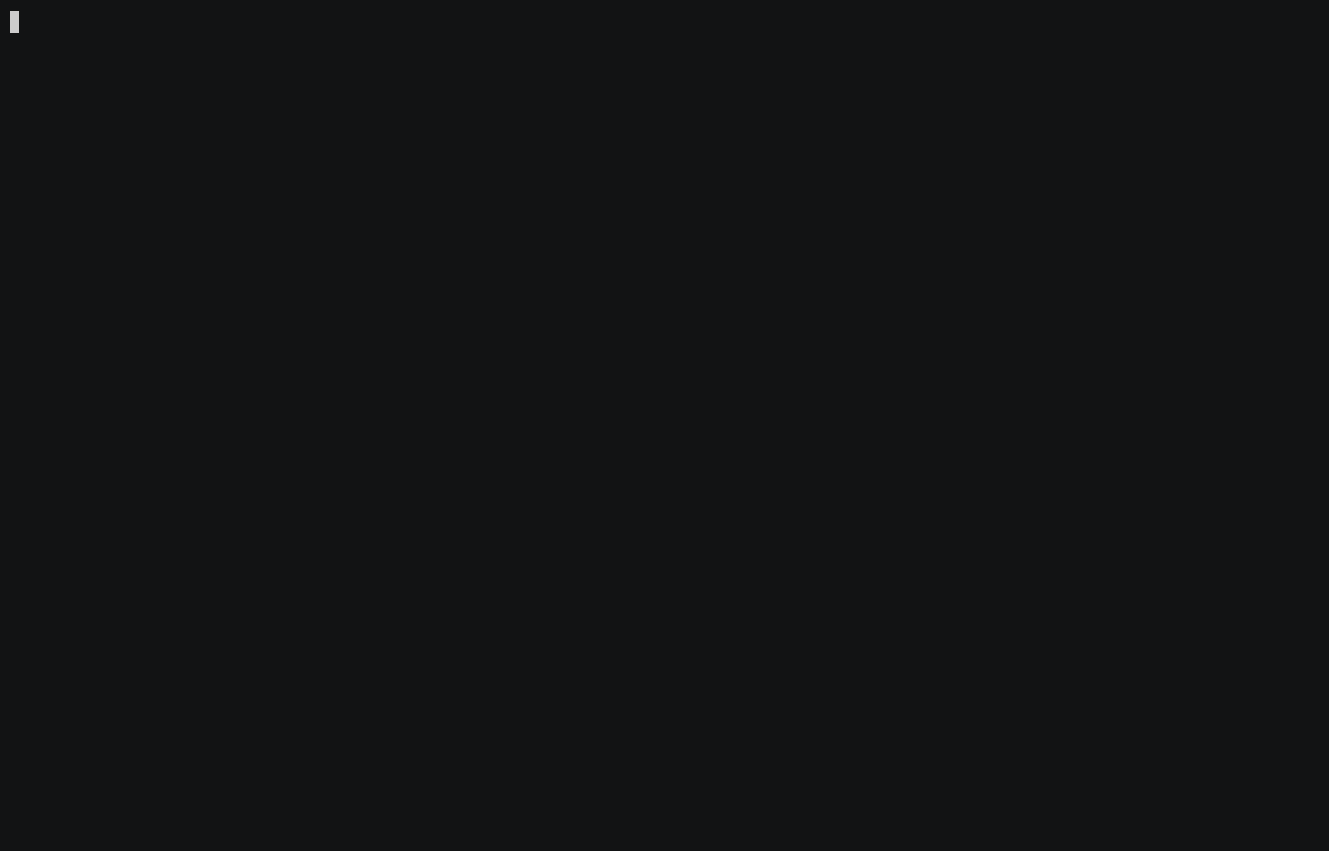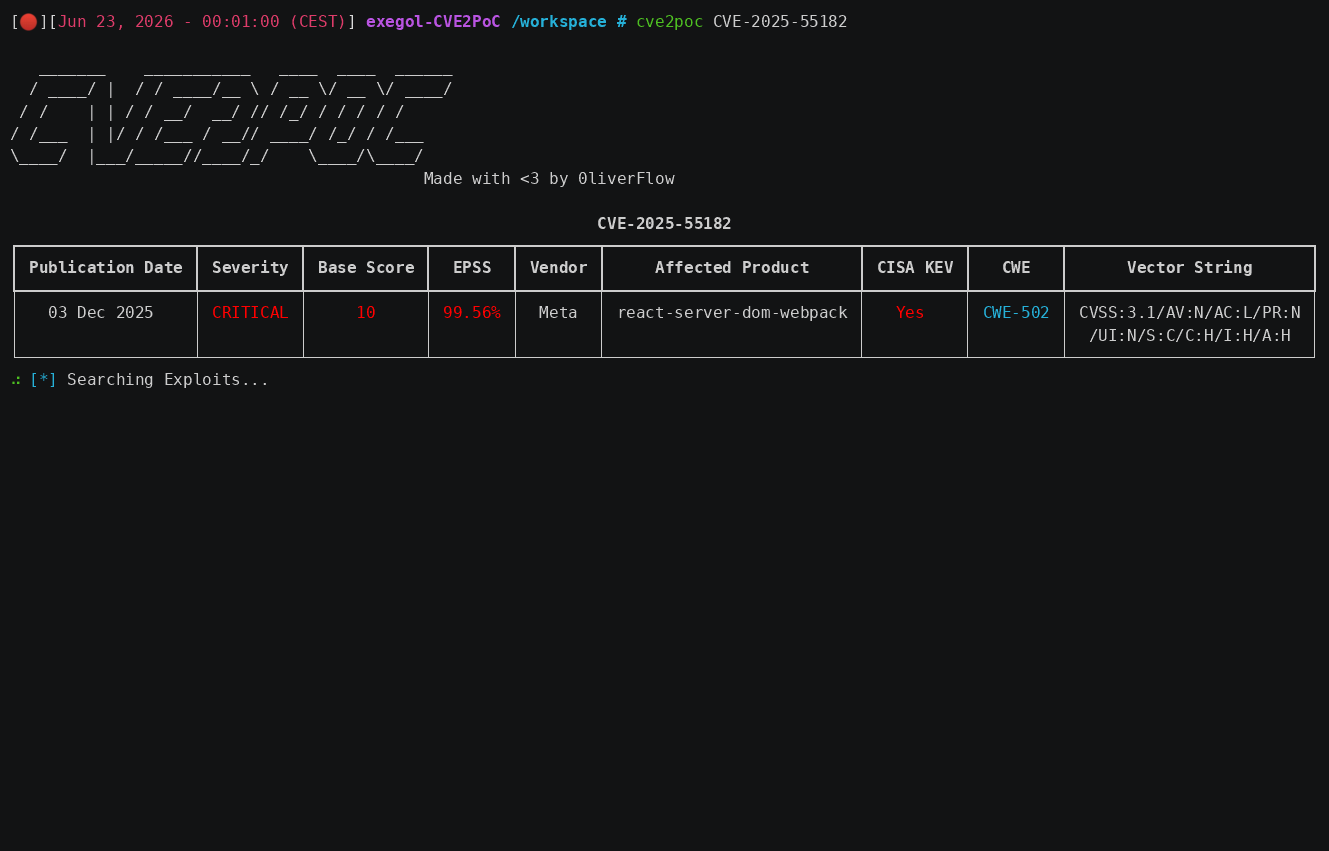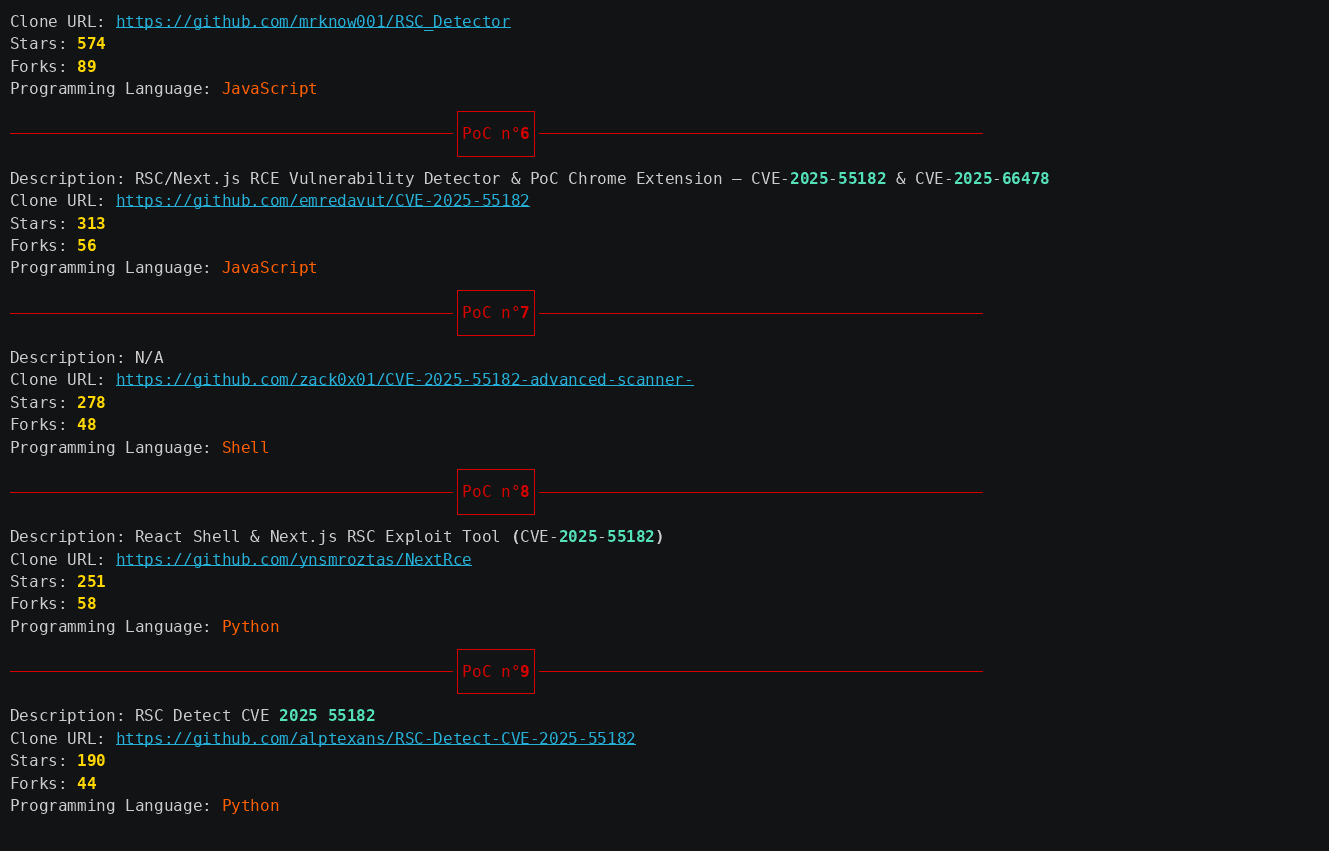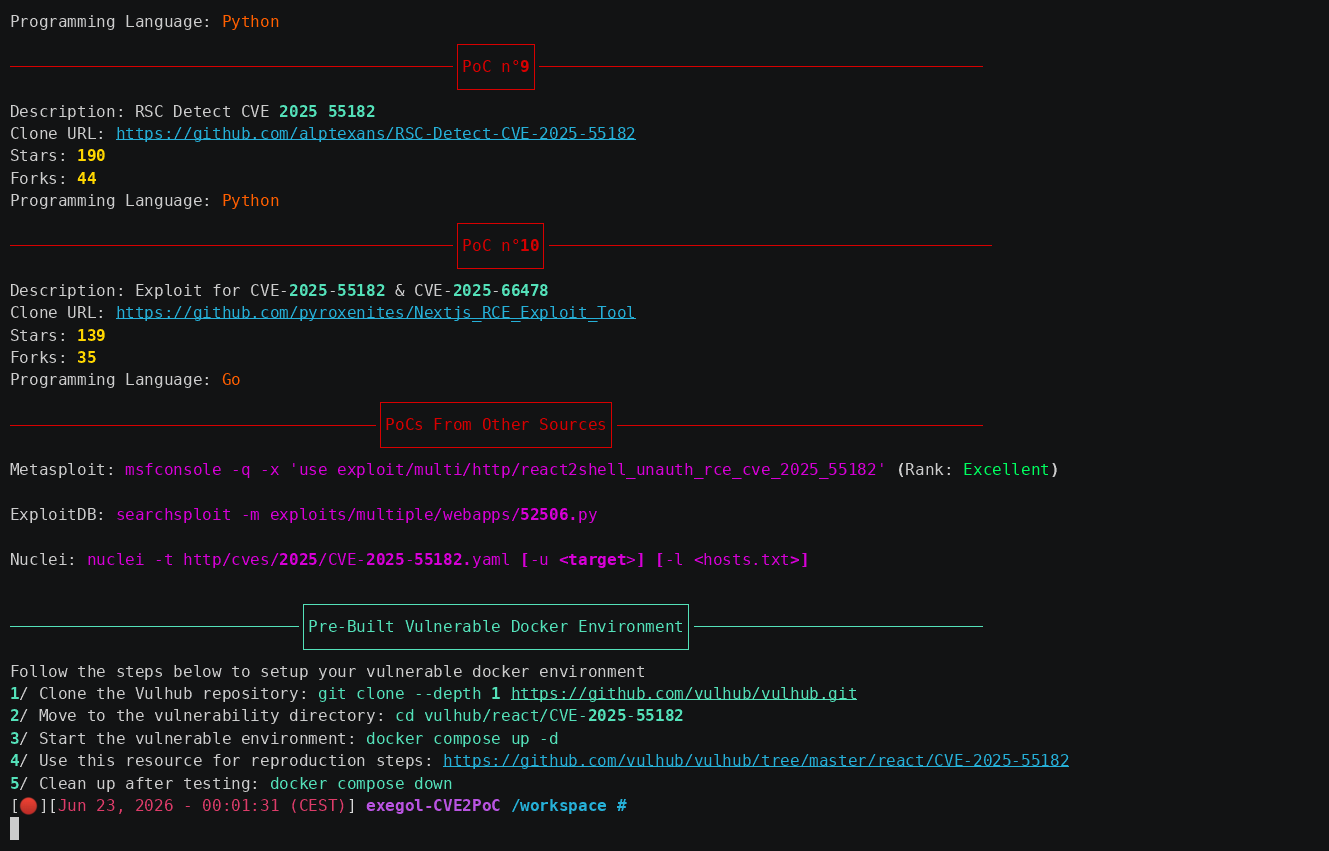
डिफ़ॉल्ट रूप से, टूल शीर्ष 10 exploits लौटाएगा, जिन्हें उनके stars और forks के आधार पर क्रमबद्ध किया गया है।
इसके अतिरिक्त, यह निर्दिष्ट CVE ID से संबंधित Metasploit modules, Nuclei templates और Exploit-DB exploits को खोजेगा।
कई CVEs को खोजने के लिए, -f फ़्लैग का उपयोग करके CVE IDs की सूची वाली एक फ़ाइल निर्दिष्ट करें (प्रति पंक्ति एक CVE):
cve2poc -f <file>
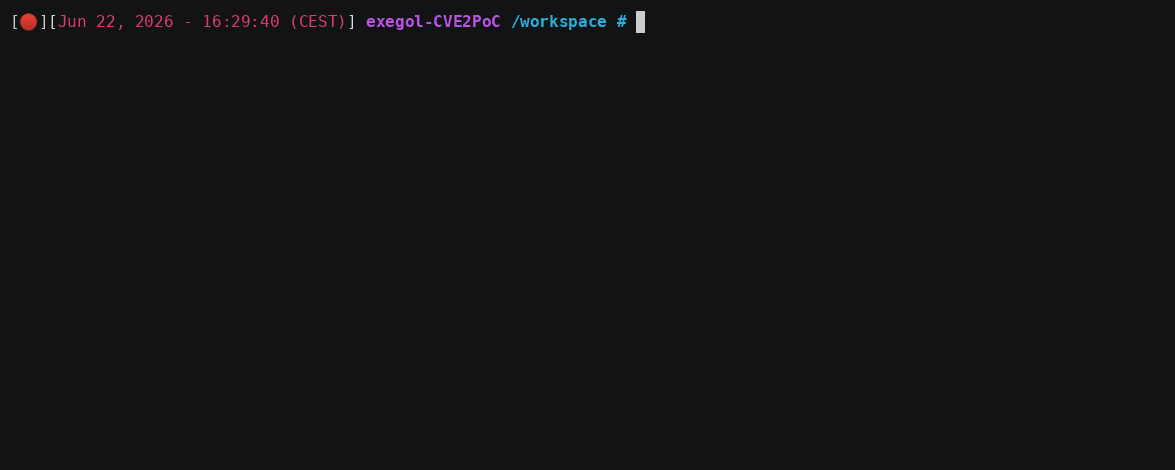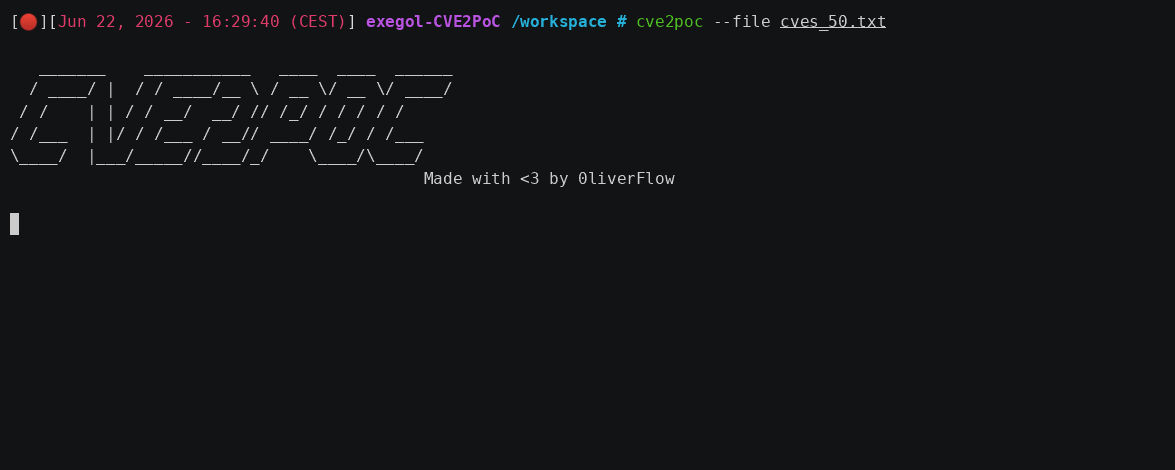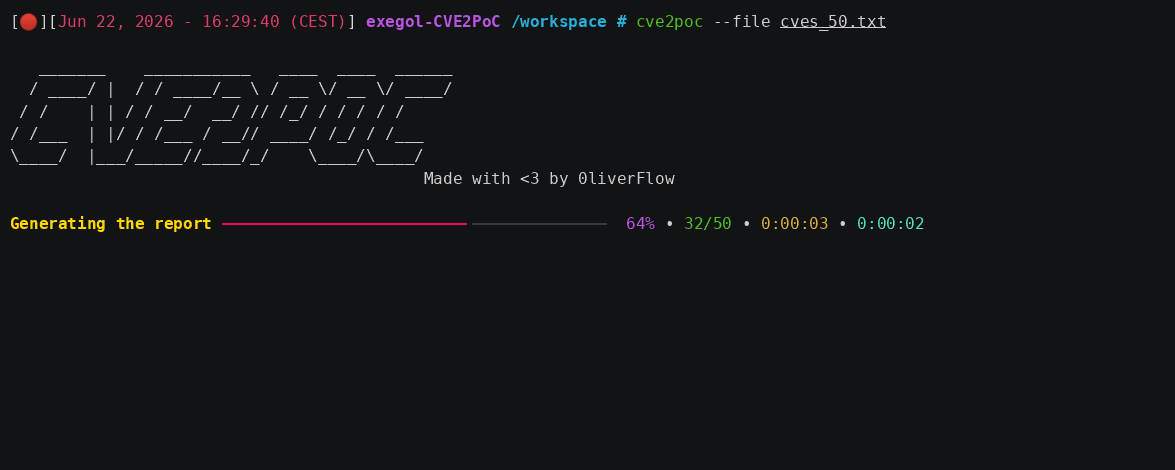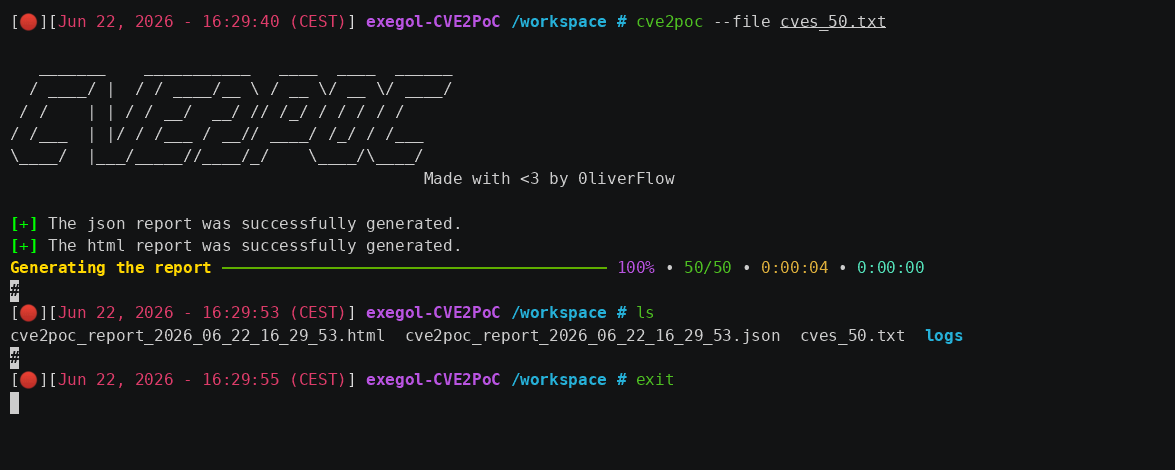
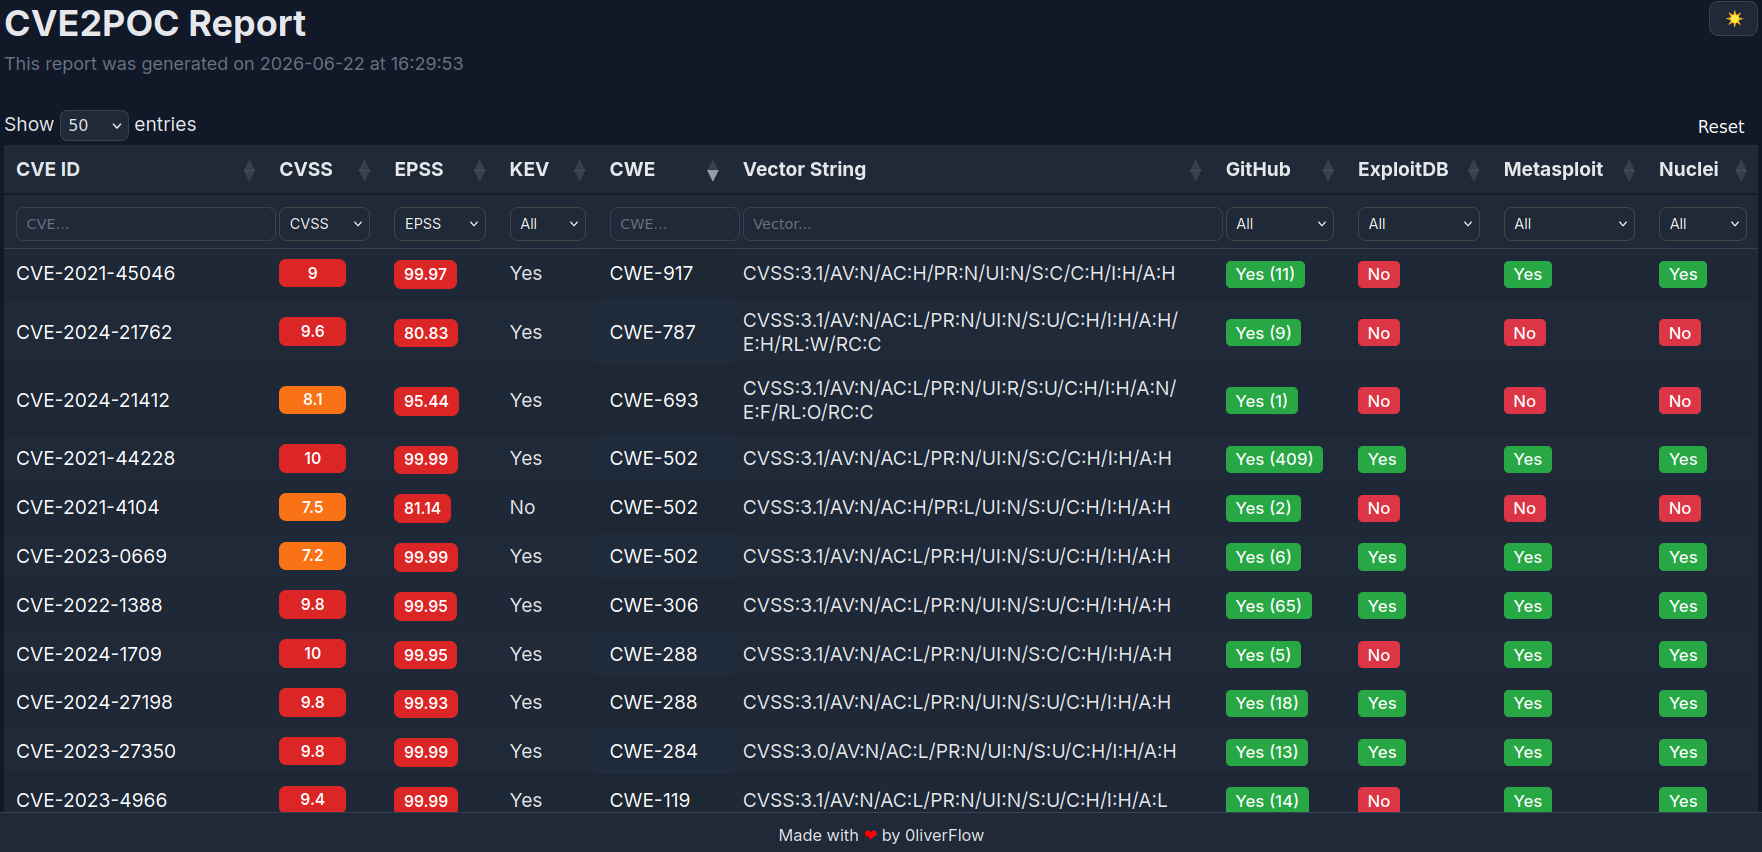
डिफ़ॉल्ट रूप से, CVE2PoC वर्तमान निर्देशिका में स्वचालित रूप से एक विस्तृत JSON और HTML रिपोर्ट उत्पन्न करता है।
भिन्न आउटपुट निर्देशिका का उपयोग करने के लिए,-oफ़्लैग का उपयोग करें।
इस सुविधा का परीक्षण करने के लिए, दिए गए sample files का उपयोग करें।
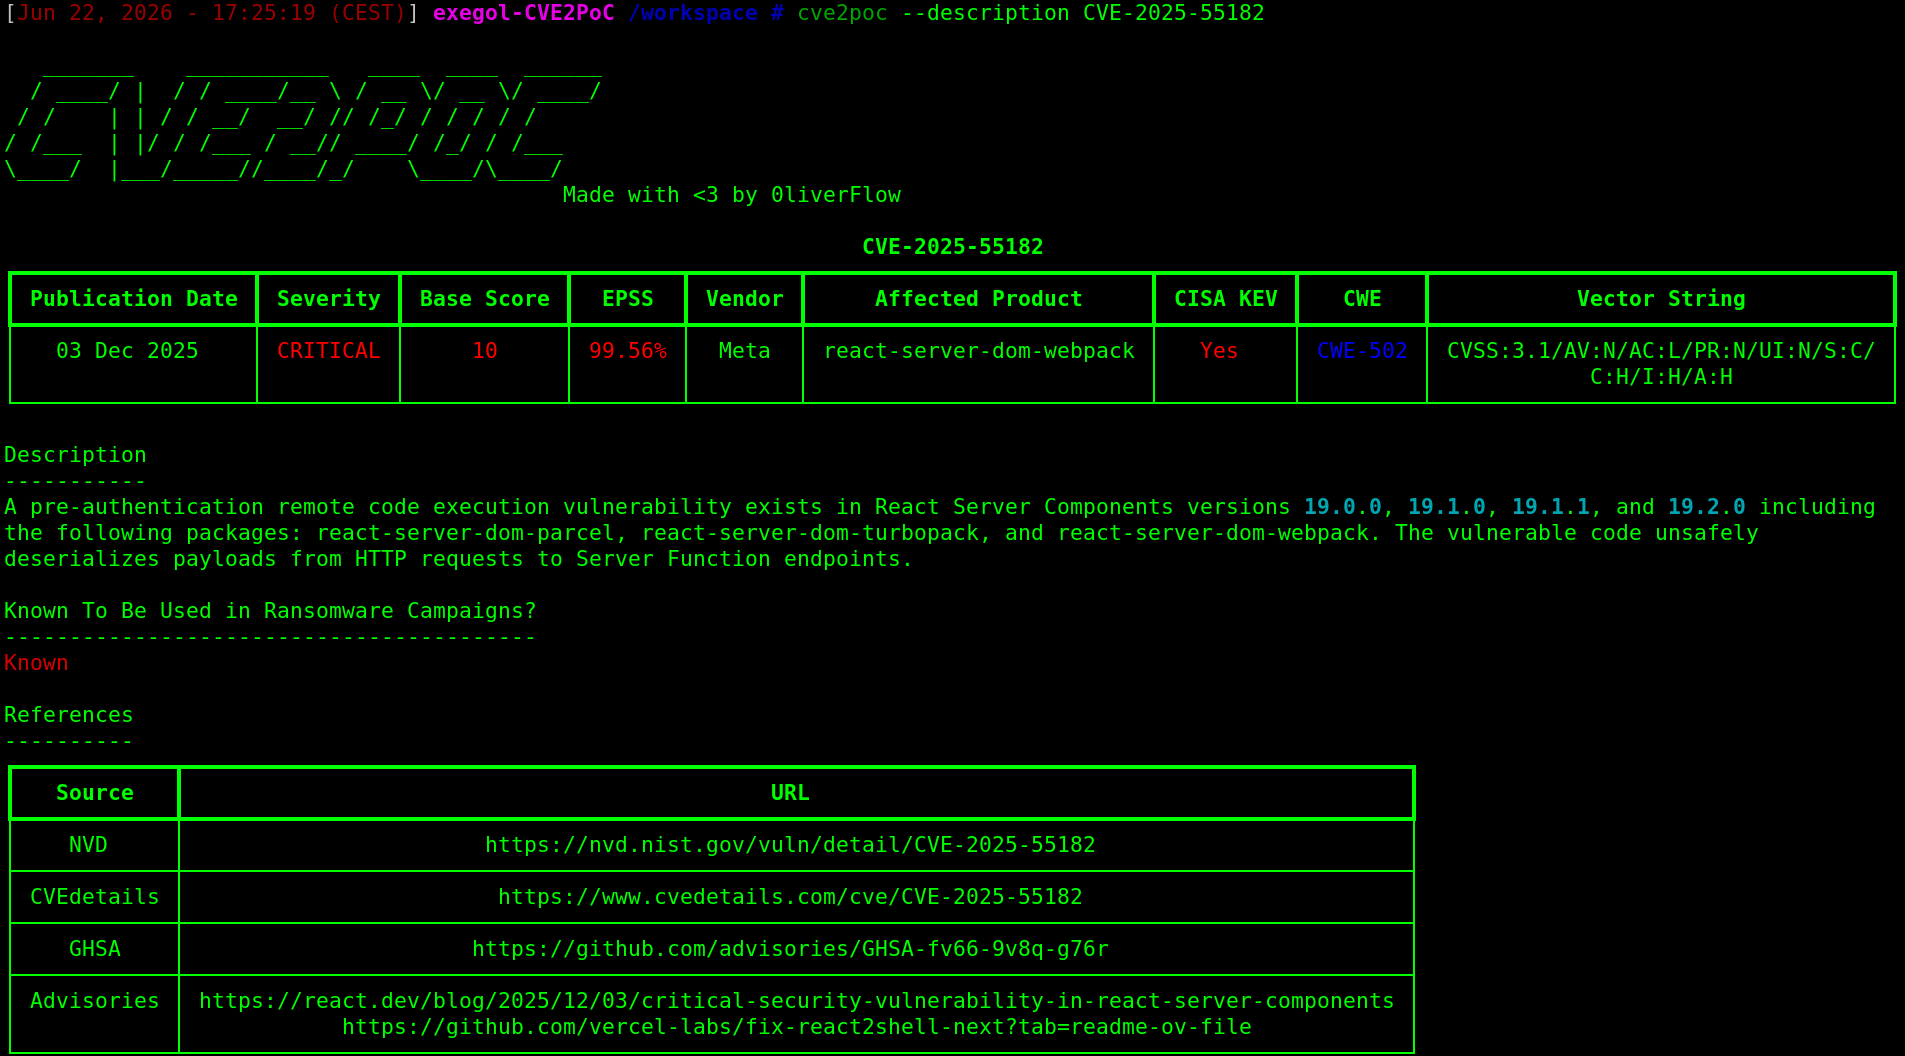
नीचे दिया गया कमांड एक CVE ID विवरण लौटाता है, साथ ही कमजोरी को बेहतर ढंग से समझने के लिए अतिरिक्त संदर्भ भी:
cve2poc --description <CVE ID>
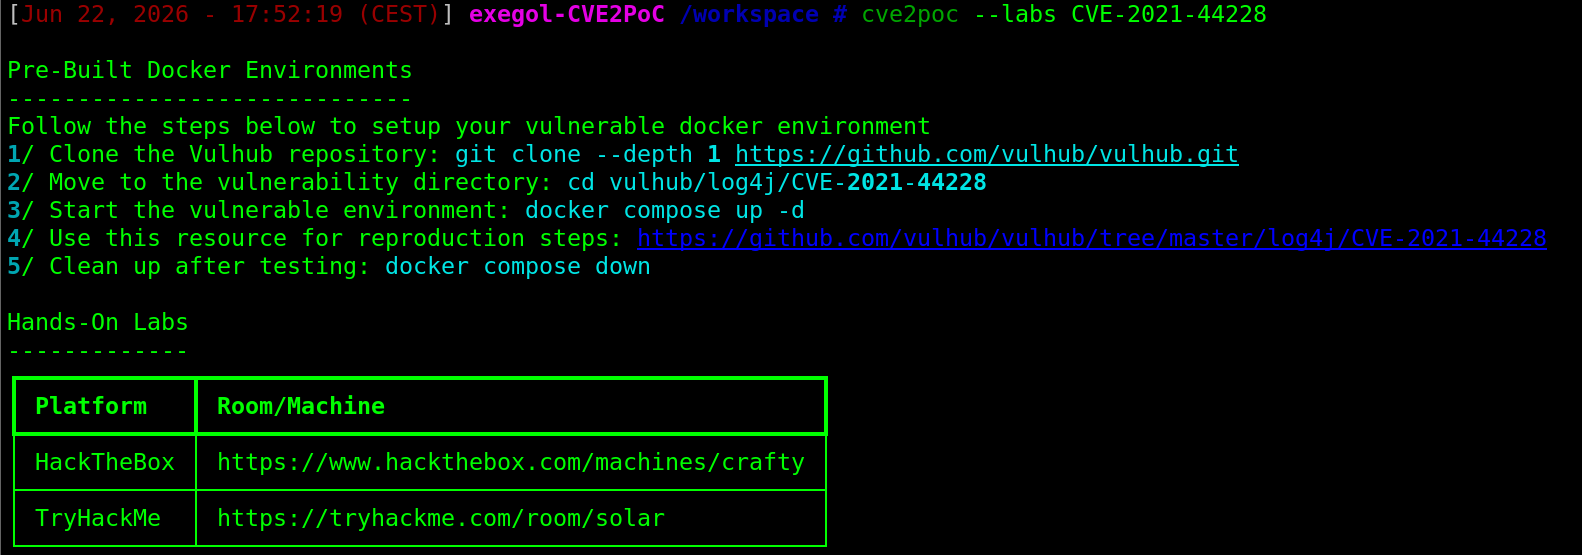
CVE2PoC का उपयोग तैयार Docker वातावरण और व्यावहारिक लैब्स खोजने के लिए किया जा सकता है, ताकि वास्तविक दुनिया के वातावरण में उपयोग करने से पहले exploits को सुरक्षित रूप से समझा और परखा जा सके, जिससे production में व्यवधान का जोखिम कम होता है।
cve2poc --labs <CVE ID>
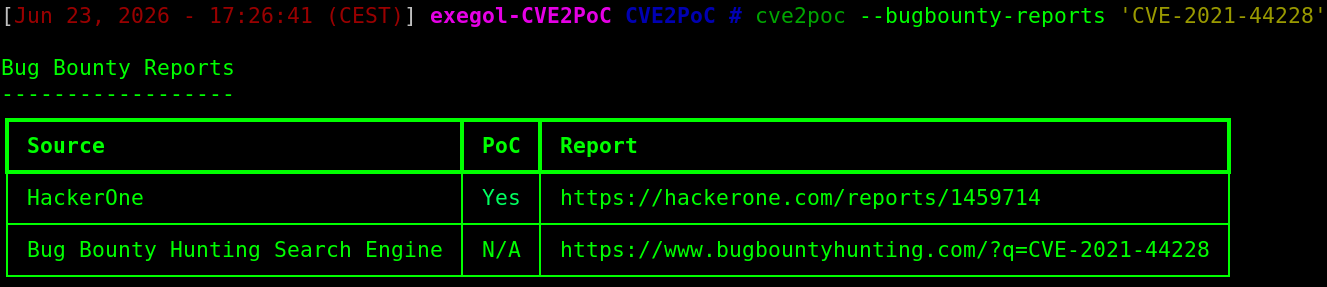
बग बाउंटी रिपोर्ट्स यह बेहतर ढंग से समझने में उपयोगी हो सकती हैं कि किसी CVE का वास्तविक जीवन परिदृश्यों में कैसे शोषण किया गया। इनमें PoC भी हो सकते हैं जो आपको कमजोरी को पुनः उत्पन्न करने में मदद कर सकते हैं।
cve2poc --bugbounty-reports <CVE ID>
किसी भेद्यता के लिए उपचार चरणों को शीघ्रता से पहचानने के लिए, इस कमांड का उपयोग करें:
cve2poc --mitigations <CVE ID>
CVE2PoC में एक सुविधा है जो आपको किसी विशिष्ट प्रोग्रामिंग भाषा में लिखे गए PoC खोजने में मदद कर सकती है। इसका उपयोग करने के लिए, यह कमांड चलाएँ:
cve2poc <CVE ID> --language <Programming Language>
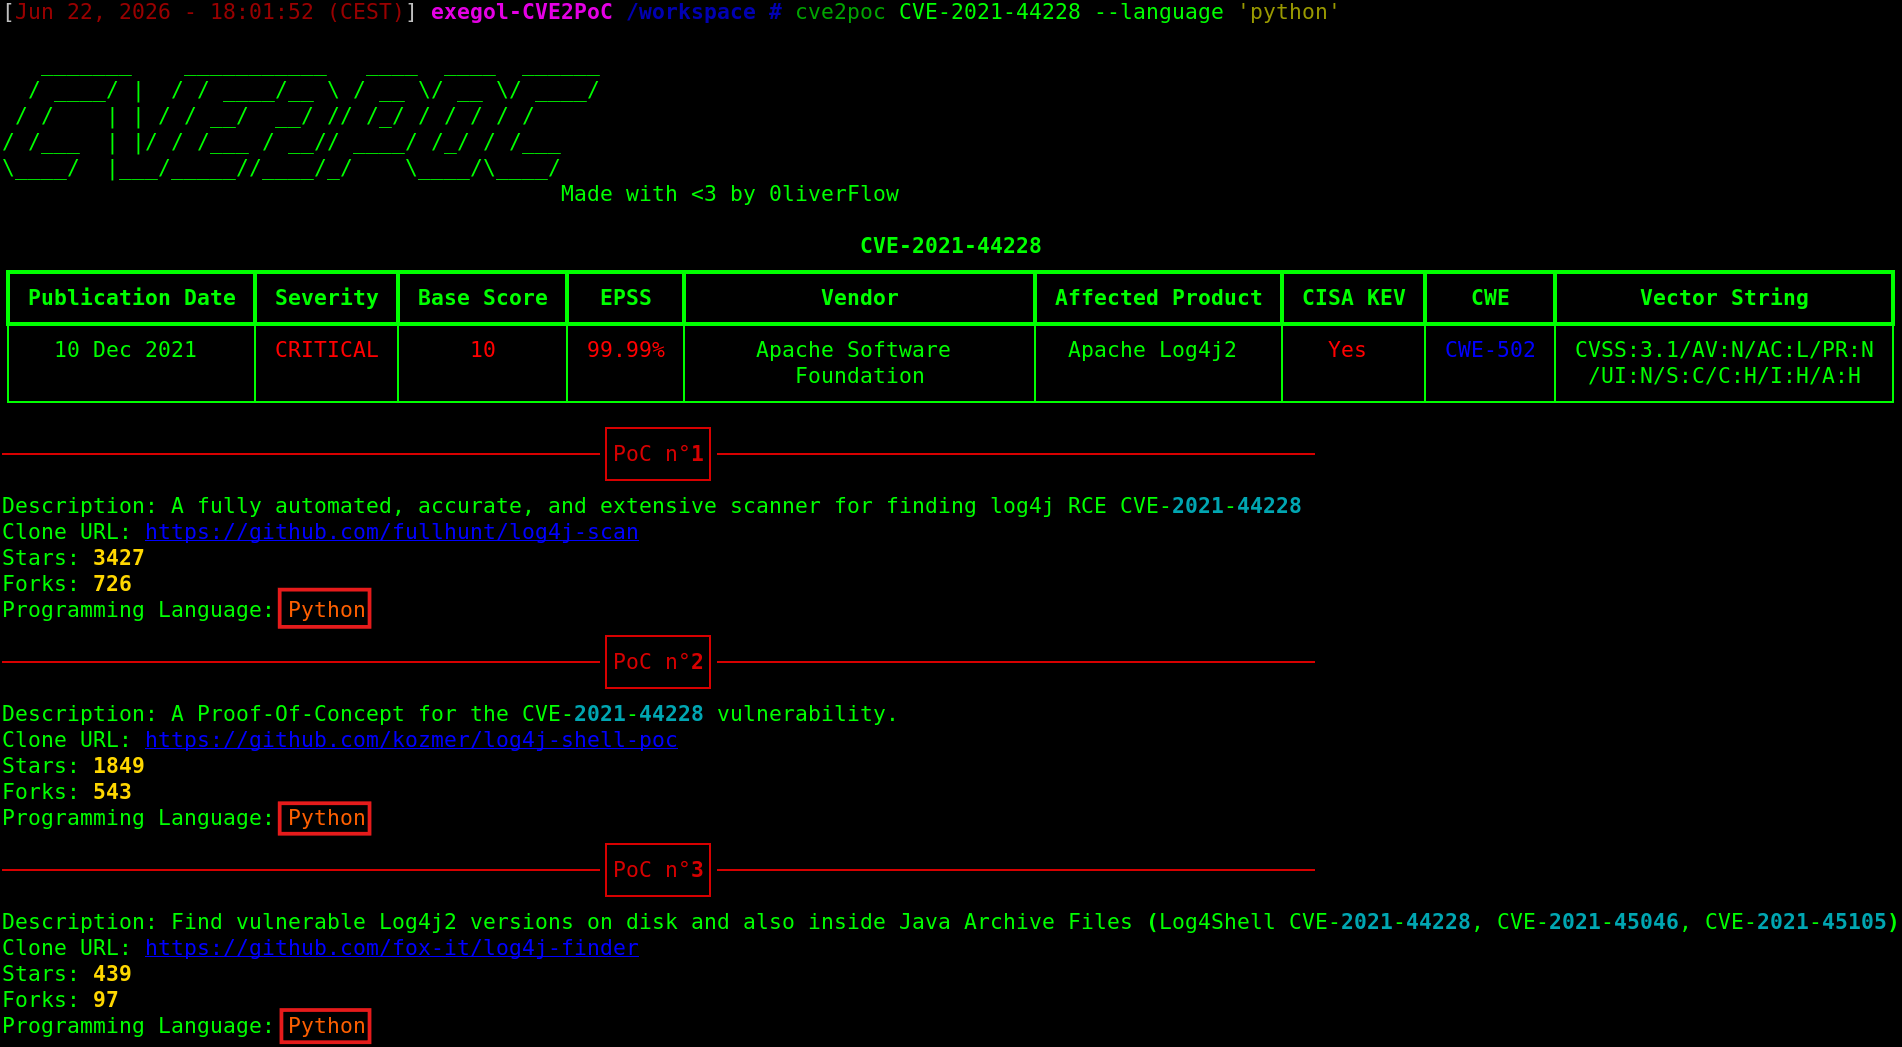
डिफ़ॉल्ट रूप से, CVE2PoC GitHub पर पाए गए शीर्ष 10 एक्सप्लॉइट्स लौटाता है। फिर भी, आप --limit फ़्लैग का उपयोग करके अधिक या कम एक्सप्लॉइट्स प्रदर्शित कर सकते हैं:
cve2poc <CVE ID> --limit <N>
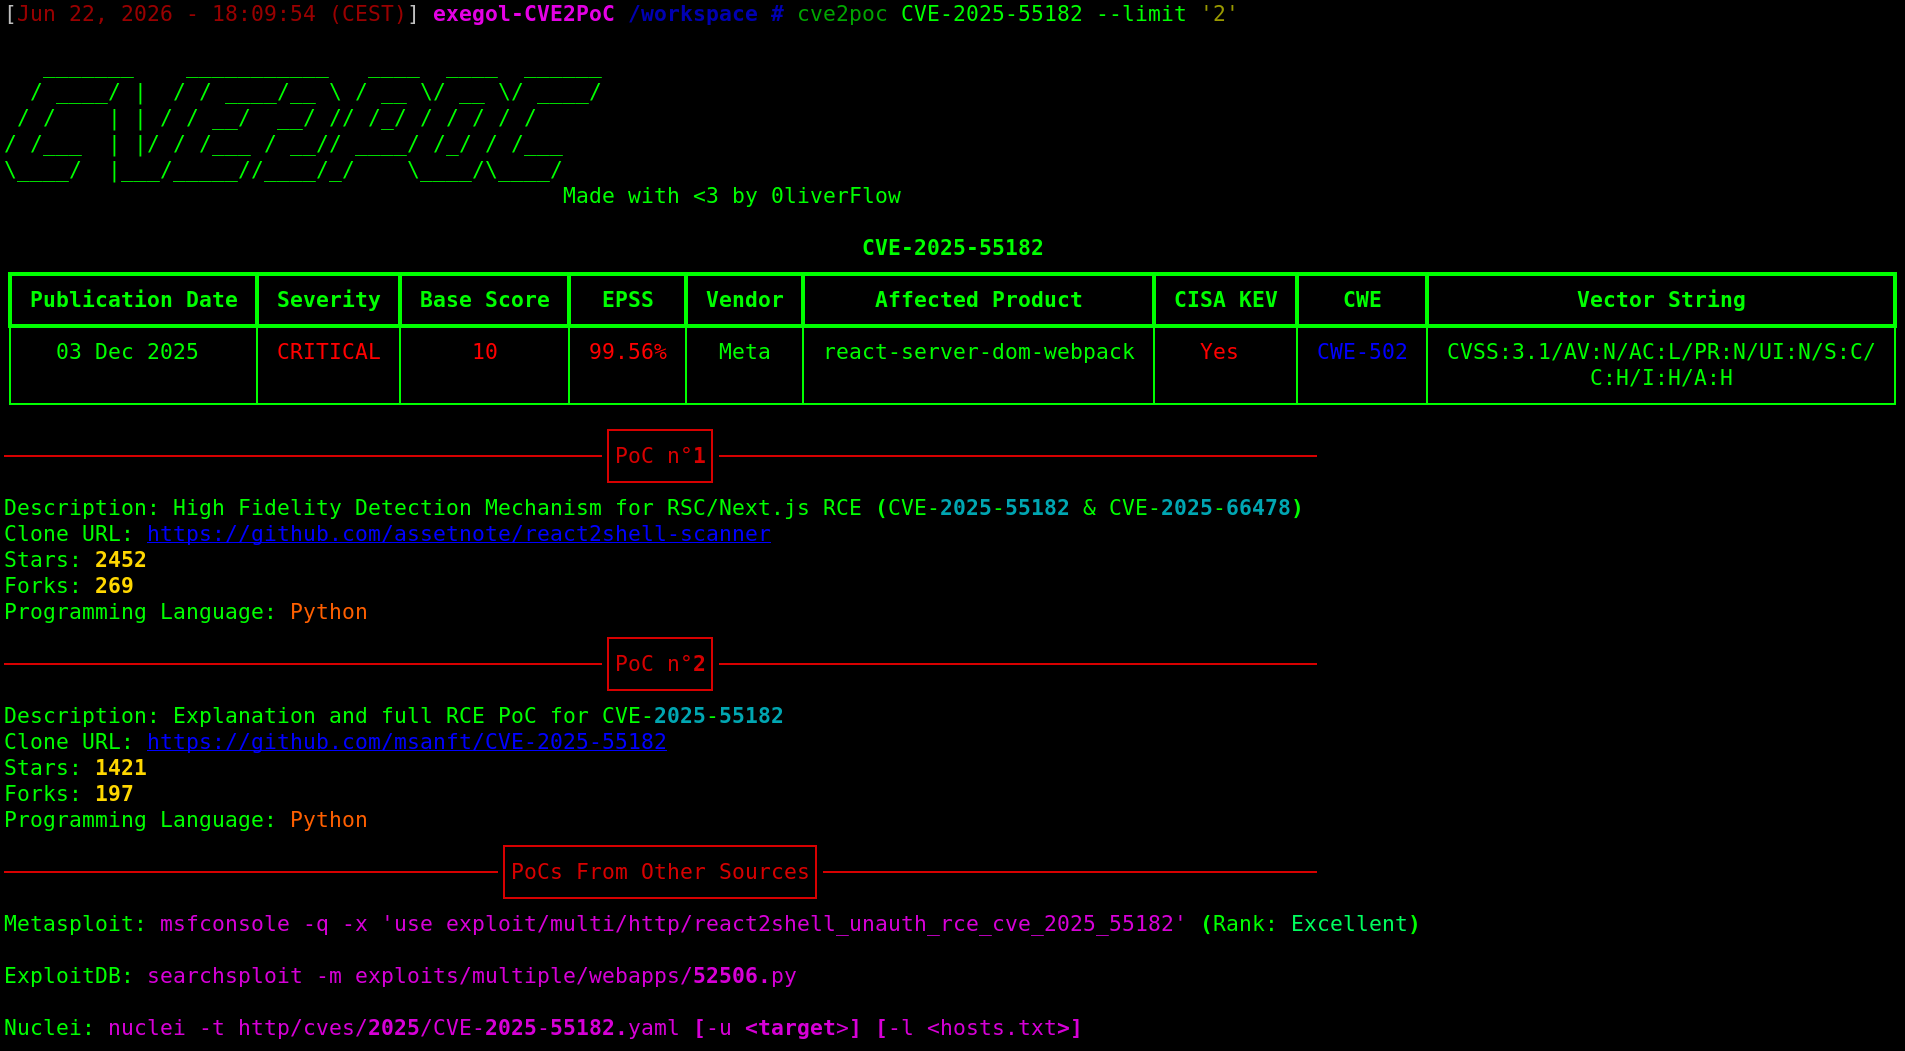
N 1 से अधिक या उसके बराबर होना चाहिए।







