
 #1

 viralmaniar/powershell-rat
Python-आधारित बैकडोर जो अटैचमेंट के माध्यम से डेटा निकालने के लिए Gmail का उपयोग करता है। यह RAT रेड टीम अभियानों के दौरान किसी भी Windows मशीनों को…
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J जावा एक्सप्लॉइट - WAF बायपास तरकीबें
 foxglovesec/potato
Windows स्थानीय विशेषाधिकार उन्नयन एक्सप्लॉइट जो NBNS स्पूफिंग, नकली WPAD प्रॉक्सी, और HTTP-to-SMB NTLM रिले का उपयोग करके NT AUTHORITY\SYSTEM एक्सेस…
 sighook/pixload
छवि पेलोड निर्माण/इंजेक्शन उपकरण
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 aniqfakhrul/powerview.py
पावरव्यू, स्टेरॉयड्स पर
 worawit/cve-2021-3156
Sudo Baron Samedit एक्सप्लॉइट
 safebreach-labs/pinjectra
Pinjectra एक C/C++ OOP-जैसी लाइब्रेरी है जो प्रोसेस इंजेक्शन तकनीकों को लागू करती है (Windows 10 64-bit पर ध्यान केंद्रित करते हुए)
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 और कर्नेल दुरुपयोग तकनीकें पेंटेस्टर्स के लिए
 boku7/loki
🧙♂️ स्क्रिप्ट-जैकिंग-असुरक्षित इलेक्ट्रॉन अनुप्रयोगों के लिए Node.js कमांड एवं नियंत्रण
 antoniococo/remotepotato0
Windows में उपयोगकर्ता से डोमेन एडमिन तक विशेषाधिकार वृद्धि।
 hatriot/token-priv
टोकन विशेषाधिकार अनुसंधान
 hackerhouse-opensource/iscsicpl_bypassuac
UAC बाईपास x64 Windows 7 - 11 के लिए
 klezvirus/cve-2021-40444
CVE-2021-40444 - पूरी तरह से हथियारबद्ध Microsoft Office Word RCE एक्सप्लॉइट
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 tanc7/exocet-av-evasion
EXOCET - AV-एवेडिंग, अनडिटेक्टेबल, पेलोड वितरण उपकरण
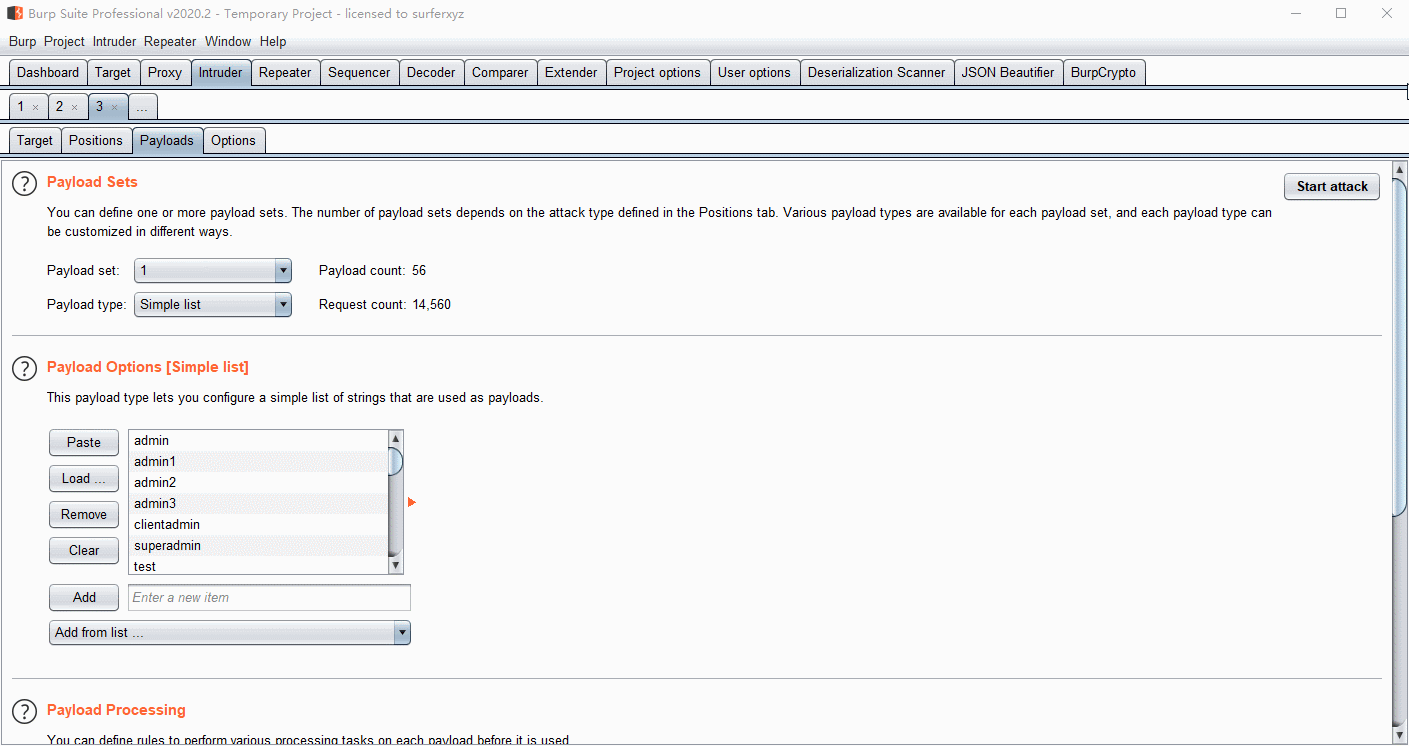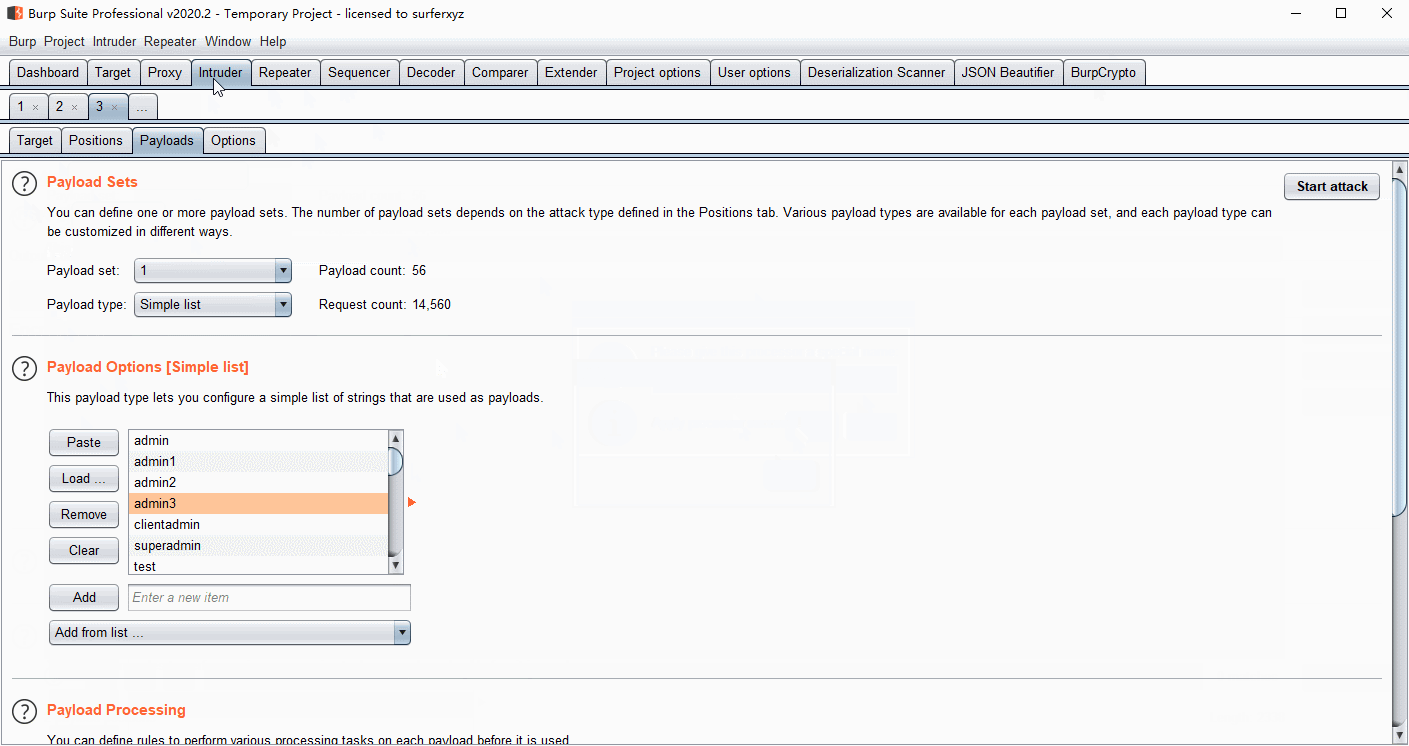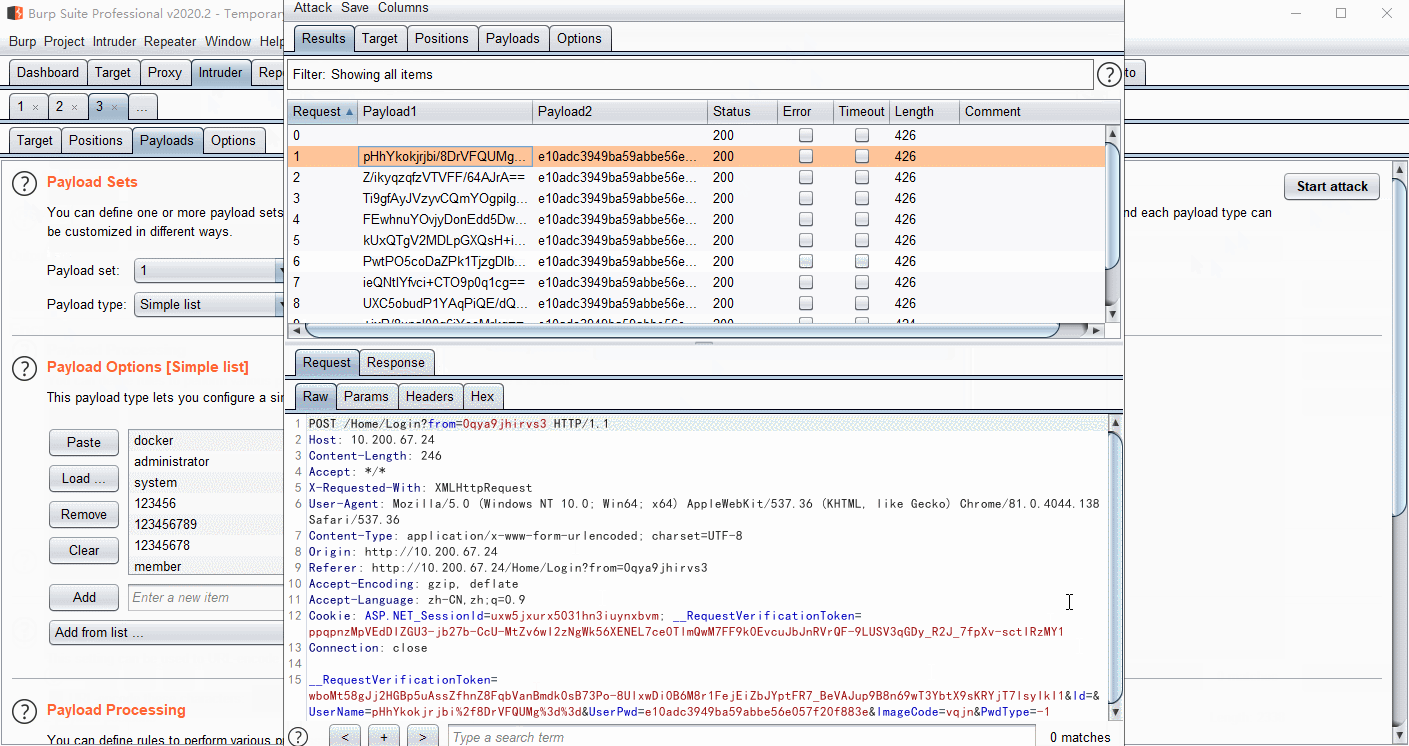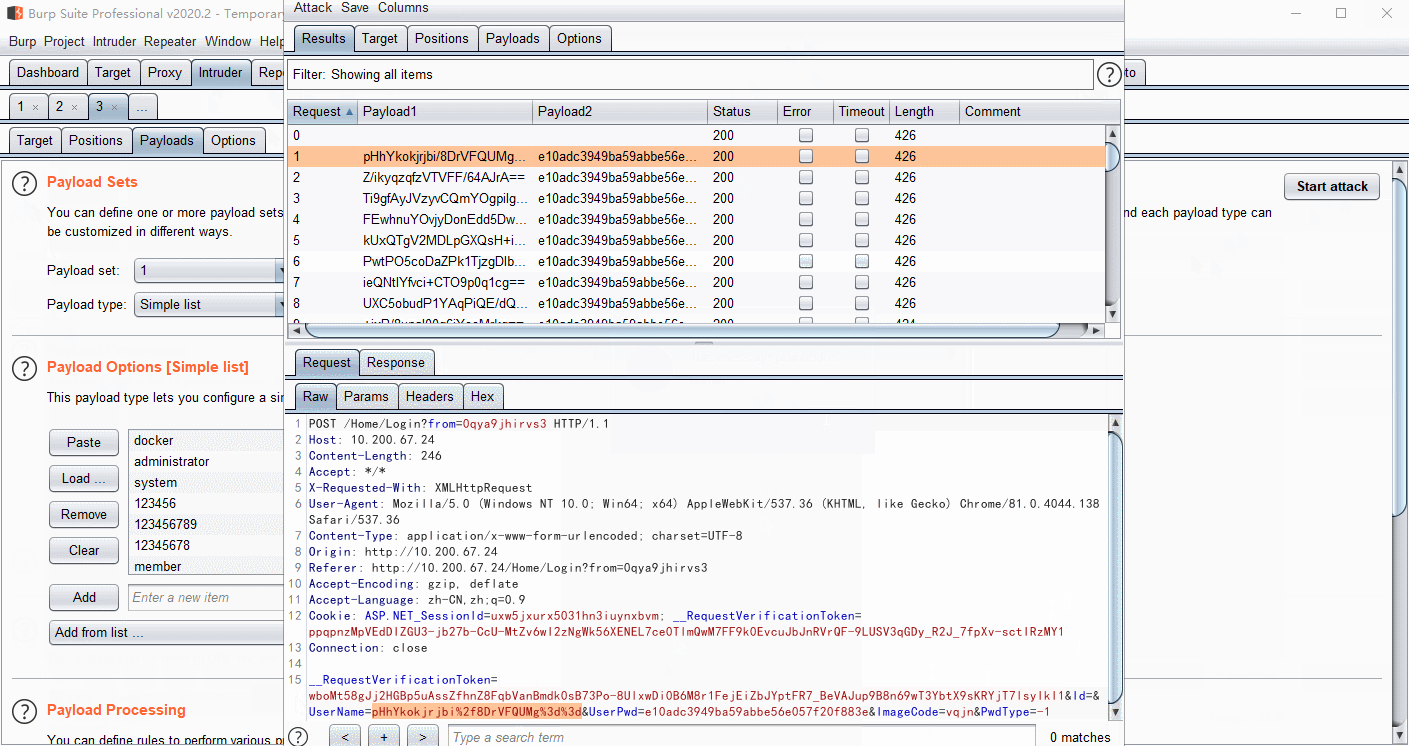 whwlsfb/burpcrypto
BurpSuite प्लगइन AES, RSA, DES या कस्टम JS कोड के साथ पेलोड को एन्क्रिप्ट करने के लिए, जो वेब एप्लिकेशन सुरक्षा परीक्षण के दौरान फ्रंट-एंड…









