
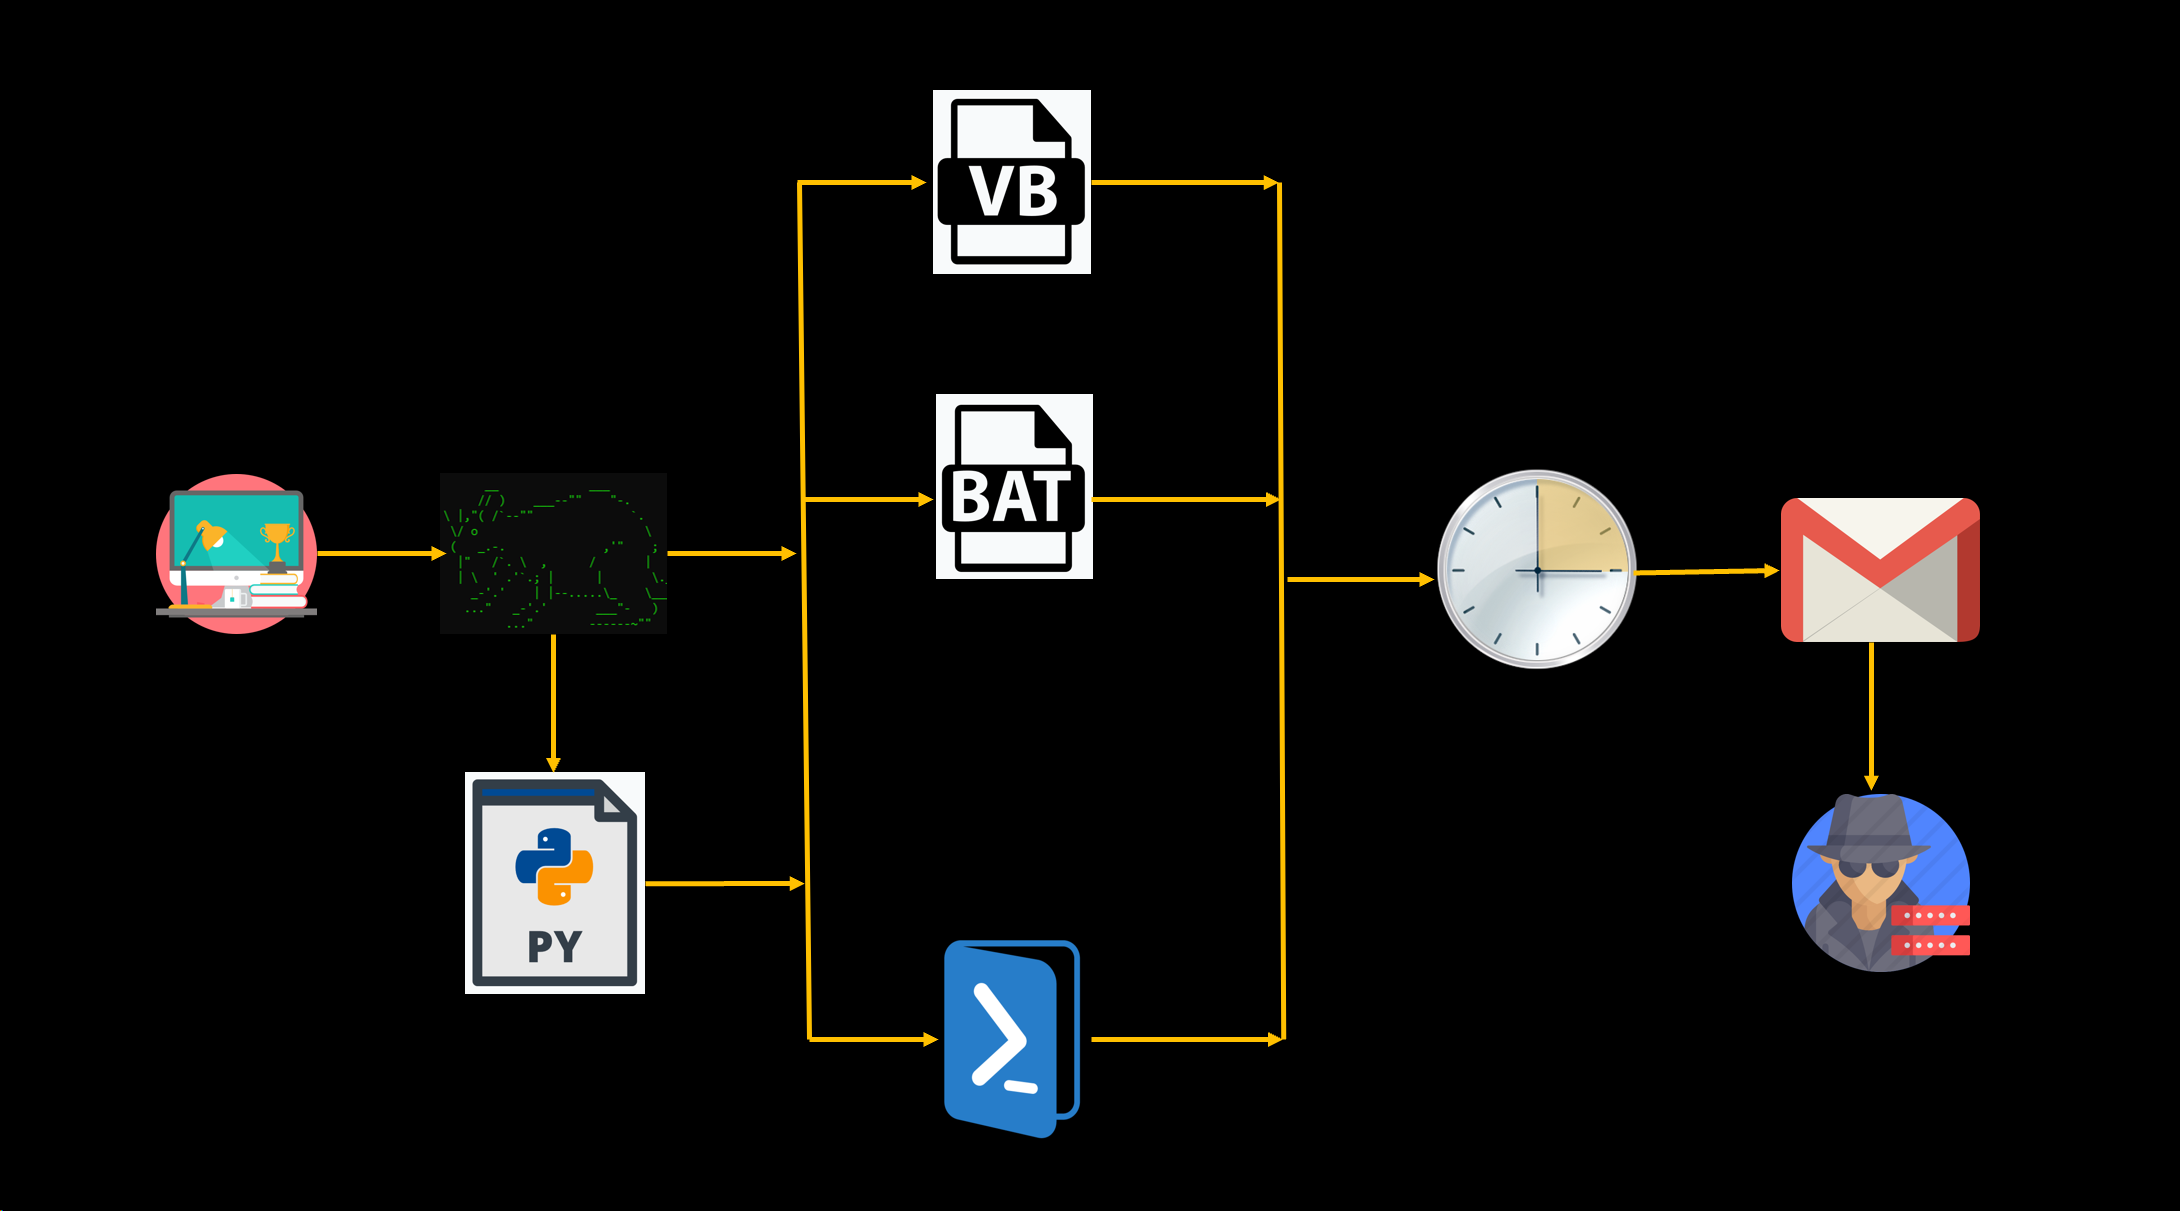
Python-आधारित बैकडोर जो अटैचमेंट के माध्यम से डेटा निकालने के लिए Gmail का उपयोग करता है। यह RAT रेड टीम अभियानों के दौरान किसी भी Windows मशीनों को बैकडोर करने में मदद करेगा। यह स्क्रीन कैप्चर के माध्यम से उपयोगकर्ता गतिविधि को ट्रैक करता है और इसे ई-मेल अटैचमेंट के रूप में हमलावर को भेजता है।
Python-आधारित बैकडोर जो डेटा को ईमेल अटैचमेंट के रूप में निकालने के लिए Gmail का उपयोग करता है।
यह RAT रेड टीम अभियानों के दौरान किसी को भी किसी भी Windows मशीन में बैकडोर लगाने में मदद करेगा। यह स्क्रीन कैप्चर का उपयोग करके उपयोगकर्ता गतिविधि को ट्रैक करता है और जानकारी को ईमेल अटैचमेंट के रूप में हमलावर को भेजता है।
नोट: कोड का यह टुकड़ा एंटी-वायरस (AV) सॉफ़्टवेयर द्वारा पूरी तरह से अज्ञात (FUD) है।
इस प्रोजेक्ट का उपयोग अवैध उद्देश्यों या उन सिस्टमों में हैकिंग के लिए नहीं किया जाना चाहिए जहाँ आपके पास अनुमति नहीं है, यह पूरी तरह से शैक्षिक उद्देश्यों और लोगों को प्रयोग करने के लिए है।
इस टूल के लिए कोई भी सुझाव या विचार स्वागत है - बस मुझे @ManiarViral पर ट्वीट करें।
Powershell-RAT के पहले रन पर उपयोगकर्ता को नीचे दिए गए विकल्प मिलेंगे:

Hail Mary विकल्प का उपयोग करके Windows मशीन में बैकडोर लगाना:

उपयोगकर्ता गतिविधि के स्क्रीनशॉट सफलतापूर्वक लेना:

Gmail का उपयोग करके ईमेल अटैचमेंट के रूप में डेटा निकाला गया:

PowershellRAT.py को Pyinstaller का उपयोग करके एक निष्पादन योग्य फ़ाइल में संकलित करें।
PyInstaller PyPI पर उपलब्ध है। आप इसे pip के माध्यम से स्थापित कर सकते हैं:
pip install pyinstaller
Mail.ps1 Powershell फ़ाइल में अपने खाते के लिए $username और $password वेरिएबल्स को संशोधित करें$msg.From और $msg.To.Add को फेंकने योग्य Gmail पते से संशोधित करेंदबाएँ 1: यह विकल्प Set-ExecutionPolicy Unrestricted का उपयोग करके निष्पादन नीति को अप्रतिबंधित पर सेट करता है। यह व्यवस्थापक मशीन पर उपयोगी है।
दबाएँ 2: यह Shoot.ps1 Powershell स्क्रिप्ट का उपयोग करके उपयोगकर्ता मशीन पर वर्तमान स्क्रीन का स्क्रीनशॉट लेता है।
दबाएँ 3: यह विकल्प schtasks का उपयोग करके उपयोगकर्ता मशीन में बैकडोर लगाता है और कार्य का नाम MicrosoftAntiVirusCriticalUpdatesCore पर सेट करता है।
दबाएँ 4: यह विकल्प Powershell का उपयोग करके उपयोगकर्ता मशीन से एक ईमेल भेजता है। यह डेटा निकालने के लिए अटैचमेंट के रूप में स्क्रीनशॉट भेजने के लिए Mail.ps1 फ़ाइल का उपयोग करता है।
दबाएँ 5: यह विकल्प schtasks का उपयोग करके उपयोगकर्ता मशीन में बैकडोर लगाता है और कार्य का नाम MicrosoftAntiVirusCriticalUpdatesUA पर सेट करता है।
दबाएँ 6: यह विकल्प छिपा रहने के लिए उपयोगकर्ता मशीन से स्क्रीनशॉट हटाता है।
दबाएँ 7: यह विकल्प schtasks का उपयोग करके उपयोगकर्ता मशीन में बैकडोर लगाता है और कार्य का नाम MicrosoftAntiVirusCriticalUpdatesDF पर सेट करता है।
दबाएँ 8: यह विकल्प कीबोर्ड पर एक बटन press 8 के साथ उपरोक्त सभी कार्य करता है। हमलावर को हर 5 मिनट में स्क्रीनशॉट के साथ ईमेल प्राप्त होगा। स्क्रीनशॉट 12 मिनट के बाद हटा दिए जाएँगे।
दबाएँ 9: प्रोग्राम से शालीनता से बाहर निकलें या Control+C दबाएँ।
Twitter: https://twitter.com/maniarviral LinkedIn: https://au.linkedin.com/in/viralmaniar

यह कार्य Creative Commons Attribution 4.0 International License के अंतर्गत लाइसेंस प्राप्त है।
योगदान करना चाहते हैं? कृपया इसे फोर्क करें और पुल रिक्वेस्ट भेजें।
इस टूल के लिए कोई भी सुझाव या विचार स्वागत है - बस मुझे @ManiarViral पर ट्वीट करें।








