
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 parrotsec/mimikatz
Windows क्रेडेंशियल्स (पासवर्ड, हैश, Kerberos टिकट) को मेमोरी से निकालने तथा pass-the-hash, pass-the-ticket और golden ticket हमले करने के लिए उपकरण
 zakirkun/guardian-cli
Guardian एक प्रोडक्शन-रेडी AI-संचालित पेनिट्रेशन टेस्टिंग ऑटोमेशन CLI टूल है जो Google Gemini और LangChain का उपयोग करके बुद्धिमान, चरण-दर-चरण…
 nccgroup/redsnarf
RedSnarf एक pen-testing / red-teaming टूल है जो Windows वातावरण के लिए है।
 0xinfection/tidos-framework
आक्रामक मैन्युअल वेब एप्लिकेशन पेनिट्रेशन टेस्टिंग फ्रेमवर्क।
 hakluke/weaponised-xss-payloads
XSS पेलोड जो alert(1) को P1 में बदलने के लिए डिज़ाइन किए गए हैं
 christophetd/log4shell-vulnerable-app
Spring Boot वेब एप्लिकेशन जो Log4Shell (CVE-2021-44228) के लिए संवेदनशील है।
 xairy/vmware-exploitation
VMware एस्केप एक्सप्लॉइट्स से संबंधित लिंक्स का संग्रह
 dirkjanm/cve-2020-1472
Zerologon के लिए प्रमाण-अवधारणा - सभी शोध श्रेय Secura के Tom Tervoort को जाता है
 nhas/reverse_ssh
SSH-आधारित रिवर्स शेल प्रबंधन उपकरण जिसमें मूल SCP/SFTP समर्थन, एकाधिक ट्रांसपोर्ट प्रोटोकॉल, Windows DLL जनरेशन, और रेड टीम संचालन के लिए फाइललेस…
 sweetsoftware/ares
पायथन बॉटनेट और बैकडोर
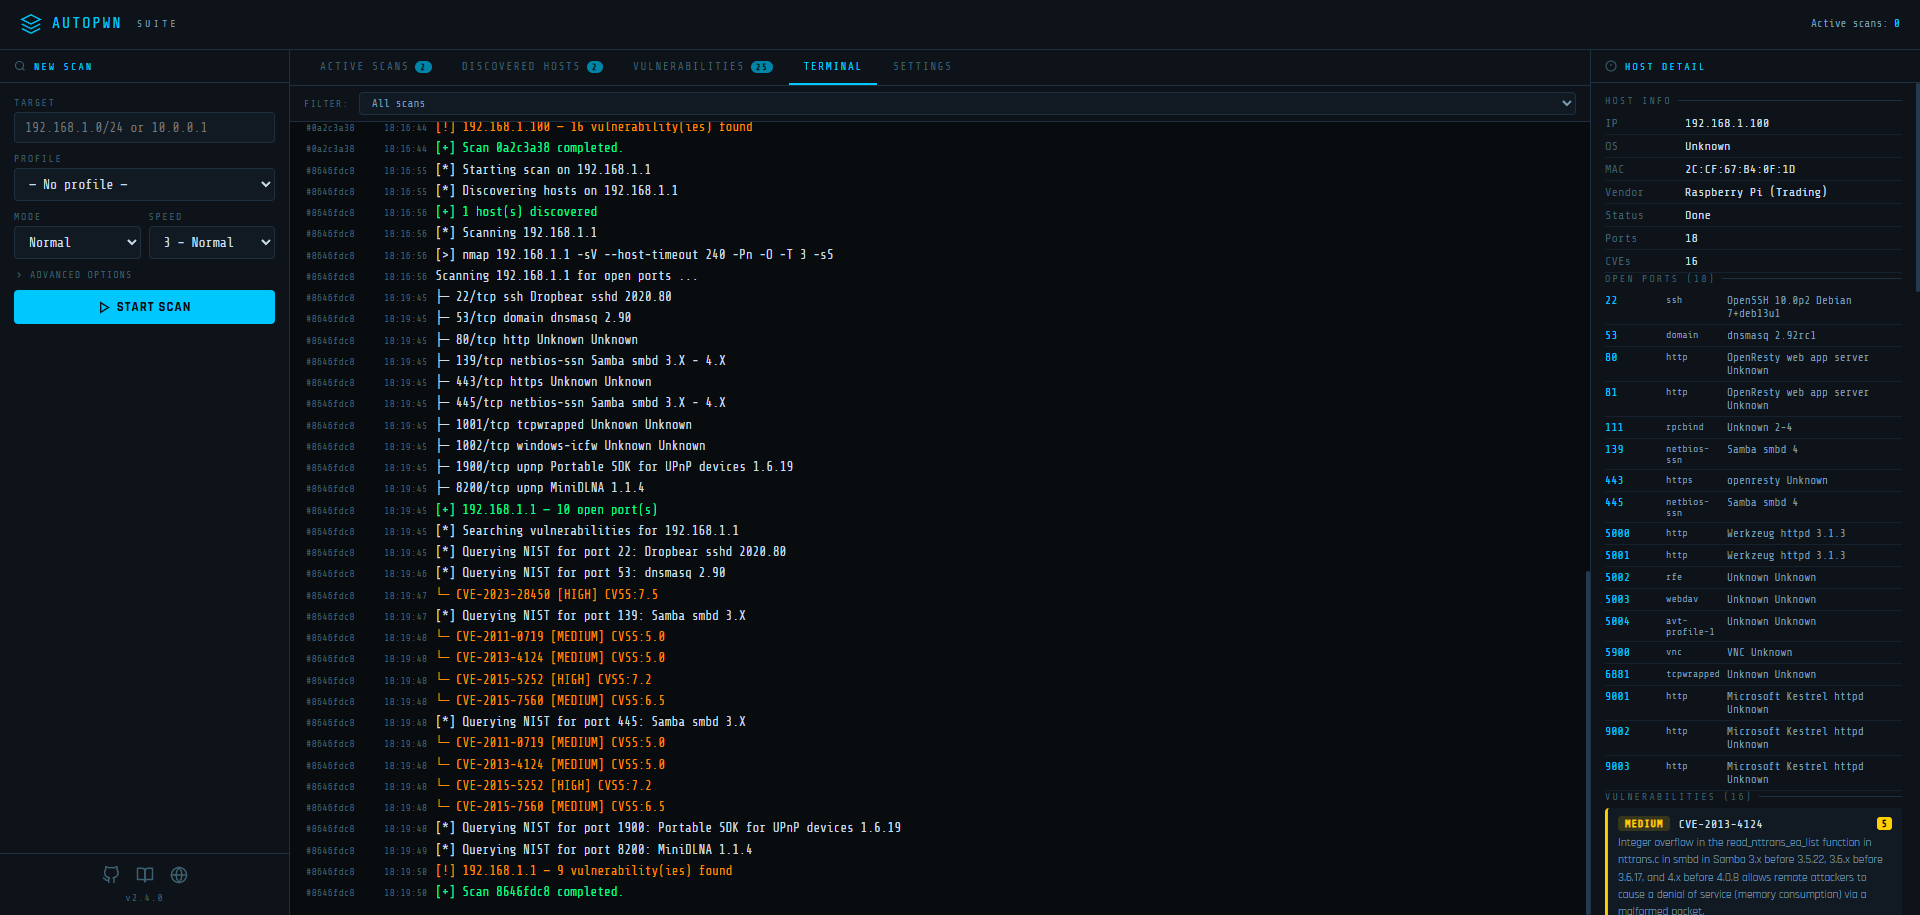 gamehunterkaan/autopwn-suite
AutoPWN Suite एक परियोजना है जो स्वचालित रूप से कमजोरियों की स्कैनिंग और सिस्टम का शोषण करने के लिए है।
 bohops/ultimatewdacbypasslist
पूर्व में प्रलेखित WDAC बायपास तकनीकों के लिए एक केंद्रीकृत संसाधन
 bats3c/shad0w
भारी निगरानी वाले वातावरण में गुप्त रूप से संचालित करने के लिए डिज़ाइन किया गया एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क
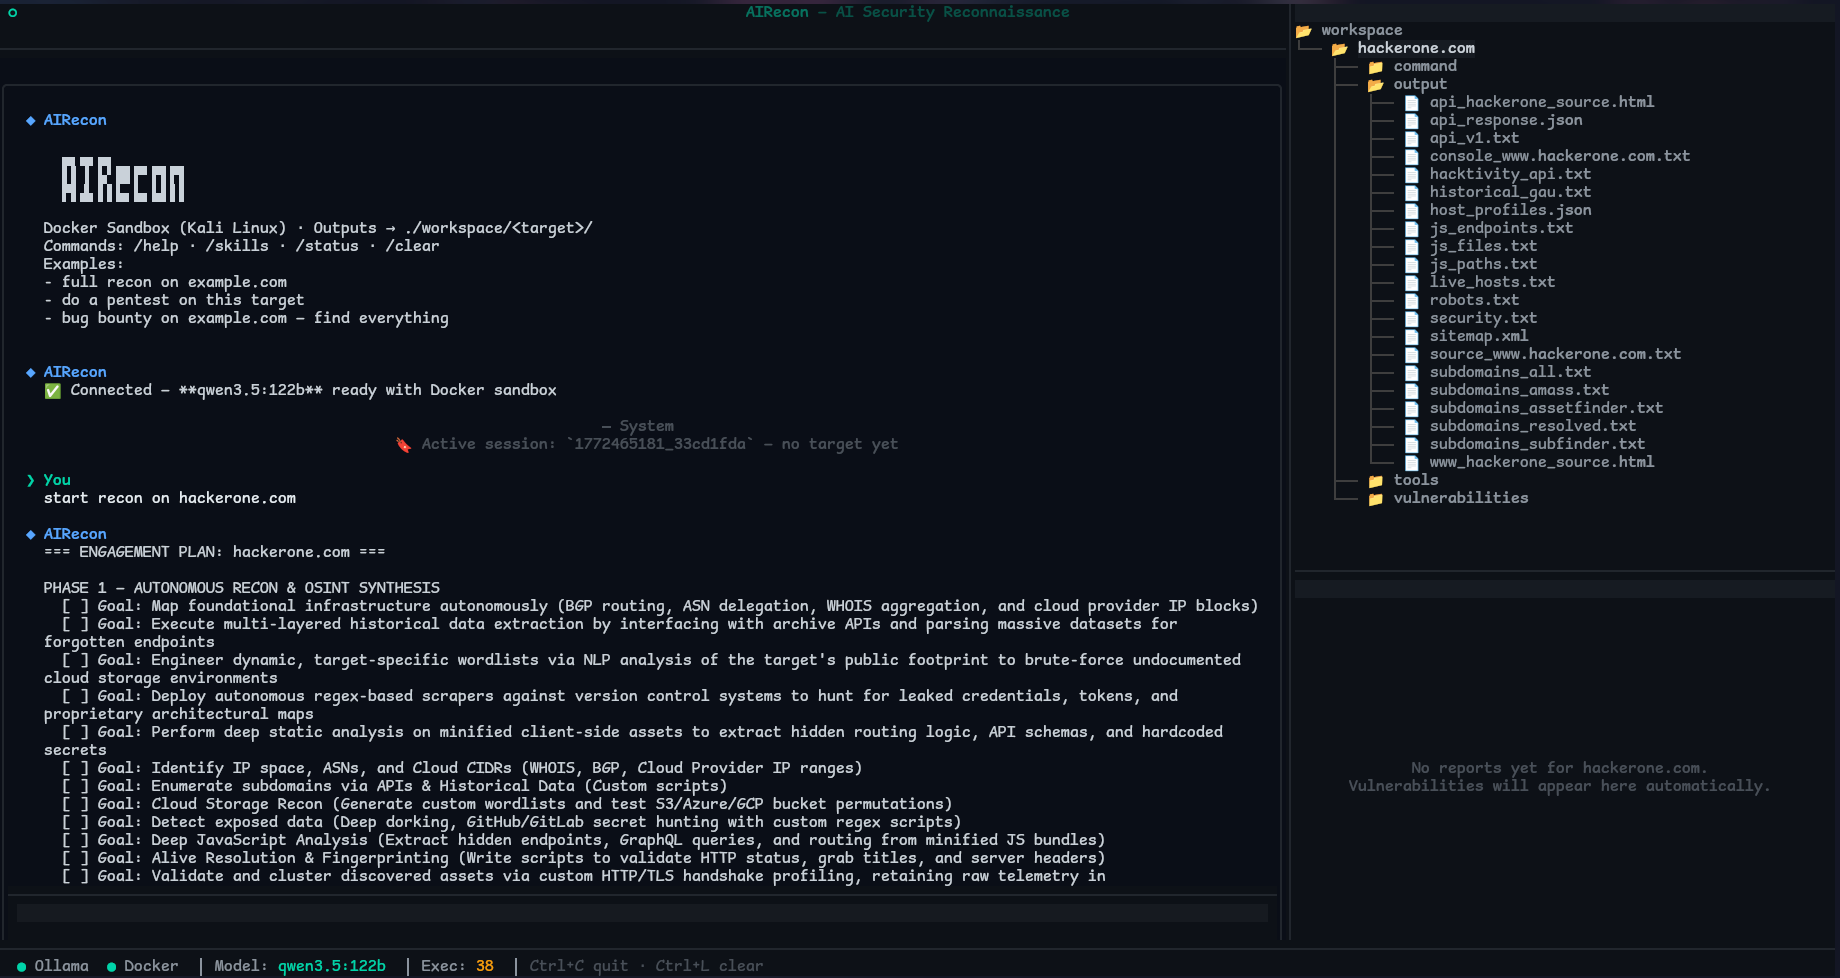 pikpikcu/airecon
AIRecon एक स्वायत्त साइबर सुरक्षा एजेंट है जो एक स्व-होस्टेड लार्ज लैंग्वेज मॉडल (Ollama) को Kali Linux Docker सैंडबॉक्स और Textual TUI के साथ जोड़ता…
 reconmap/reconmap
Reconmap is a collaboration-first security operations platform for infosec teams and MSSPs, enabling end‑to‑end engagement management, from…
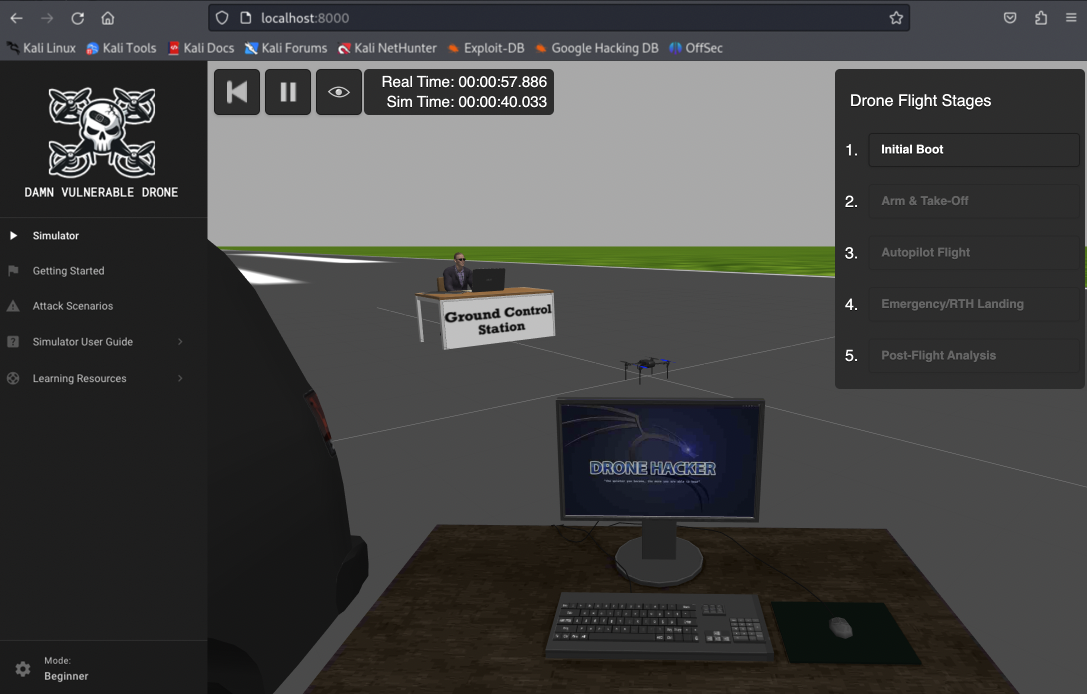 nicholasaleks/damn-vulnerable-drone
डैम वल्नरेबल ड्रोन एक जानबूझकर कमजोर ड्रोन हैकिंग सिम्युलेटर है, जो लोकप्रिय ArduPilot/MAVLink आर्किटेक्चर पर आधारित है और व्यावहारिक ड्रोन हैकिंग के…
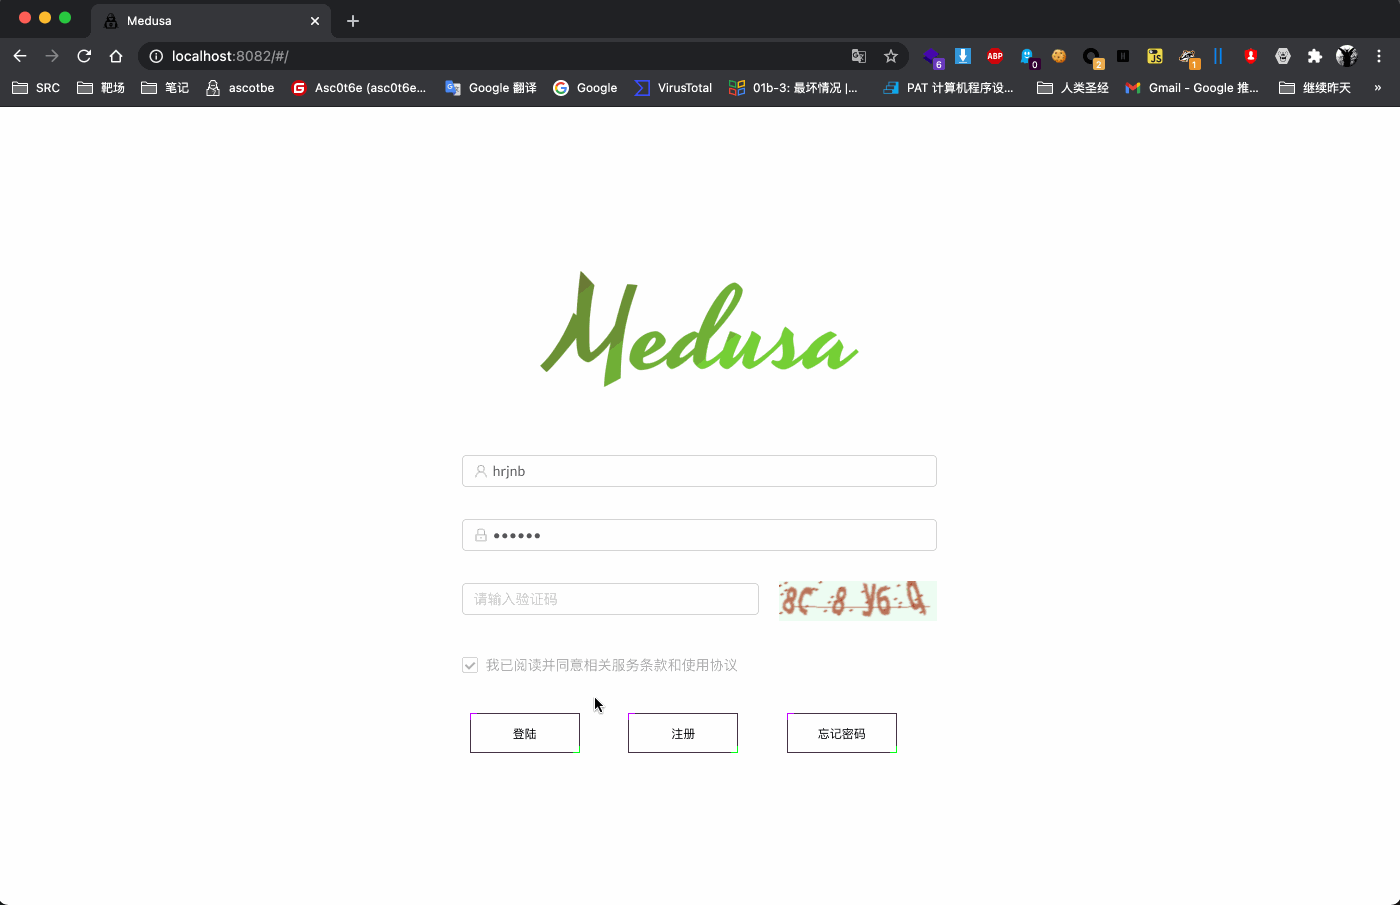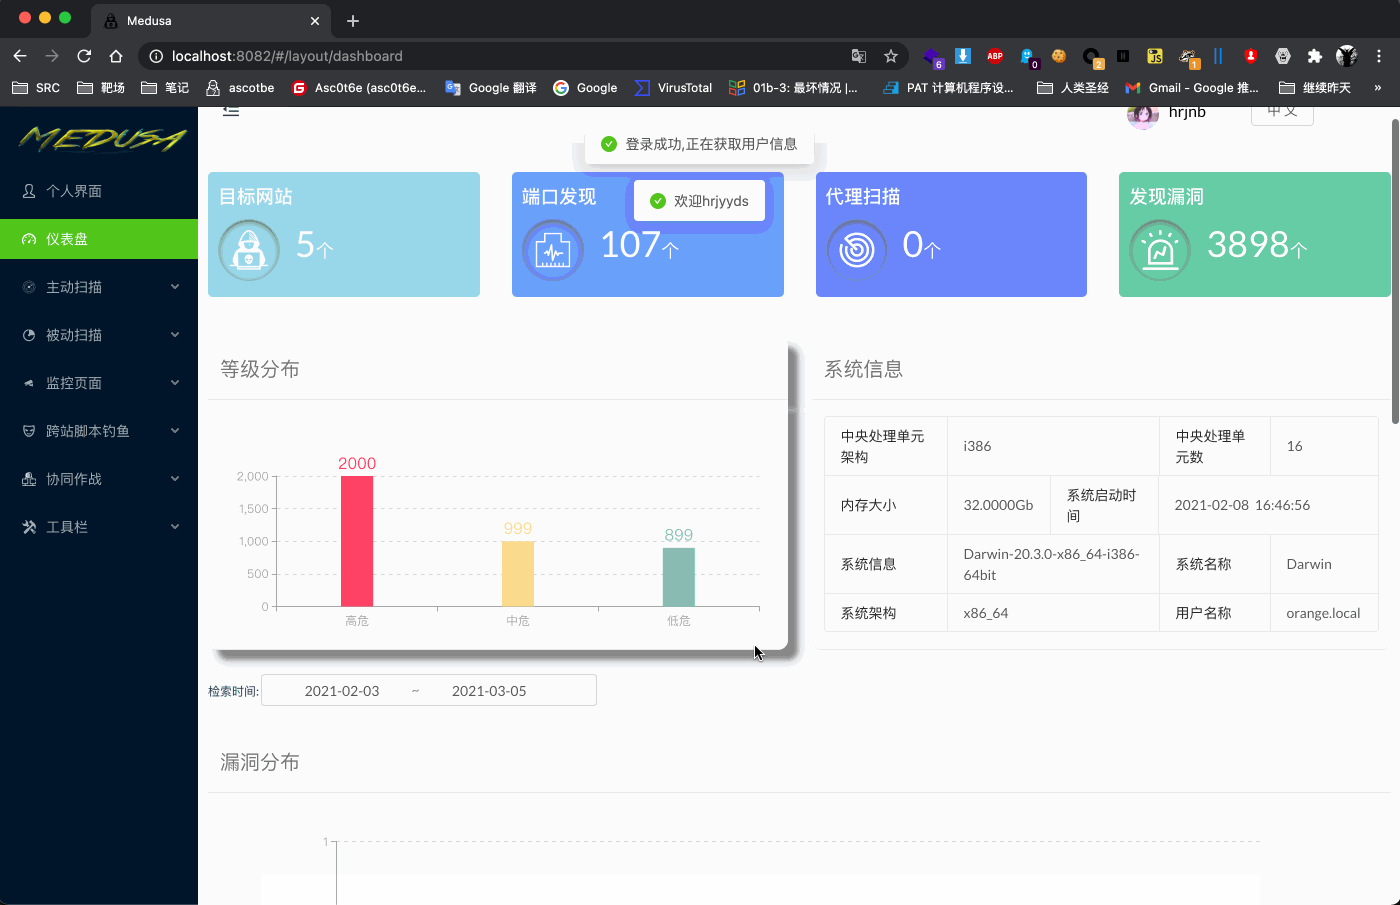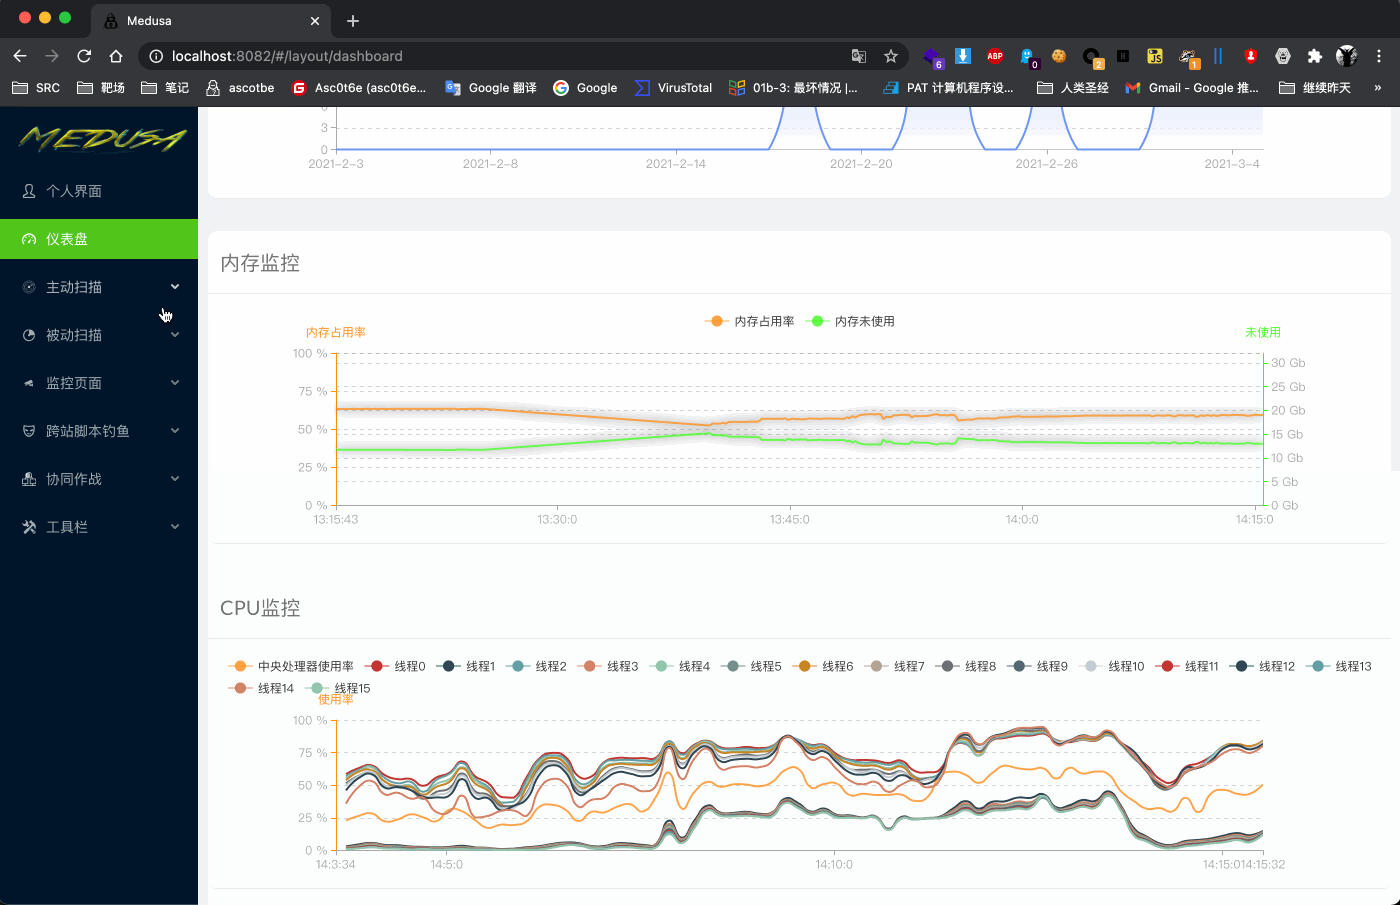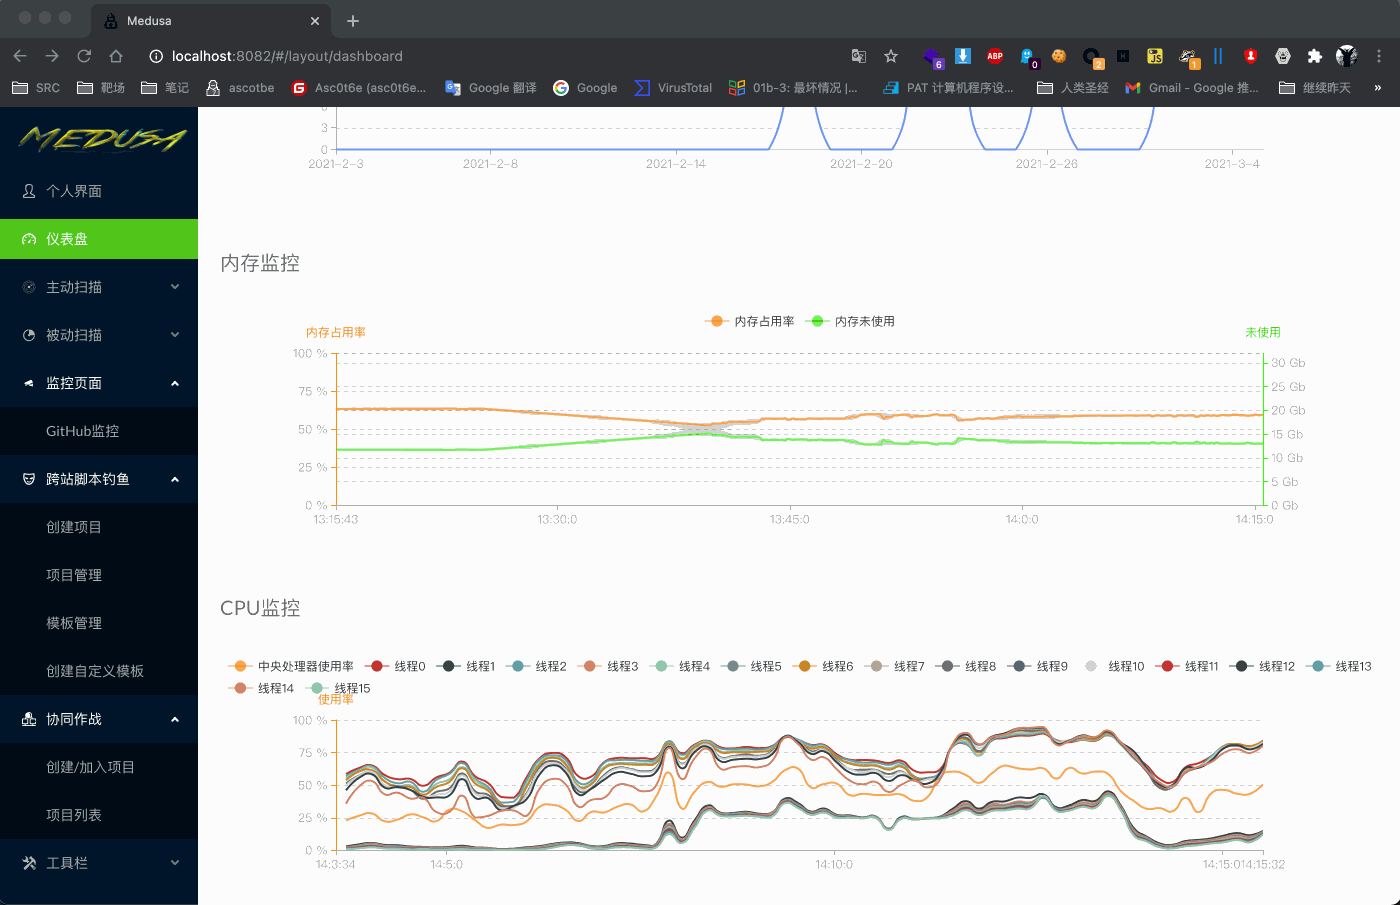 ascotbe/medusa
🐈Medusa एक रेड टीम शस्त्रागार (weaponry) प्लेटफ़ॉर्म है, जिसमें वर्तमान में XSS प्लेटफ़ॉर्म, सहयोग प्लेटफ़ॉर्म, CVE निगरानी, एंटीवायरस-बाईपास…
 egebalci/sgn
आक्रामक सुरक्षा पेलोड के लिए पॉलीमॉर्फिक बाइनरी एन्कोडर। LFSR-आधारित फीडबैक लूप, गार्बेज इंस्ट्रक्शन इंजेक्शन और मल्टी-इटरेशन ऑबफस्केशन के साथ शेलकोड…








