
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 broskigx/oihk-pentesting
स्वायत्त बहु-एजेंट AI पेनेट्रेशन-टेस्टिंग इंजन: एक शासित टूल सैंडबॉक्स, एक अपरिवर्तनीय साक्ष्य-और-सत्यापन गेट, और एक पुनरुत्पादनीय सुरक्षा-एजेंट…
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntu स्थानीय विशेषाधिकार वृद्धि भेद्यता)
 seanrickerd/cve-2026-31431
लिनक्स कर्नेल CVE-2026-31431 के लिए एक्सप्लॉइट, जो authencesn AEAD हेरफेर के माध्यम से पेज कैश भ्रष्टाचार का कारण बनता है, जो कंटेनरों और OpenShift…
 skyblueeternal/cve-2018-1335-exp-gui
GUI संस्करण EXP
 vlad902/annotated-fbi-tbb-exploit
मध्य-2013 के Tor Browser Bundle के लिए एनोटेटेड FBI शोषण (CVE-2013-1690)
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
# विंडोज एंसिलरी फंक्शन ड्राइवर (afd.sys) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो CVE-2023-21768 को लक्षित करता है, पोस्ट-एक्सप्लॉइटेशन क्लीनअप…
 xaitax/winrar-cve-2023-38831
यह मॉड्यूल WinRAR (CVE-2023-38831) में एक भेद्यता का शोषण करता है। जब कोई उपयोगकर्ता एक क्राफ्टेड RAR फ़ाइल और उसकी एम्बेडेड दस्तावेज़ खोलता है, तो…
 jiajinrong12138/cve-2021-36955-exp
CVE-2021-36955
 esskumar/phantomevasion
पायथन-आधारित एंटीवायरस एवेज़न टूल जो msfvenom पेलोड से अज्ञात एक्ज़ीक्यूटेबल उत्पन्न करता है, उन्नत तकनीकों जैसे junkcode इंजेक्शन, एन्क्रिप्शन,…
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### इस मॉड्यूल के लिए Metasploit की आवश्यकता है: https://metasploit.com/download# वर्तमान स्रोत:…
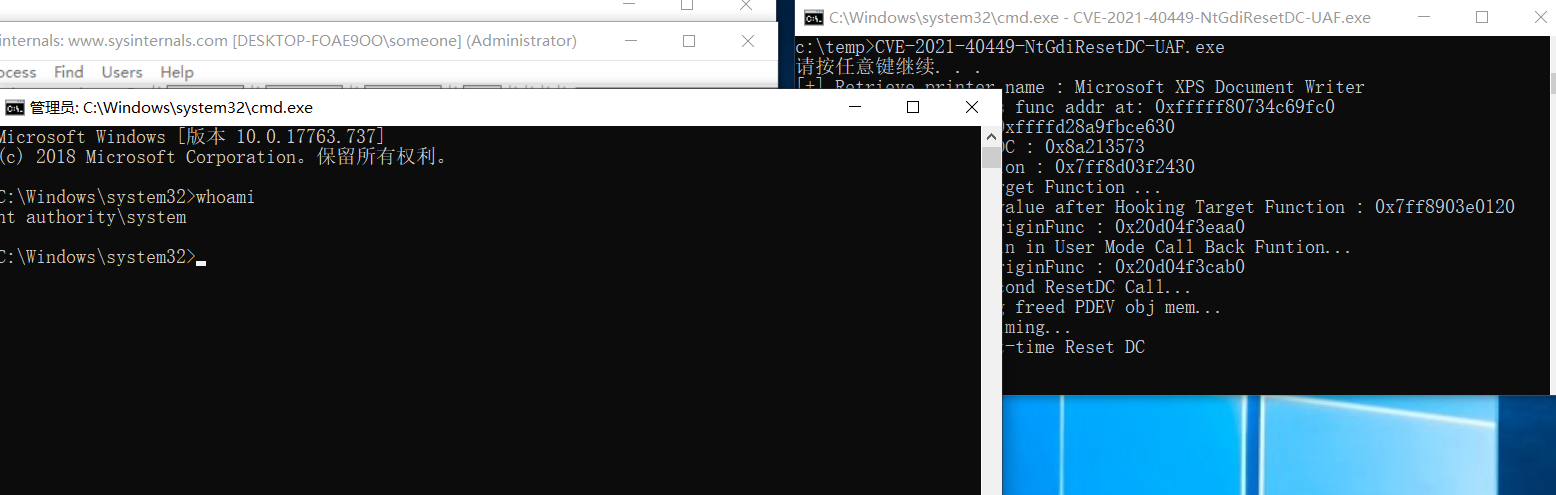 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
CVE-2021-40449 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो NtGdiResetDC में विंडोज कर्नेल का उपयोग-के-बाद-मुक्त (use-after-free) दोष है, जो…
 rbowes-r7/unrar-cve-2022-30333-poc
CVE-2022-30333 में unRAR में पथ ट्रैवर्सल के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो मनमाने स्थानों पर पेलोड स्थापित करने के लिए दुर्भावनापूर्ण .rar…
 malwaretech/comodos
Comodo Internet Security फ़ायरवॉल में एक रिमोट डिनायल-ऑफ़-सर्विस ज़ीरो डे भेद्यता
 sorrow404null/cve-2026-43499-rmx5200
Android 16 पर realme RMX5200 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो LD_PRELOAD-आधारित preload.so श्रृंखला का उपयोग करके CVE-2026-43499 के माध्यम…
 askyeye/cve-2022-21894-payload
CVE-2022-21894 के लिए उदाहरण पेलोड
 victor0013/cve-2019-0708
CVE-2019-0708 RDP RCE भेद्यता के लिए स्कैनर PoC
 kphongagsorn/adobe-flash-cve2018-15982
# SWF पेलोड उत्पन्न करने के लिए Metasploit मॉड्यूल और Python स्क्रिप्ट जो CVE-2018-15982 का शोषण करती है, जो Adobe Flash Player में एक use-after-free…
 shibaaa204/pack2theroot
CVE-2026-41651 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Pack2 सॉफ्टवेयर में एक Linux स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जो रूट एक्सेस और सिस्टम…








