#1
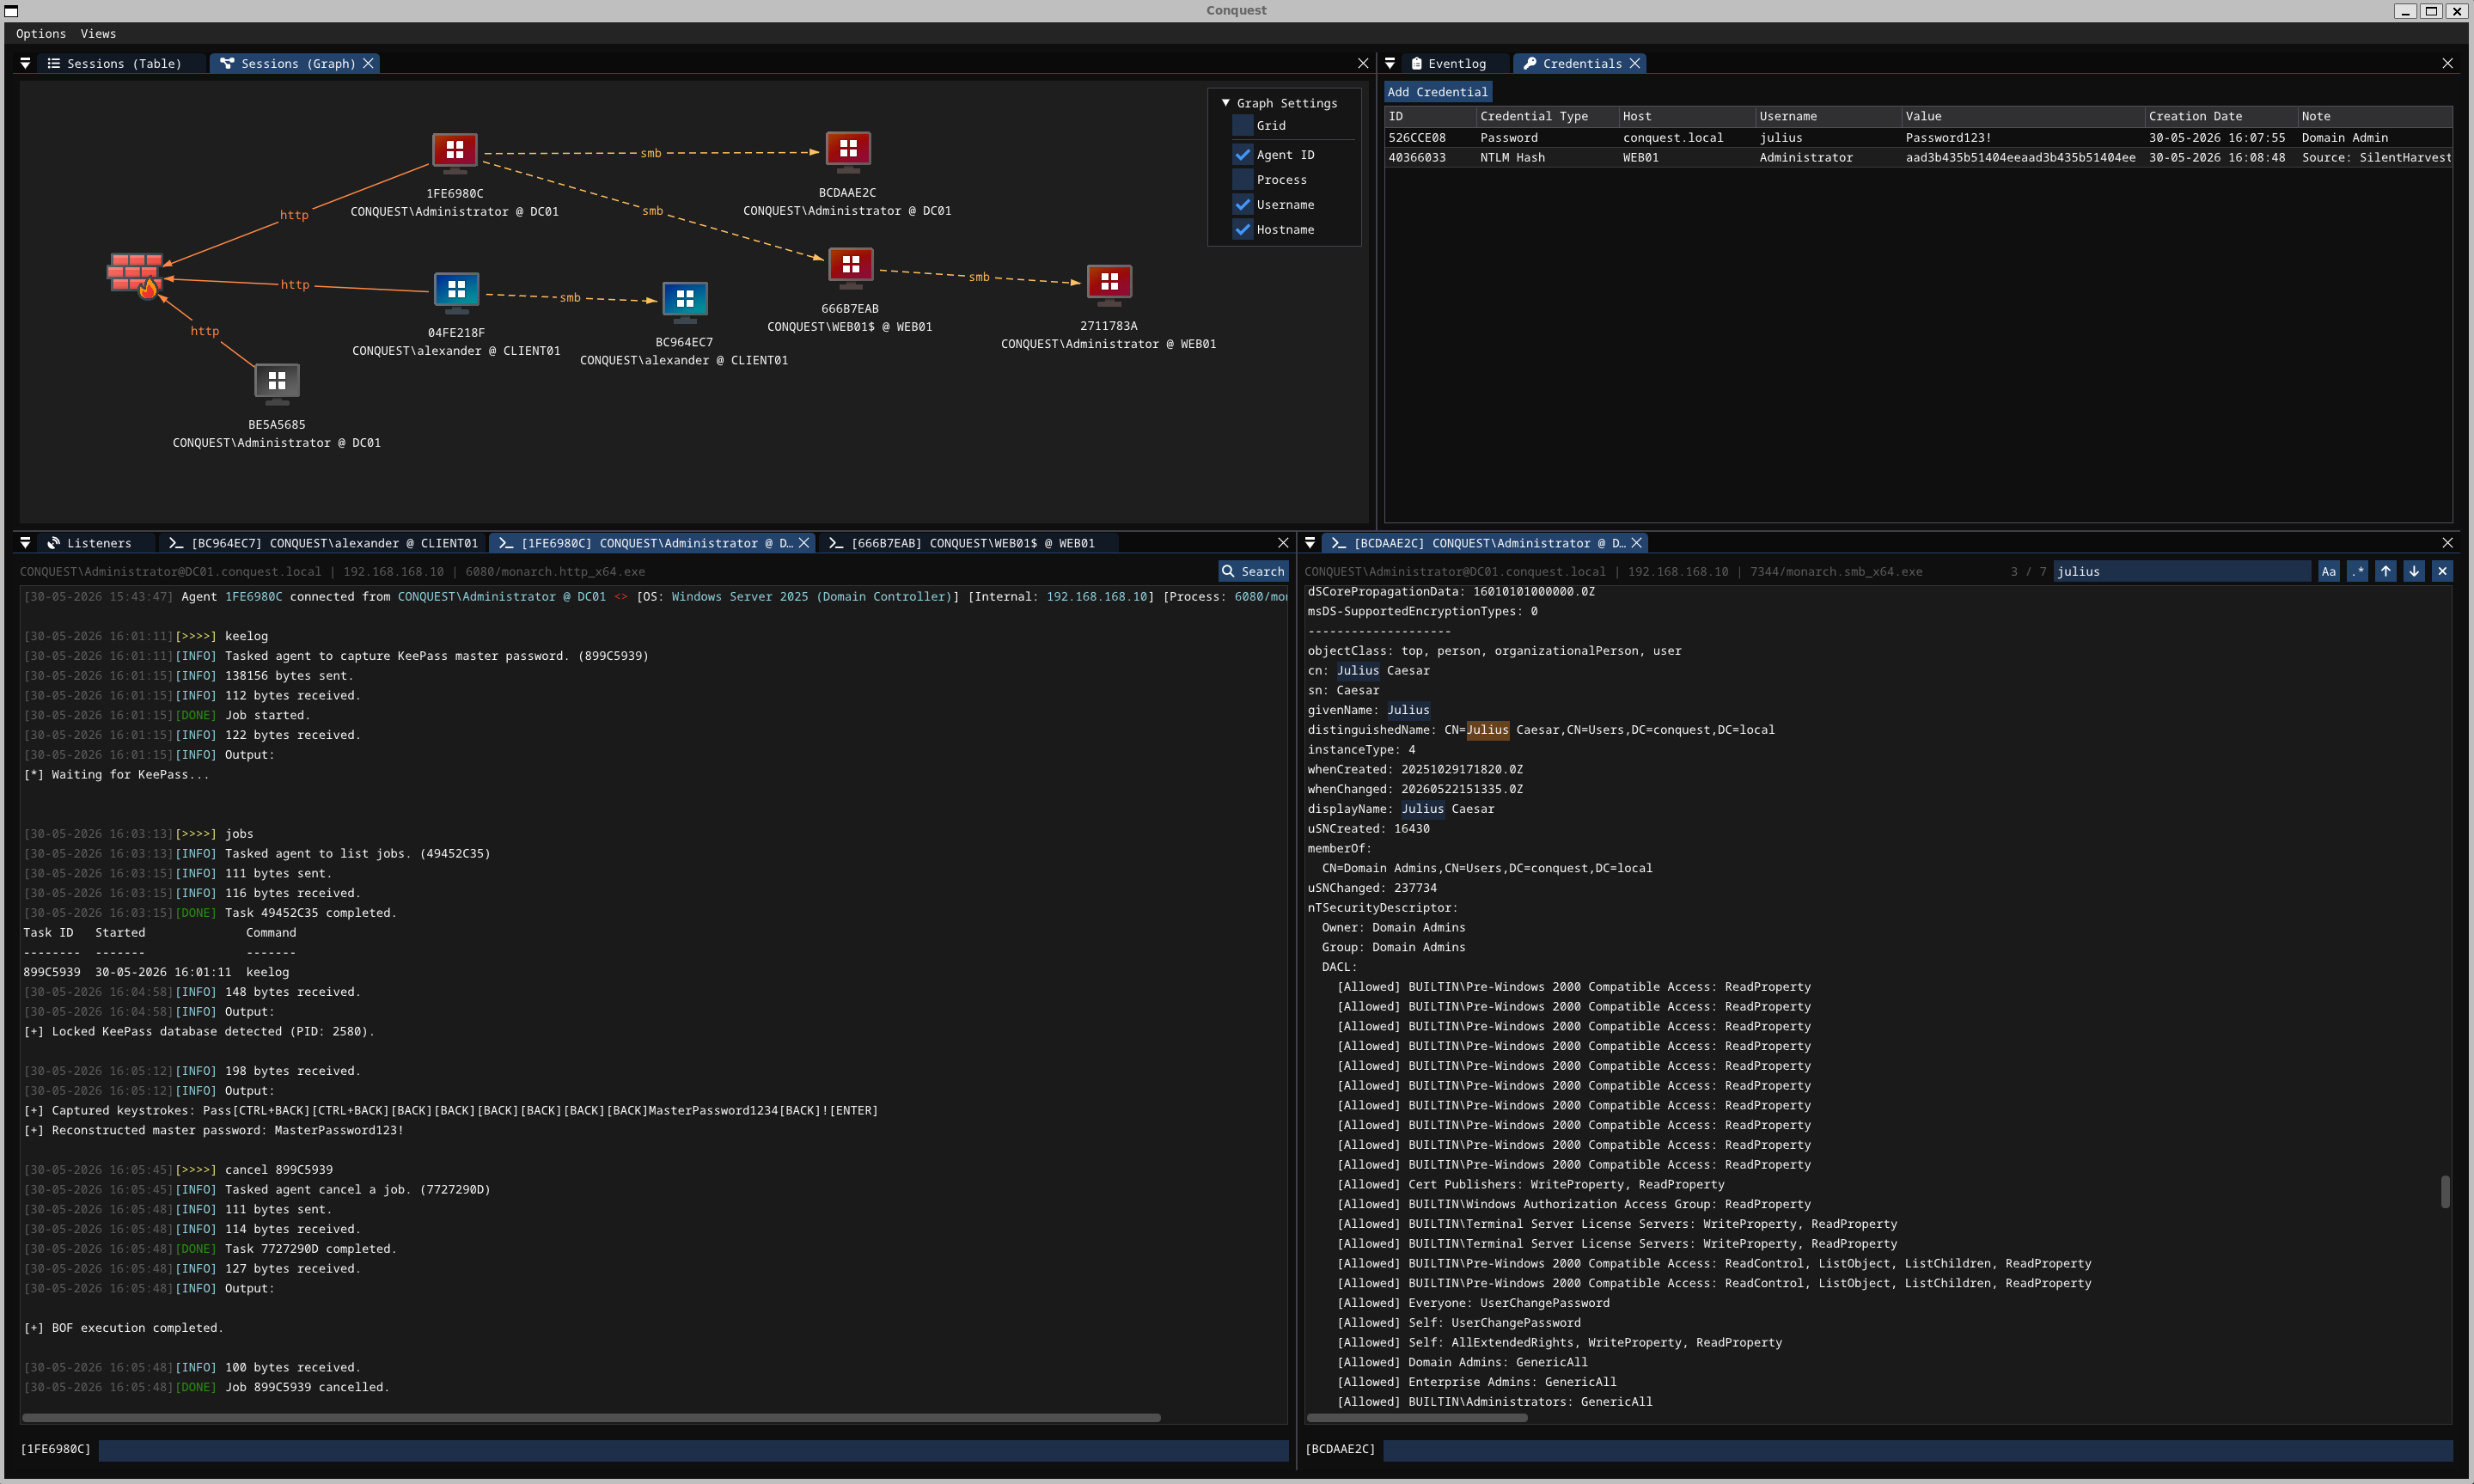
 jakobfriedl/conquest
Conquest एक सुविधा-संपन्न और लचीला कमांड और नियंत्रण/शोषण-पश्चात ढांचा है जो Nim में विकसित किया गया है।
 jesusprubio/bluebox
विभिन्न VoIP उत्पादों के लिए एक्सप्लॉइट्स का संग्रह।
 und3rf10w/external_c2_framework
cobalt strike की External C2 specification के साथ उपयोग के लिए Python api
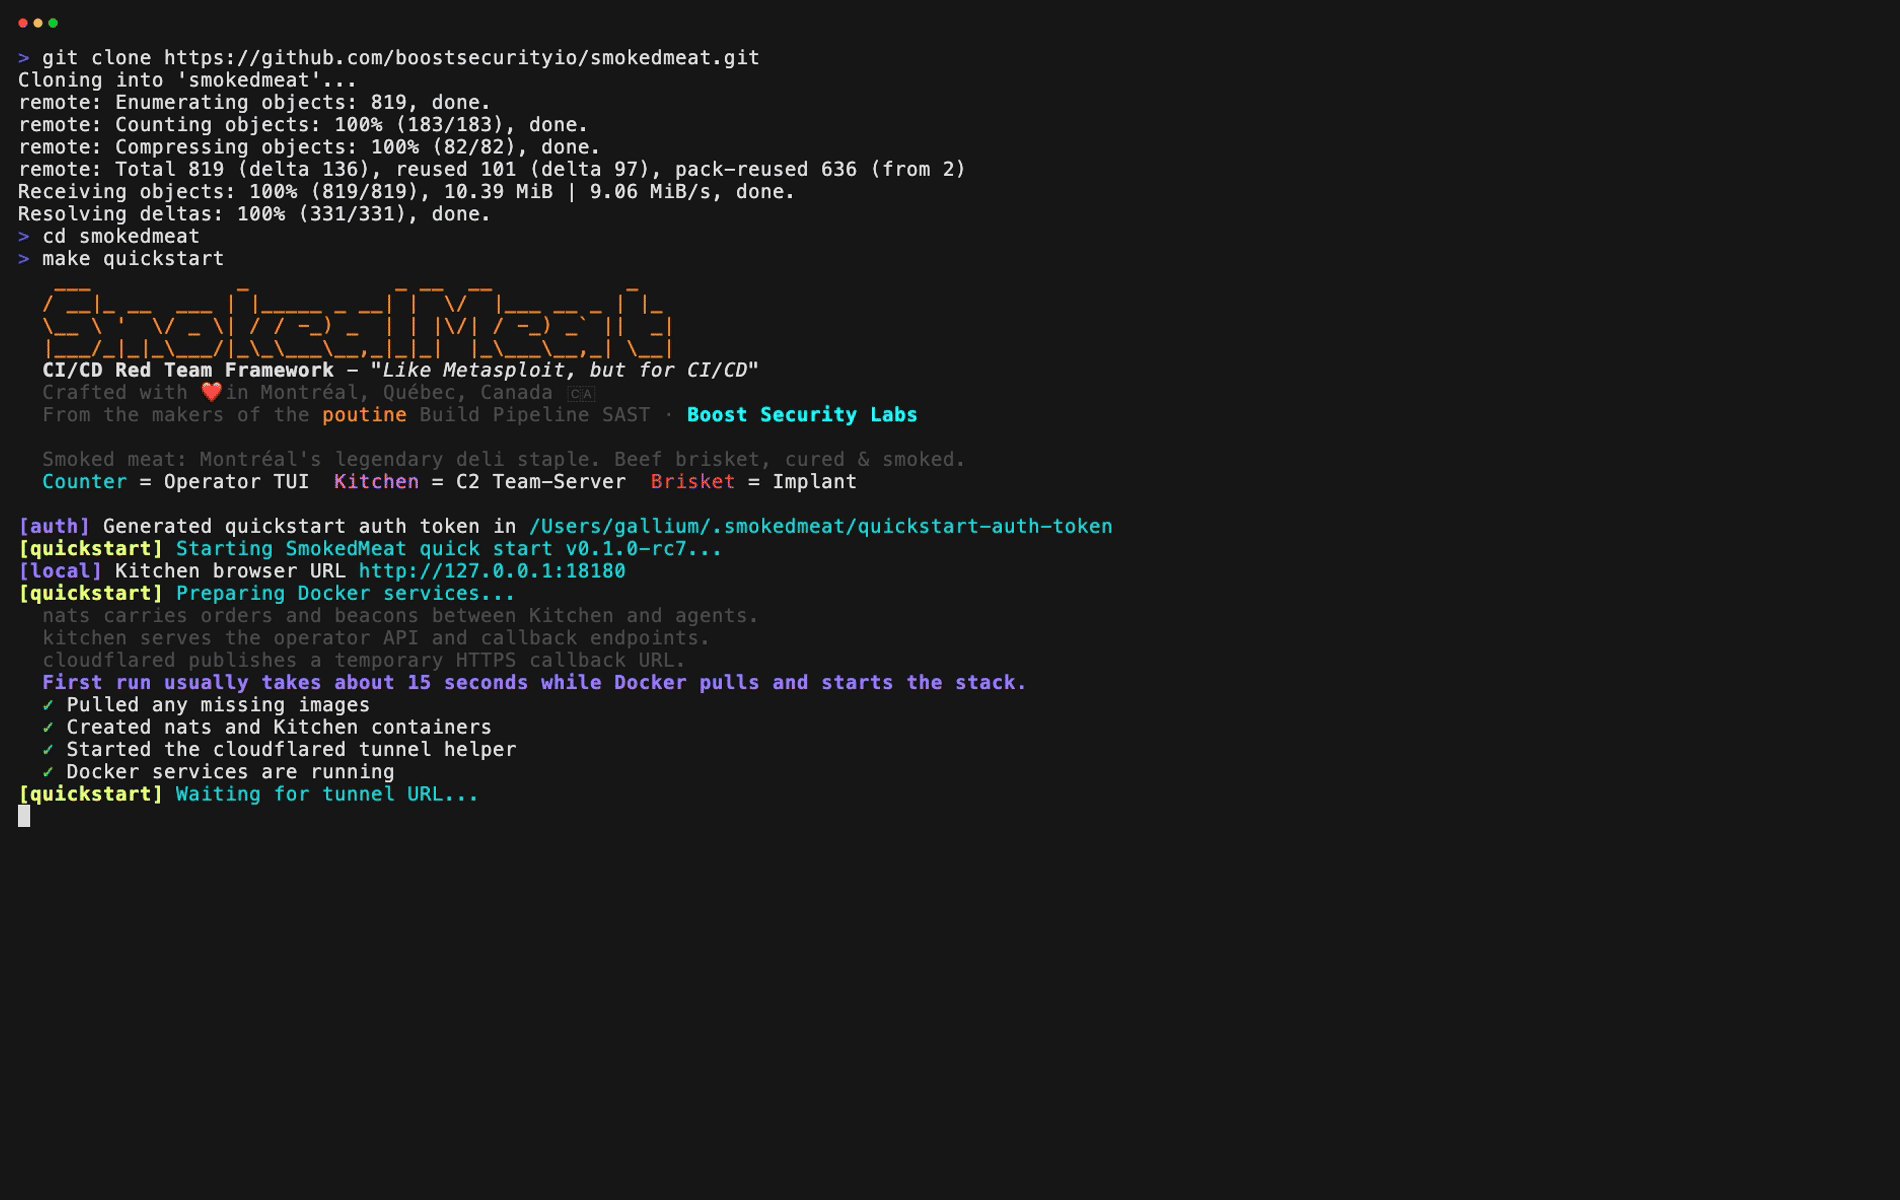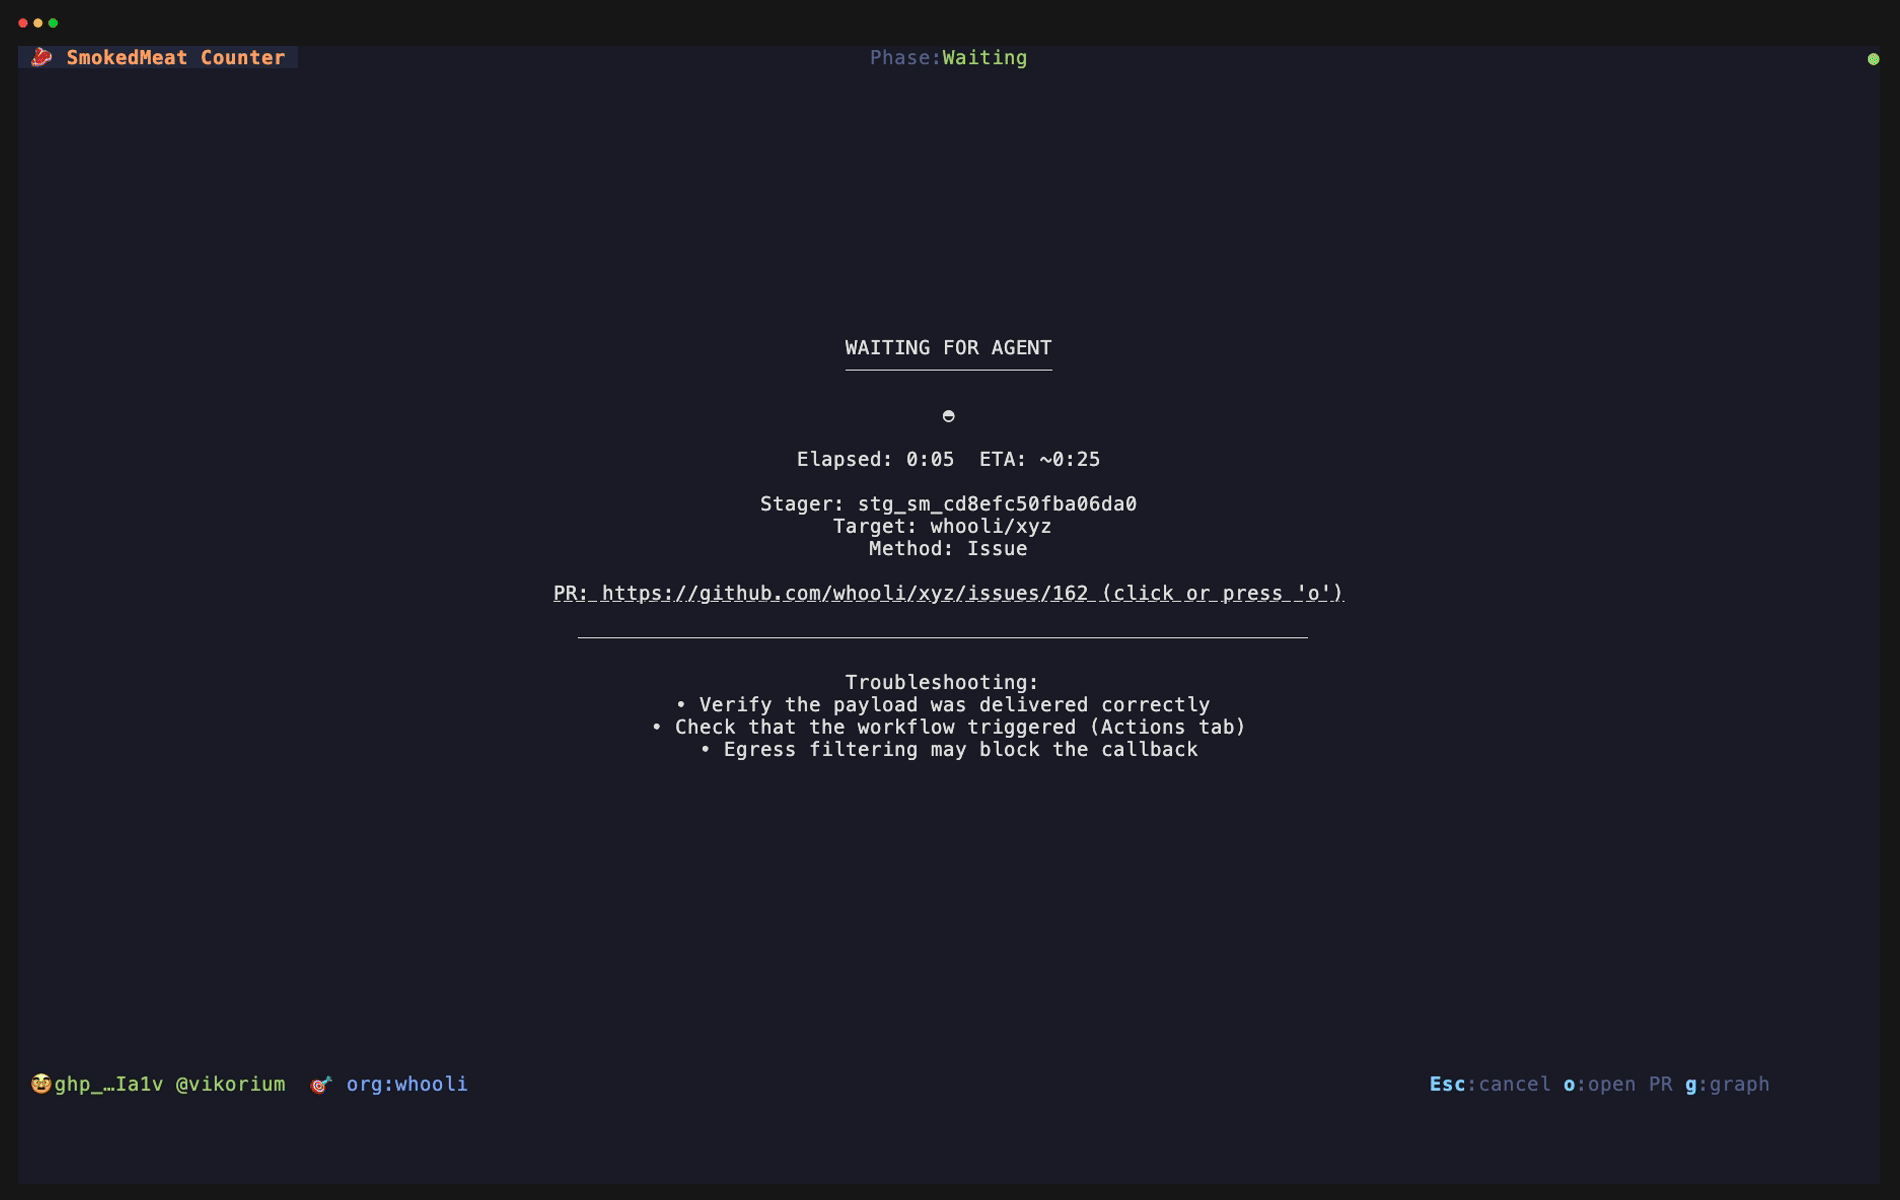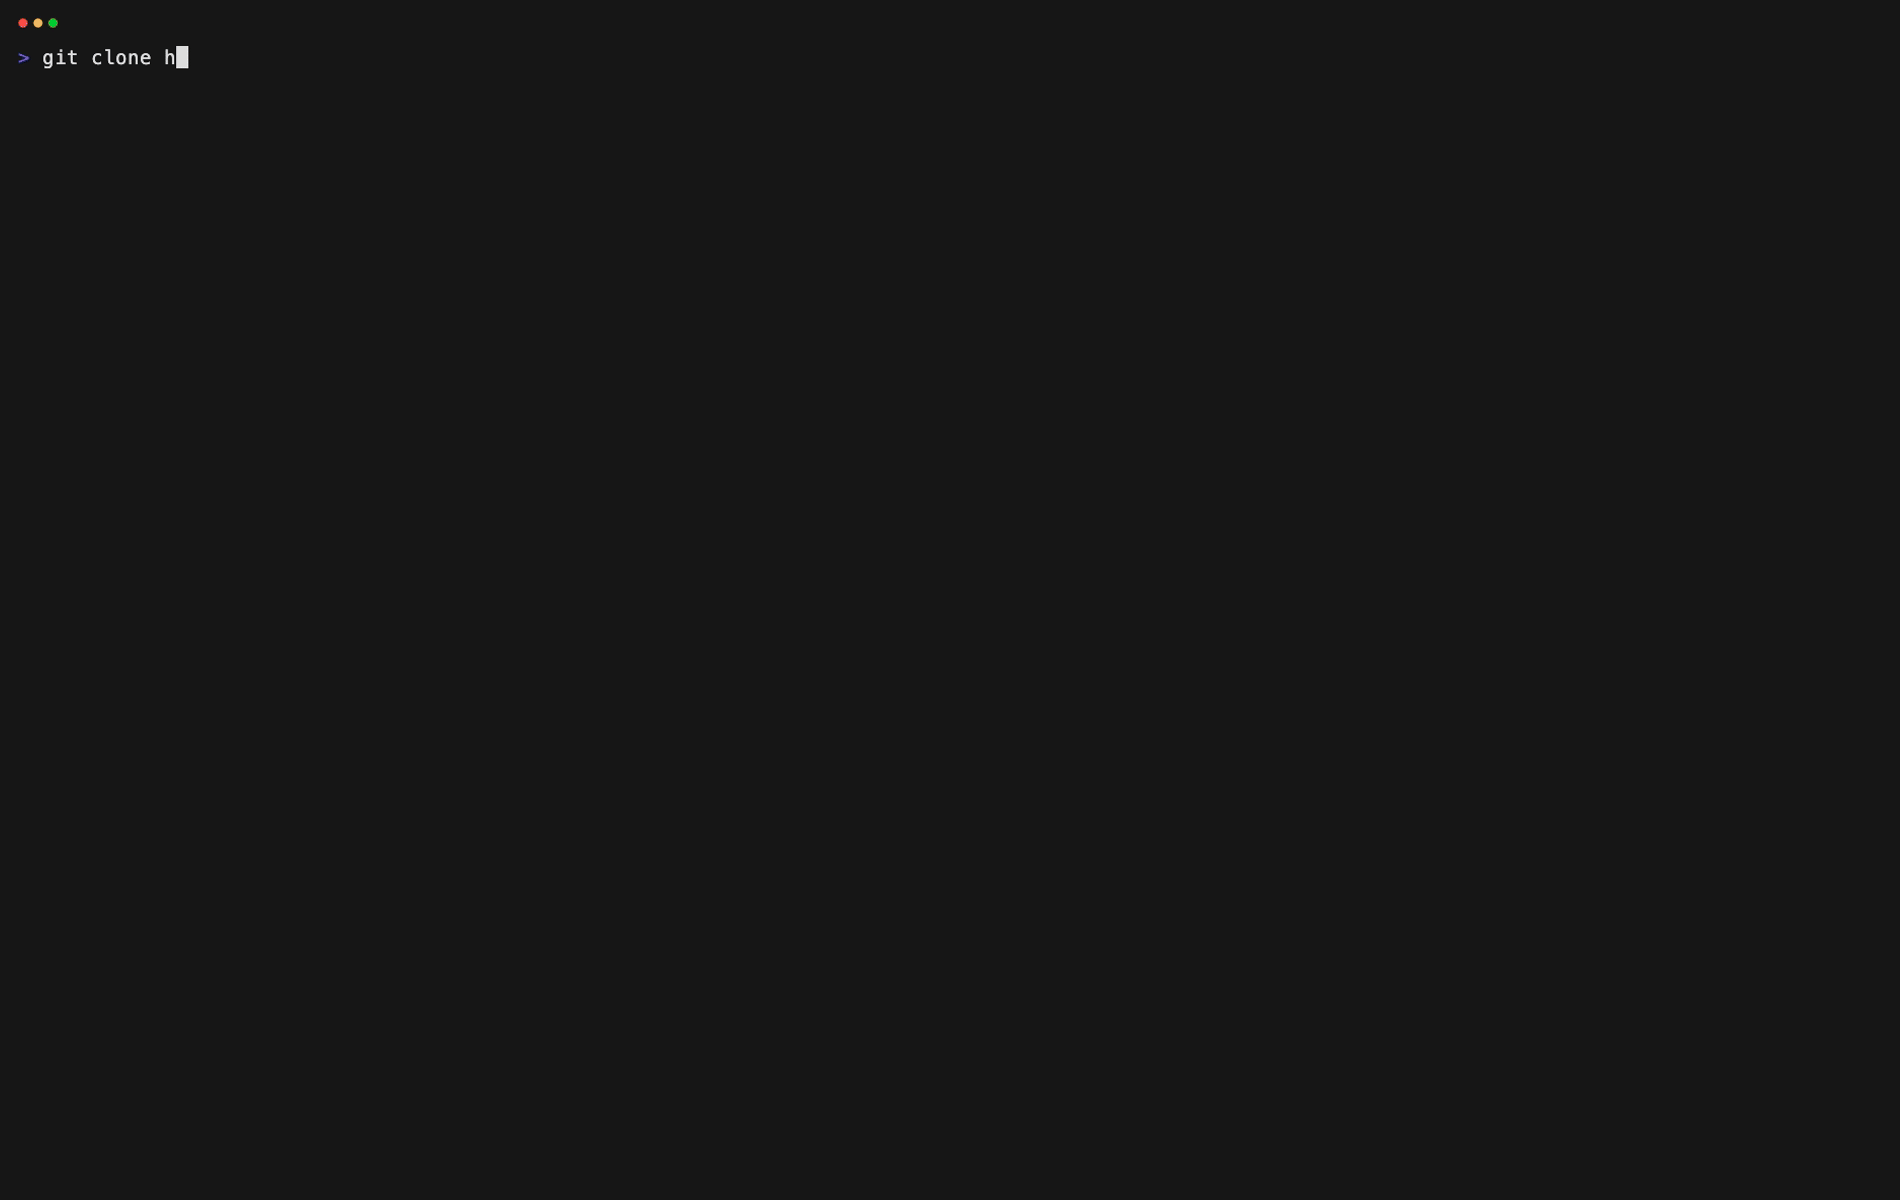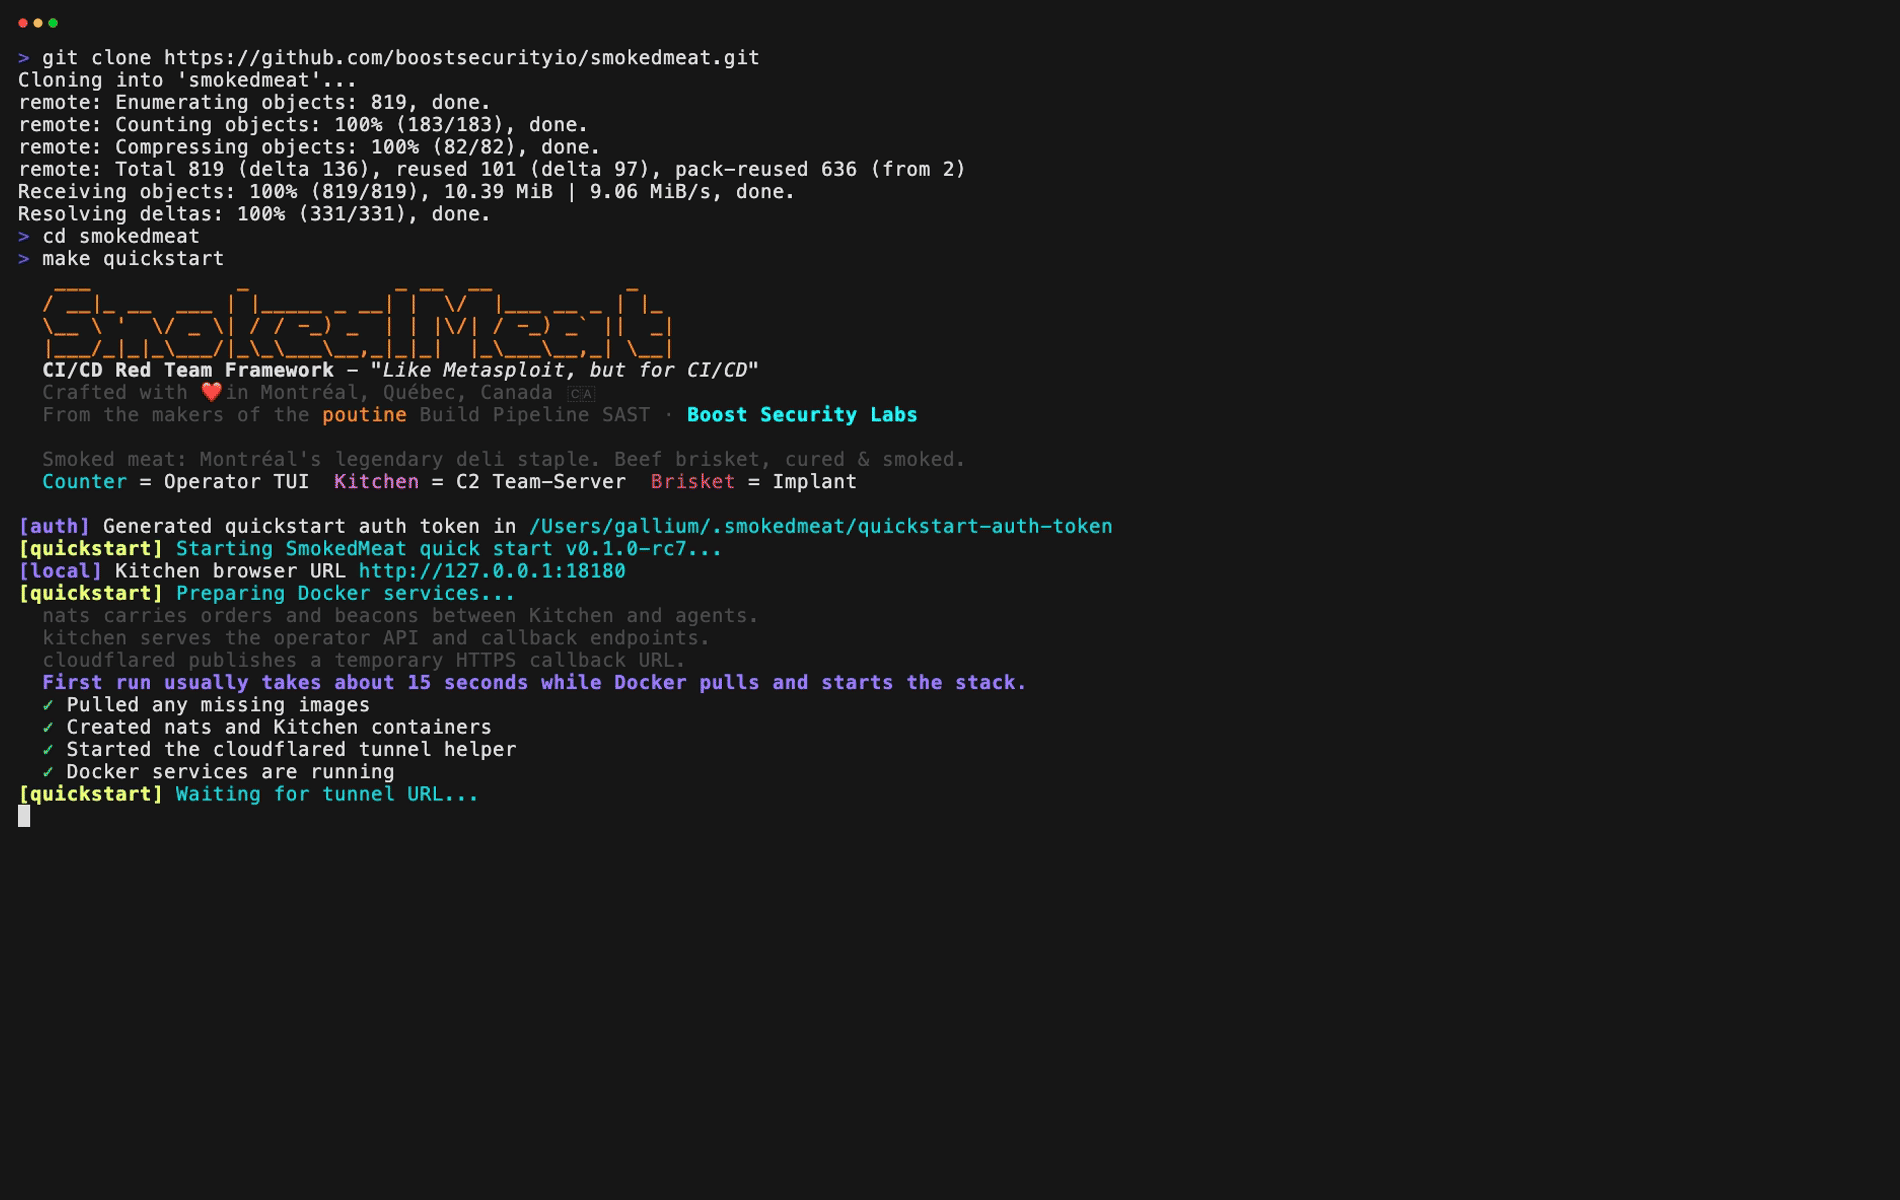 boostsecurityio/smokedmeat
बिल्ड पाइपलाइन सुरक्षा जोखिमों को प्रदर्शित करने के लिए एक CI/CD रेड टीम फ्रेमवर्क।
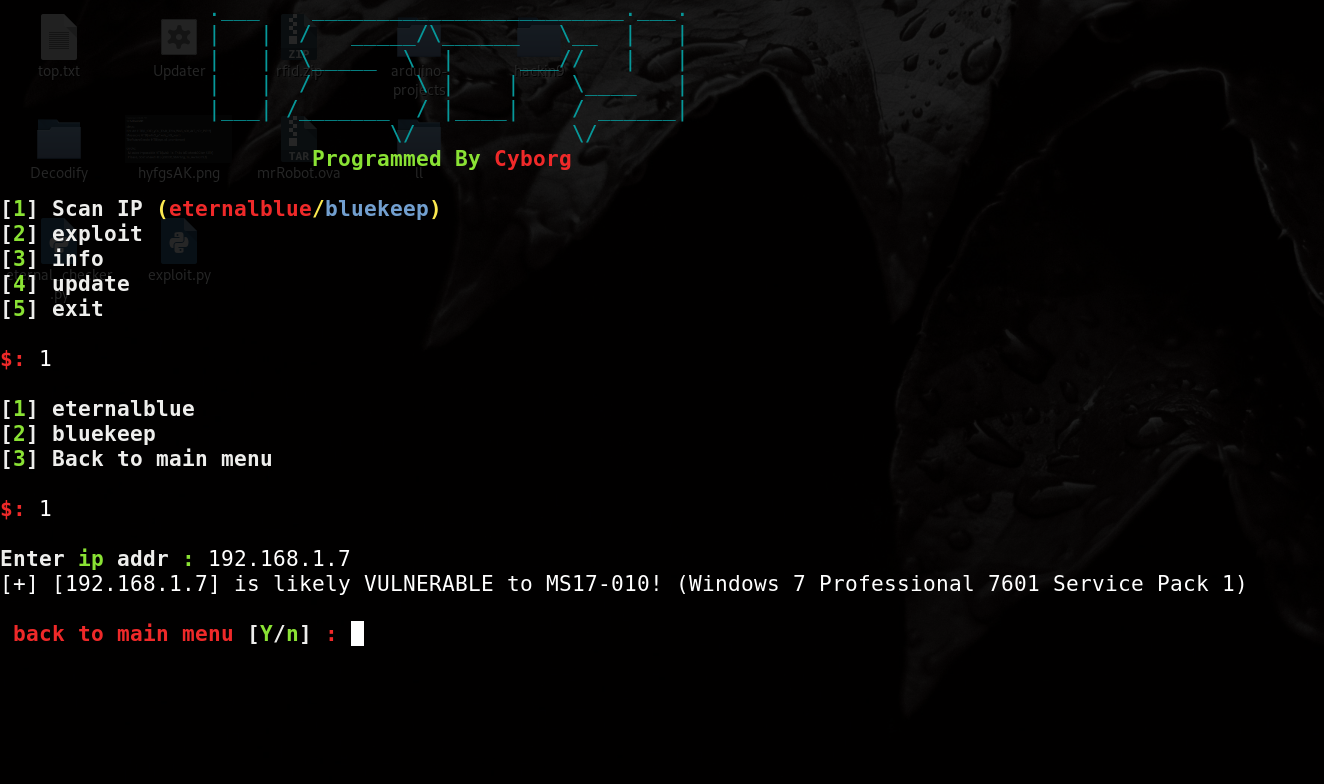 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) स्कैनर और एक्सप्लॉइट ( मेटास्प्लॉइट ऑटोमेशन )
 naksyn/pythonmemorymodule
pure-python में MemoryModule तकनीक का कार्यान्वयन जो dll और unmanaged exe को पूरी तरह से मेमोरी से लोड करता है
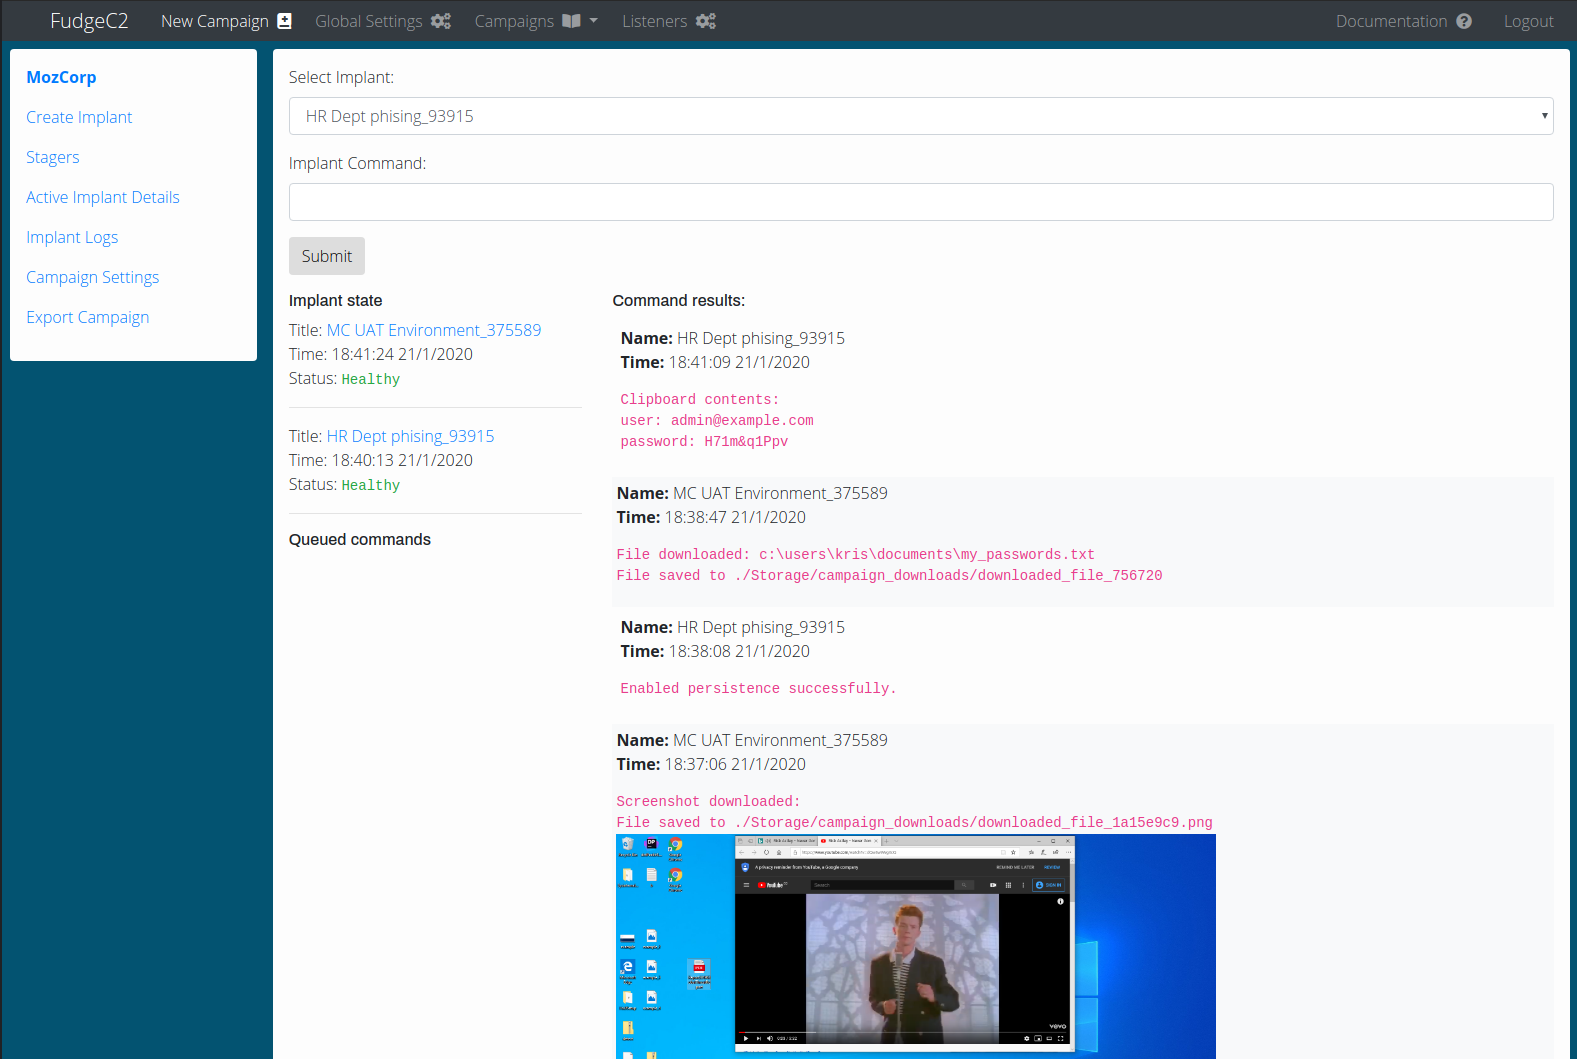 ziconius/fudgec2
FudgeC2 - एक कमांड और कंट्रोल फ्रेमवर्क जो टीम सहयोग और पोस्ट-एक्सप्लॉइटेशन गतिविधियों के लिए डिज़ाइन किया गया है।
 msd0pe-1/cve-maker
NIST, ExploitDB, और GitHub डेटाबेस से CVEs और एक्सप्लॉइट्स खोजने के लिए CLI उपकरण। एक्सप्लॉइट संकलन पहचान का समर्थन करता है और नवीनतम गंभीर कमजोरियों…
 bb00/zer0dump
CVE-2020-1472 (Zerologon) का दुरुपयोग करके डोमेन पर कब्जा करें और फिर स्थानीय संग्रहीत मशीन खाता पासवर्ड की मरम्मत करें।
 straightblast/my-poc-exploits
मैंने जो PoC एक्सप्लॉइट लिखे हैं। वे जैसे हैं वैसे ही हैं और मैं कोई सहायता प्रदान नहीं करूंगा।
 catsploit/catsploit
Cyber Attack Techniques Scoring (CATS) का उपयोग करके स्वचालित पैठ परीक्षण उपकरण, जो Metasploit, Nmap, और OpenVAS एकीकरण के माध्यम से इष्टतम हमला…
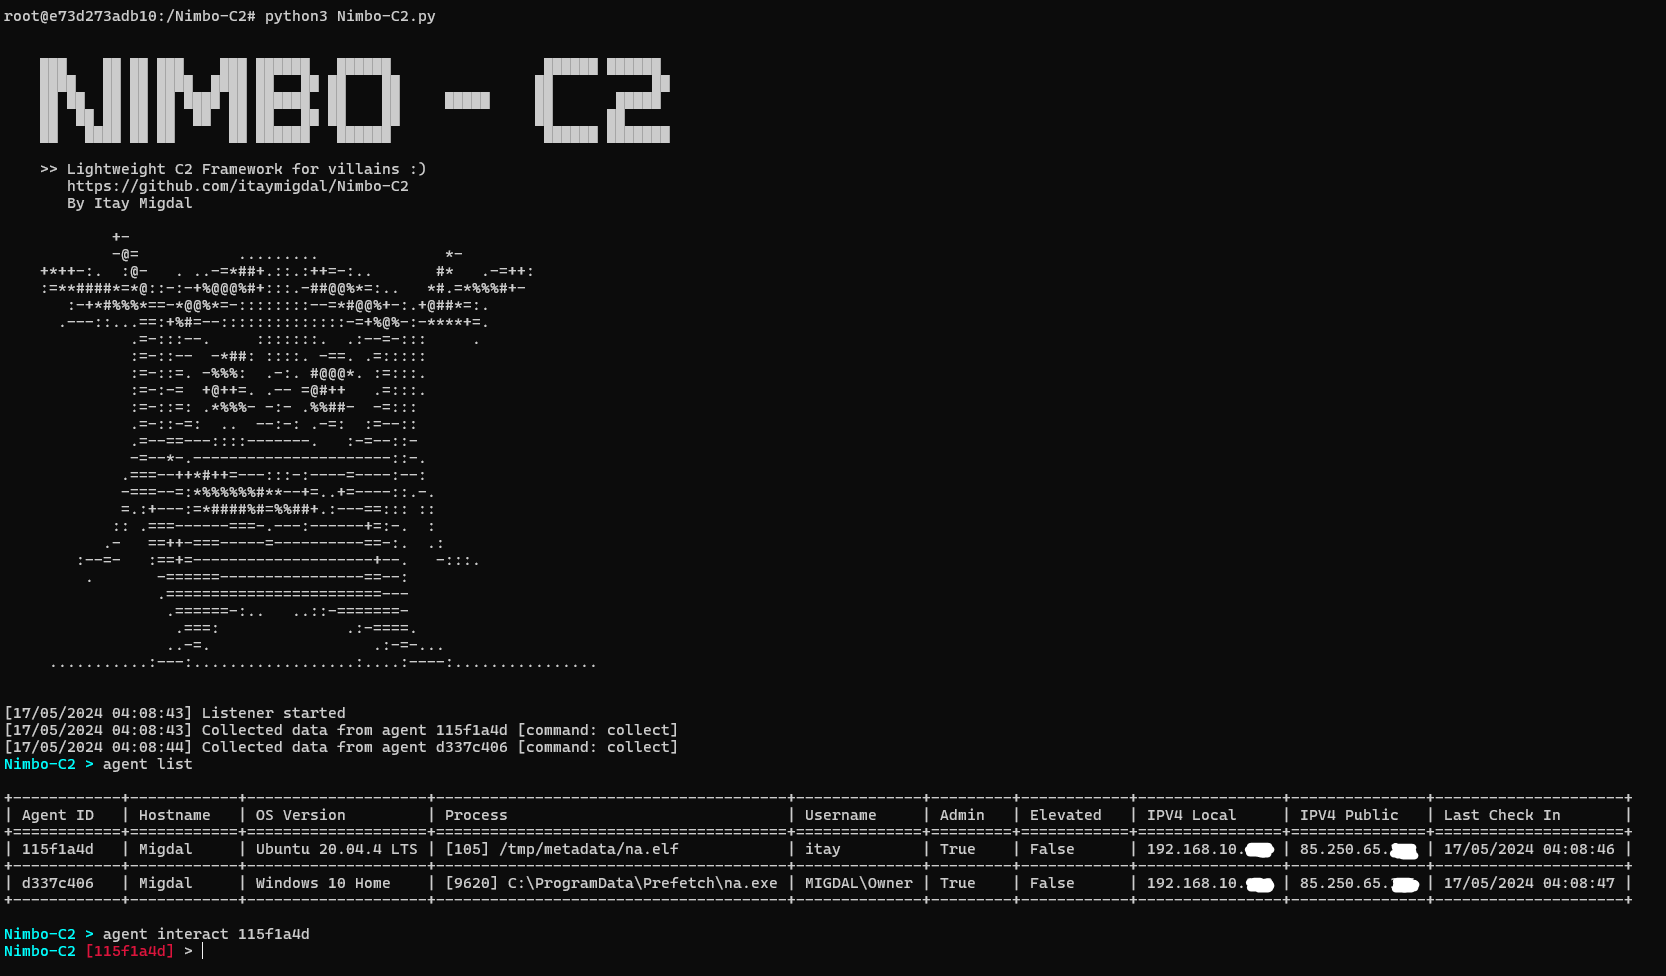 itaymigdal/nimbo-c2
Nimbo-C2 एक और (सरल और हल्का) C2 फ्रेमवर्क है।
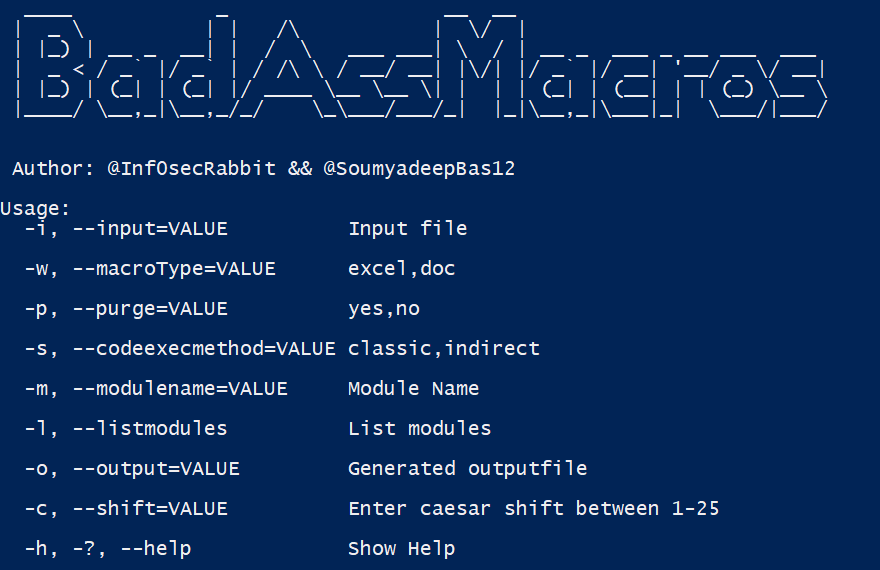 inf0secrabbit/badassmacros
सी# टूल जो शेलकोड इंजेक्शन, वीबीए पर्जिंग और रेड टीम ऑपरेशन के लिए सैंडबॉक्स डिटेक्शन के साथ दुर्भावनापूर्ण वीबीए मैक्रोज़ उत्पन्न करता है।
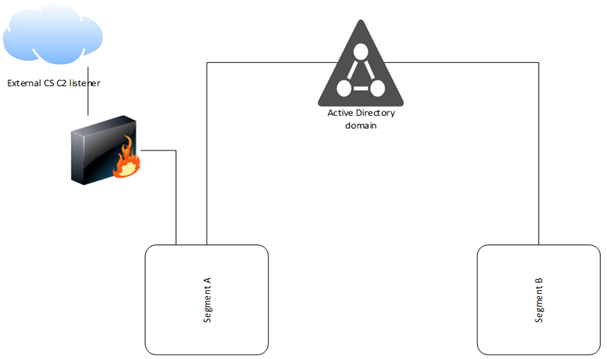 fox-it/ldapfragger
सी2 उपकरण जो विभाजित नेटवर्कों में गुप्त कमांड-एंड-कंट्रोल के लिए LDAP उपयोगकर्ता विशेषताओं पर Cobalt Strike बीकन डेटा रूट करता है।
 cleanunicorn/theo
ईथरियम रीकॉन और शोषण उपकरण।
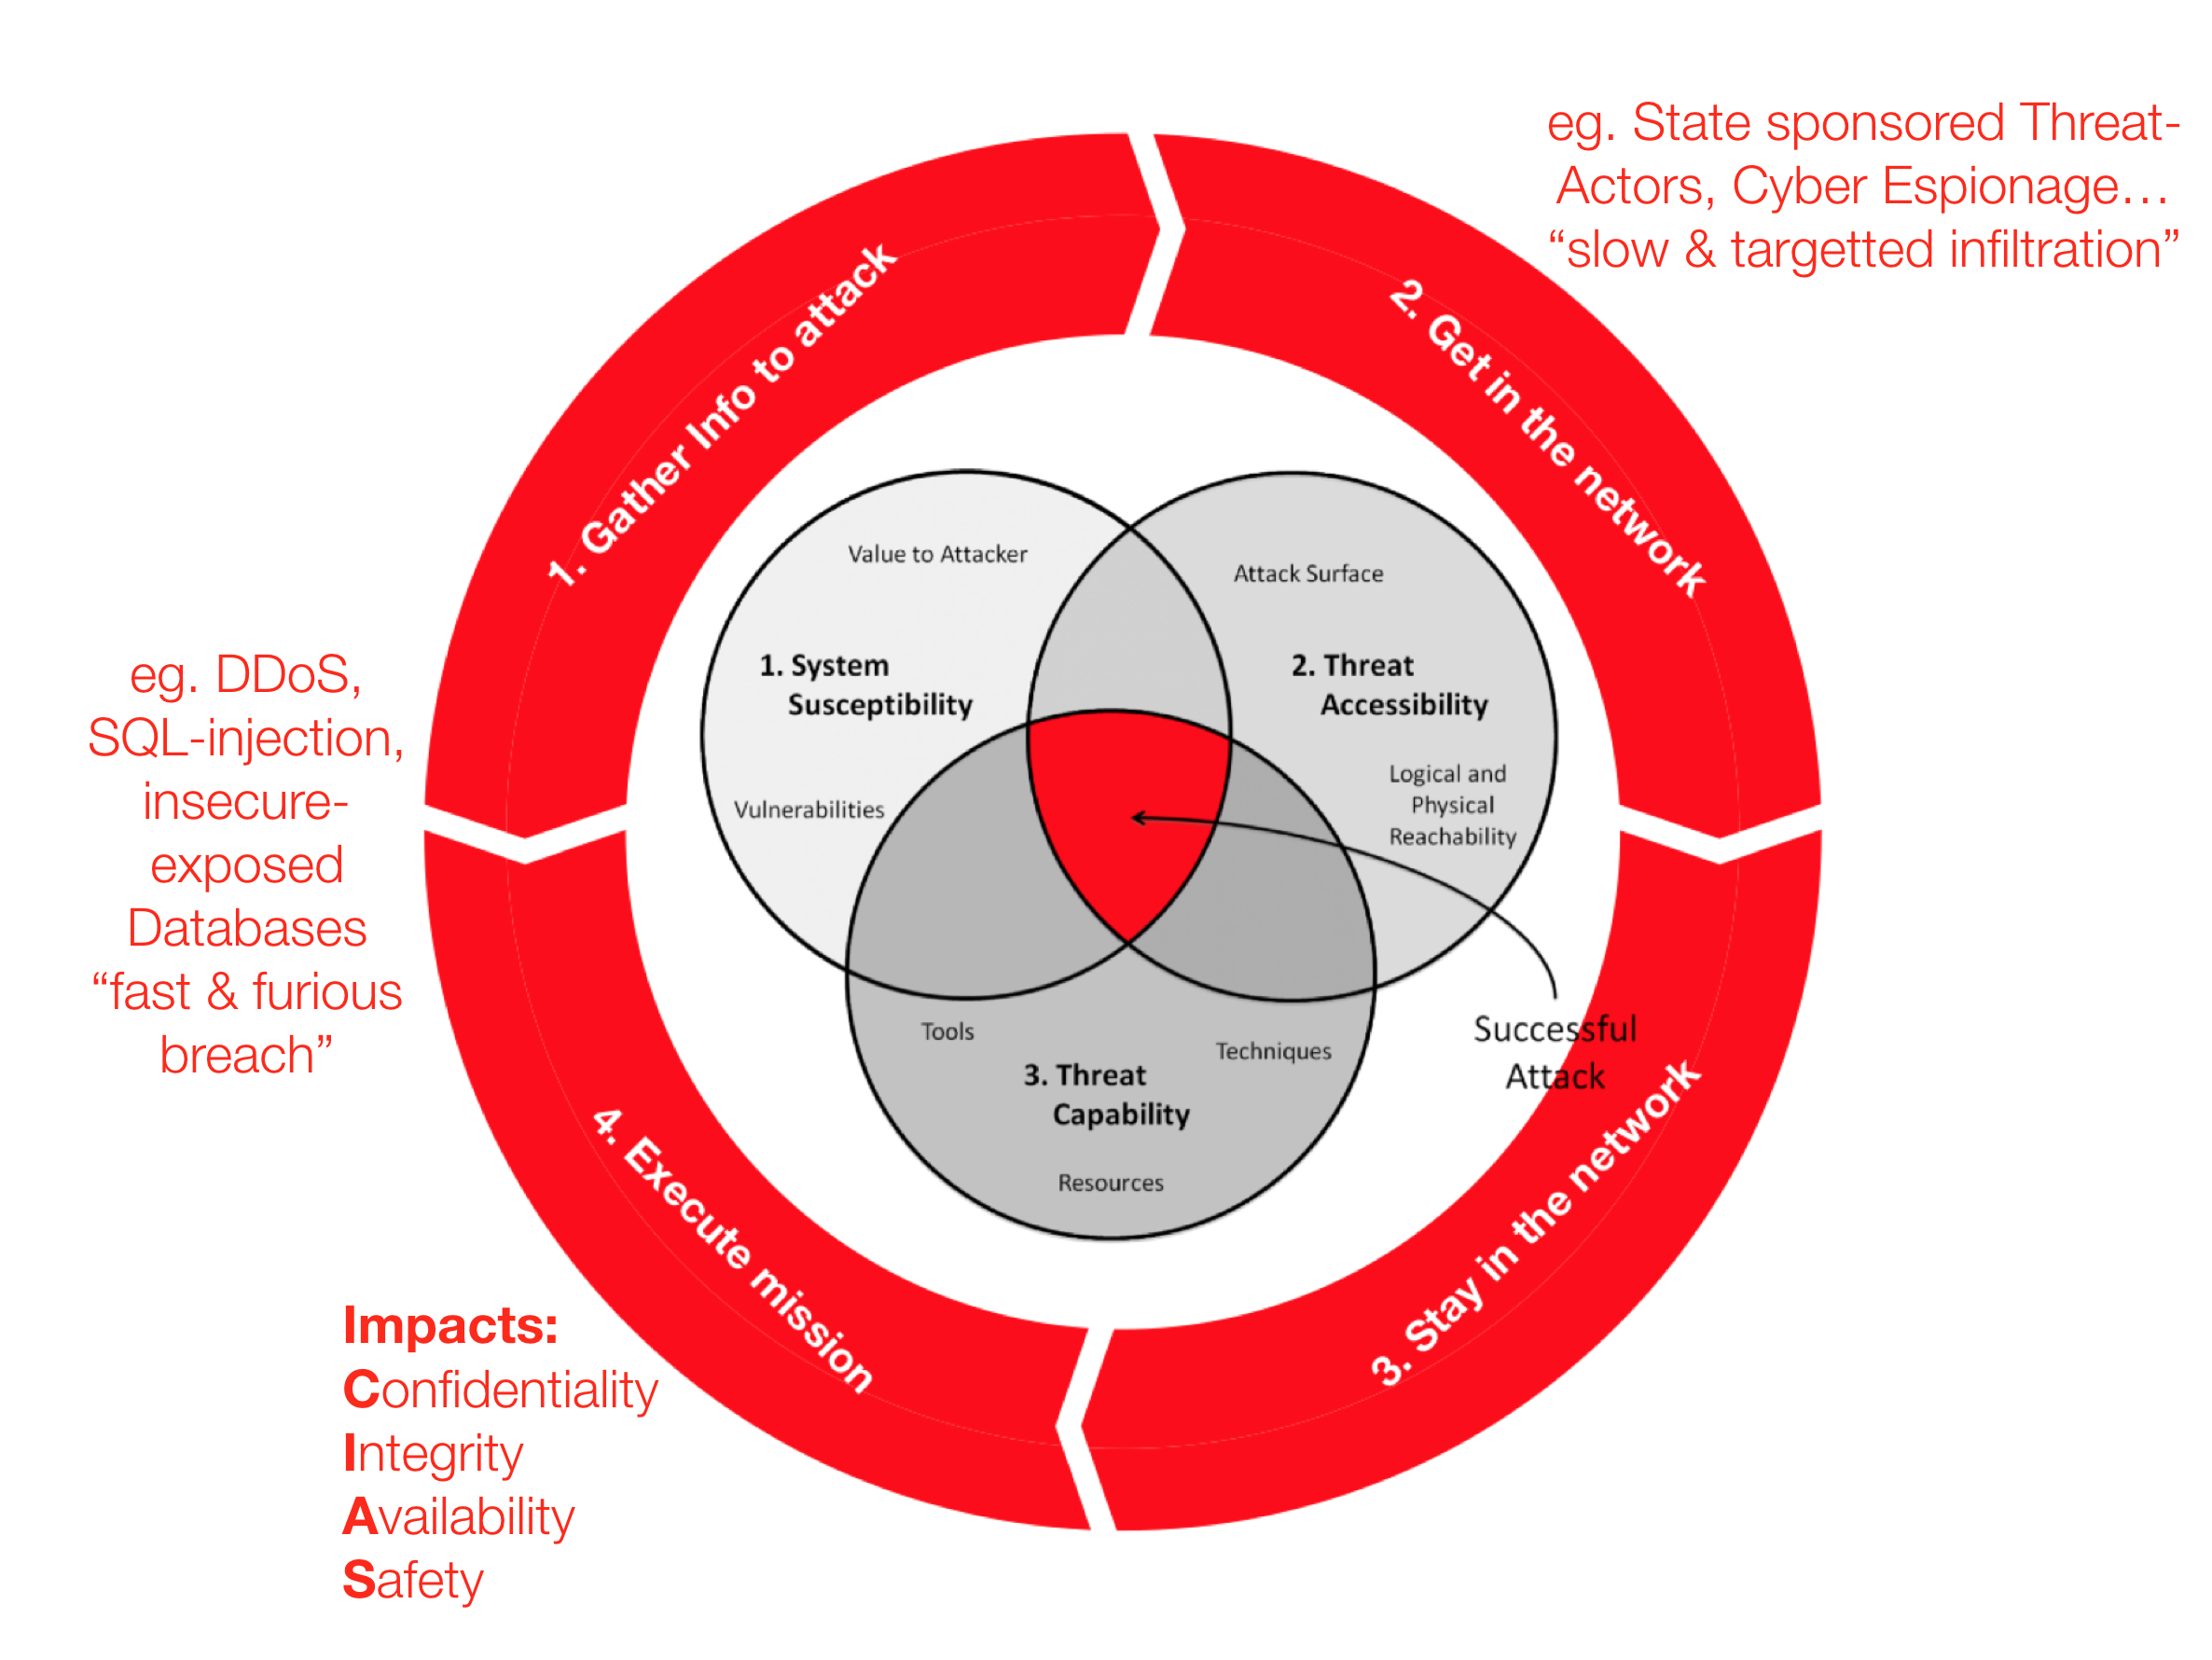 jymcheong/autottp
स्वचालित रणनीति, तकनीक और प्रक्रियाएँ
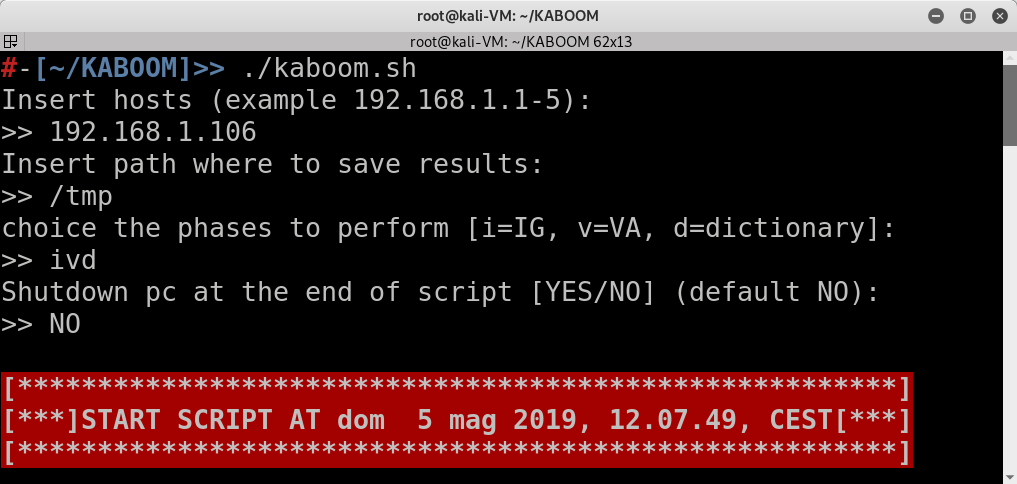 leviathan36/kaboom
पेनिट्रेशन परीक्षणों को स्वचालित करने का एक उपकरण