#1
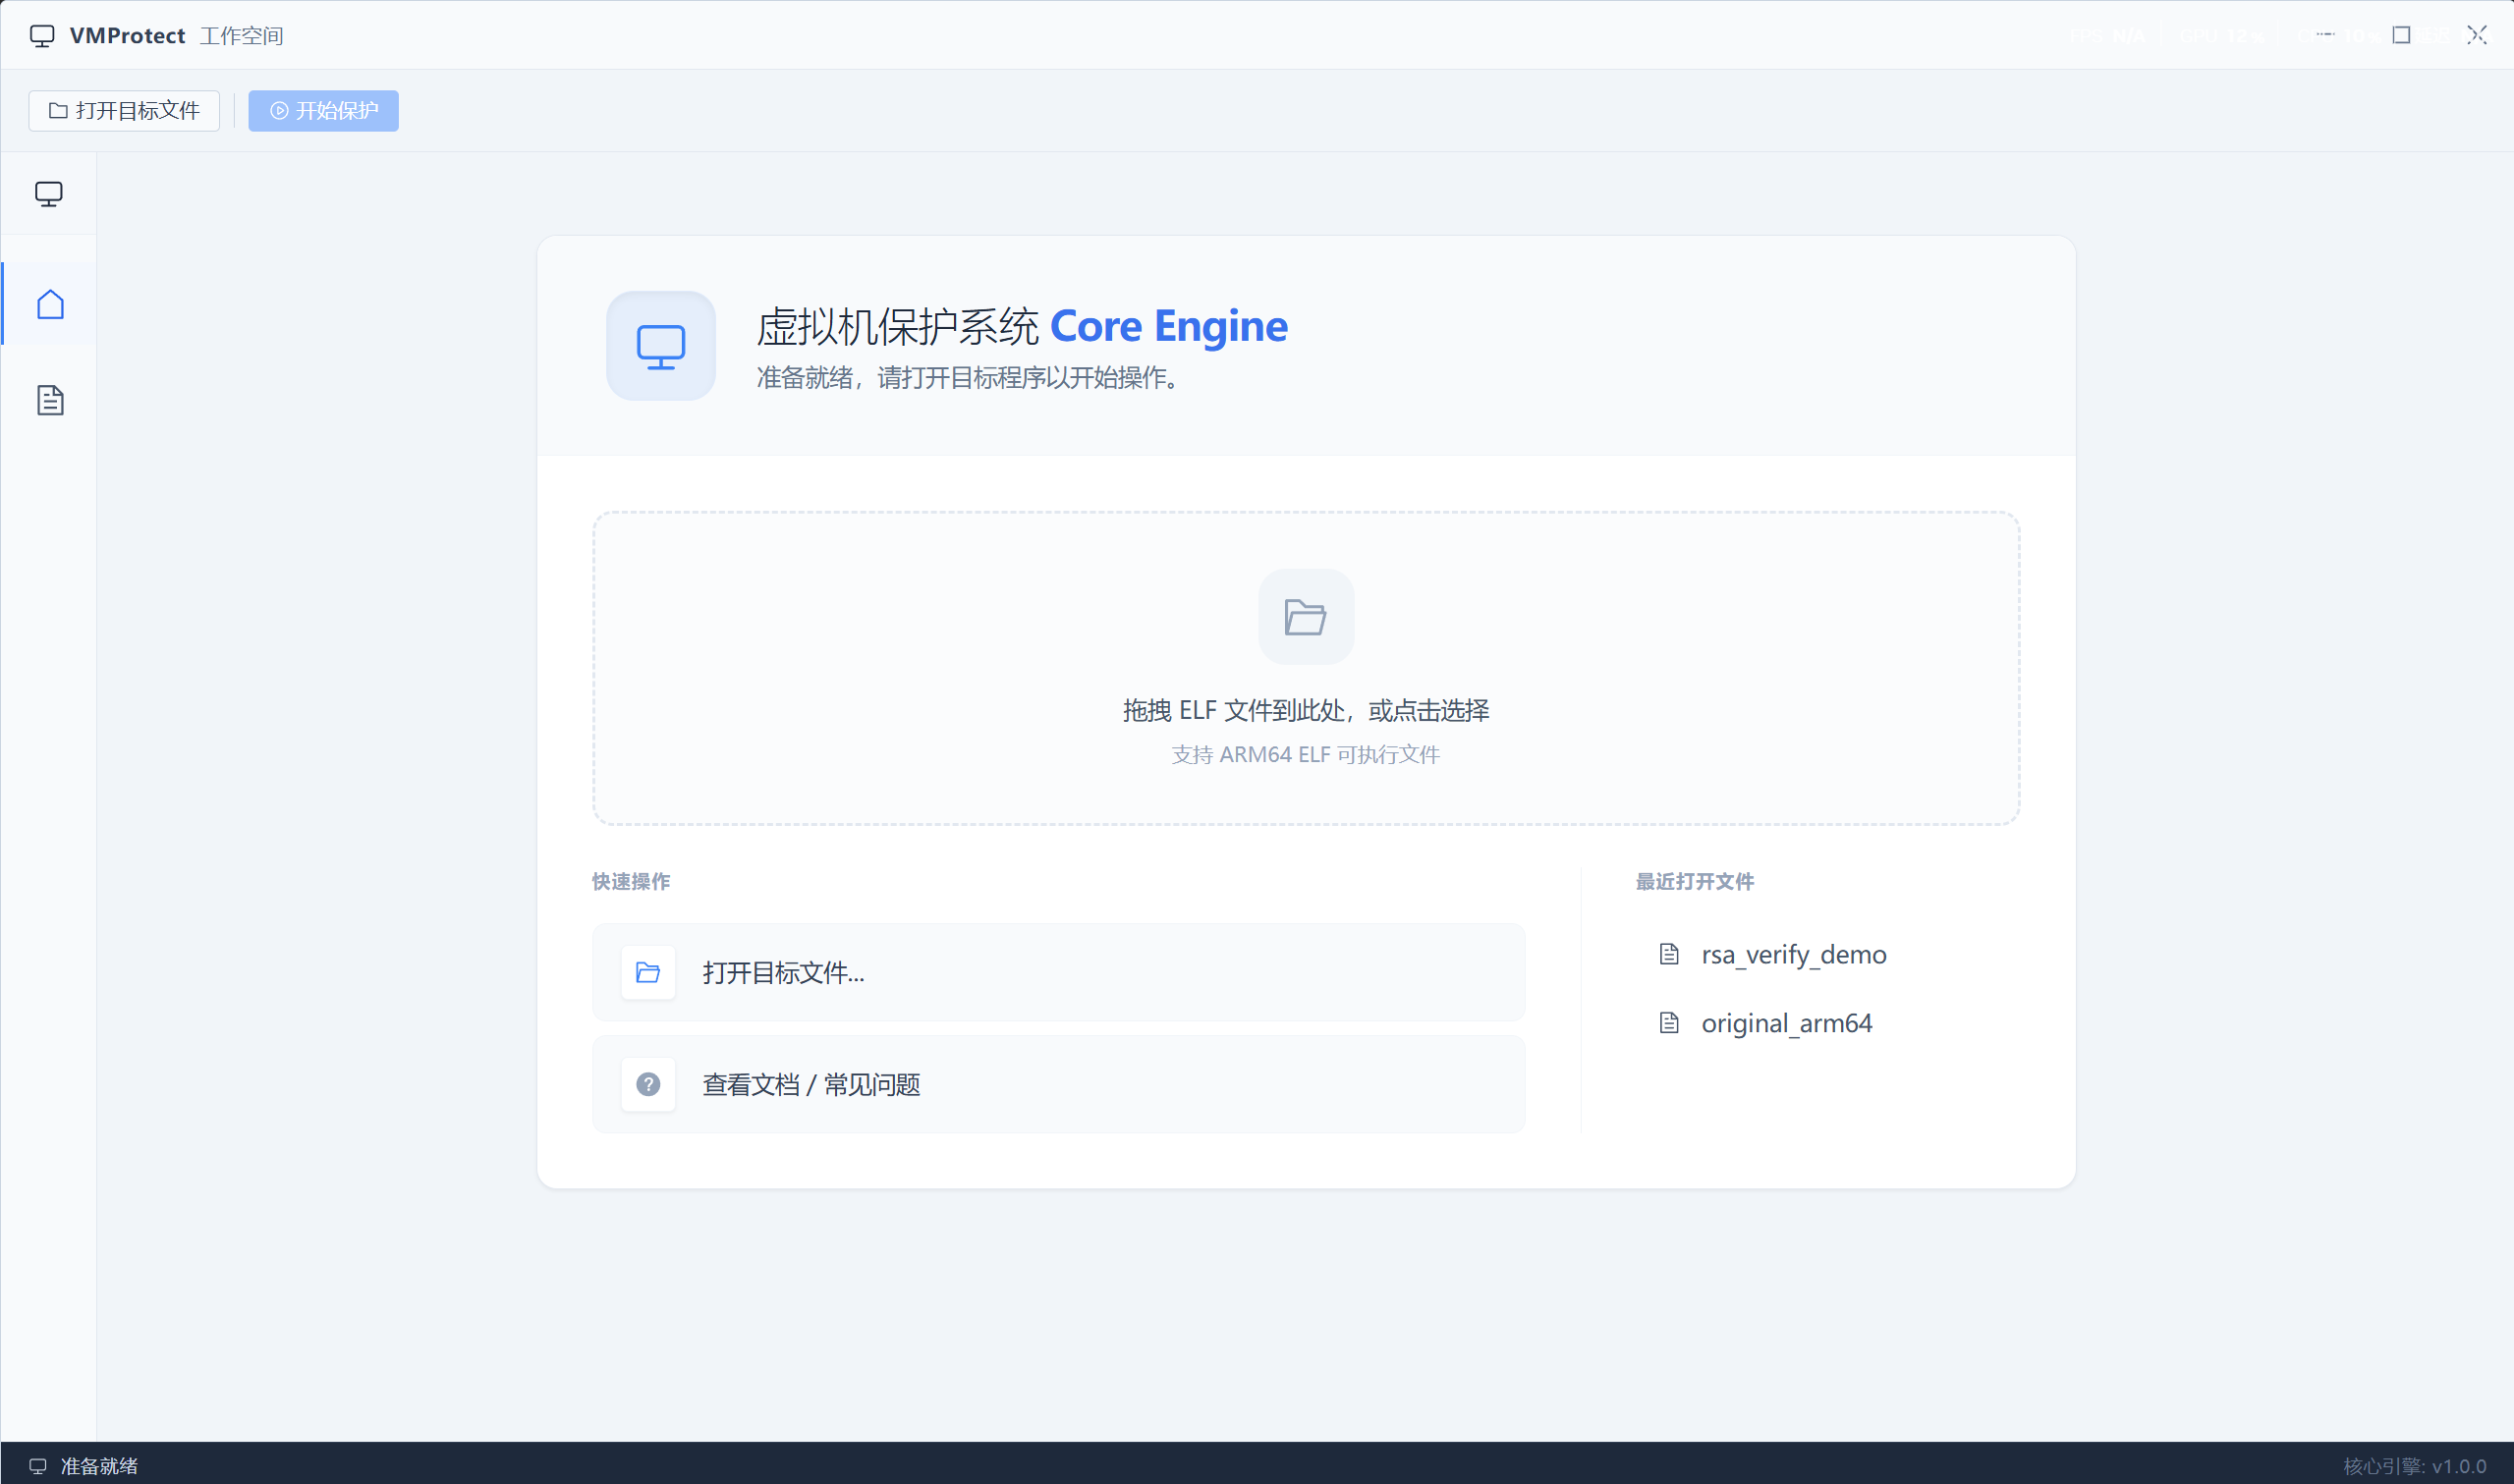
 leochen-coremind/vmpacker
ARM64 ELF वर्चुअल मशीन संरक्षण प्रणाली
 vp777/windows-kernel-exploitation
विंडोज़ कर्नेल शोषण के लिए तकनीकें और उपकरण, जिसमें पूल ओवरफ्लो शोषण, सेगमेंट हीप मेटाडेटा का दुरुपयोग, और हीप निरीक्षण के लिए डिबगिंग स्क्रिप्ट…
 dosomder/iovyroot
CVE-2015-1805 रूट टूल
 sslab-gatech/avpass
एंड्रॉइड मैलवेयर डिटेक्शन सिस्टम को लीक और बायपास करने का उपकरण
 reverseclabs/wepwnise
WePWNise आर्किटेक्चर-स्वतंत्र VBA कोड उत्पन्न करता है जिसका उपयोग Office दस्तावेज़ों या टेम्पलेट्स में किया जा सकता है और यह एप्लिकेशन नियंत्रण तथा…
 gl4ssesbo1/nebula
नेबुला एक क्लाउड C2 फ्रेमवर्क है, जो फिलहाल AWS पर रिकॉनिसेंस, एन्युमरेशन, एक्सप्लॉइटेशन और पोस्ट-एक्सप्लॉइटेशन की सुविधा प्रदान करता है, लेकिन अन्य…
 bin4ry/unipwn
Unitree रोबोटों के लिए BLE एक्सप्लॉइट फ्रेमवर्क: हार्डकोडेड AES कुंजियों के माध्यम से कमांड इंजेक्शन रिमोट टेकओवर, पेलोड इंजेक्शन और वर्मेबल प्रसार…
 seanheelan/anamnesis-release
उन LLM एजेंटों का अध्ययन करने के लिए मूल्यांकन ढांचा जो स्वचालित रूप से कमजोरी रिपोर्ट से काम करने वाले एक्सप्लॉइट उत्पन्न करते हैं, आधुनिक सुरक्षा…
 mazen160/shennina
AI के साथ होस्ट एक्सप्लॉइटेशन को स्वचालित करना
 shiva108/ai-llm-red-team-handbook
AI / LLM Red Team फील्ड मैनुअल & कंसल्टेंट हैंडबुक
 rand0m1ze/ezsploit
metasploit के लिए Linux bash script स्वचालन
 b4rtik/redpeanut
RedPeanut एक छोटा RAT है जो .Net Core 2 में विकसित किया गया है और इसका एजेंट .Net 3.5 / 4.0 में है।
 cckuailong/pocsploit
एक हल्का, लचीला और नवीन ओपन सोर्स PoC सत्यापन ढांचा
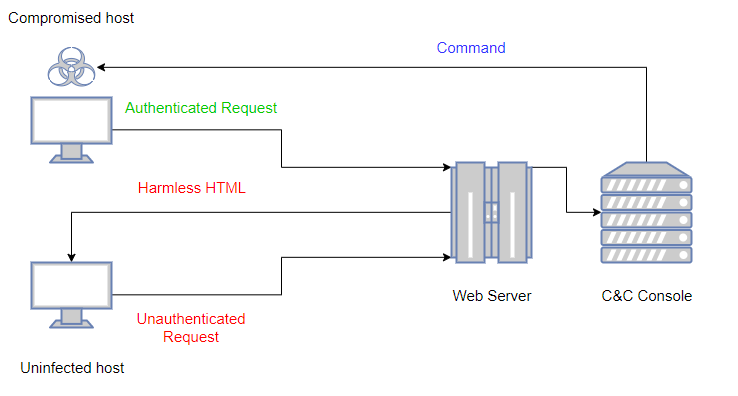 kudaes/lolbits
** बंद किया गया ** C2 फ्रेमवर्क जो Background Intelligent Transfer Service (BITS) को संचार प्रोटोकॉल के रूप में उपयोग करता है और EDR यूज़र-मोड हुकिंग…
 mohamednourtn/terminator
Terminator metasploit पेलोड जनरेटर
 boku7/injectamsibypass
Cobalt Strike BOF - रिमोट प्रक्रिया में कोड इंजेक्शन के साथ AMSI को बायपास करें।
 entysec/hatsploit
मॉड्यूलर पेनिट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो आपको एक्सप्लॉइट कोड लिखने, परीक्षण करने और निष्पादित करने में सक्षम बनाता है।