
 #1

 timwr/cve-2019-2215
एंड्रॉइड कर्नेल विशेषाधिकार वृद्धि शोषण CVE-2019-2215 के लिए, जो बाइंडर ड्राइवर में उपयोग के बाद मुक्त किए जाने की कमजोरी के माध्यम से रूट एक्सेस…
 nettitude/poshc2_old
Powershell C2 सर्वर और इम्प्लांट्स
 bkaraceylan/cve-2019-12840_poc
Webmin पैकेज अपडेट प्रमाणित रिमोट कमांड निष्पादन के लिए PoC
 cobbr/c2bridge
C2Bridges डेवलपर्स को नई कस्टम संचार प्रोटोकॉल बनाने और उन्हें Covenant के भीतर तुरंत उपयोग करने की अनुमति देते हैं।
 ianxtianxt/cobaltstrike-ms17-010
ms17-010 को स्कैन करने के लिए cs का एक प्लगइन
 professionallyevil/c4
Cyberdelia, कमांड एंड कंट्रोल फ्रेमवर्क्स का एक संग्रह
 codecat007/cve-2019-2215
CVE-2019-2215 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Android binder driver में एक use-after-free कमजोरी है, जो कमजोर उपकरणों पर स्थानीय विशेषाधिकार…
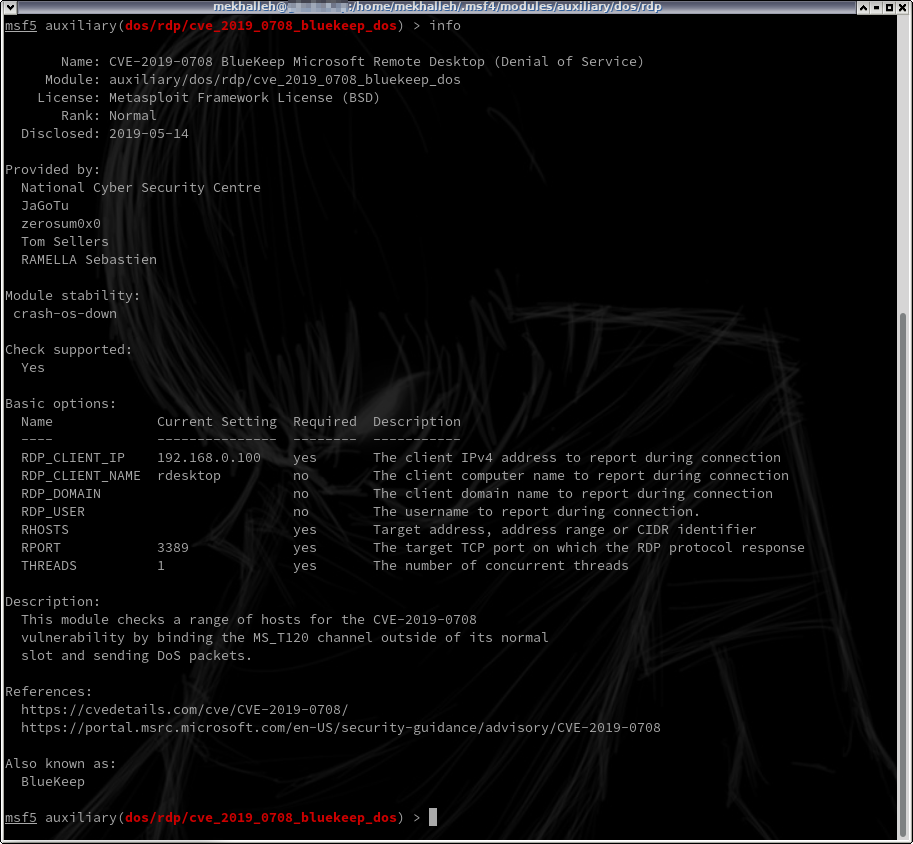 mekhalleh/cve-2019-0708
Bluekeep वेक्टर का उपयोग करके बड़े पैमाने पर Denial of Service के लिए Metasploit मॉड्यूल।
 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) स्कैनर और एक्सप्लॉइट ( मेटास्प्लॉइट ऑटोमेशन )
 nccgroup/dapr
Linux के लिए ड्राइवर अटैक प्लेटफ़ॉर्म
 screetsec/vegile
यह उपकरण आपके बैकडोर/रूटकिट को स्थापित करेगा; जब बैकडोर पहले से स्थापित हो जाएगा, तो यह आपकी विशिष्ट प्रक्रिया को छिपाएगा, मेटास्प्लॉइट में आपके सत्र…
 rayferrufino/make-and-break
एक कस्टम वर्चुअल मशीन बनाई गई, जिसमें Ubuntu 18.04.1 और Webmin 1.810 चल रहा है। Linux मशीन में बैकडोर का शोषण करने के लिए CVE-2019-15107 का उपयोग…
 mhaskar/cve-2019-15029
FusionPBX v4.4.8 रिमोट कोड एक्ज़ीक्यूशन CVE-2019-15029 के लिए आधिकारिक शोषण कोड
 wqsemc/cve-2019-0708
CVE-2019-0708, BlueKeep के लिए प्रारंभिक शोषण CVE-2019-0708 BlueKeep RDP रिमोट विंडोज कर्नेल Use After Free। RDP termdd.sys ड्राइवर केवल-आंतरिक चैनल…
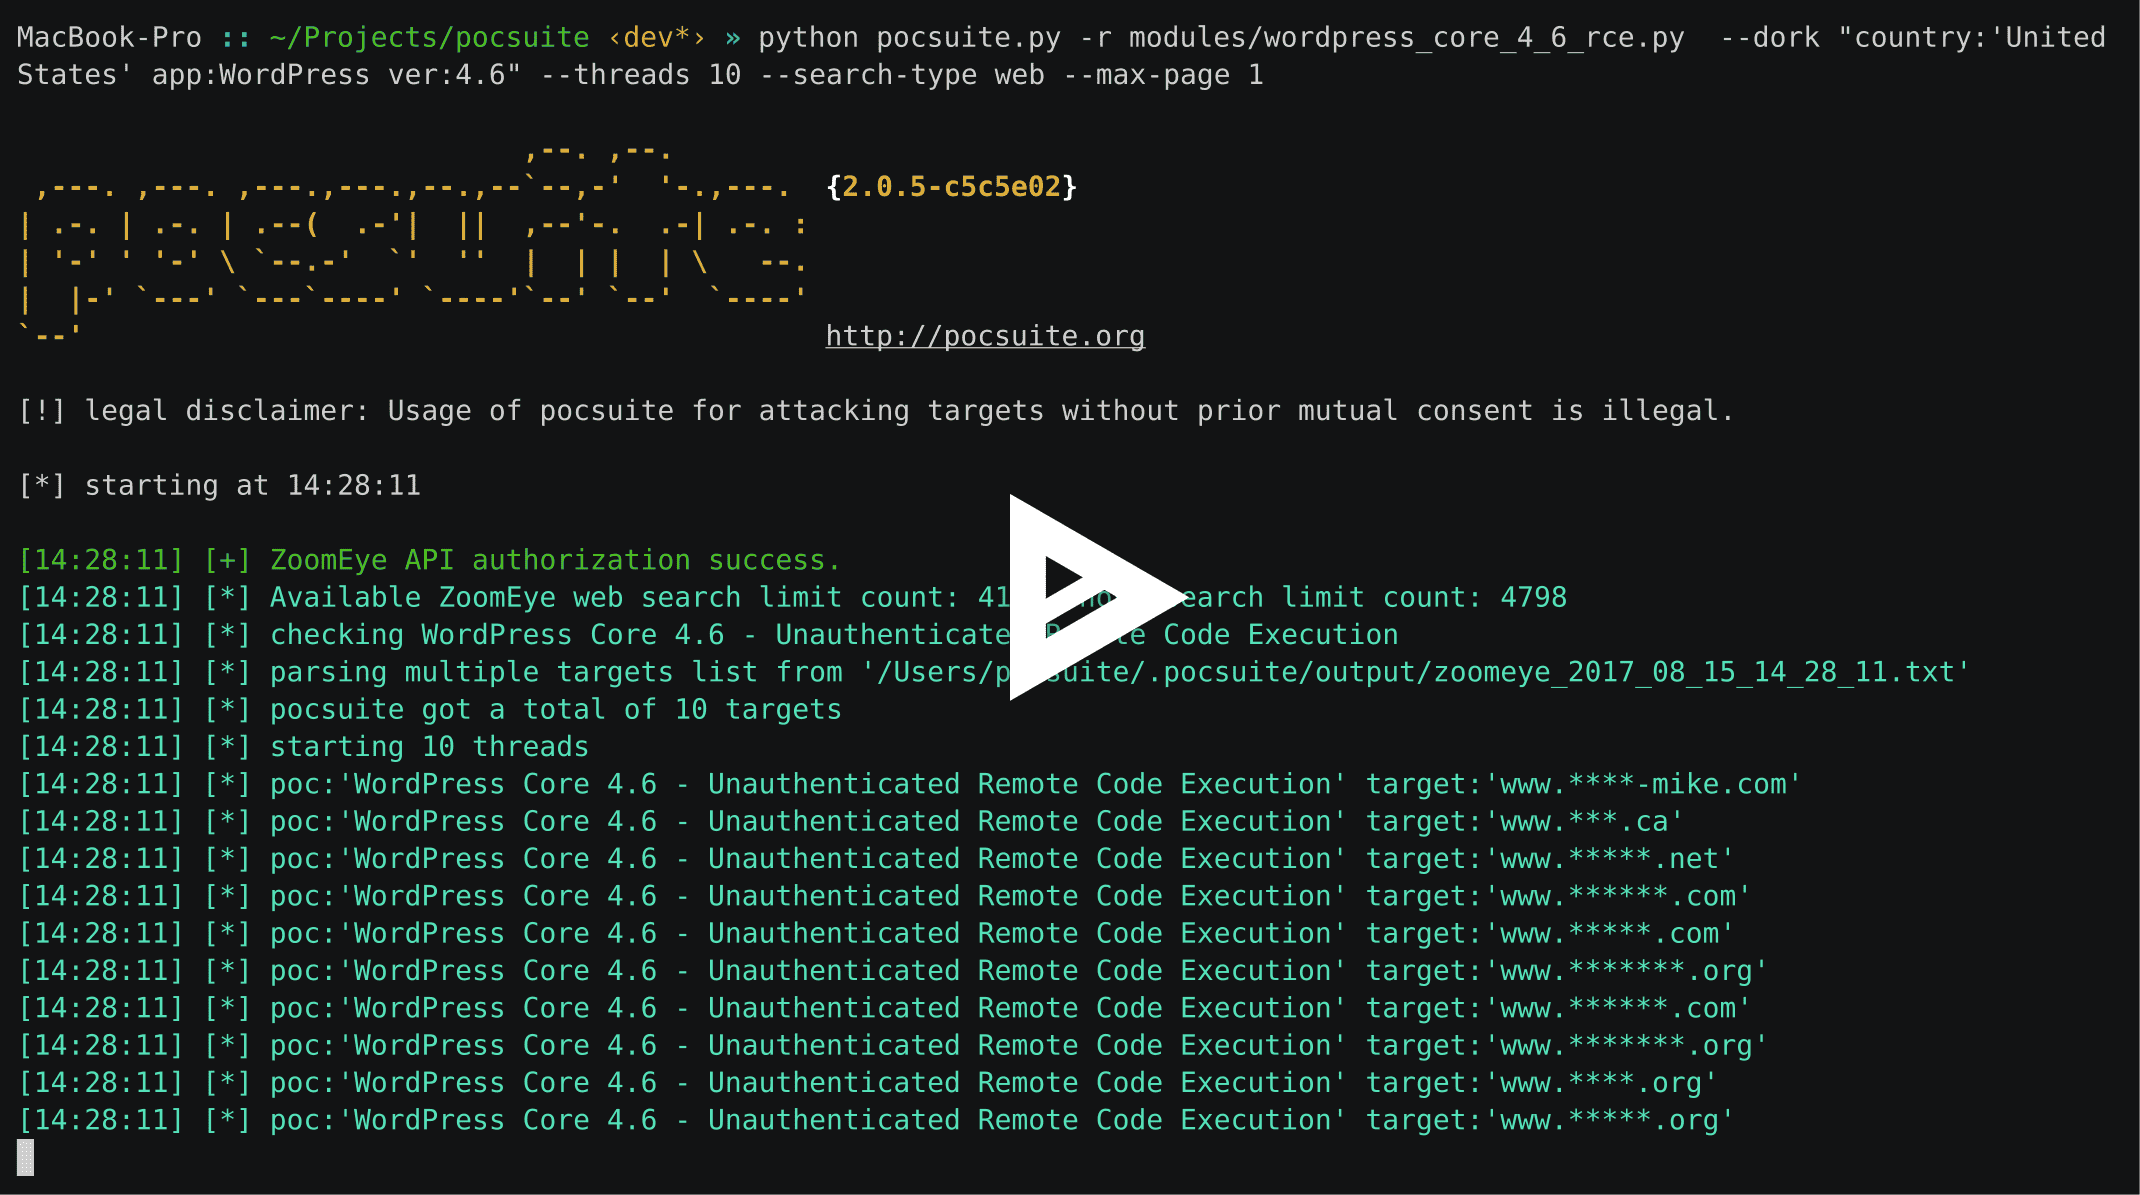 knownsec/pocsuite
यह परियोजना अब रखरखाव नहीं की जा रही है, कृपया https://github.com/knownsec/pocsuite3 परियोजना पर जाएं।
 project-prismatica/prismatica
प्रतिक्रियाशील कमांड और कंट्रोल सिस्टम
 qing-root/cve-2019-0708-exp-msf-
CVE-2019-0708-EXP(MSF) cve-2019-0708 के लिए भेद्यता शोषण प्रोग्राम









