
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 dinosn/cve-2026-32710
हीप OOB राइट MariaDB JSON_SCHEMA_VALID() में → लगातार विशेषाधिकार वृद्धि (लैब-सहायता प्राप्त)
 razvanduda/ghostshell
CVE-2026-31431 — लिनक्स कर्नेल पेज कैश भ्रष्टाचार के माध्यम से स्थानीय विशेषाधिकार वृद्धि
 0xn7y/cve-2026-31431
कर्नेल के authencesn क्रिप्टोग्राफिक टेम्पलेट में लॉजिक बग जो विशेषाधिकार बढ़ाता है
 adityabhatt3010/cve-2026-31431
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-31431 के लिए, AF_ALG AEAD सॉकेट हैंडलिंग का दुरुपयोग करके कमजोर Linux कर्नेल पर रूट शेल एक्सेस प्राप्त करने…
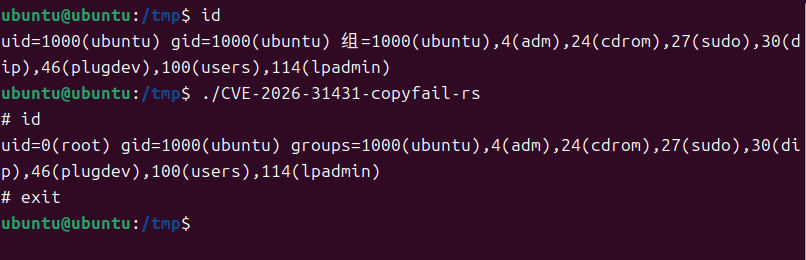 kanbaraakihito/cve-2026-31431-copyfail-rs
शुद्ध Rust प्रूफ-ऑफ-कॉन्सेप्ट CVE-2026-31431 के लिए, जो AF_ALG AEAD समर्थन वाले Linux x86_64 कर्नेल को लक्षित करता है। स्टैटिक musl बिल्ड, कोई रनटाइम…
 darioomatos/cve-2026-31431-copyfail
# CVE-2026-31431 का शैक्षिक विश्लेषण AF_ALG AEAD इन-प्लेस ऑपरेशन के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि, जिसमें तकनीकी मूल कारण,…
 rat5ak/cve-2026-31431-copyfail-static-elf--poc
न्यूनतम 587-बाइट स्थैतिक ELF एक्सप्लॉइट CVE-2026-31431 के लिए, जो AF_ALG splice पेज कैश भ्रष्टाचार के माध्यम से स्थानीय विशेषाधिकार वृद्धि प्राप्त…
 facundomfernandez/pentesting-obioba
ब्लैक बॉक्स पेंटेस्टिंग: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)। रूट तक विशेषाधिकार वृद्धि। कार्यकारी और तकनीकी रिपोर्ट
 ozergoker/cve-2026-31431-copy-fail
CVE-2026-31431 के लिए एक्सप्लॉइट: एक 732-बाइट Python स्क्रिप्ट जो एक सीधी-रेखा तर्क दोष का फायदा उठाकर 2017 से सभी Linux वितरणों पर root प्राप्त करती…
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200, iOS CoreAudio के AudioConverterService में एक ज़ीरो-डे, ज़ीरो-क्लिक RCE है, जो iMessage/SMS के माध्यम से एक दुर्भावनापूर्ण ऑडियो…
 threat9/routersploit
एम्बेडेड उपकरणों के लिए शोषण ढांचा
 zhanghangorg/cve-2026-31431
CVE-2026-31431 के लिए डिटेक्टर और प्रूफ-ऑफ-कॉन्सेप्ट, जो algif_aead में Linux कर्नेल पेज-कैश राइट भेद्यता है, जिसमें एक गैर-विनाशकारी स्कैनर और एक…
 industri4l-h3ll-xpl0it3rs/cve-2026-31431-copy-fail
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो अविशेषाधिकार प्राप्त उपयोगकर्ताओं को रूट…
 xeloxa/copyfail-exploit
कॉपी फेल (CVE-2026-31431) LPE एक्सप्लॉइट। लिनक्स कर्नेल AF_ALG पेज कैश भेद्यता को लक्षित करने वाला एक स्वच्छ, मल्टी-आर्क Python पुनःकार्यान्वयन।
 blacksnufkin/cheshire
Adaptix C2 सेवा प्लगइन जो ऑपरेटर UI से LitterBox पेलोड विश्लेषण को संचालित करता है।
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 के लिए Linux कर्नेल के algif_aead में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) शोषण, जो page cache को अधिलेखित…
 g1nt0n1x/copy-fail-cve-2026-31431-shell
PoC शेल एक्सप्लॉइट CVE-2026-31431 (copy_fail) के लिए — AF_ALG + splice पेज-कैश ओवरराइट के माध्यम से Linux LPE। सिंगल-शॉट, कोई रेस कंडीशन नहीं, कर्नेल…
 nishantiyer/cve-2020-15215-discord-poc
इलेक्ट्रॉन बाउंड्री हार्डनिंग, रेंडरर/मेन-प्रोसेस आइसोलेशन, IPC नीति प्रवर्तन और डेस्कटॉप एप्लिकेशन सुरक्षा कमजोरियों का अध्ययन करने के लिए नेविगेशन…







