
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 simoesctt/ctt-enhanced-px4-autopilot-exploit-cve-2026-32743
CVE-2026-32743 के लिए एक्सप्लॉइट, PX4 ऑटोपायलट के MavlinkLogHandler में एक स्टैक बफर ओवरफ्लो, जो MAVLink पर 33-परत अस्थायी कैस्केड के माध्यम से एक…
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
PX4 ऑटोपायलट संस्करण ≤1.17.0-rc2 के लिए एक रिमोट डिनायल ऑफ सर्विस (DoS) शोषण, जो MavlinkLogHandler में स्टैक-आधारित बफर ओवरफ्लो के माध्यम से काम करता…
 hori0729/cve-2026-31431-verificador-exploit
Linux कर्नेल CVE-2026-31431 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो AF_ALG और splice() का दोहन करके पेज कैश को संशोधित करता है और रूट शेल प्राप्त…
 rosnlr5/modrosnlr5
लिनक्स कर्नेल CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AF_ALG सॉकेट्स का उपयोग करके पेलोड इंजेक्शन और शेल स्पॉनिंग के माध्यम से रूट तक…
 rvzsec/cve-2026-31431
CVE-2026-31431 के लिए PoC एक्सप्लॉइट, जो authencesn पेज कैश राइट के माध्यम से Linux कर्नेल LPE है, जो 2017 से अधिकांश डिस्ट्रोस पर अनप्रिविलेज्ड…
 shiva108/ai-llm-red-team-handbook
AI / LLM Red Team फील्ड मैनुअल & कंसल्टेंट हैंडबुक
 openpixelsystems/c-copy-fail
CVE-2026-31431 के लिए C-आधारित एक्सप्लॉइट, Linux Kernel Crypto API में, जो aarch64 और amd64 आर्किटेक्चर को लक्षित करता है, जिसमें शेलकोड जनरेशन और…
 mr-bv/copy-fail-cve-2026-31431-exploit-in-c
CVE-2026-31431 के लिए C एक्सप्लॉइट, AF_ALG AEAD पथ में Linux कर्नेल पेज-कैश भ्रष्टाचार भेद्यता, जो कैश्ड फ़ाइल सामग्री को प्रभावित करने के लिए…
 ikow/cve-2026-31431-live-code-corruption
CVE-2026-31431 (कॉपी फेल) नवीन शोषण: पेज कैश के माध्यम से लाइव कोड भ्रष्टाचार। MAP_PRIVATE पेज साझाकरण के माध्यम से libc exit() कोड को अधिलेखित करता…
 guiimoraes/cve-2026-31431
# CVE-2026-31431 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण का Python कार्यान्वयन, जो /etc/passwd को अधिलेखित करने और रूट प्राप्त करने के…
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
CVE-2009-3999 के लिए पायथन में लिखी गई स्वचालित स्क्रिप्ट
 julichaan/cve-2026-31431-python-copyfail-poc
Python एक्सप्लॉइट CVE-2026-31431 के लिए, जो setuid बाइनरीज़ के पेज कैश भ्रष्टाचार के माध्यम से Linux कर्नेल विशेषाधिकार वृद्धि है, जिससे रूट एक्सेस…
 pvpaulo01/cve-2026-31431
यह दस्तावेज़ पायथन में सार्वजनिक एक्सप्लॉइट का वर्णन करता है
 361way/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट जो रूट तक विशेषाधिकार बढ़ाता है, जिसमें डिटेक्शन मोड और पोर्टेबिलिटी के लिए C इम्प्लीमेंटेशन शामिल है।
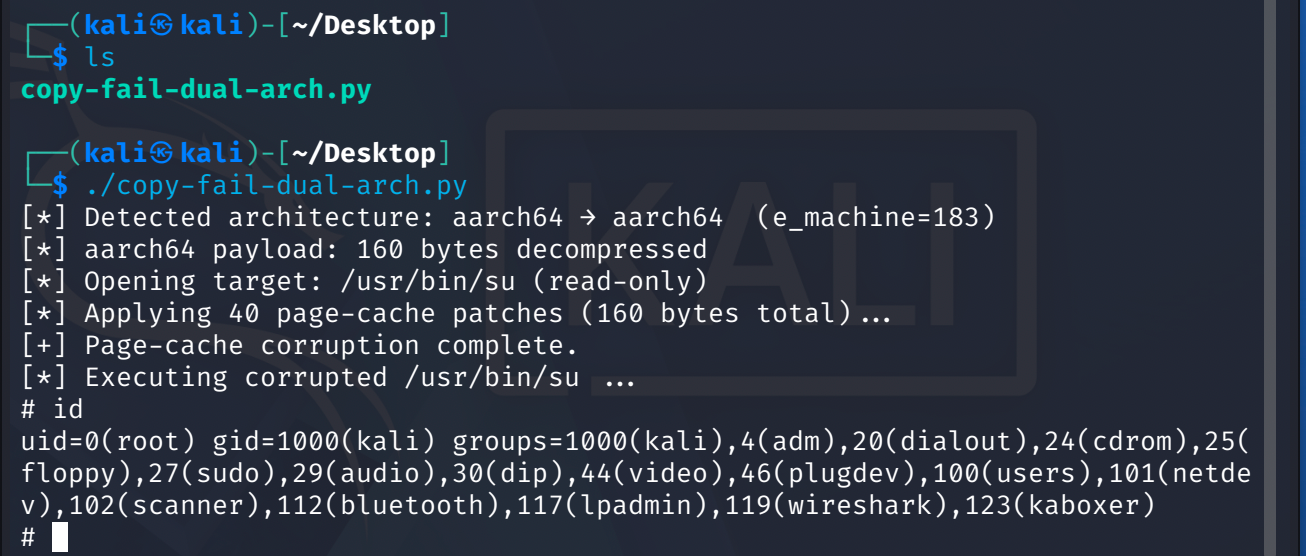 0xer0/cve-2026-31431-copy-fail-add-arm64
Python एक्सप्लॉइट CVE-2026-31431 के लिए, जो AF_ALG और splice() के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि है, जो page cache में लिखकर…
 starxsky/cve-2026-31431
CVE-2026-31431 के लिए हमला स्रोत कोड और स्निफिंग टूल प्रदान करता है, जो एक कर्नेल भेद्यता है, साथ ही शमन निर्देश भी शामिल हैं जिनमें algif_aead…
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 कॉपी विफल — यूनिवर्सल LPE एक्सप्लॉइट। डायनामिक ELF ऑफसेट + पूर्ण-बाइनरी ओवरराइट, ctypes splice फॉलबैक के साथ Python 2/3 संगत
 iblamenear/cve-2026-31431-copy-fail---advanced-lpe-proof-of-concept---c-rewrite
कॉपी फेल (CVE-2026-31431) लिनक्स कर्नेल के authencesn क्रिप्टोग्राफिक टेम्पलेट में एक लॉजिक बग है। यह एक अन-प्रिविलेज्ड स्थानीय उपयोगकर्ता को सिस्टम…








