
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 aramosf/cve-2026-64468
अविशेषाधिकार प्राप्त proof-of-concept और x86_64 स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) Linux कर्नेल Binder use-after-free…
 vulnerscom/getsploit
Vulners डेटाबेस से सार्वजनिक exploits खोजें और डाउनलोड करें — ऑनलाइन, या स्थानीय SQLite FTS5 इंडेक्स से पूरी तरह ऑफ़लाइन।
 0xsteph/pentest-ai-agents
Claude Code को अपने आक्रामक सुरक्षा अनुसंधान सहायक में बदलें। अधिकृत पैठ परीक्षण के लिए विशेष AI सबएजेंट अभियानों की योजना बनाते हैं, रिकॉन का…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
एक पृथक AD/Linux आक्रमण प्रयोगशाला: Metasploit के माध्यम से CVE-2007-2447 का शोषण किया गया, Wazuh SIEM के साथ पता लगाया गया और MITRE ATT&CK (T1190,…
 sonalisarkar-2003/ftp-vsftpd-cve-2011-2523-vapt-report
vsFTPd 2.3.4 बैकडोर CVE-2011-2523 के लिए VAPT रिपोर्ट, जिसमें Nmap भेद्यता स्कैनिंग, Metasploit शोषण, पोस्ट-एक्सप्लॉइटेशन रूट एक्सेस और निवारण शामिल…
 g0d150ne/wp2shell
मॉड्यूलर WordPress प्री-ऑथ एक्सप्लॉइट फ्रेमवर्क जो SQL इंजेक्शन और ऑथेंटिकेशन बायपास को चेन करके रिमोट कोड एक्ज़ीक्यूशन, इंटरैक्टिव शेल, बैकडोर और…
 joaoaugustom/wordpress_backup_migration-rce_unauthenticated
यह एक्सप्लॉइट CVE-2023-6553 पर आधारित है और Chocapik द्वारा बनाए गए मूल एक्सप्लॉइट पर निर्मित है, इसमें यह जोड़ा गया है कि सीधे रिवर्स शेल प्राप्त…
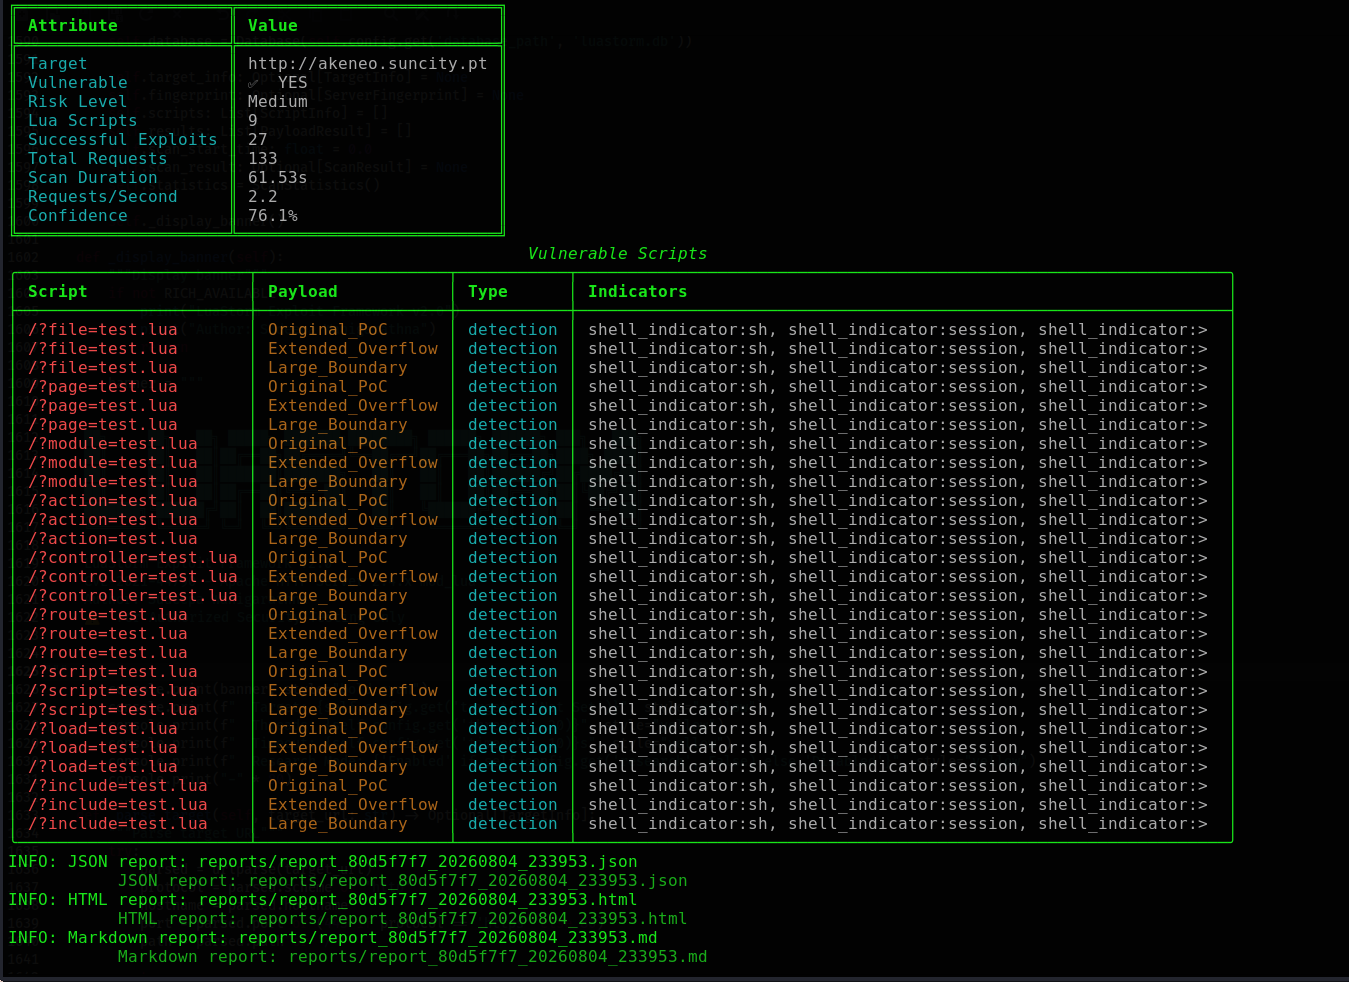 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua बफर ओवरफ्लो (CVE-2021-44790) - फिंगरप्रिंटिंग, मल्टी-स्टेज स्कैनिंग, प्लगइन आर्किटेक्चर, पेशेवर रिपोर्टिंग,…
 v4bel/januscape
KVM/x86 में अतिथि-से-होस्ट एस्केप शोषण (CVE-2026-53359) जो छाया MMU अनुकरण में use-after-free का लाभ उठाता है। इसमें Intel/AMD आर्किटेक्चर पर होस्ट…
 amiraliuks/ip-camera-research
सुरक्षा अनुसंधान एक उपभोक्ता IP कैमरे पर जो Fullhan FH8626V100 SoC (मॉडल AJL30PG0803) पर आधारित है।
 0x4m4/hexstrike-ai
MCP सर्वर जो AI एजेंटों को स्वायत्त रूप से 150+ साइबर सुरक्षा उपकरणों को निष्पादित करने में सक्षम बनाता है, जो नेटवर्क, वेब ऐप्स और क्लाउड…
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
उन्नत CVE-2023-44487 HTTP/2 Rapid Reset भेद्यता शोषण ढांचा। इसमें मल्टी-कनेक्शन समवर्ती हमले, अनुकूली दर नियंत्रण, यादृच्छिक हेडर के साथ स्टील्थ मोड,…
 233laoliu/mt6985-cve-2026-43499
MT6985 MediaTek Dimensity 9300 (vivo PD2241) के लिए CVE-2026-43499 exploit अडैप्टर
 mythicagents/apfell
JavaScript for Automation (JXA) macOS एजेंट
 cxyofficial/x200-cve-2026-43499
CVE-2026-43499 को लक्षित करने वाला एक्सप्लॉइट टूल, जिसमें पेनिट्रेशन टेस्टिंग अभियानों के लिए स्वचालित पेलोड डिलीवरी और भेद्यता सत्यापन शामिल है।
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - गंभीर भेद्यता जो UC_KEY एन्क्रिप्शन ओरेकल टोकन पुन: उपयोग के माध्यम से बिना…
 soralis0912/cve-2026-43499-aristotle
CVE-2026-43499 कर्नेल उपयोग-के-बाद-मुक्त के माध्यम से Xiaomi XIG04 (Android 12) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण। डिवाइस-स्वामी रूटिंग के लिए…
 venglin/setcred
CVE-2026-45250: FreeBSD 14.4 setcred कर्नेल बफर ओवरफ्लो (LPE)








