
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 kuwaitist/astral_projection
Cobalt Strike UDRL जो VEH का उपयोग करके उन्नत मॉड्यूल स्टॉम्पिंग करता है, कॉल को इंटरसेप्ट करता है, स्लीप के दौरान मॉड्यूल को अनमैप करता है, और IOCs…
 flyingllama87/p4wned
Perforce सुरक्षा अनुसंधान और उपकरण - CVE-2026-6043
 kpolley/redai
AI-संचालित कमजोरी खोज और लाइव मान्यकरण
 esskumar/phantomevasion
पायथन-आधारित एंटीवायरस एवेज़न टूल जो msfvenom पेलोड से अज्ञात एक्ज़ीक्यूटेबल उत्पन्न करता है, उन्नत तकनीकों जैसे junkcode इंजेक्शन, एन्क्रिप्शन,…
 kryptsec/oasis
ओपन-सोर्स AI सुरक्षा बेंचमार्किंग CLI. MITRE ATT&CK विश्लेषण और KSM स्कोरिंग के साथ AI मॉडलों के आक्रामक सुरक्षा कार्यों के प्रदर्शन को मापता है।
 rfunix/tengu
AI-संचालित पैठ परीक्षण MCP सर्वर
 tayontech/scope
क्लाउड सुरक्षा पर्पल टीमिंग के लिए AI एजेंट सेट, Claude Code, Gemini CLI, और Codex के अंदर चलता है।
 cogensec/gideon
खतरे की खुफिया जानकारी, कमजोरियों पर शोध, IOC विश्लेषण और रेड टीमिंग के लिए स्वायत्त सुरक्षा संचालन एजेंट। CVE अनुसंधान, पोस्ट-एक्सप्लॉइटेशन, पेलोड…
 antonlovesdnb/ttprunner
AI के साथ TTPs चलाएँ!
 acedef/synthapt
प्लेबुक-आधारित प्रतिद्वंद्वी सिमुलेशन फ्रेमवर्क जो JSON-परिभाषित हमले के पथों को स्थिति-स्वतंत्र शेलकोड पेलोड में संकलित करता है, उन्नत डिटेक्शन और…
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 ajutamangdev/hatiyar
मॉड्यूलर पेनिट्रेशन टेस्टिंग फ्रेमवर्क जिसमें Metasploit-जैसा इंटरैक्टिव शेल, पूर्व-निर्मित CVE एक्सप्लॉइट मॉड्यूल, और अधिकृत सुरक्षा मूल्यांकन के…
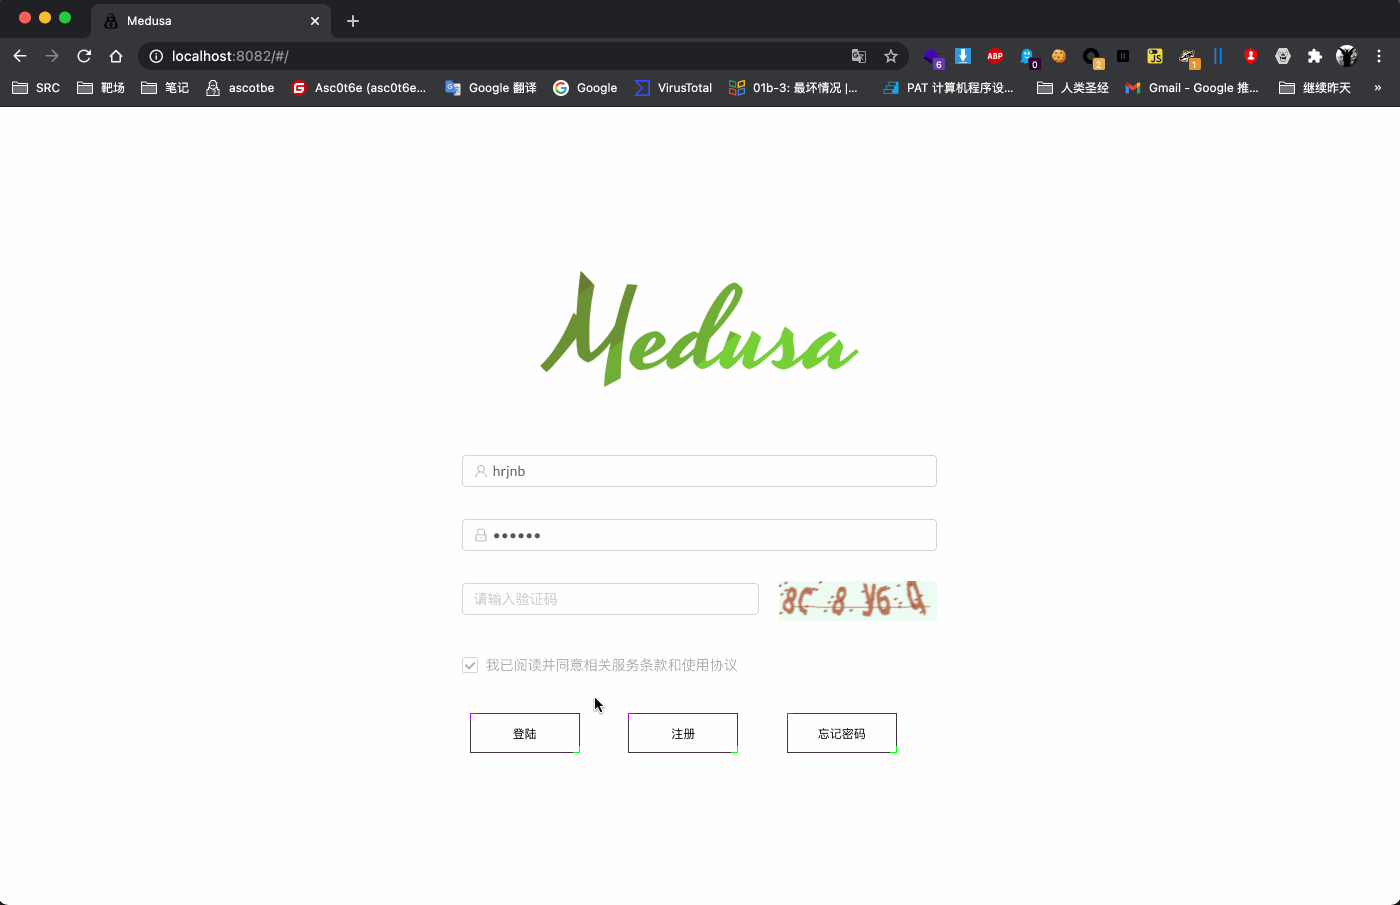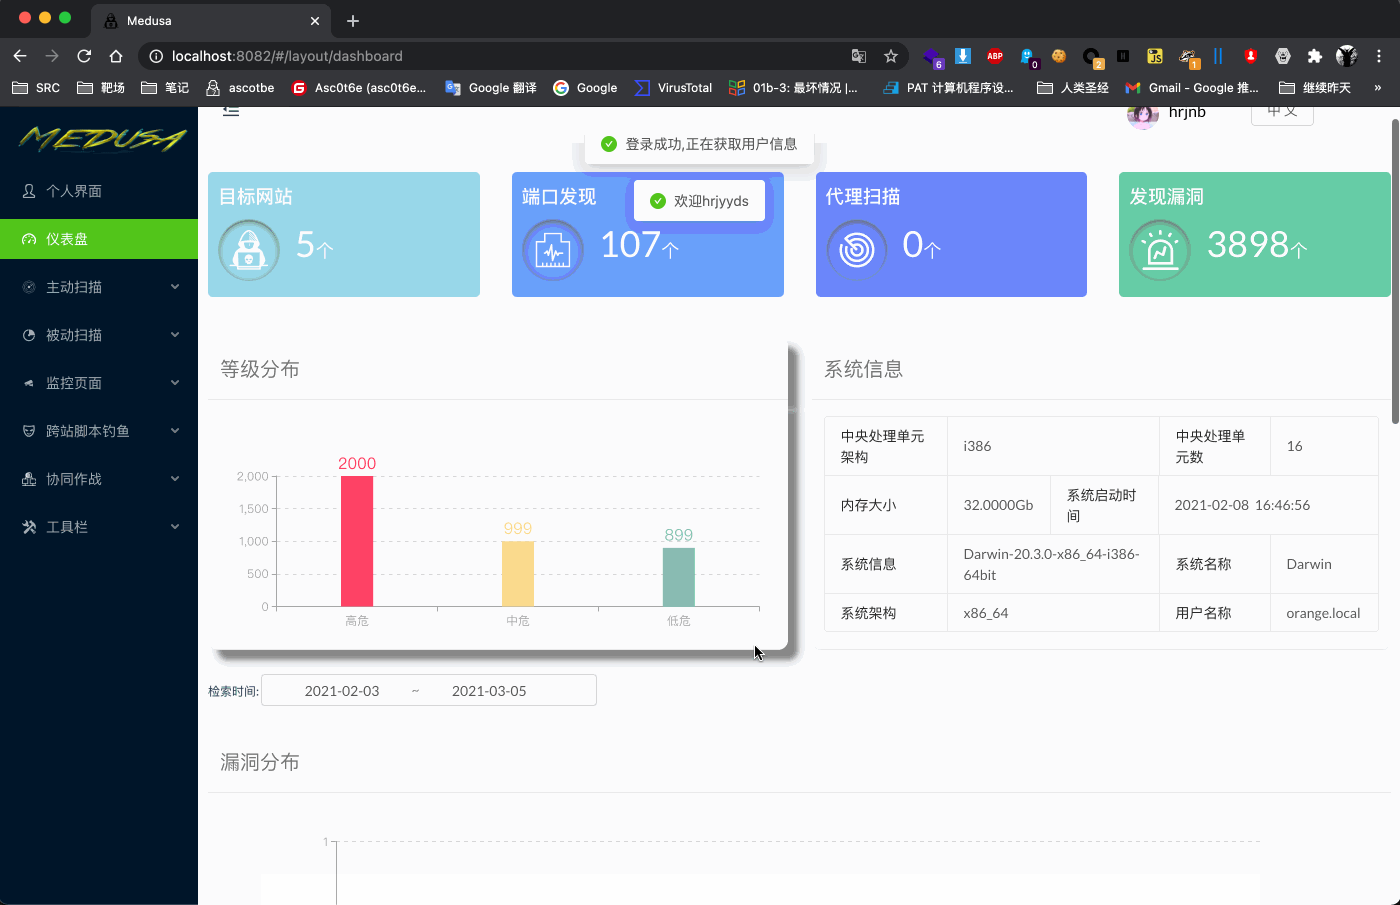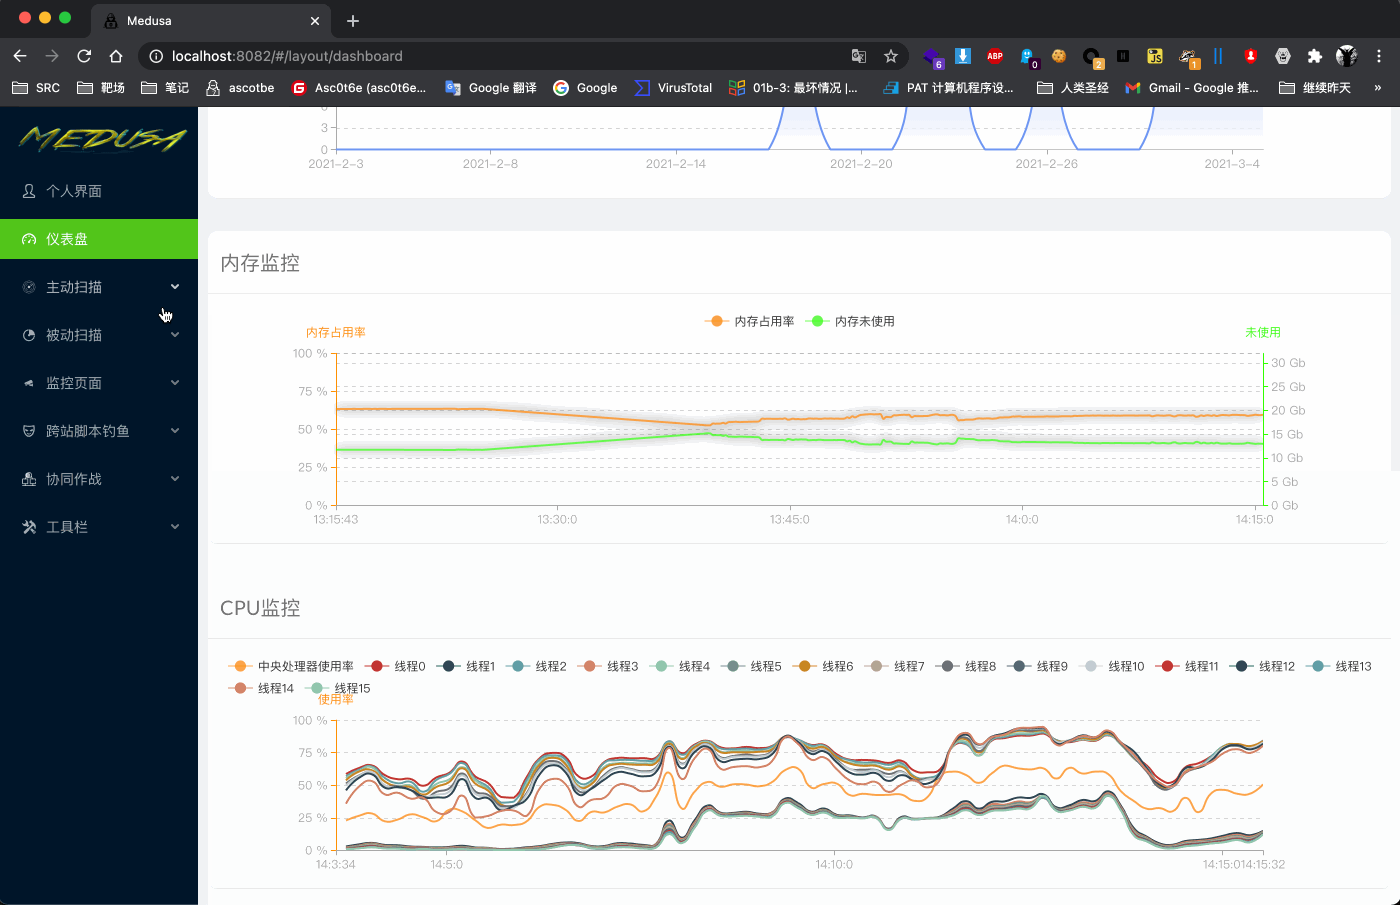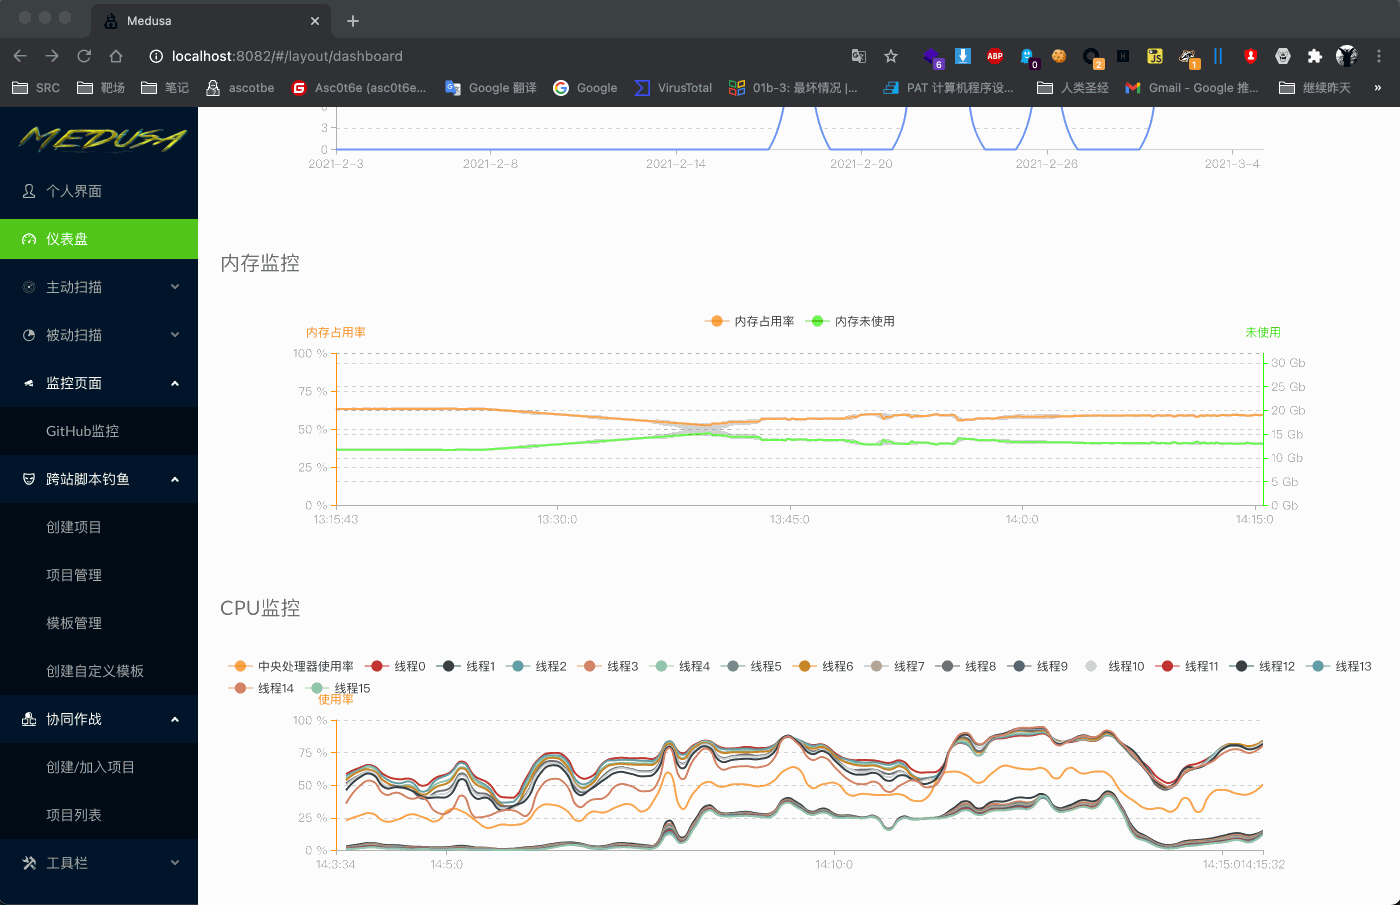 ascotbe/medusa
🐈Medusa एक रेड टीम शस्त्रागार (weaponry) प्लेटफ़ॉर्म है, जिसमें वर्तमान में XSS प्लेटफ़ॉर्म, सहयोग प्लेटफ़ॉर्म, CVE निगरानी, एंटीवायरस-बाईपास…
 six2dez/burp-ai-agent
Burp Suite एक्सटेंशन जो अंतर्निहित MCP टूलिंग, AI-सहायित विश्लेषण, गोपनीयता नियंत्रण, निष्क्रिय और सक्रिय स्कैनिंग और अधिक जोड़ता है
 nil0x42/phpsploit
पूर्ण-विशेषताओं वाला C2 फ्रेमवर्क जो एकल-पंक्ति PHP बैकडोर के साथ वेबसर्वर पर चुपचाप स्थिर रहता है।
 swe-agent/swe-agent
LLM-संचालित एजेंट जो GitHub मुद्दों को स्वायत्त रूप से ठीक करता है, साइबर सुरक्षा कमजोरियों का पता लगाता है, और कॉन्फ़िगरेबल टूल-उपयोग और अत्याधुनिक…
 d4vinci/pastejacker
PasteJacking हमलों के स्वचालन के साथ सिस्टम हैकिंग।
 sabri-zaki/easy_hack
Termux से दुनिया को हैक करें








