
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 ma4the/omae-wa-cheese-da
CVE-2025-21479 PoC ZFlip5 के लिए, जिसमें Knox रास्ते में है!(˶˃ ᵕ ˂˶)
 mrowkoob/cve-2023-33538-msf
CVE-2023-33538 - TP-Link कमांड इंजेक्शन Ruby मॉड्यूल Metasploit Framework के लिए
 m-cetin/cve-2023-29336
CVE-2023-29336 के लिए प्रमाण-की-अवधारणा शोषण, एक Win32k विशेषाधिकार वृद्धि भेद्यता जो प्रभावित Windows सिस्टम पर SYSTEM-स्तरीय पहुंच सक्षम बनाती है।
 malwareman007/cve-2023-27326
Parallels Desktop <18.1.1 के लिए VM Escape
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1 के लिए VM Escape
 ynwarcs/cve-2023-24871
CVE-2023-24871 के लिए pocs और शोषण (rce + lpe)
 h4rk3nz0/cve-2023-20598-pdfwkrnl
CVE-2023-20598 कर्नेल ड्राइवर - विशेषाधिकार उन्नयन
 lanleft/cve-2023-1829
CVE-2023-1829 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण, netfilter फ़िल्टर फ़ंक्शन के साथ Ubuntu 22.04 को लक्षित करता है। बिल्ड निर्देश और…
 mauricelambert/cve-2022-47986
CVE-2022-47986: Python, Ruby, NMAP और Metasploit मॉड्यूल जो इस भेद्यता का शोषण करने के लिए हैं।
 ready2disclose/cve-2022-31491
CVE-2022-31491
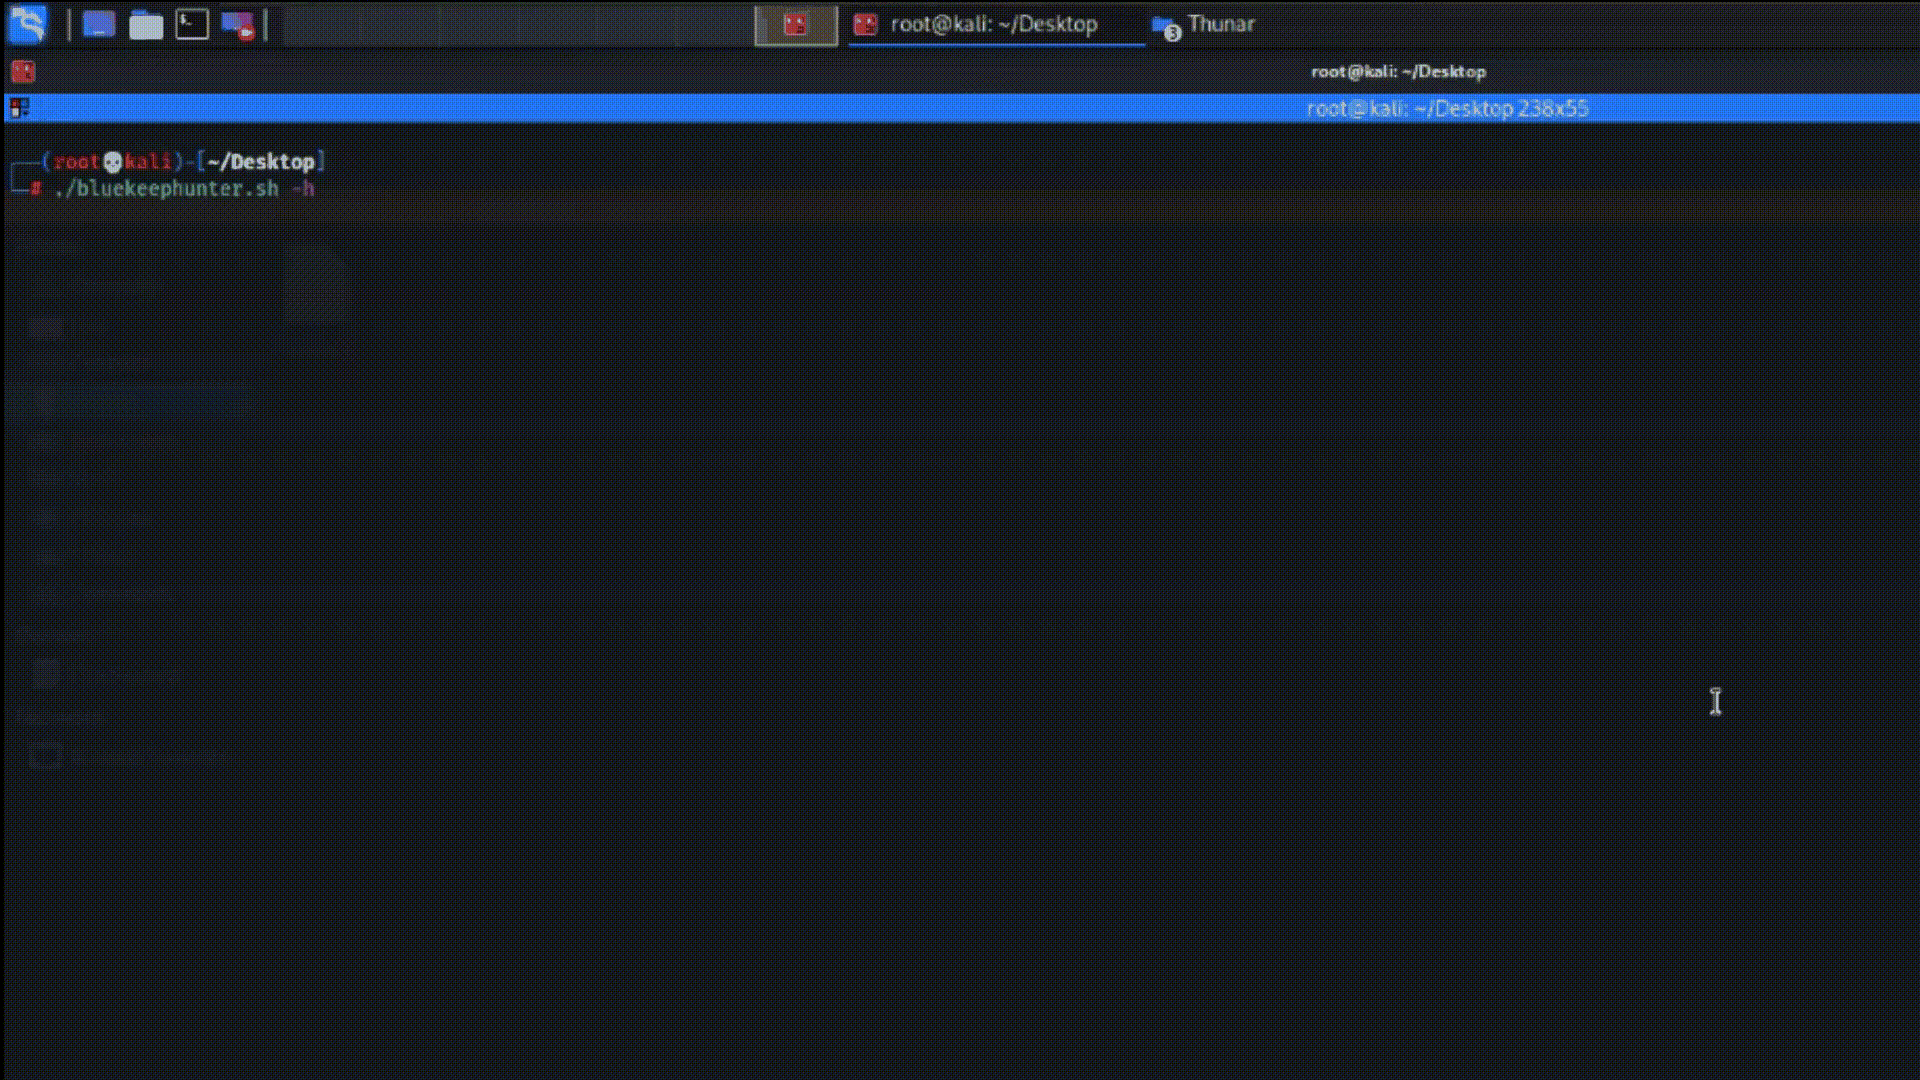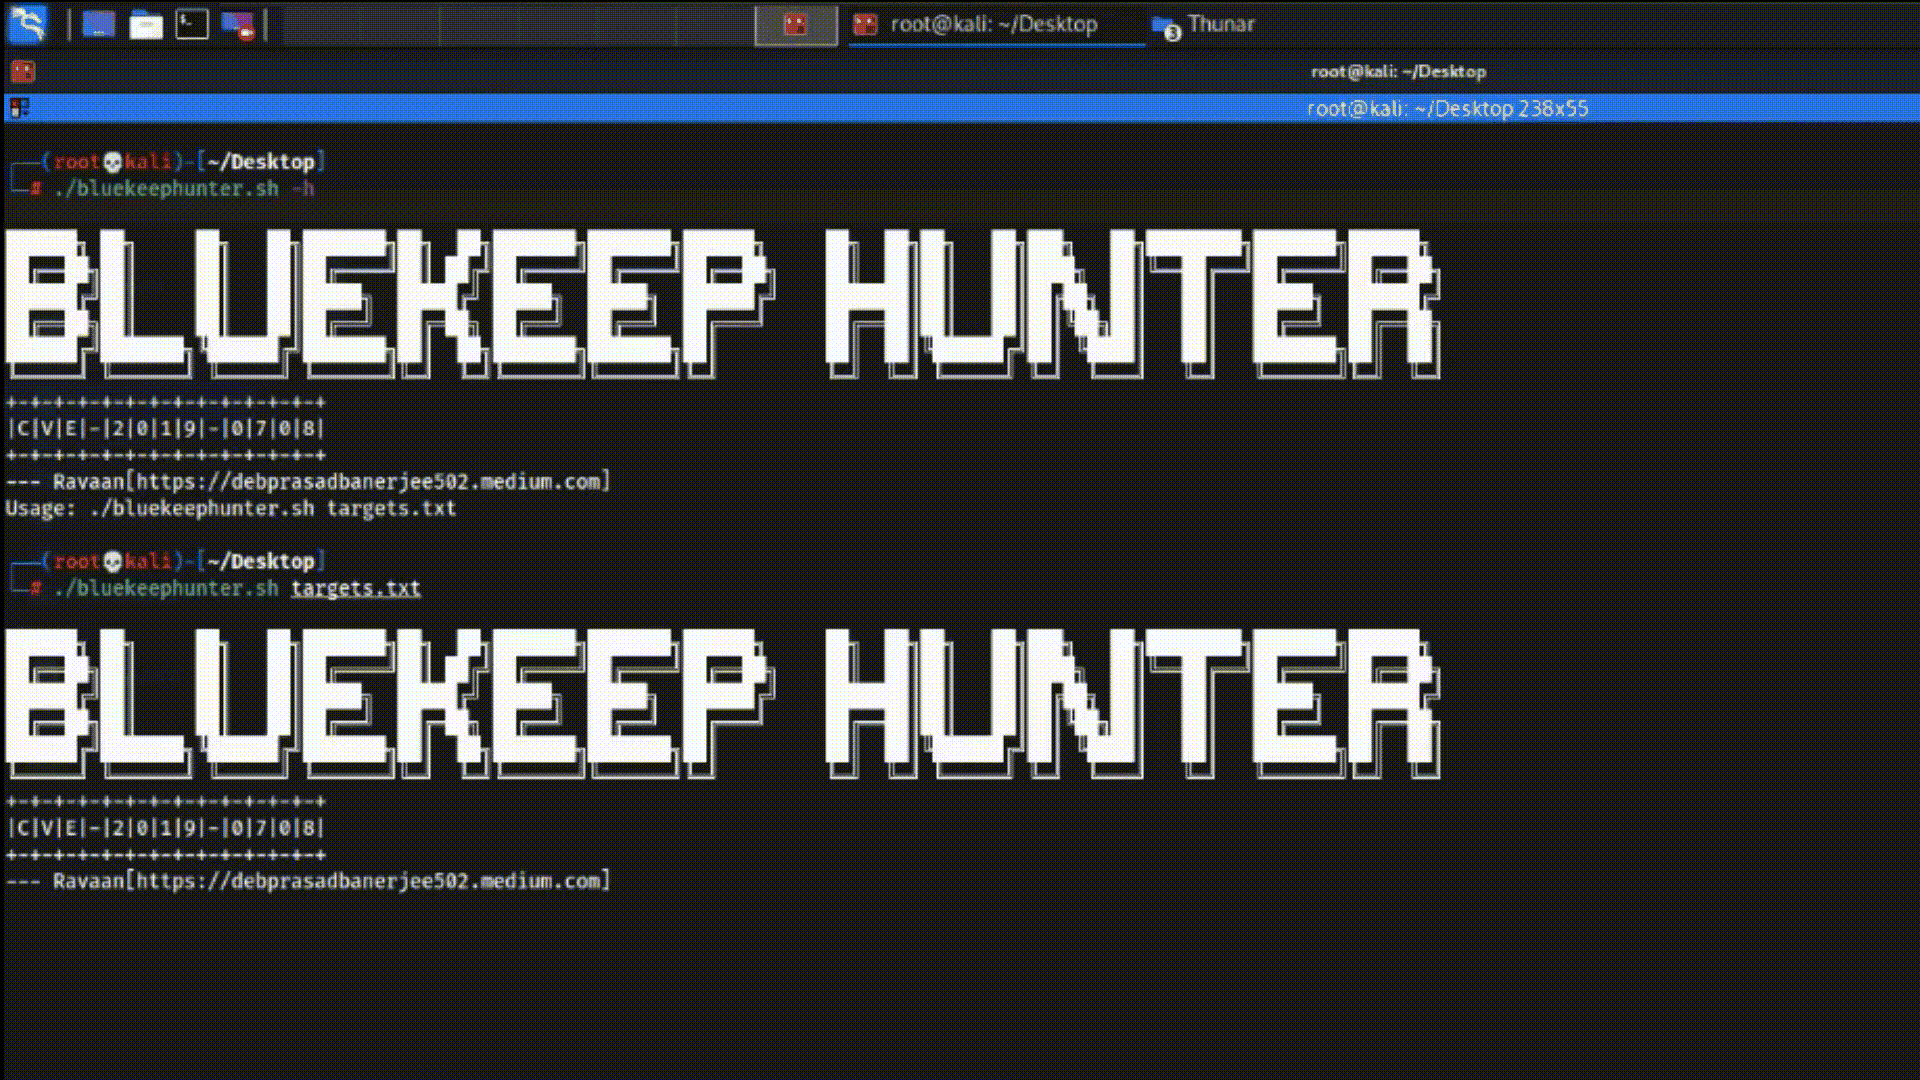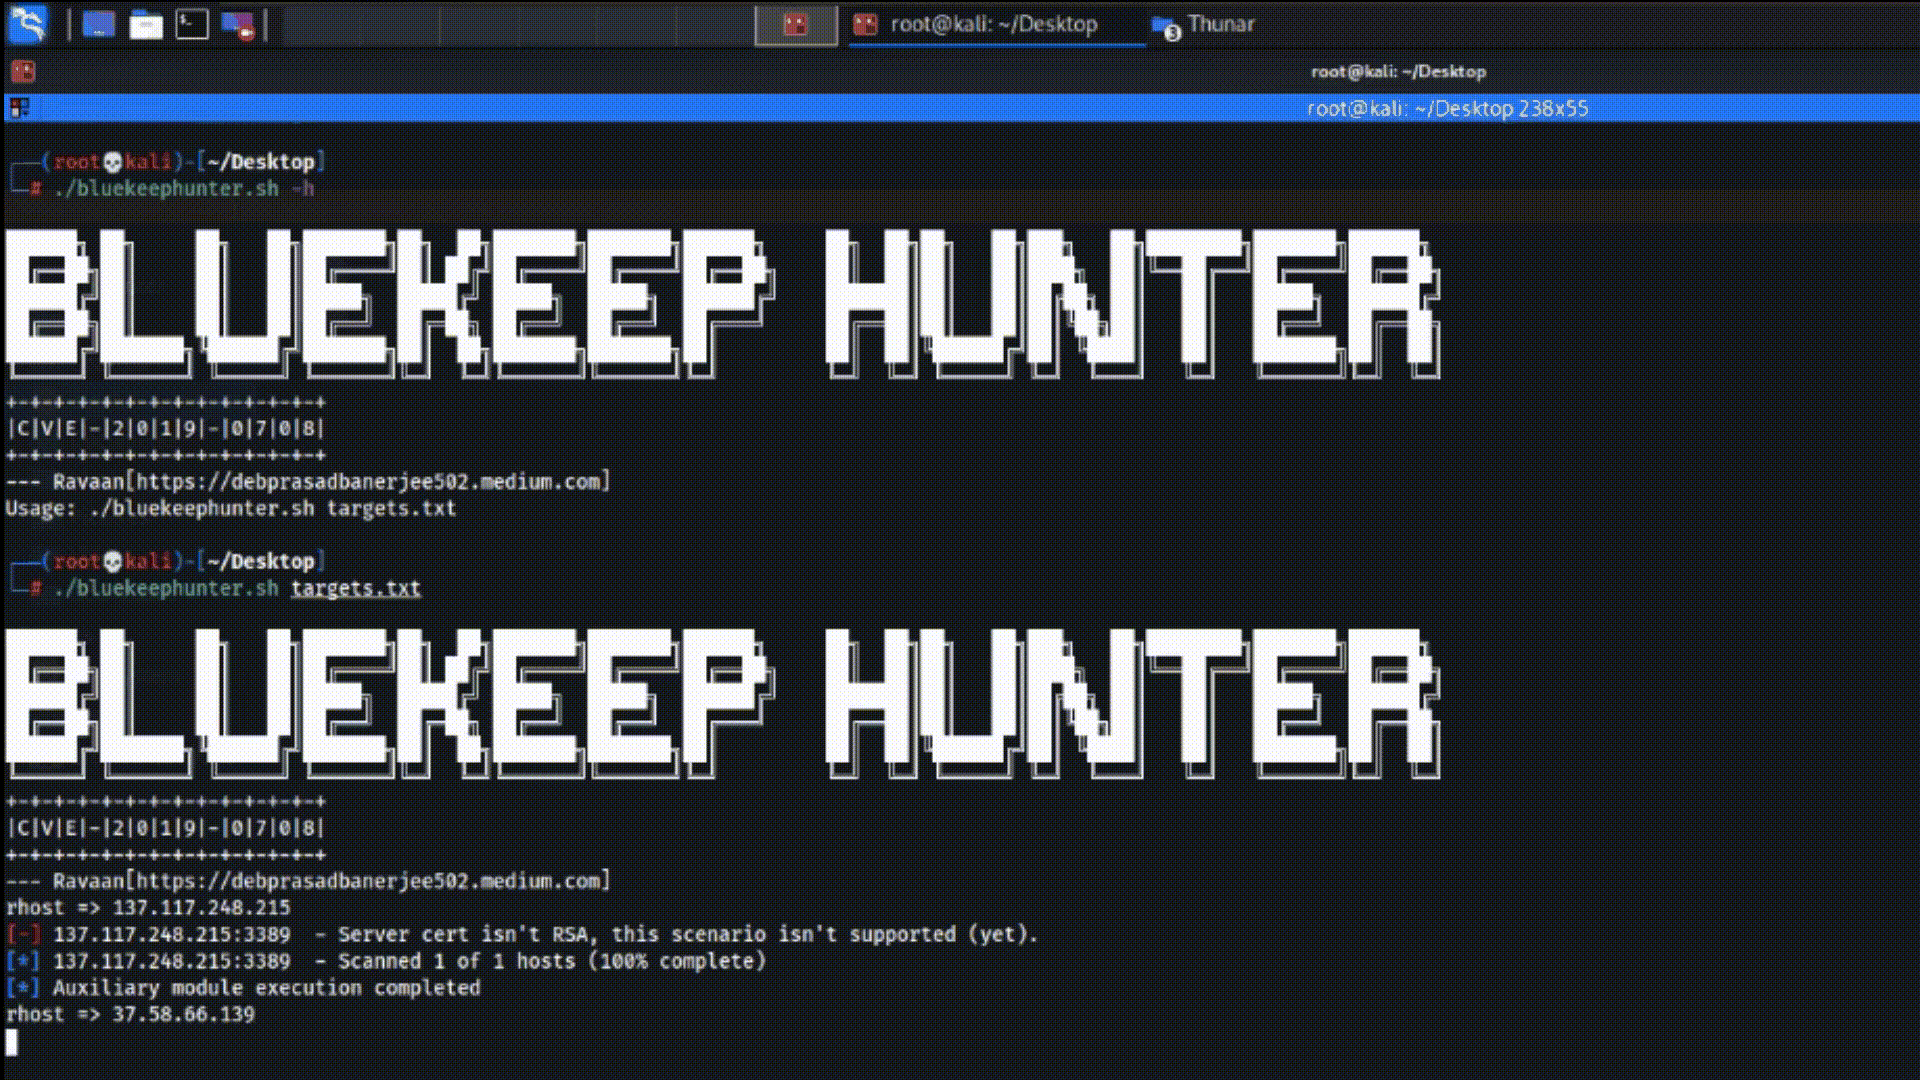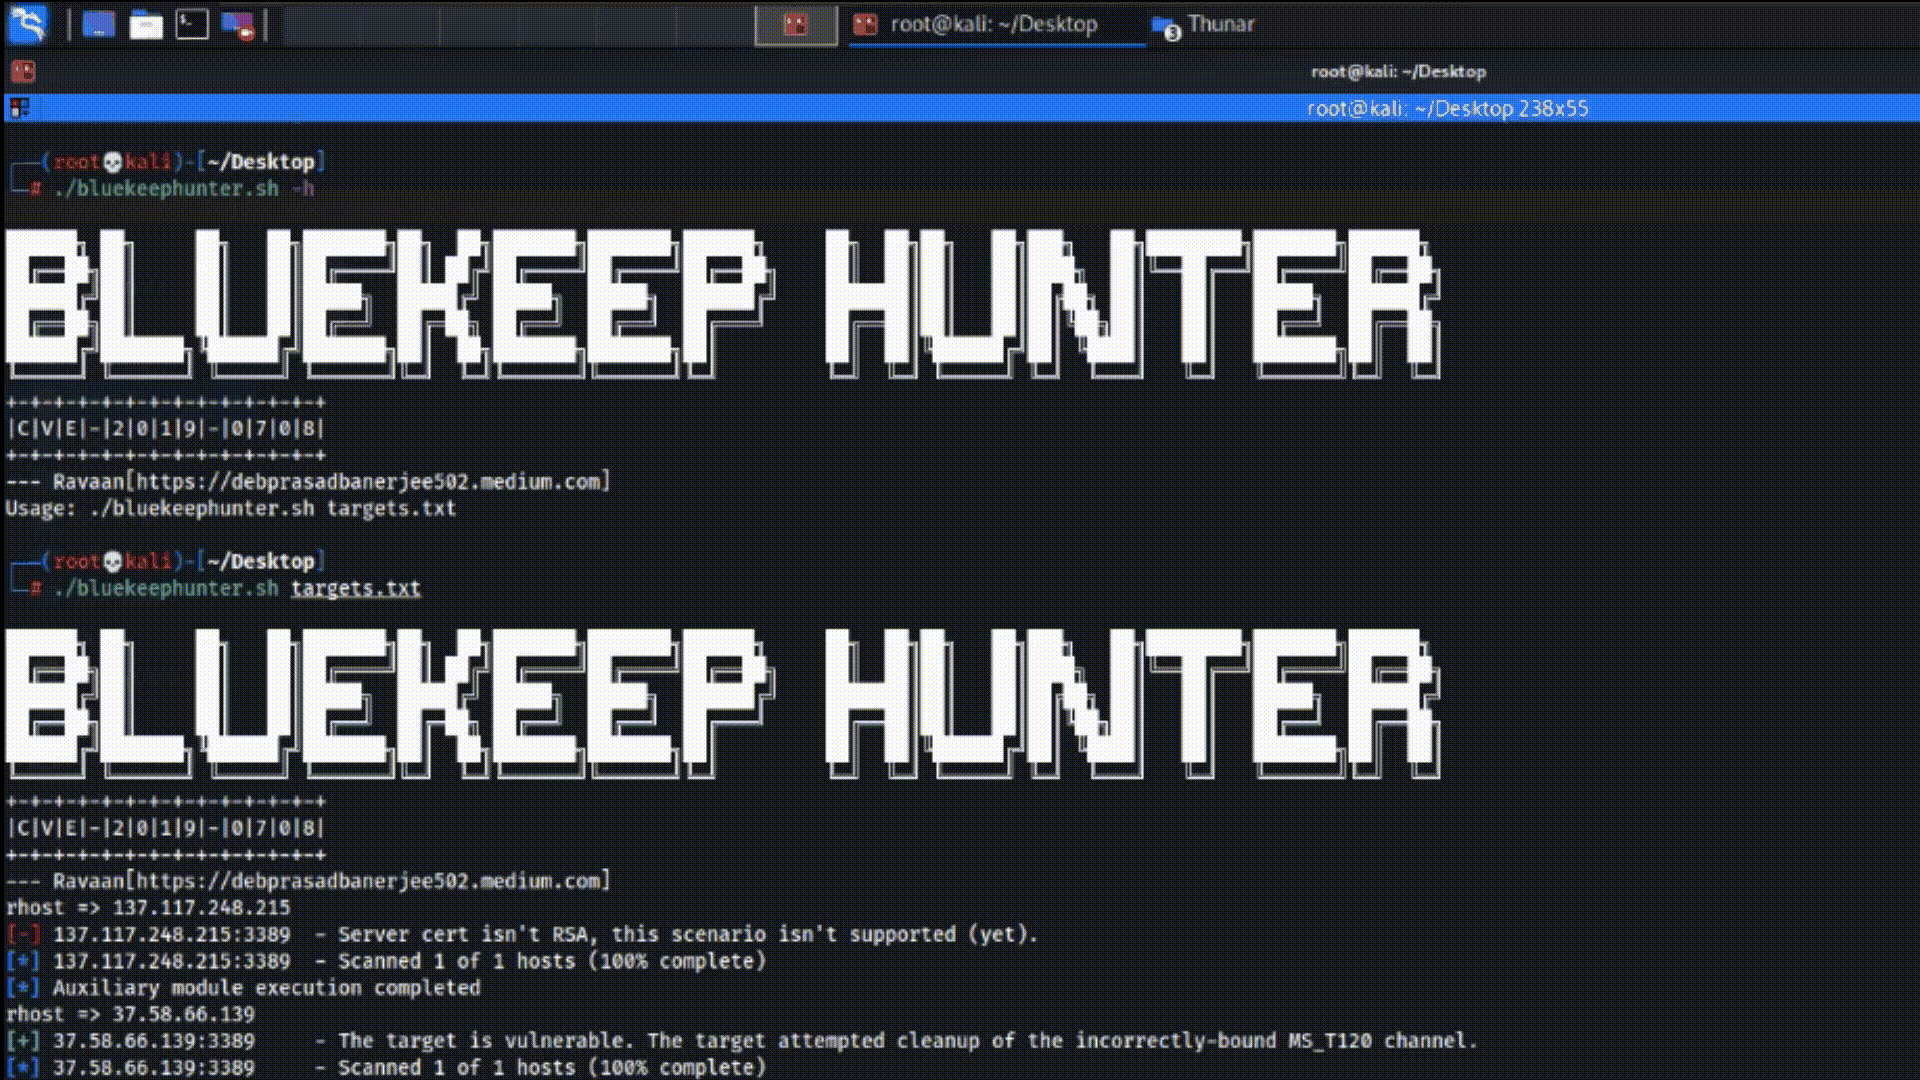 ravaan21/bluekeep-hunter
CVE-2019-0708, एक उपकरण जो शोषण के लिए bluekeep भेद्यता की बड़े पैमाने पर खोज करता है।
 puppetma4ster/metasploit-wordpress-canto-exploit-rce
यह CVE-2024-25096 और CVE-2023-3452 के लिए एक metasploit exploit module है
 nova-master/cve-2022-21894-payload-new
CVE-2022-21894 के लिए C-आधारित पेलोड जो दूसरे चरण के पेलोड को EFI सेवाओं को कॉल करने के लिए मैप करता है, Secure Boot बायपास शोषण के लिए मूल PoC का…

 d0ubl3g/industrial-security-auditing-framework
ISAF का उद्देश्य एक ऐसा फ्रेमवर्क होना है जो औद्योगिक (OT) वातावरणों के सही सुरक्षा ऑडिट के लिए आवश्यक उपकरण प्रदान करता है।
 jiajinrong12138/cve-2021-36955-exp
CVE-2021-36955
 sandesh9978/cve-2021-3490-ebpf-analysis
शोध कार्यान्वयन जो Linux eBPF उपप्रणाली के साथ अंतःक्रिया को प्रदर्शित करता है, जो CVE-2021-3490 से संबंधित है। इसमें BPF मैप निर्माण, syscall रैपर,…
 soham23/firefox-rce-nssmil
CVE-2016-9079 (फ़ायरफ़ॉक्स उपयोग-के-बाद-मुक्त) के सार्वजनिक शोषण का शैक्षिक स्वतंत्र जावास्क्रिप्ट कार्यान्वयन, मूल Exploit-DB/Metasploit मॉड्यूल से…
 worawit/cve-2021-3156
Sudo Baron Samedit एक्सप्लॉइट








