
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
firefox-rce-nssmil — CVE-2016-9079 (फ़ायरफ़ॉक्स उपयोग-के-बाद-मुक्त) के सार्वजनिक शोषण का शैक्षिक स्वतंत्र जावास्क्रिप्ट कार्यान्वयन, मूल Exploit-DB/Metasploit मॉड्यूल से अनुकूलित। | Kitploit
उपकरण/GitHubGitHub/soham23/firefox-rce-nssmil
शोषण फ्रेमवर्कभेद्यता विश्लेषणवेब एप्लिकेशन शोषणCTFलर्निंग और शिक्षाबाइनरी शोषण
GitHubsoham23/firefox-rce-nssmil

firefox-rce-nssmil

CVE-2016-9079 (फ़ायरफ़ॉक्स उपयोग-के-बाद-मुक्त) के सार्वजनिक शोषण का शैक्षिक स्वतंत्र जावास्क्रिप्ट कार्यान्वयन, मूल Exploit-DB/Metasploit मॉड्यूल से अनुकूलित।

रिपॉजिटरी देखें
1344 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

Firefox RCE (CVE-2016-9079) – शैक्षिक जावास्क्रिप्ट पोर्ट

CVE-2016-9079 के सार्वजनिक शोषण का शैक्षिक कार्यान्वयन, मूल Exploit-DB/Metasploit मॉड्यूल से स्वतंत्र उपयोग के लिए अनुकूलित।

अस्वीकरण

यह भंडार केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए प्रदान किया गया है। इसमें ऐतिहासिक ब्राउज़र शोषण तकनीकों का अध्ययन करने के लिए एक सार्वजनिक रूप से उपलब्ध शोषण का जावास्क्रिप्ट पोर्ट शामिल है। इसका उद्देश्य उन प्रणालियों के खिलाफ अनधिकृत उपयोग नहीं है जिनके आप मालिक नहीं हैं या जिनके परीक्षण की अनुमति नहीं है।


अवलोकन

इस भंडार में CVE-2016-9079 के सार्वजनिक शोषण का एक स्वतंत्र जावास्क्रिप्ट कार्यान्वयन है, जो Use-After-Free (UAF) कमजोरी है जो Mozilla Firefox के पुराने संस्करणों को प्रभावित करती है।

यह कमजोरी Firefox के SMIL (Synchronized Multimedia Integration Language) एनीमेशन उपतंत्र में मौजूद है और विशिष्ट परिस्थितियों में दूरस्थ कोड निष्पादन की अनुमति दे सकती है।

मूल सार्वजनिक शोषण के विपरीत, जो Metasploit मॉड्यूल के रूप में वितरित किया जाता है, यह भंडार एक ब्राउज़र-आधारित कार्यान्वयन प्रदान करता है जिसे एक सरल HTTP सर्वर से प्रस्तुत किया जा सकता है।

यह भंडार एक आधुनिक शोषण उपकरण के बजाय एक ऐतिहासिक शैक्षिक संदर्भ के रूप में अभिप्रेत है।


पृष्ठभूमि

OSCP की तैयारी करते समय, मुझे एक CTF मशीन मिली जो Firefox का एक पुराना कमजोर संस्करण चला रही थी।

गणना के बाद, ब्राउज़र शोषण विशेषाधिकार वृद्धि का इच्छित मार्ग प्रतीत हुआ।

Exploit-DB पर सार्वजनिक रूप से उपलब्ध शोषण को Metasploit मॉड्यूल के रूप में कार्यान्वित किया गया था। चूंकि OSCP परीक्षा Metasploit के उपयोग को प्रतिबंधित करती है, मैं एक स्वतंत्र संस्करण चाहता था जिसे फ्रेमवर्क के बिना निष्पादित किया जा सके।

सार्वजनिक शोषण पर शोध करने के बाद, मैंने इसे इस जावास्क्रिप्ट कार्यान्वयन में अनुकूलित किया।

यह ध्यान रखना महत्वपूर्ण है कि:

  • मैंने CVE-2016-9079 की खोज नहीं की।
  • मैंने मूल शोषण विकसित नहीं किया।
  • मैं यह भी दावा नहीं करता कि निम्न-स्तरीय शोषण तर्क या शामिल ब्राउज़र आंतरिक को पूरी तरह से समझता हूं।
  • यह भंडार एक शैक्षिक स्वतंत्र कार्यान्वयन को संरक्षित करने के लिए मौजूद है जिसका उपयोग मैंने OSCP तैयारी के दौरान किया था।

कमजोरी के बारे में

CVE: CVE-2016-9079

प्रकार: Use-After-Free (UAF)

प्रभावित घटक: Firefox SMIL एनीमेशन (nsSMILTimeContainer)

प्रभाव: दूरस्थ कोड निष्पादन

कमजोरी विशेष रूप से तैयार किए गए SVG एनीमेशन ऑब्जेक्ट के माध्यम से ट्रिगर होती है जो Firefox के एनीमेशन इंजन के अंदर use-after-free स्थिति उत्पन्न करते हैं। शोषण फिर कोड निष्पादन प्राप्त करने के लिए ROP श्रृंखला निष्पादित करने से पहले हीप हेरफेर करता है।

यह भंडार शैक्षिक उद्देश्यों के लिए सार्वजनिक रूप से दस्तावेजीकृत शोषण तकनीक को संरक्षित करता है।


भंडार सामग्री

index.html

मुख्य प्रवेश बिंदु।

जावास्क्रिप्ट घटकों को लोड करता है और संगत Firefox संस्करण में खोलने पर कमजोरी को ट्रिगर करता है।


worker.js

इसमें शोषण तर्क का अधिकांश भाग शामिल है, जिसमें शामिल हैं:

  • हीप स्प्रेइंग
  • मेमोरी तैयारी
  • पेलोड निर्माण
  • ROP सेटअप
  • कमजोरी ट्रिगर

कार्यान्वयन सार्वजनिक रूप से उपलब्ध शोषण से अनुकूलित है।


README.md

दस्तावेज़ीकरण जो कमजोरी, भंडार उद्देश्य और उपयोग का वर्णन करता है।


परीक्षण किया गया वातावरण

  • Firefox ESR 38.0.1
  • Windows 10 संस्करण 1903

नए Firefox रिलीज़ के साथ कोई संगतता अपेक्षित नहीं है।
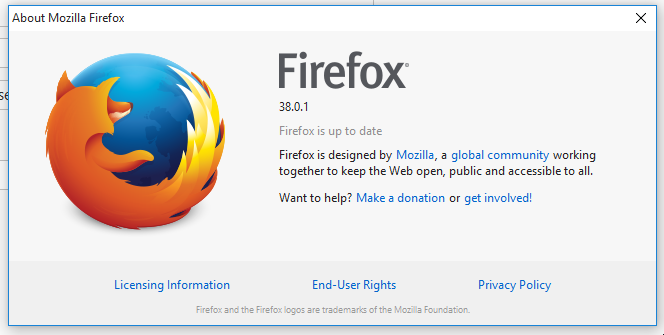
फ़ायरफ़ॉक्स संस्करण


प्रूफ ऑफ कॉन्सेप्ट चलाना

आवश्यक शर्तें

  • Firefox ESR 38.0.1 (या कोई अन्य कमजोर संस्करण)
  • Windows परीक्षण वातावरण
  • Python HTTP सर्वर (या समकक्ष)

स्थानीय HTTP सर्वर प्रारंभ करें

python3 -m http.server 8000

PoC खोलें

यहां नेविगेट करें:

http://<server-ip>:8000/index.html

कमजोर Firefox इंस्टेंस से।


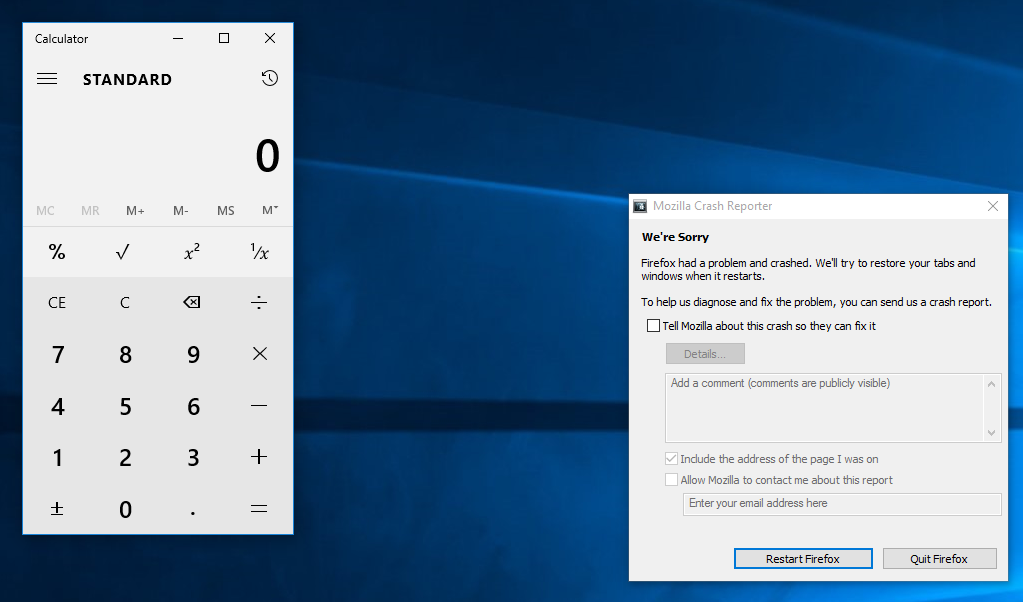
शोषण प्रदर्शन

शोषण

नोट - आपको शोषण को कई बार आज़माना पड़ सकता है।

सीमाएँ

यह भंडार जानबूझकर न्यूनतम है और इसे सामान्य शोषण ढांचा नहीं माना जाना चाहिए।

मूल Metasploit कार्यान्वयन की तुलना में:

  • ब्राउज़र फिंगरप्रिंटिंग हटा दी गई है।
  • ऑपरेटिंग सिस्टम जांच हटा दी गई है।
  • संस्करण सत्यापन हटा दिया गया है।
  • शोषण संगतता सत्यापन करने के बजाय सीधे निष्पादित होता है।

परिणामस्वरूप, इस कार्यान्वयन का उपयोग केवल ज्ञात संगत संस्करणों वाले नियंत्रित वातावरण में किया जाना चाहिए।


शैक्षिक मूल्य

हालांकि मैंने मूल शोषण नहीं लिखा, इसे एक स्वतंत्र कार्यान्वयन में अनुकूलित करने से निम्नलिखित अवधारणाओं के बारे में मूल्यवान अनुभव प्राप्त हुआ:

  • ब्राउज़र शोषण कार्यप्रवाह
  • ऐतिहासिक Firefox कमजोरियां
  • Use-After-Free कमजोरियां
  • Metasploit ढांचे के बाहर शोषण अनुकूलन
  • स्वतंत्र प्रूफ-ऑफ-कॉन्सेप्ट वातावरण बनाना

यह भंडार OSCP तैयारी प्रक्रिया के एक भाग का दस्तावेज़ीकरण करके मेरे एप्लिकेशन सुरक्षा और बग बाउंटी कार्य को पूरक करता है।


संदर्भ

  • CVE-2016-9079 के लिए Exploit-DB प्रविष्टि

लाइसेंस

यह भंडार केवल शैक्षिक उद्देश्यों के लिए वितरित किया गया है।

मूल शोषण तकनीक का श्रेय मूल शोधकर्ताओं और सार्वजनिक शोषण के लेखकों को जाता है। यह भंडार केवल शैक्षिक उपयोग के लिए सार्वजनिक रूप से उपलब्ध कार्यान्वयन को एक स्वतंत्र प्रारूप में अनुकूलित करता है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




