
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 mfloresdacunha/cve-2026-31431
CVE-2026-31431 के लिए Linux कर्नेल के algif_aead में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) शोषण, जो page cache को अधिलेखित…
 mebeim/cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो सरल C हेल्पर्स और एक शेल स्क्रिप्ट…
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
PX4 ऑटोपायलट संस्करण ≤1.17.0-rc2 के लिए एक रिमोट डिनायल ऑफ सर्विस (DoS) शोषण, जो MavlinkLogHandler में स्टैक-आधारित बफर ओवरफ्लो के माध्यम से काम करता…
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
CVE-2026-28372 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GNU inetutils telnetd में CREDENTIALS_DIRECTORY और login.noauth के माध्यम से स्थानीय…
 luotian2/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल authencesn बग जो 4-बाइट पेज कैश राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि और कंटेनर एस्केप को…
 luckythandel/cve-2021-4034
यह polkit के pkexec बाइनरी में पाई गई भेद्यता के लिए एक POC है, जिसका उपयोग प्रोग्राम को किसी अन्य उपयोगकर्ता के रूप में चलाने के लिए किया जाता है।
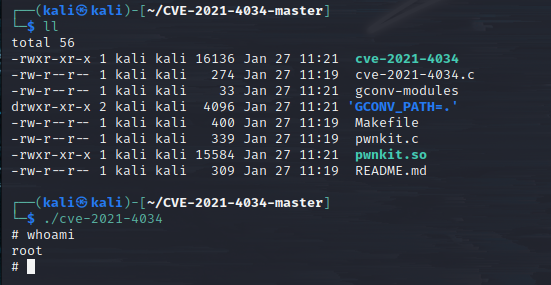 locksec/cve-2021-4034
polkit pkexec (PWNKIT) भेद्यता के लिए एक्सप्लॉइट PoC
 krn966/cve-2025-27591
CVE-2025-27591 के लिए स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) शोषण, नीचे दिए गए उपयोगिता के लॉगिंग में असुरक्षित सिमलिंक (symlink)…
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
CVE-2026-28372 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GNU inetutils telnetd में पर्यावरण चर इंजेक्शन के माध्यम से स्थानीय विशेषाधिकार वृद्धि (local…
 jpmcb/pwnkit-go
PwnKit भेद्यता, CVE-2021-4034 के लिए एक्सप्लॉइट, Go में लिखा गया
 jostmart/-cve-2021-4034
CVE-2021-4034 के लिए एक्सप्लॉइट, polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि, जो Linux सिस्टम पर रूट एक्सेस प्रदान करता है।
 jcatala/f_poc_cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो साझा लाइब्रेरी इंजेक्शन के माध्यम से…
 jbaines-r7/blankspace
EFSRPC मनमाना फ़ाइल अपलोड (CVE-2021-43893) के लिए प्रूफ ऑफ कॉन्सेप्ट
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
एंड्रॉइड क्रोमियम के लिए फुल-चेन एक्सप्लॉइट जो CVE-2026-11057 इंफो लीक और CVE-2026-5281 यूज़-आफ्टर-फ्री को मिलाकर vtable हाईजैक और आर्बिट्ररी कोड…
 iss4cf0ng/cve-2026-31431-linux-copy-fail
# CVE-2026-31431 के लिए Rust-आधारित स्थानीय विशेषाधिकार वृद्धि शोषण यह Linux सिस्टम पर Meterpreter जैसे कस्टम शेलकोड के निष्पादन को सक्षम बनाता है।
 galoryber/cve-2026-31431-cleaned
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो splice() और क्राफ्टेड सॉकेट विकल्पों के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि…
 foxtrot/cve-2021-1965
CVE-2021-1965 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक वाई-फाई भेद्यता, जो पैकेट पार्सिंग के लिए libwifi का उपयोग करता है और शैक्षिक उद्देश्यों के…
 fnknda/cve-2021-4034_poc
CVE-2021-4034 (2021 की pkexec भेद्यता) के लिए प्रूफ ऑफ कॉन्सेप्ट








