
 #1

 slapah/ghostlock-h8q
# गैलेक्सी Z फोल्ड 8 (h8q) के लिए GhostLock CVE-2026-43499 पोर्ट
 g13net/lockjaw
Rust टीमसर्वर, Zig इम्प्लांट, अप्रत्यक्ष सिसकॉल, AMSI बायपास, रिफ्लेक्टिव/PoolParty इंजेक्शन, इन-मेमोरी BOF निष्पादन, और HTTP/DNS ट्रांसपोर्ट के साथ…
 nbs32k/localstranger
WinNotify के लिए PoC, जिसे एक ड्राइवर मैपर के माध्यम से प्रदर्शित किया गया है, और स्थानीय विशेषाधिकार वृद्धि।
 broskigx/oihk-pentesting
स्वायत्त बहु-एजेंट AI पेनेट्रेशन-टेस्टिंग इंजन: एक शासित टूल सैंडबॉक्स, एक अपरिवर्तनीय साक्ष्य-और-सत्यापन गेट, और एक पुनरुत्पादनीय सुरक्षा-एजेंट…
 lkeld/cve-2026-43499-poc
हथियारबद्ध प्रूफ-ऑफ-कॉन्सेप्ट CVE-2026-43499 (GhostLock) के लिए, जो Linux कर्नेल rtmutex बग है जो स्थानीय विशेषाधिकार वृद्धि को सक्षम बनाता है। इसमें…
 smgorelik/windows-rce-exploits
शोषण नमूनों का डेटाबेस **RCE** (रिमोट कोड एक्ज़ीक्यूशन) शोषण और **WINDOWS** के लिए प्रूफ-ऑफ-कॉन्सेप्ट्स का एक भंडार है, नमूने रेड और ब्लू टीमों के…
 owasp/nettacker
स्वचालित प्रवेश परीक्षण ढाँचा - ओपन-सोर्स भेद्यता स्कैनर - भेद्यता प्रबंधन
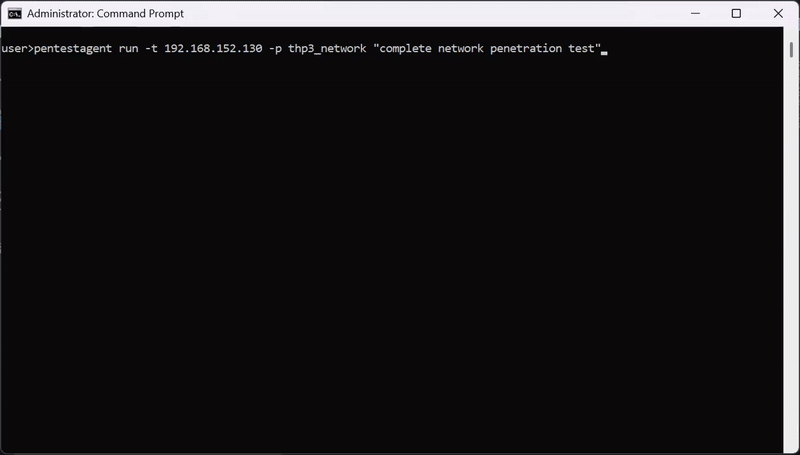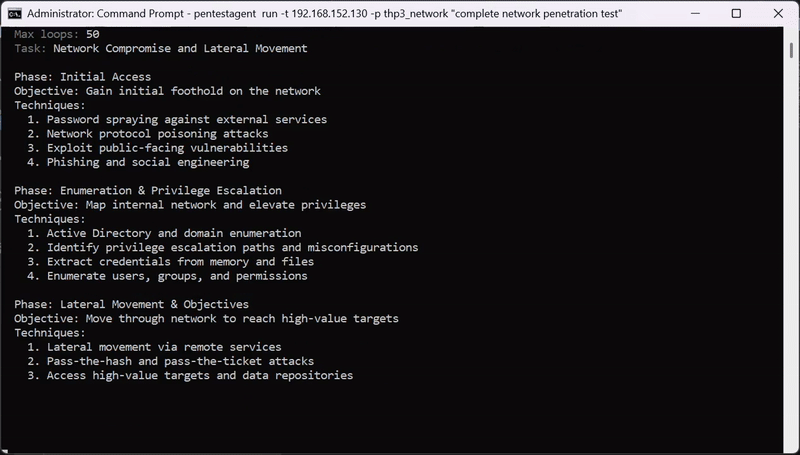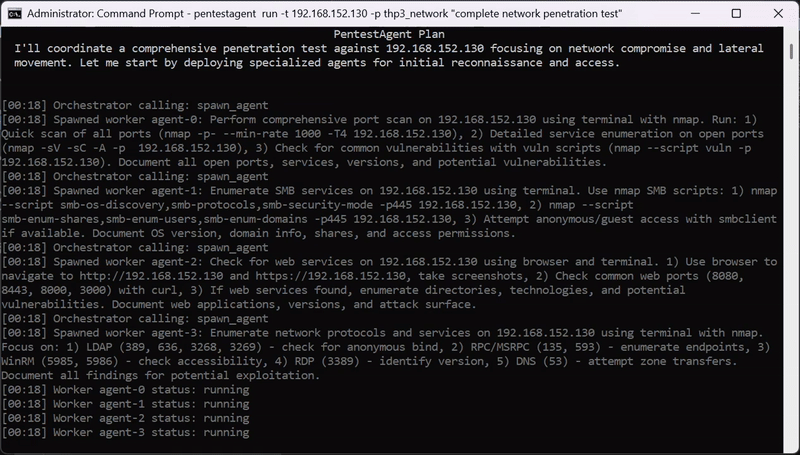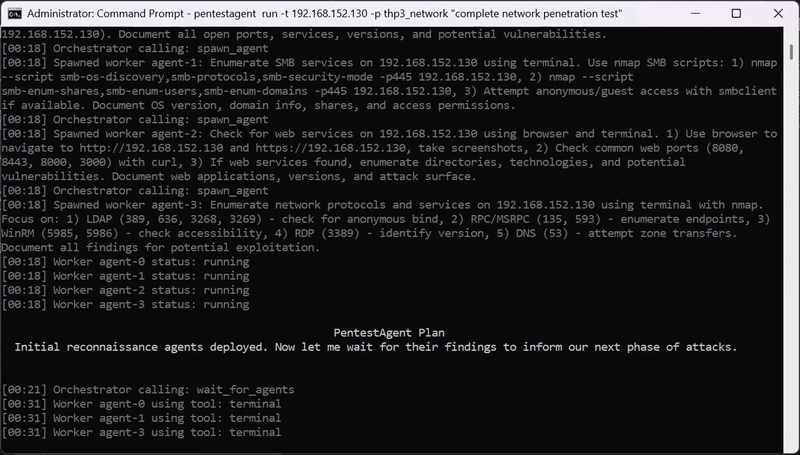 gh05tcrew/pentestagent
ब्लैक-बॉक्स सुरक्षा परीक्षण के लिए AI एजेंट फ्रेमवर्क, जिसमें स्वायत्त मल्टी-एजेंट ऑर्केस्ट्रेशन, अंतर्निहित पेंटेस्टिंग टूल्स, और बग बाउंटी, रेड-टीम…
 entysec/hatsploit
मॉड्यूलर पेनिट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो आपको एक्सप्लॉइट कोड लिखने, परीक्षण करने और निष्पादित करने में सक्षम बनाता है।
 qingizi7/cve-2025-21479_iqooneo8
CVE-2025-21479 (Adreno KGSL) के लिए iQOO Neo8 (SM8475) पर स्थानीय रूट एक्सप्लॉइट - भौतिक मेमोरी रीड/राइट, SELinux अक्षम करता है, रूट शेल लॉन्च करता है
 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2 के लिए सर्वरलेस C2 ट्रांसपोर्ट प्लगइन, जो रिले इंफ्रास्ट्रक्चर के रूप में AWS Lambda + DynamoDB का उपयोग करता है।
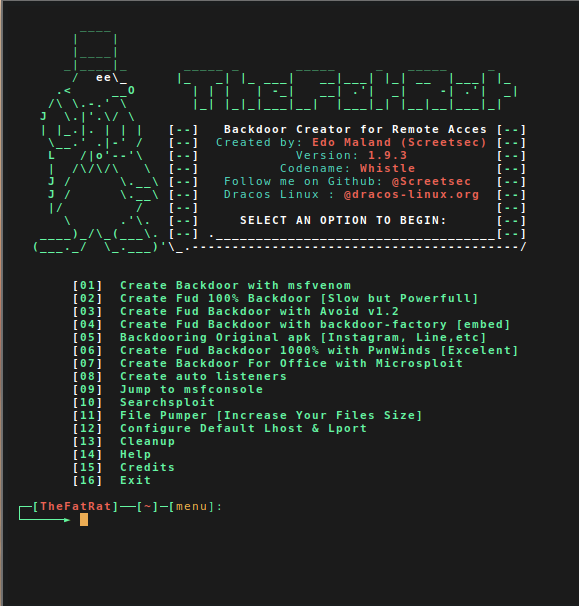 screetsec/thefatrat
Thefatrat एक बड़ा शोषण उपकरण: बैकडोर उत्पन्न करने का आसान उपकरण और पोस्ट एक्सप्लॉइटेशन हमले जैसे ब्राउज़र अटैक आदि के लिए आसान उपकरण। यह उपकरण…
 postrequest/link
link एक कमांड और नियंत्रण फ्रेमवर्क है जो रस्ट में लिखा गया है।
 davidcarliez/mythic_telegram_profile
Mythic C2 प्रोफ़ाइल जो Athena और Apollo एजेंट ट्रैफ़िक को Telegram bot-to-bot संदेशों के माध्यम से टनल करती है, एन्क्रिप्टेड पेलोड को Mythic के Push…
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Xiaomi 15 dada OS4.0.0.8 के लिए डिवाइस-बद्ध CVE-2026-64560 अनुकूलन
 beefproject/beef
ब्राउज़र शोषण फ्रेमवर्क परियोजना
 aaaguirrep/offensive-docker
आक्रामक डॉकर एक इमेज है जिसमें अधिक उपयोग किए जाने वाले आक्रामक उपकरण शामिल हैं, ताकि लक्ष्यों का मूल्यांकन शुरू करने के लिए आसानी से और जल्दी से एक…







