
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 rapid7/metasploit-framework
 icyguider/nimcrypt
PE Crypter Nim में लिखा गया
 safebuffer/metateta
Metasploit मॉड्यूल का उपयोग करके बड़े नेटवर्कों पर तीव्र प्रवेश परीक्षण के लिए स्वचालित नेटवर्क प्रोटोकॉल स्कैनर और शोषणकर्ता, जो SMB, SMTP, SNMP और…
 calfcrusher/maccaronic2
एक प्रूफ-ऑफ-कॉन्सेप्ट कमांड और नियंत्रण फ्रेमवर्क जो शक्तिशाली AsyncSSH पायथन लाइब्रेरी का उपयोग करता है, जो SSHv2 प्रोटोकॉल का एक एसिंक्रोनस क्लाइंट…
 lanleft/cve-2023-1829
CVE-2023-1829 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण, netfilter फ़िल्टर फ़ंक्शन के साथ Ubuntu 22.04 को लक्षित करता है। बिल्ड निर्देश और…
 truneski/external_c2_framework
Cobalt Strike के External C2 विनिर्देशन के साथ उपयोग के लिए Python API
 duck-sec/cve-2023-28252-compiled-exe
fortra के CVE-2023-28252 एक्सप्लॉइट में संशोधन, exe में संकलित
 psmths/reave
WIP (कार्य प्रगति पर) पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो हाइपरवाइज़र के लिए विशेष रूप से तैयार किया गया है।
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: विंडोज़ 11 KASLR बायपास
 lorentzenman/payday
पेलोड जनरेटर जो Metasploit और Veil का उपयोग करता है। IP पता इनपुट के रूप में लेता है और Veil को कॉल करता है। पेलोड बनाने के लिए msfvenom का उपयोग…
 qmadev/crabloader
Cobalt Strike पेलोड्स के लिए Rust-आधारित उपयोगकर्ता-परिभाषित रिफ्लेक्टिव लोडर। OPSEC सुरक्षा के लिए RWX मेमोरी पेज से बचता है। लोडर सेक्शन निकालने के…
 folks-iwd/cve-2025-24071-msfvenom
Metasploit मॉड्यूल CVE-2025-24071 के लिए - .library-ms के माध्यम से Windows NTLM हैश लीक
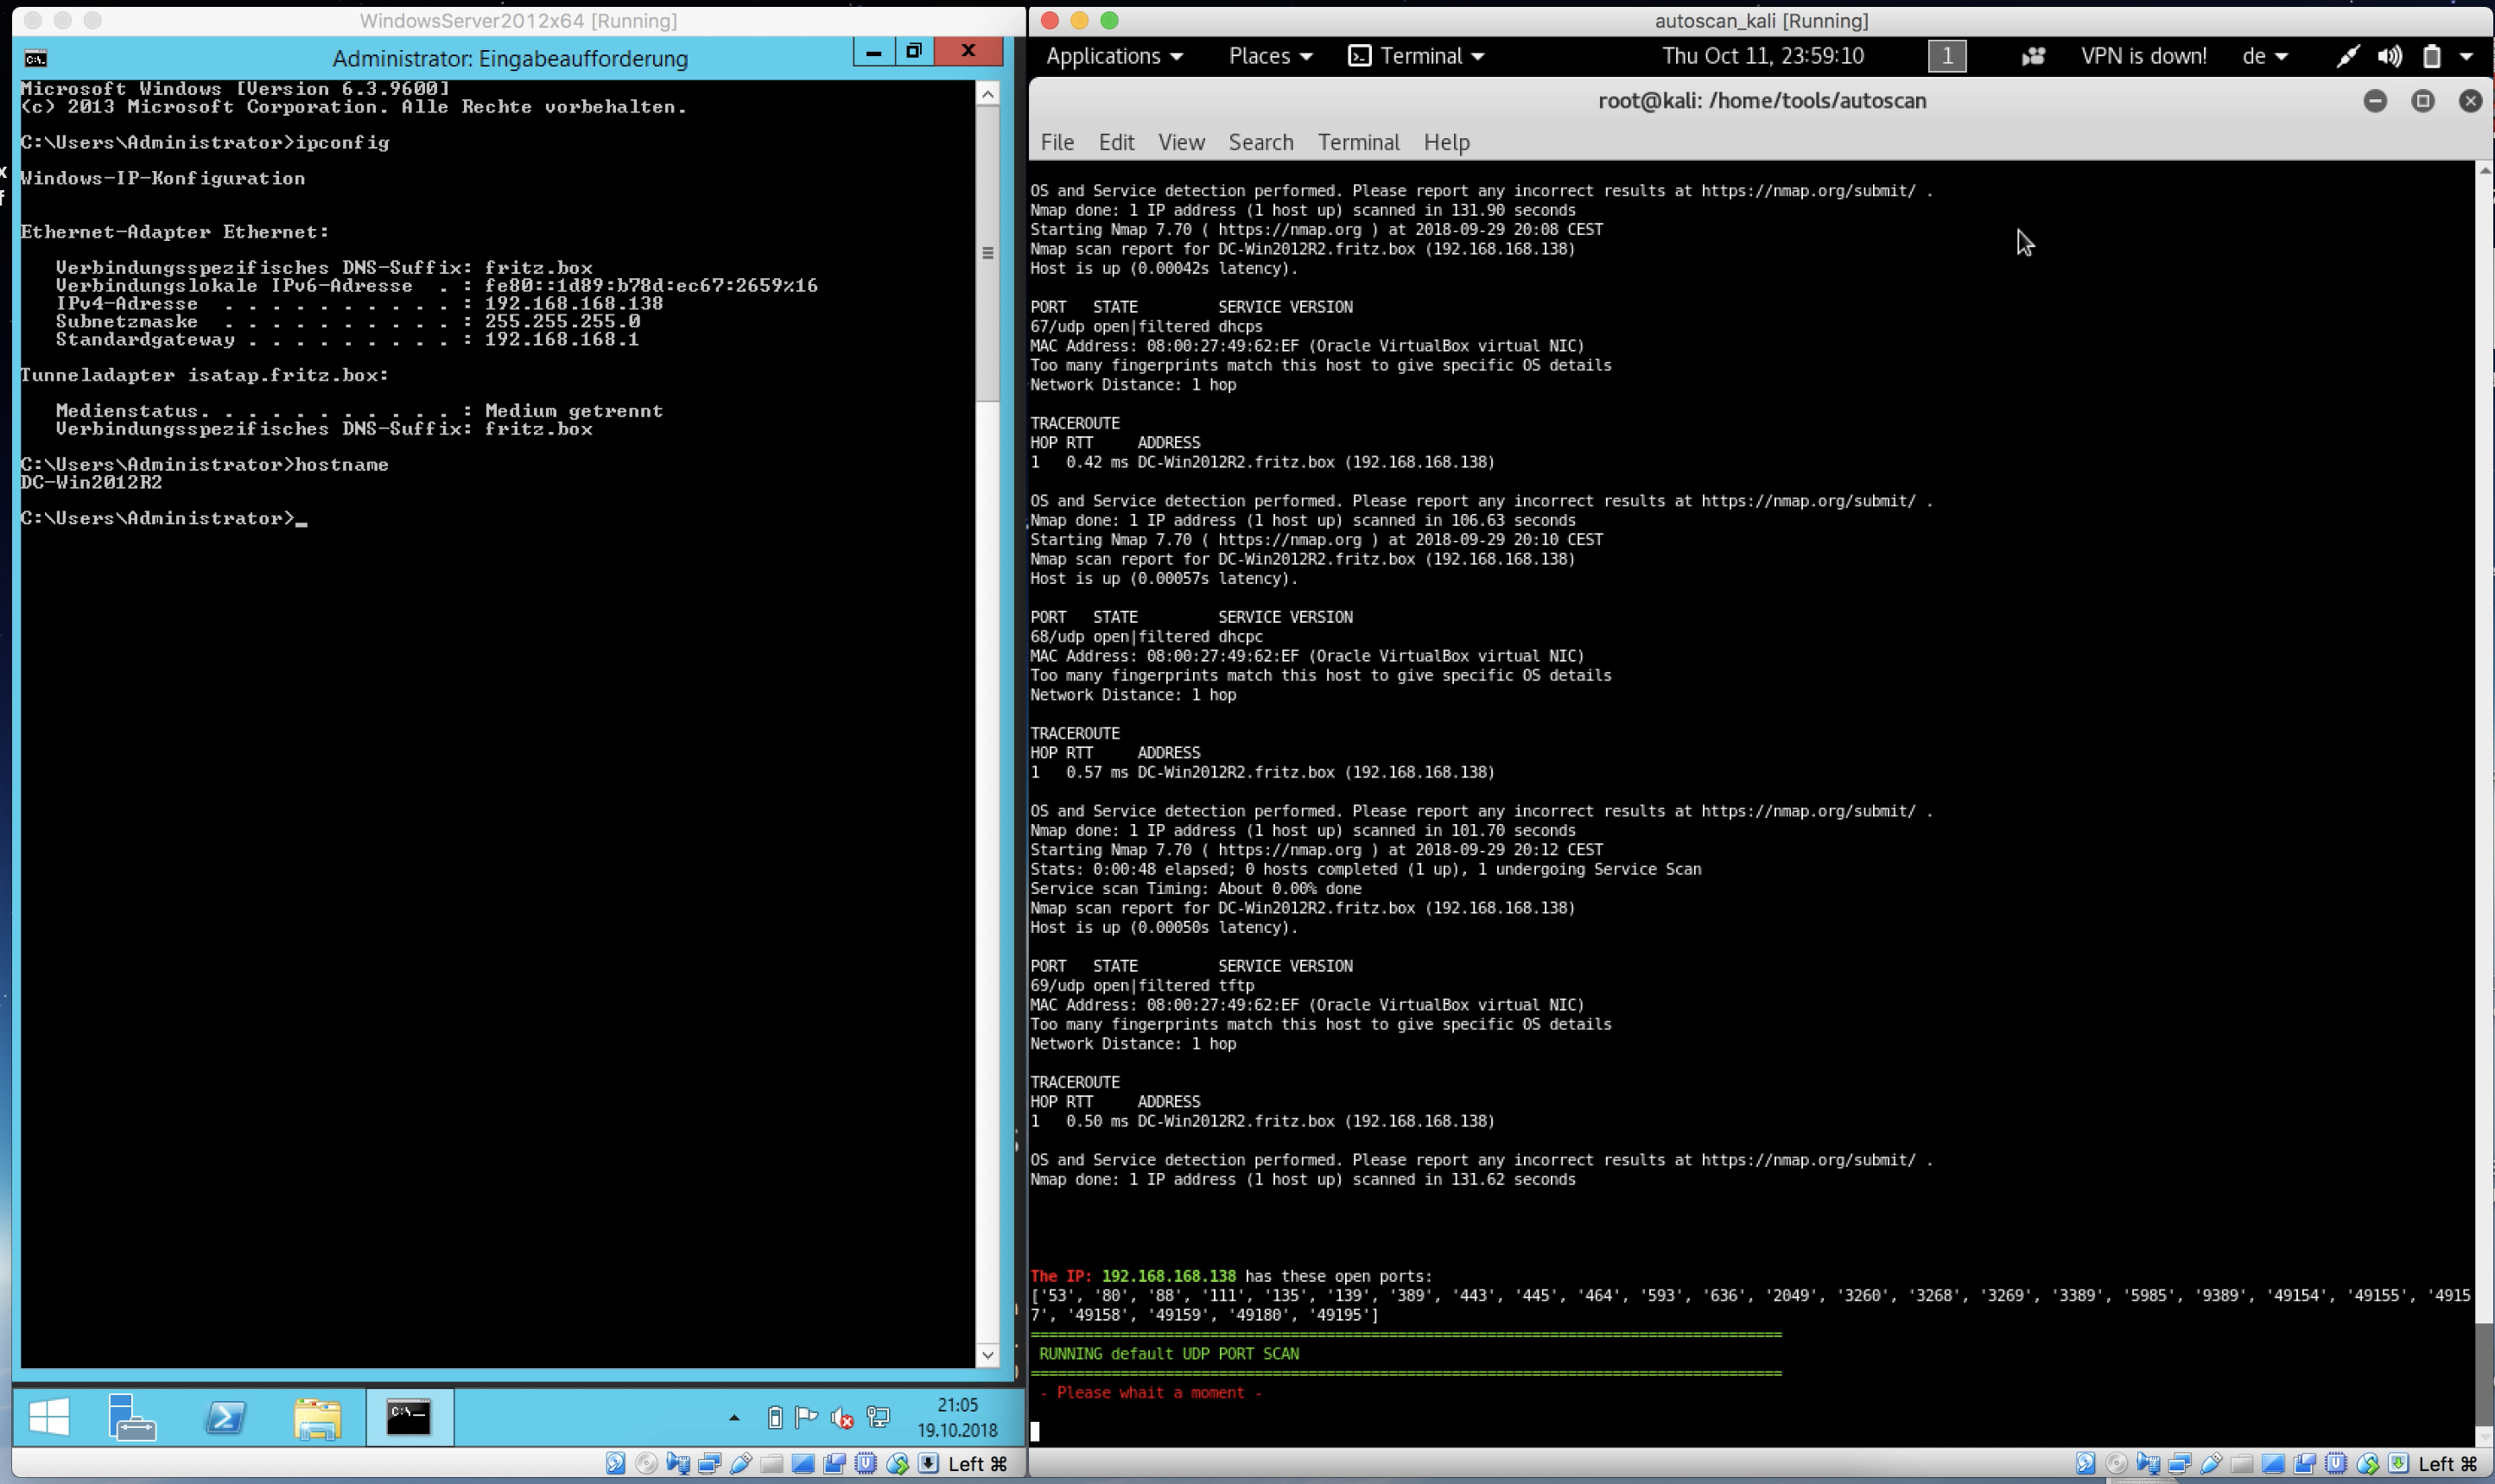 darksh3llgr/autoscan
स्वचालित स्कैनिंग, पेनिट्रेशन टेस्टिंग , शोषण और रिपोर्टिंग
 black-army-security/blackarmy-framework
स्वचालित सुरक्षा मूल्यांकन, एक्सप्लॉइटेशन और रेड टीम संचालन के लिए मॉड्यूलर पायथन-आधारित पेनिट्रेशन टेस्टिंग फ्रेमवर्क। इसमें रिकॉनिसेंस और पेलोड…
 khadafigans/react2shell
React2Shell - CVE-2025-66478 RCE एक्सप्लॉइट
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV रिमोट कमांड इंजेक्शन (CVE-2019-3929) Metasploit मॉड्यूल
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — CVE-2025-55182 के लिए संपूर्ण शोषण फ्रेमवर्क, जिसमें Python एक्सप्लॉइट, Docker असुरक्षित लैब, Burp Suite मैनुअल और स्वचालित…
 hegaz0y/-bul
EDSEC_BKIF एंड्रॉइड, लिनक्स और आईओएस के लिए एक कीस्ट्रोक इंजेक्शन टूल है। CVE-2023-45866 की सहायता से, यह उपयोगकर्ताओं को लक्षित सिस्टम पर अभूतपूर्व…
 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
Metasploit और Impacket का उपयोग करके एंड-टू-एंड डोमेन कंट्रोलर शोषण: DC10 की खोज, Zerologon (CVE-2020-1472) का शोषण, NTLM हैश निकाले, SYSTEM शेल…








